


基于角色的访问控制
控制每一次管理员访问、操作和变更。

精细、安全、可扩展
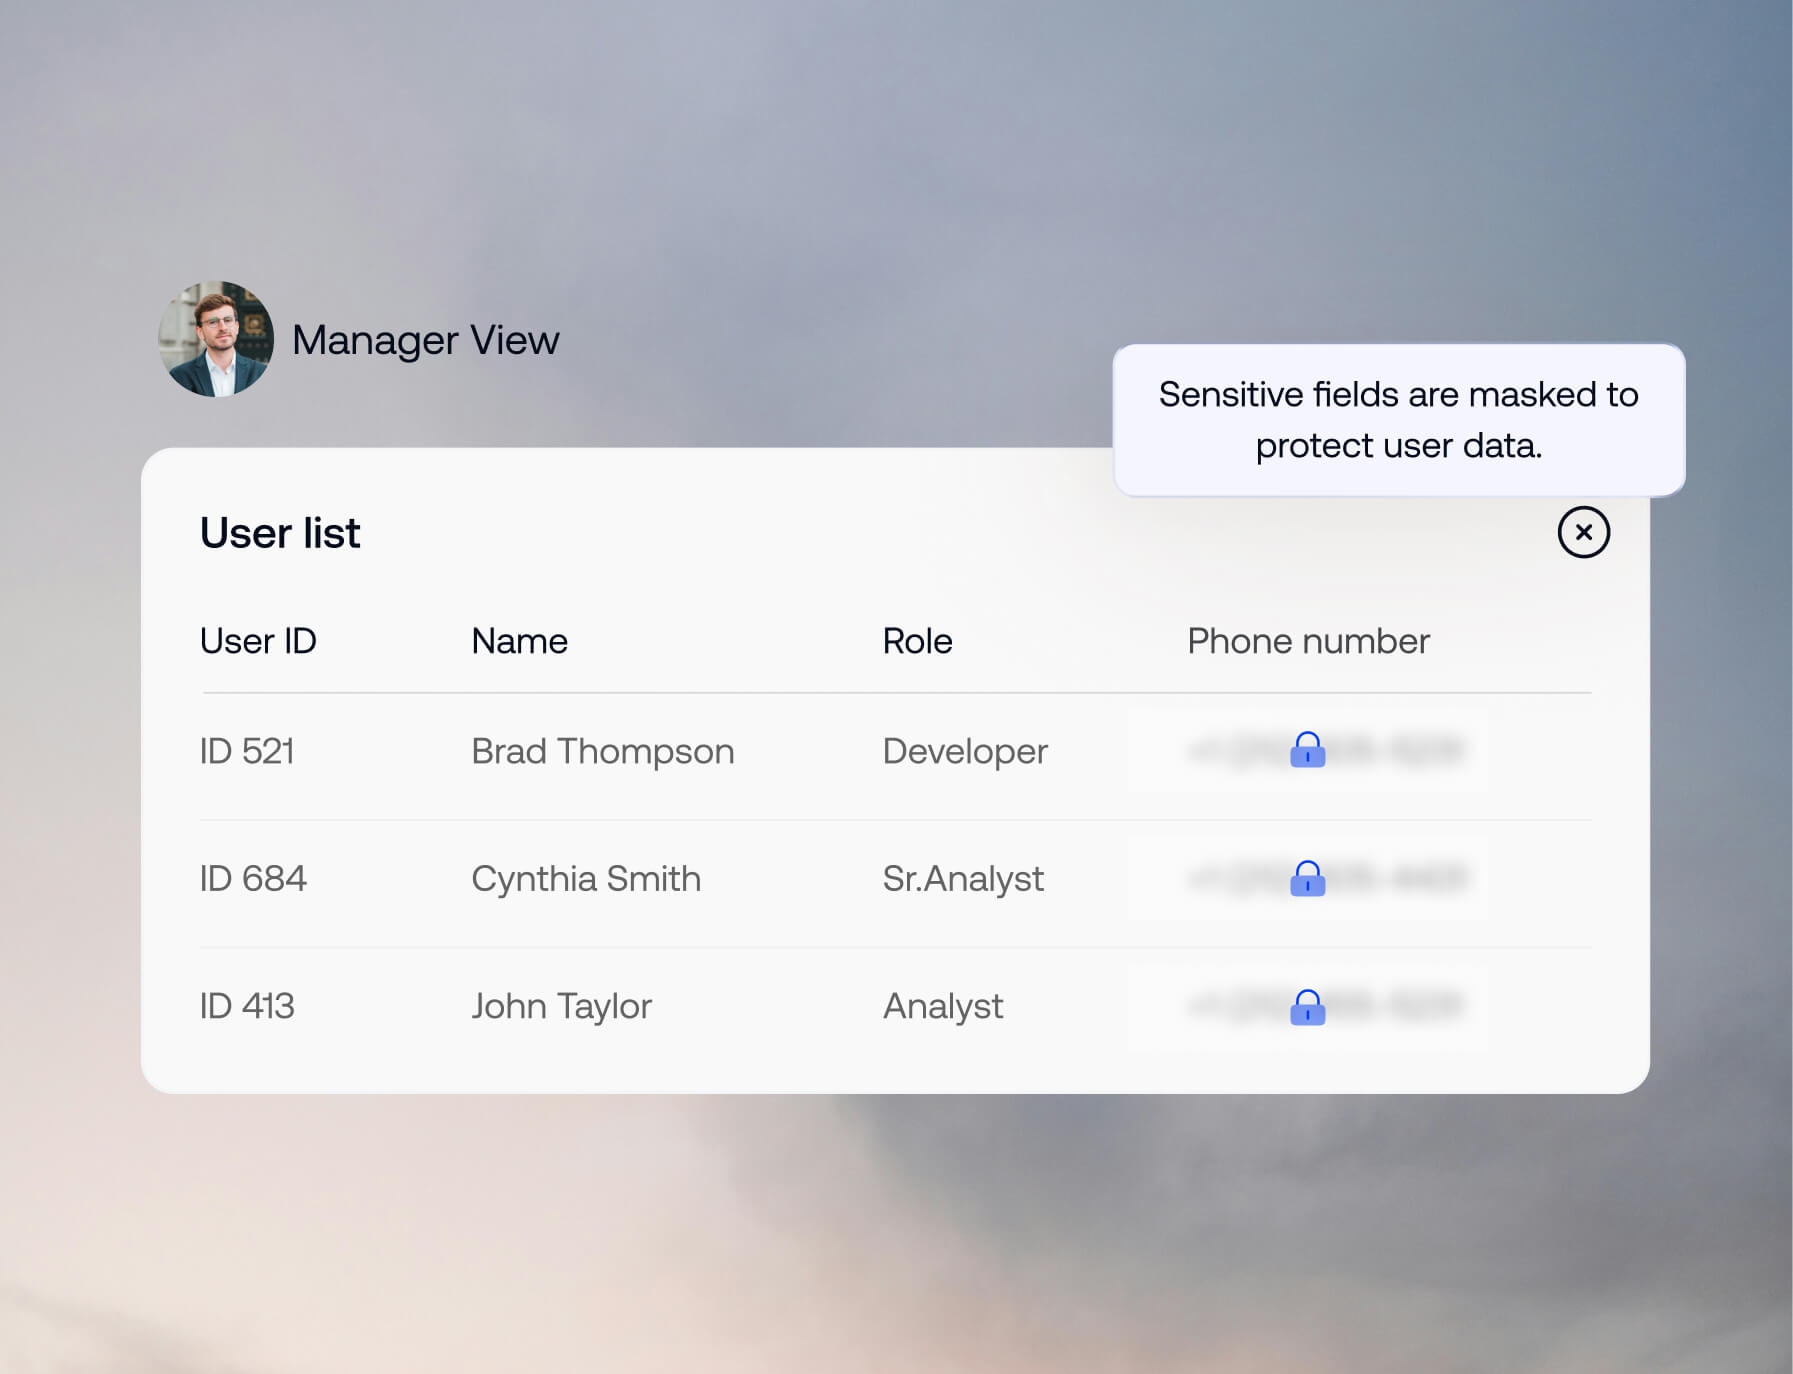
基于对象的筛选
在管理流程中执行隐私控制并屏蔽敏感数据字段,使用对象级筛选为每个角色定义控制台访问权限。
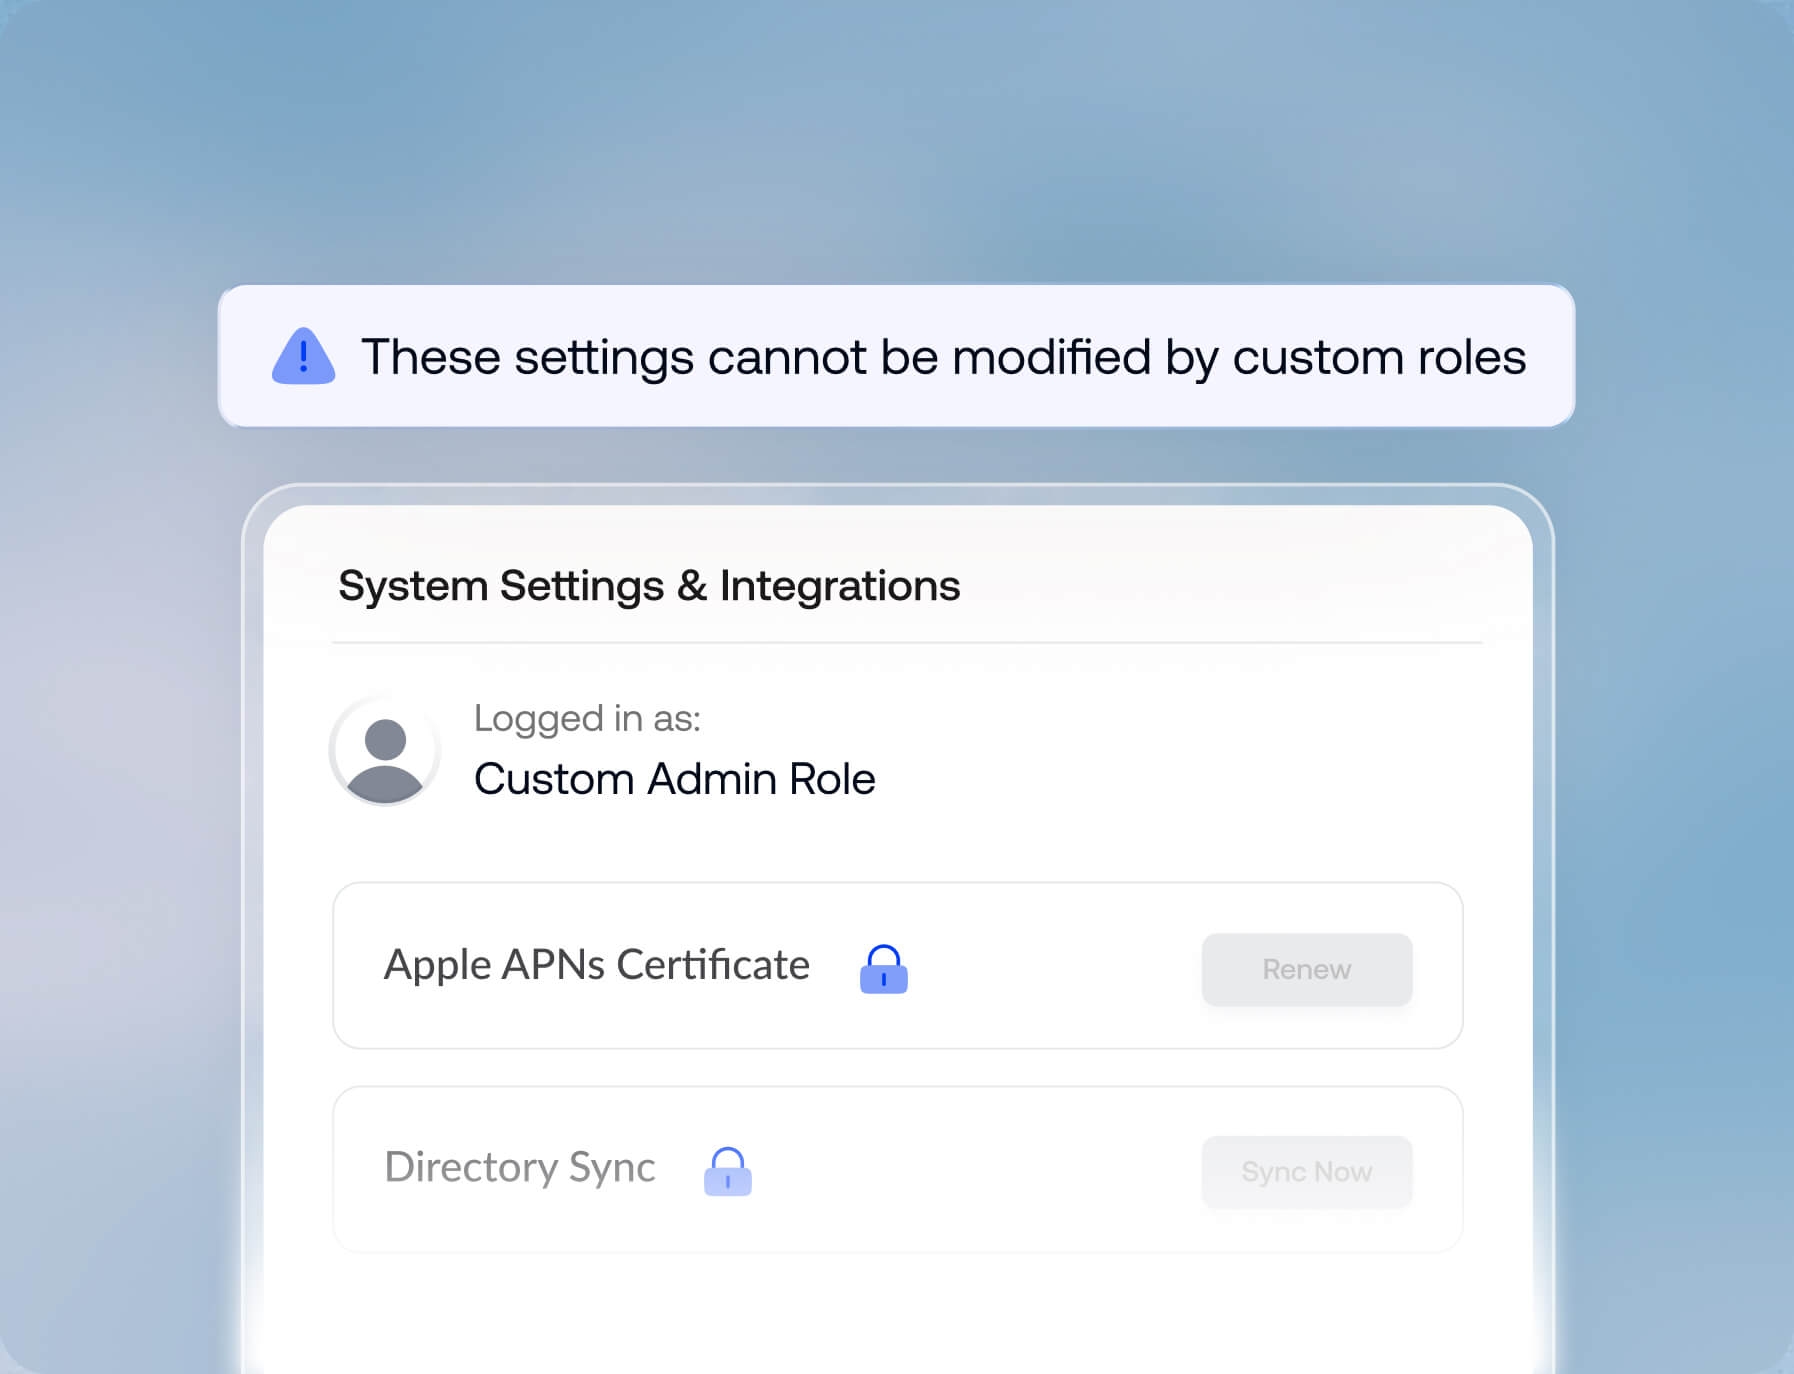
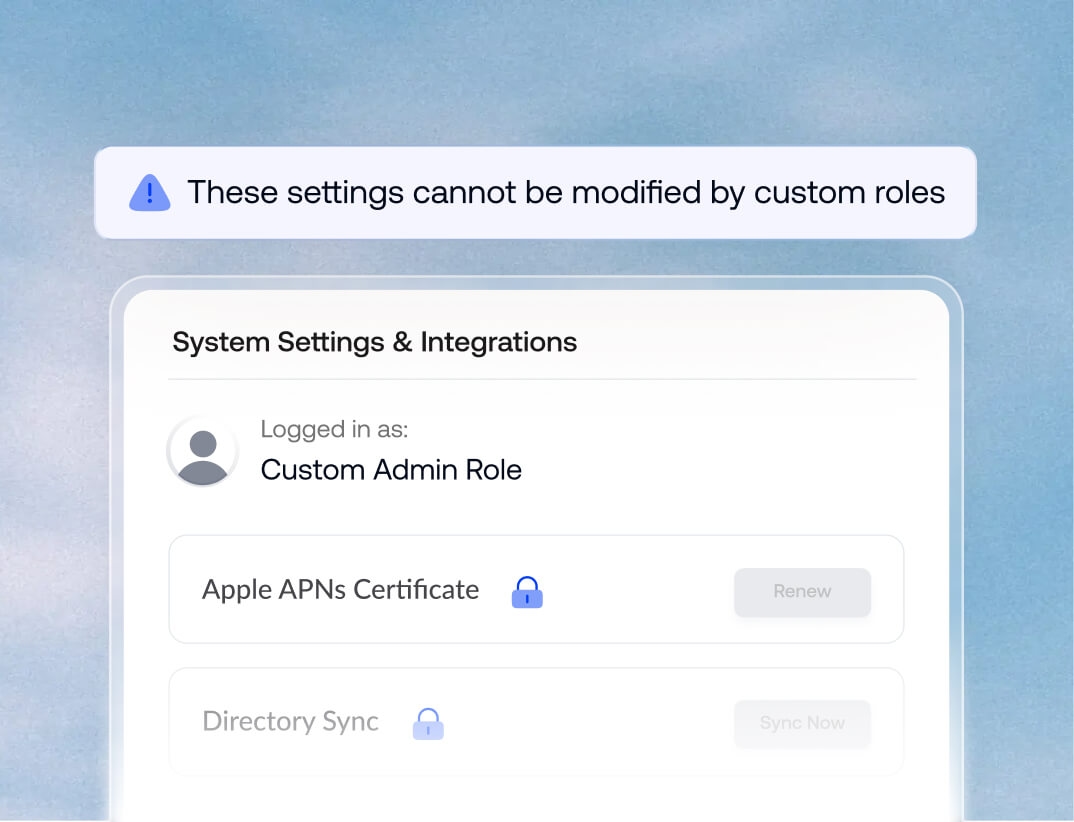
硬编码系统防护
通过 Hexnode 硬编码的 APNs、API 和目录网关,阻止自定义角色更改受保护的系统设置,例如 Apple 证书或目录同步。
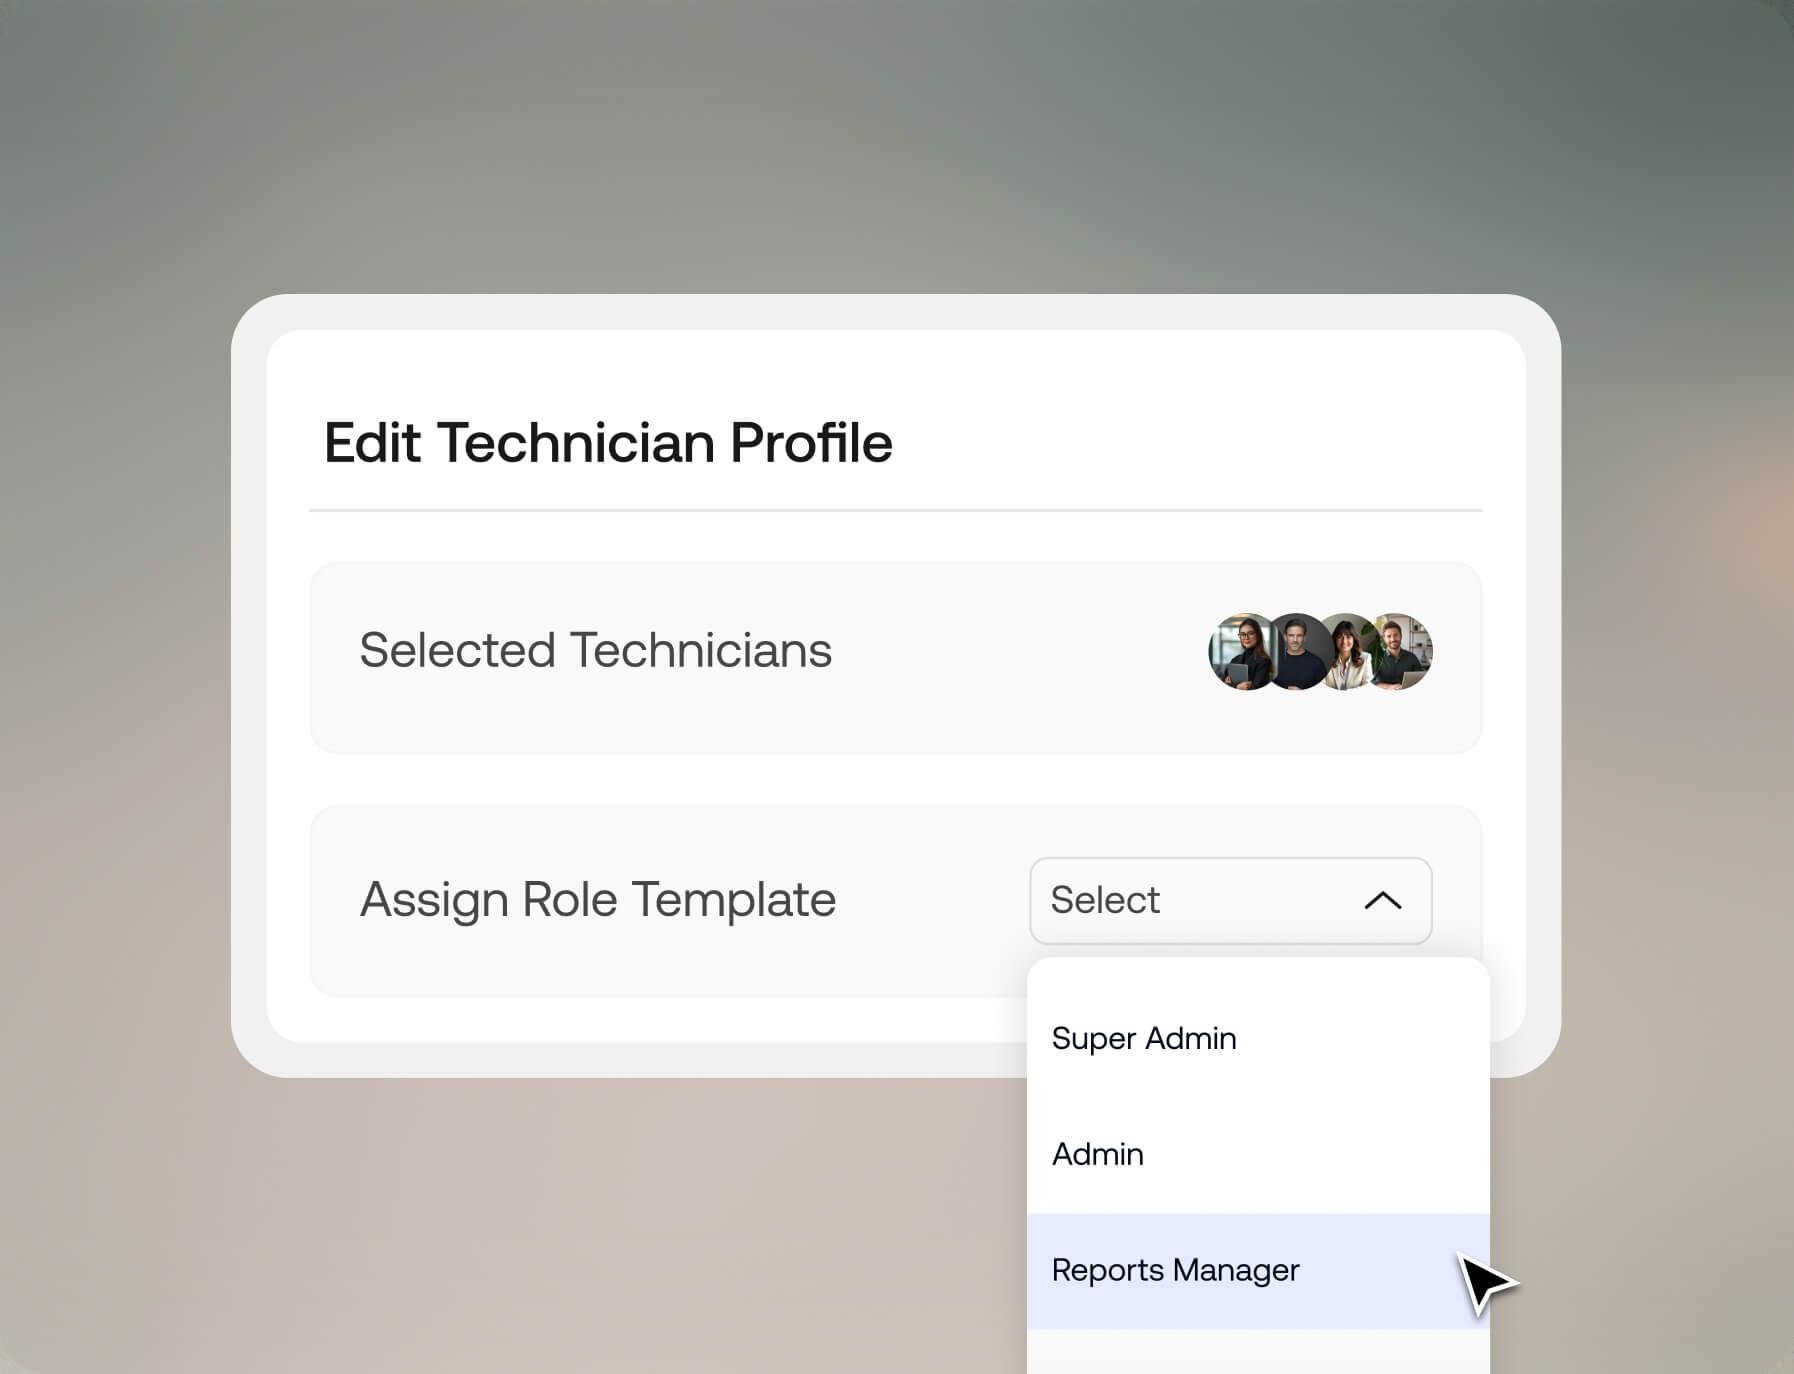
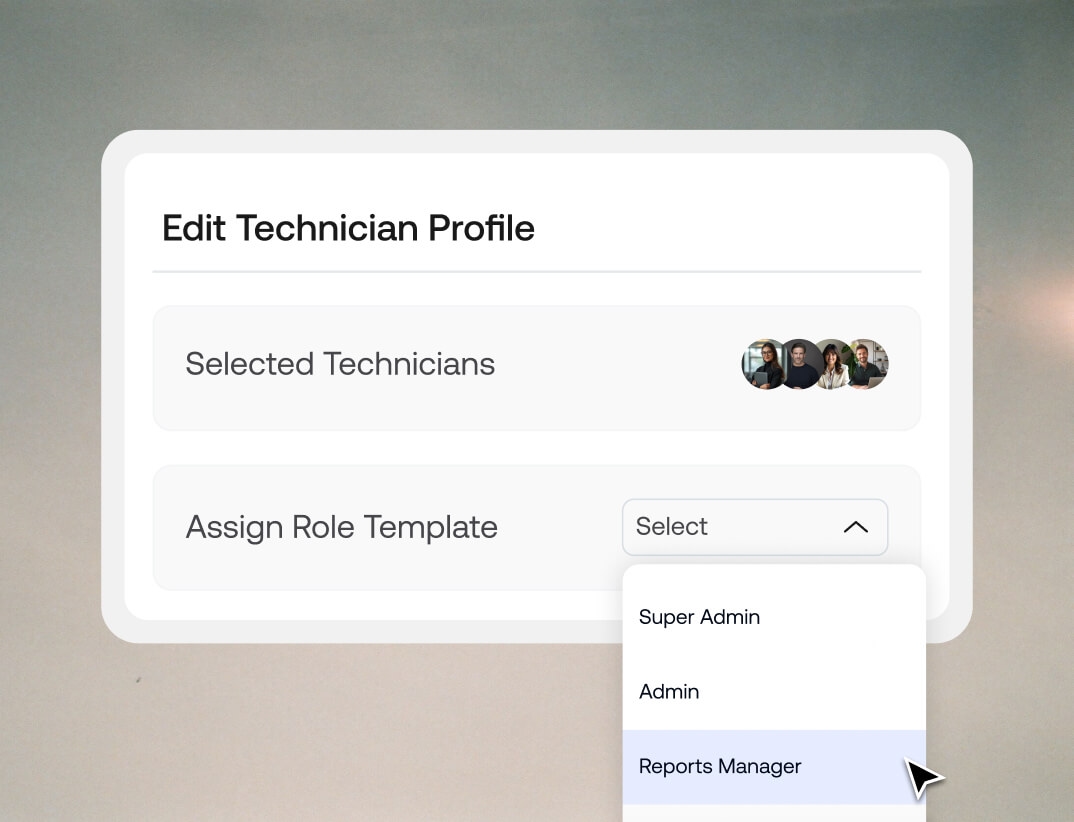
可复用技术人员配置文件模板
用自动化工作流替代繁琐的手动设置。一次性构建标准化技术人员配置文件,然后立即部署给多个管理员。
符合 NIST 的密码策略
通过符合 NIST 的复杂密码、严格超时、30 天到期生命周期和自动 4 天会话到期,防止凭据漏洞。
外部承包商的无缝入职
添加 UPN
为没有企业电子邮件的承包商输入 UPN。
分配配置文件
分配预配置的、基于角色的管理员配置文件。
激活链接
将安全激活链接发送到辅助电子邮件。
技术人员已创建
技术人员账户已创建并可供使用。
动态、设备感知型 RBAC
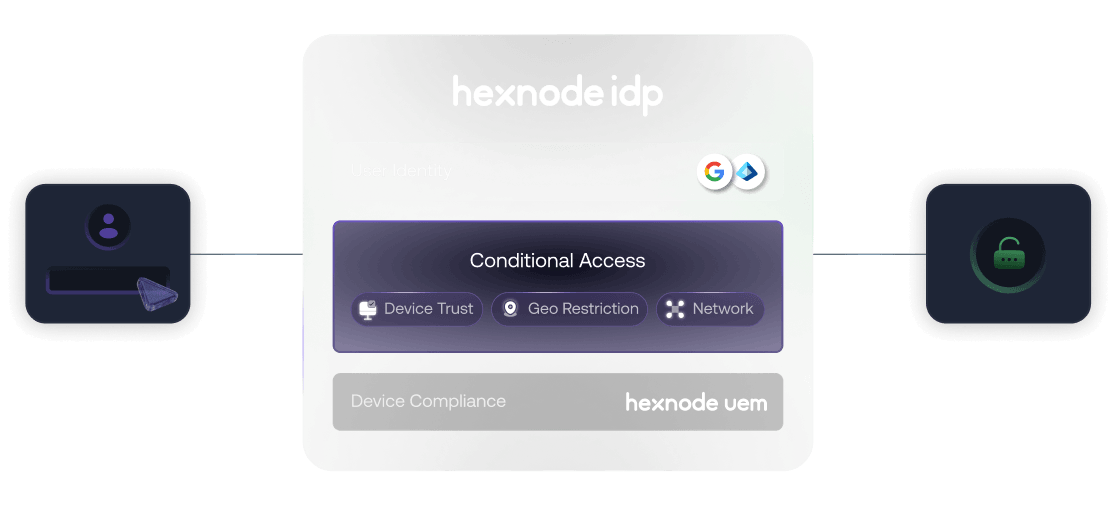
获得 RBAC 与持续设备感知型条件访问的综合优势。Hexnode 的原生 IdP 集成可立即隔离不合规端点,同时确保零同步延迟,在无需承担第三方许可费用麻烦的情况下,提供真正的 Zero Trust 安全。
探索 Hexnode IdP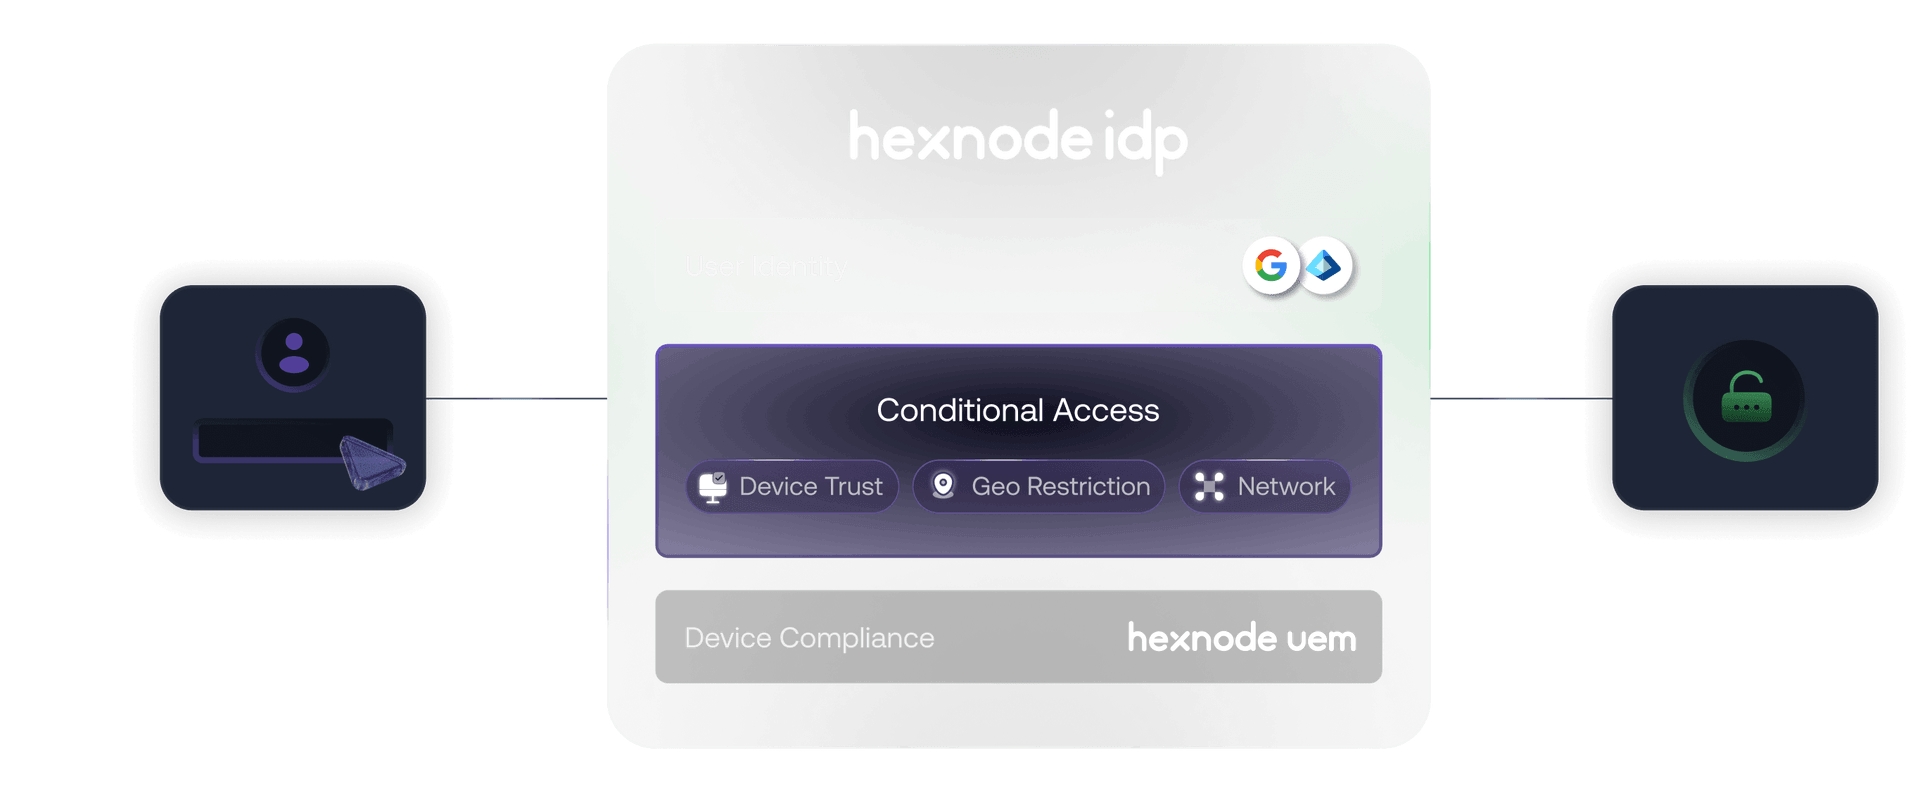
内置角色,高级自定义

超级管理员
超级管理员是首位注册的技术人员,并对控制台拥有完全控制权。必要时,他们可以将其他管理员更改或升级到该角色。

管理员
管理员拥有完整权限,可以访问门户中的所有功能。

报告经理
报告经理只能访问“报告”选项卡和 UEM 仪表板。

应用和报告经理
他们仅有权访问“应用”和“报告”选项卡。

事件经理
事件经理只能访问“事件”选项卡和 UEM 仪表板。

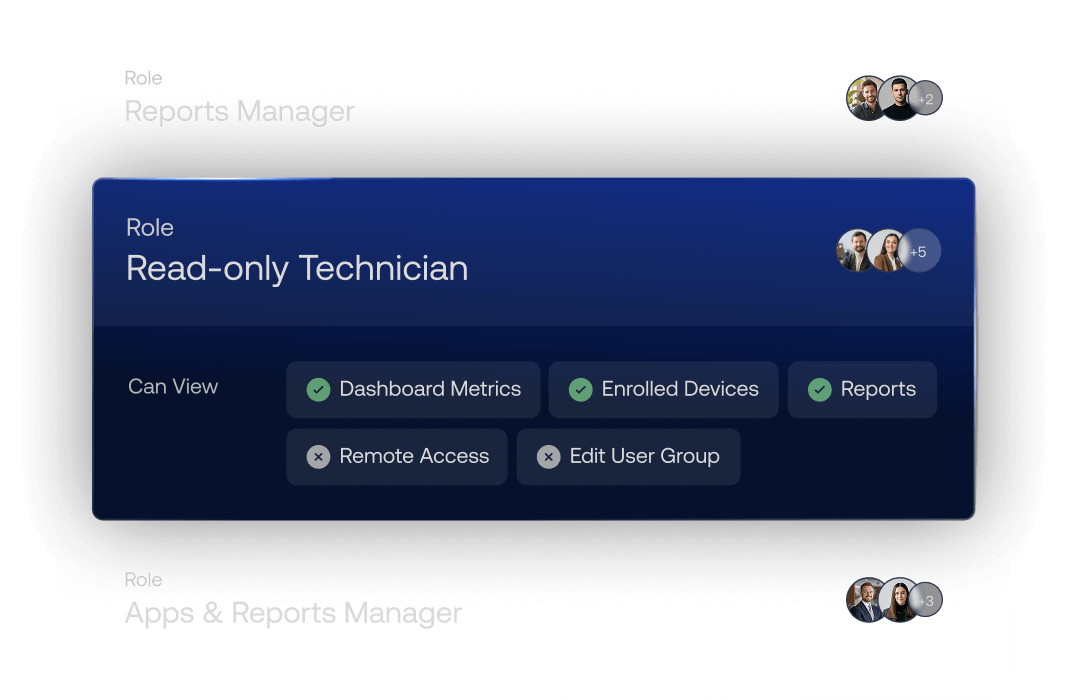
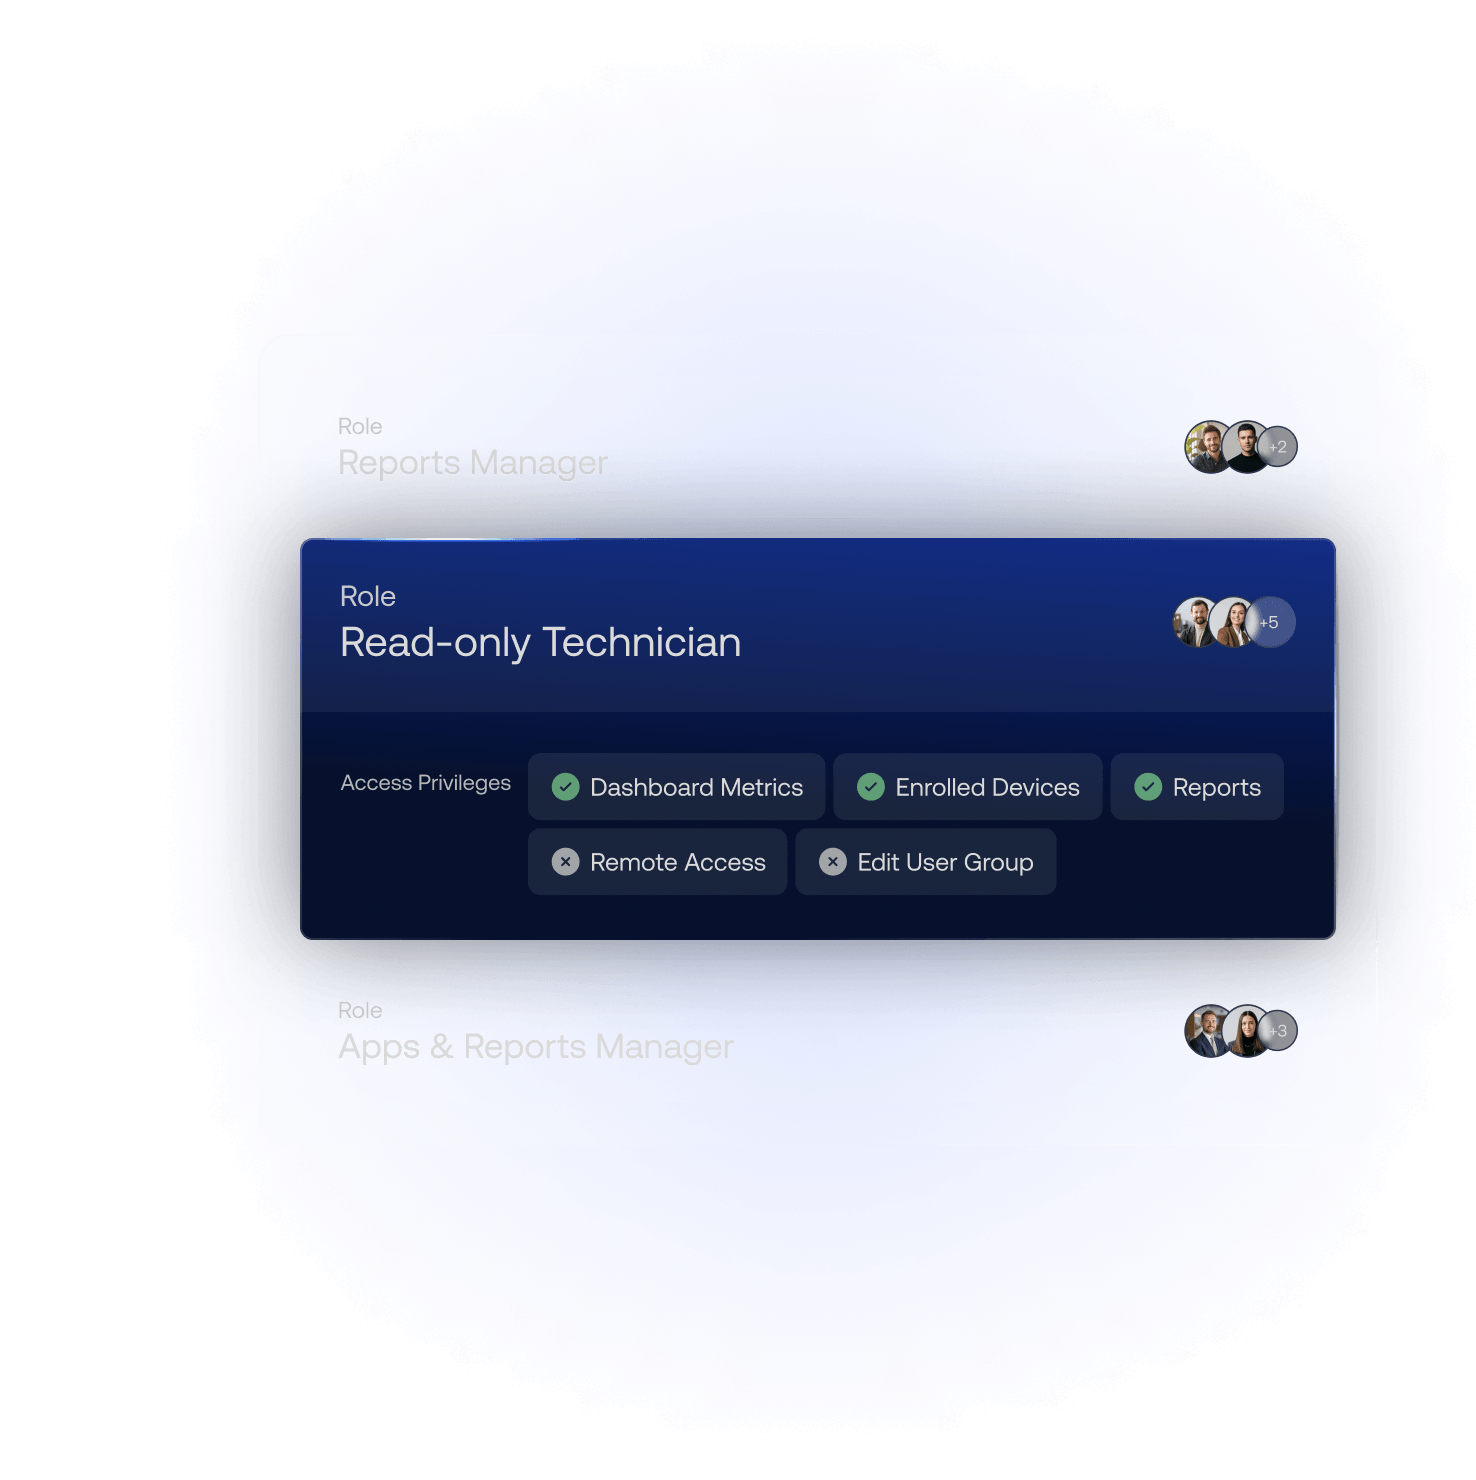
只读技术人员
他们对控制台中的所有配置只有查看权限,无法进行修改。
安全、无摩擦的技术人员登录。
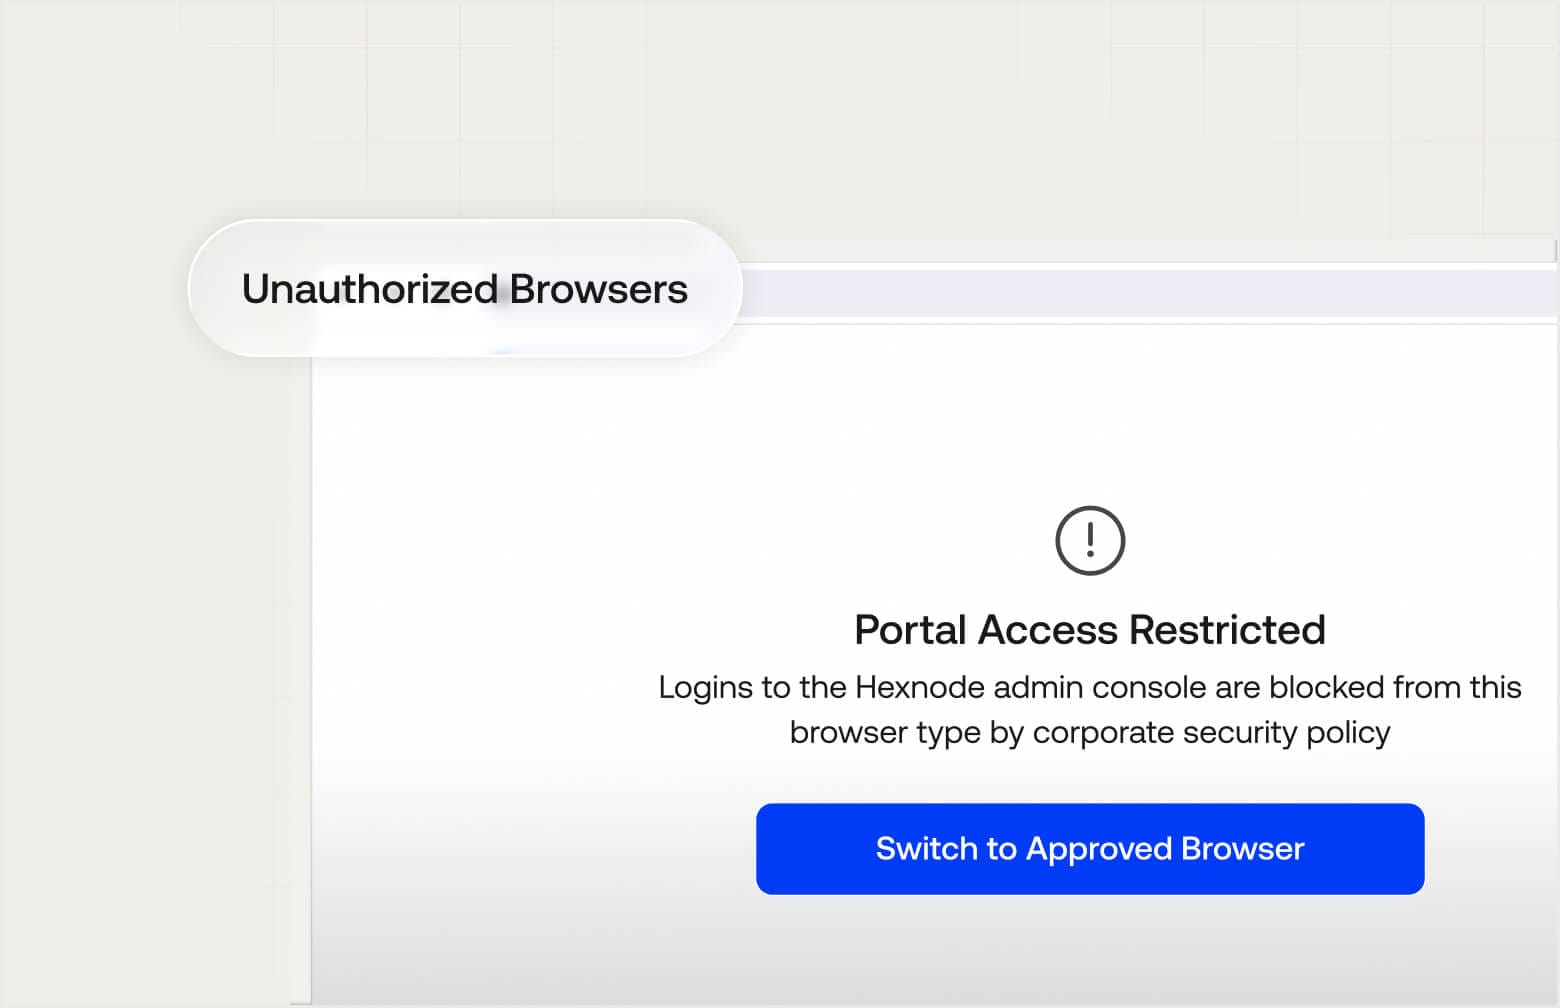
浏览器阻止列表
通过定义允许的路径并阻止来自未经授权浏览器的登录,加固门户入口点。
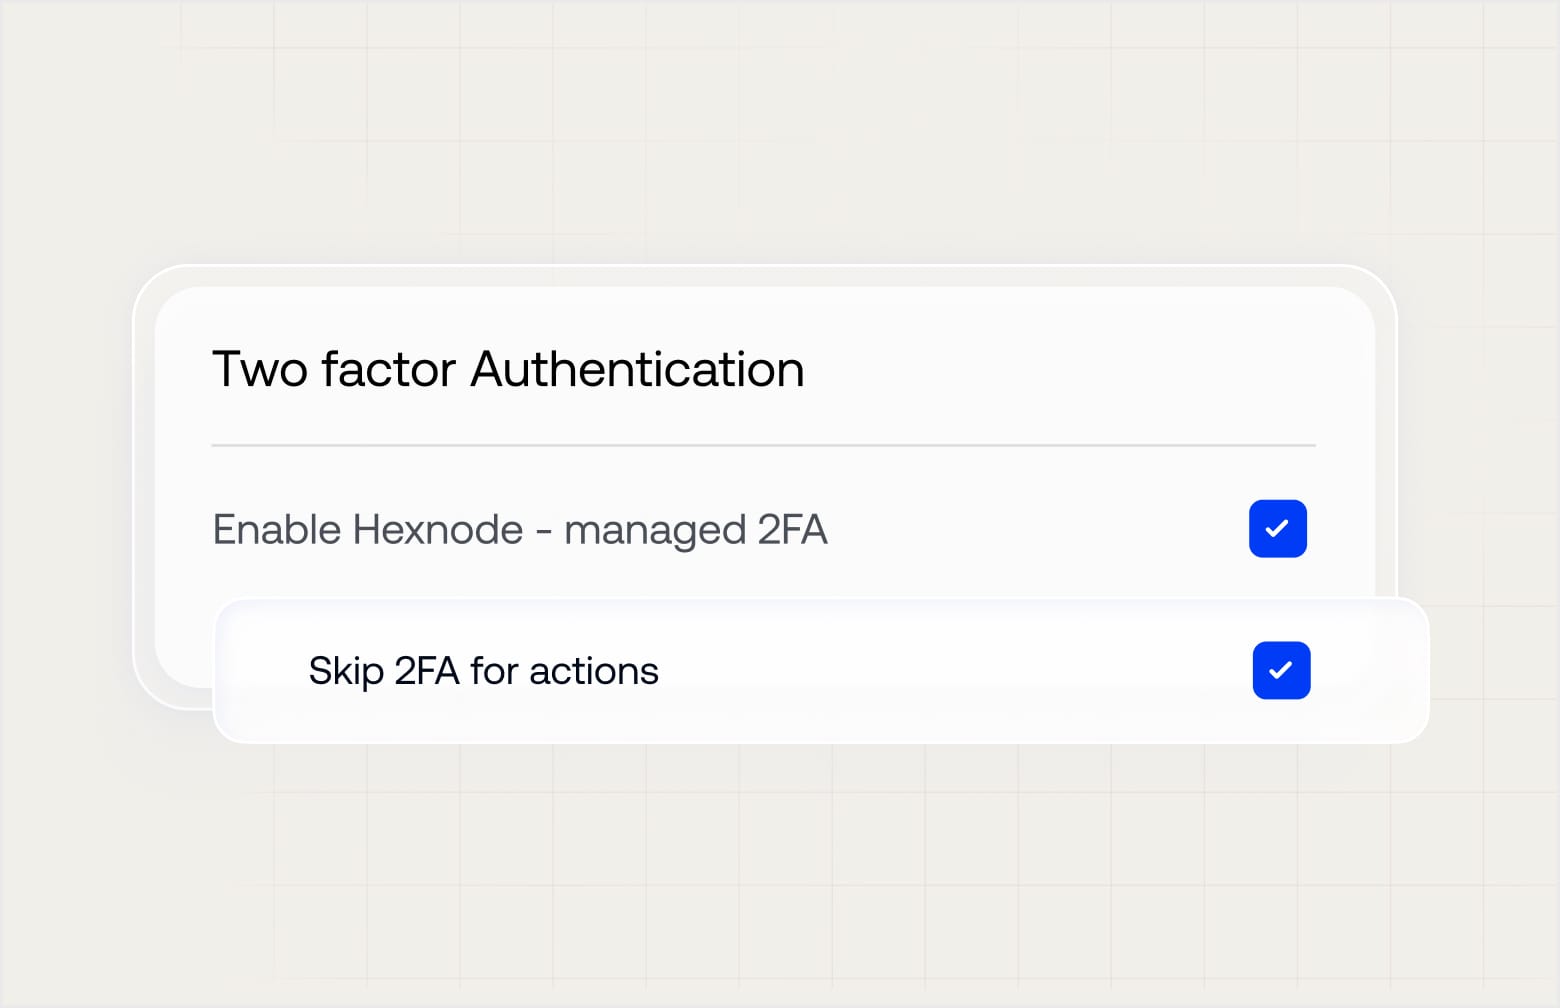
精细 2FA 例外
通过为常规、低风险的门户操作停用 MFA,减少管理员摩擦和帮助台工单。
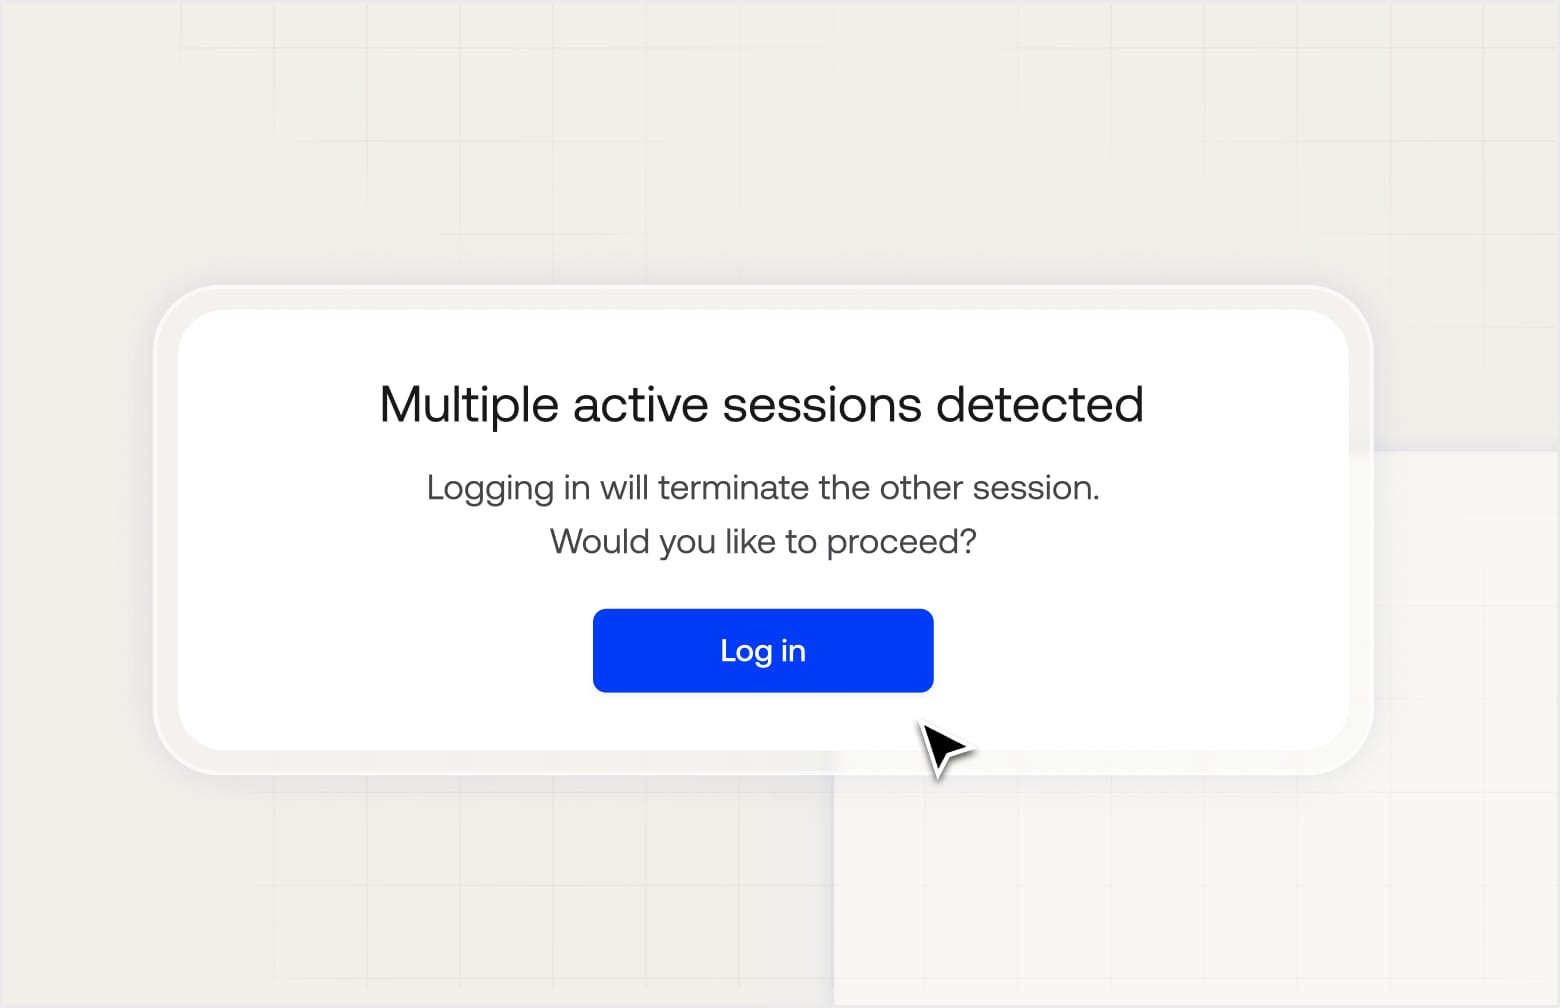
会话限制
将账户限制为单个活动会话,并在重复登录时强制注销,从而阻止凭据共享。
查看全球企业选择 Hexnode 的原因

"使用 Hexnode 后,生产效率和节省的时间显著提高。部署设备所需的时间减少了,从以前的大约 20 分钟缩短到现在的大约 10 分钟。"
Technology Solution Specialist
...然后我们找到了 Hexnode,它符合我们的所有要求
信息技术经理,





14 天免费试用
无需信用卡