


Hexnode Access
每次登录都使用统一身份
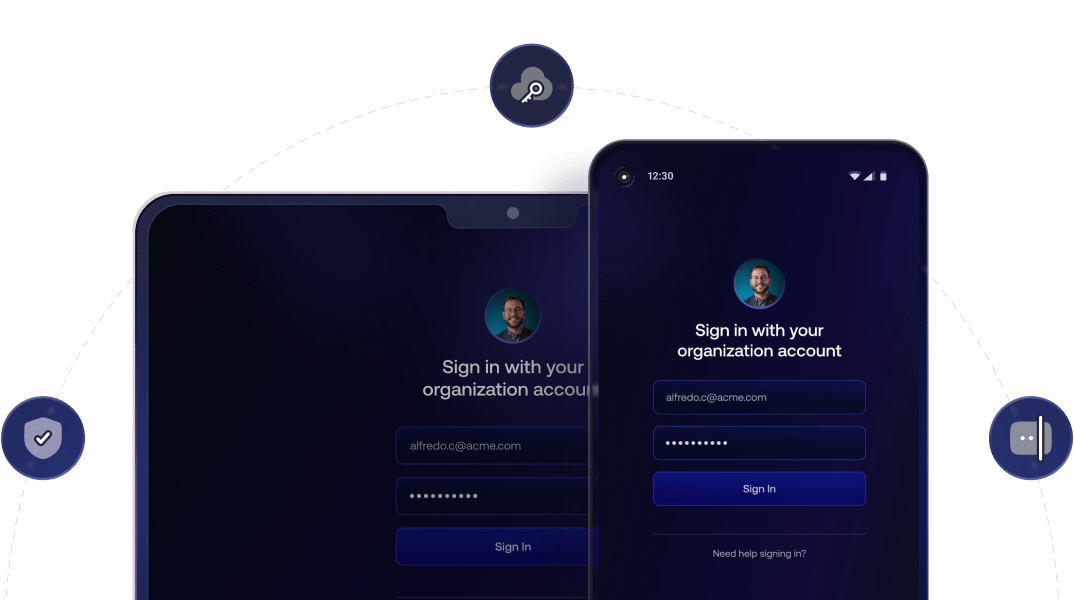
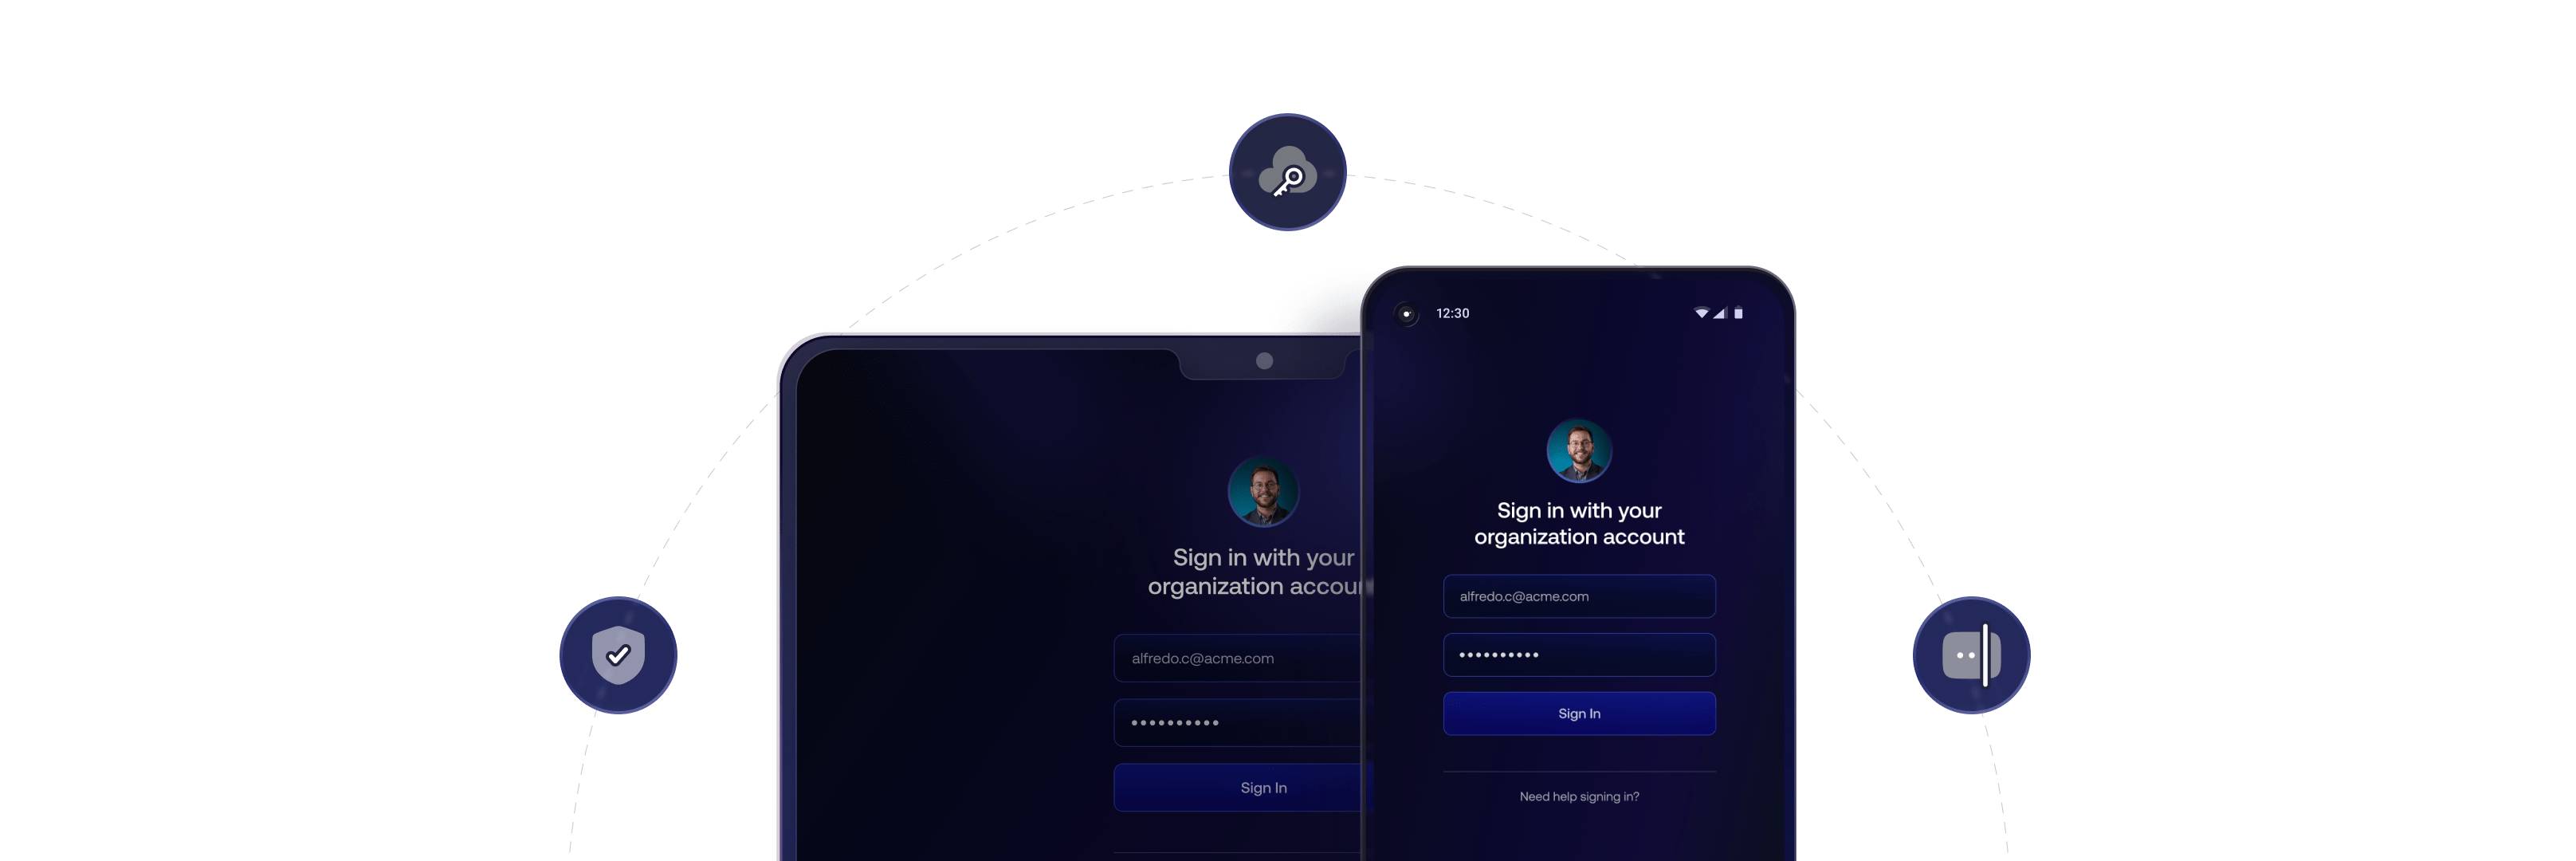

确保每次设备登录的一致性
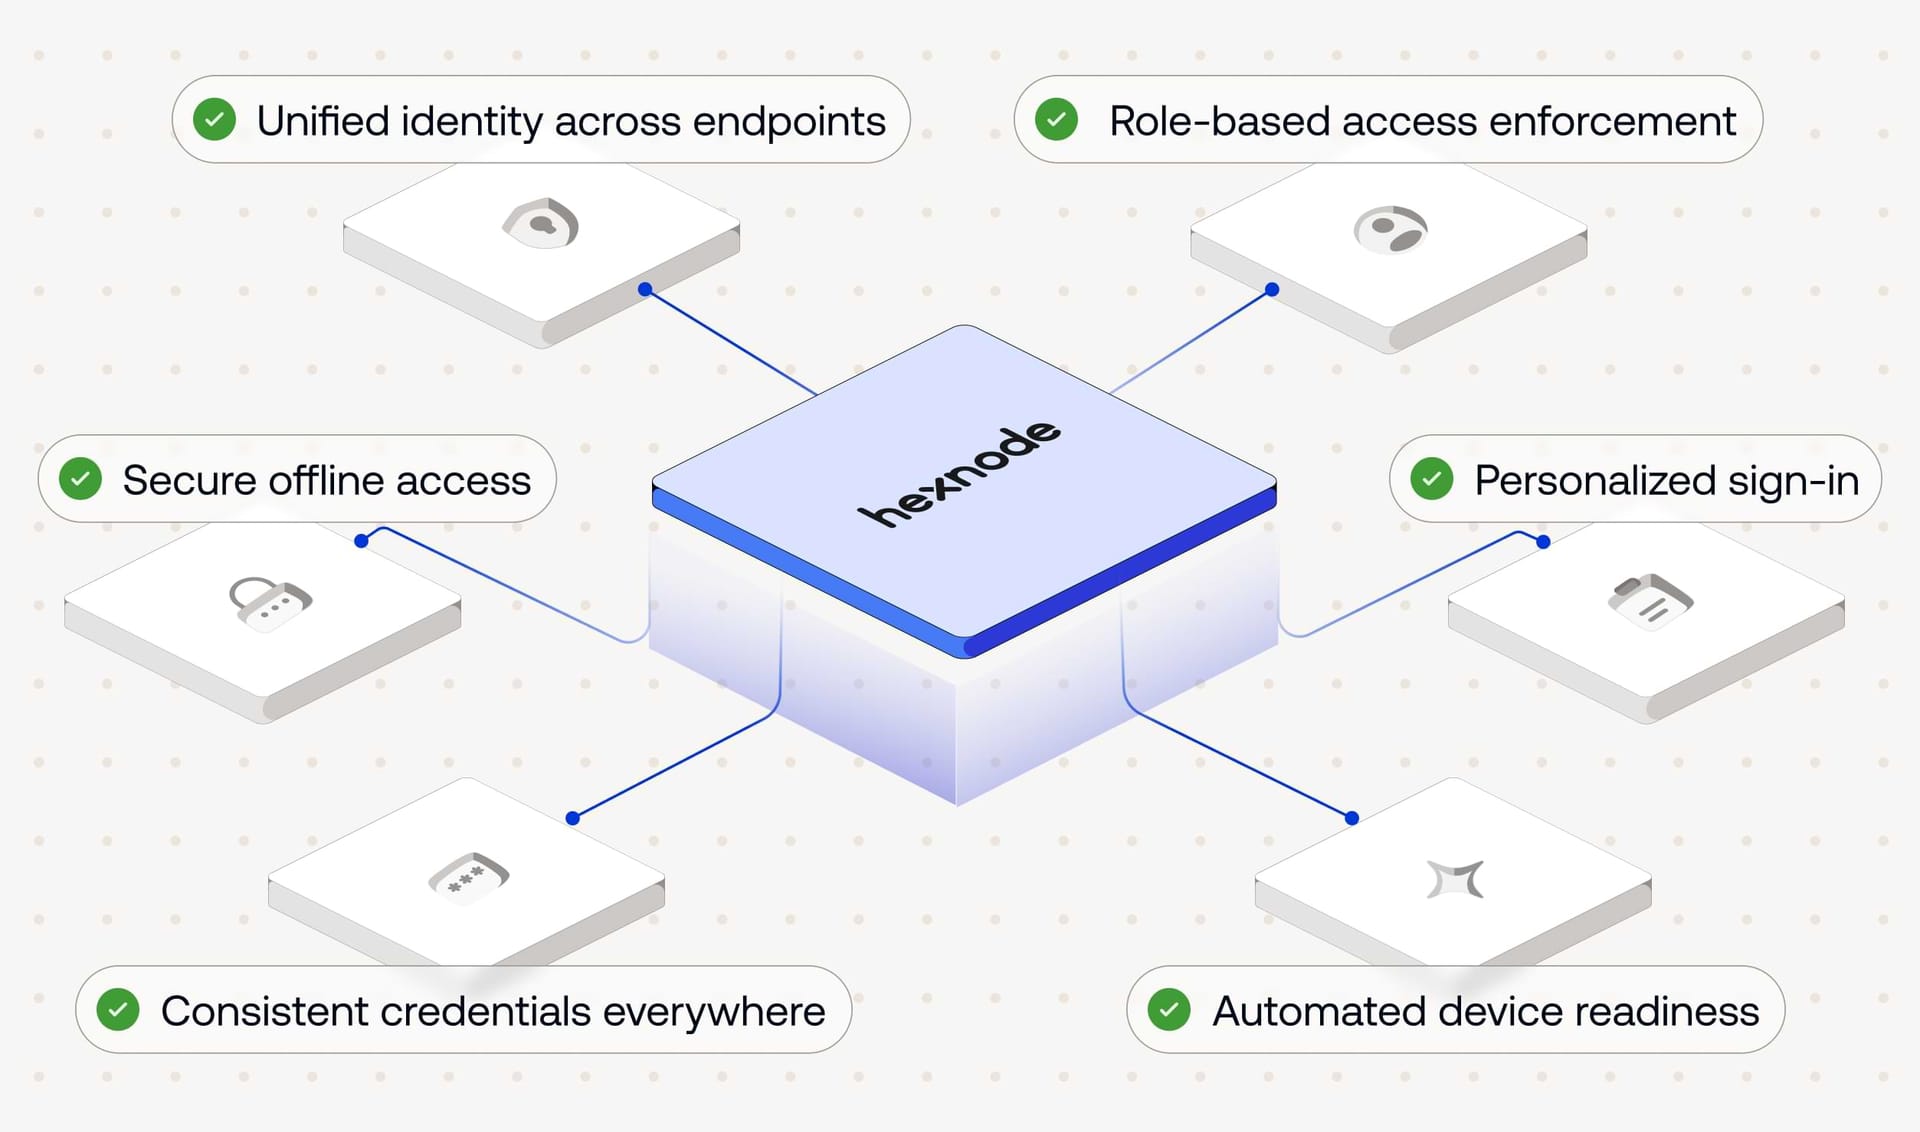



统一应用和设备之间的登录
用户使用云账户登录应用程序,但仍然使用设备专属密码。Hexnode Access 可将这些登录统一到单一云身份之下。

移除设备账户设置
每台新设备都需要本地账户,而 IT 团队需要花时间进行配置和重置。Hexnode Access 允许用户使用现有云凭据登录。

控制登录体验
登录界面除了基本访问之外几乎没有控制能力。Hexnode Access 可让您自定义体验、添加指引并在登录过程中运行脚本。
每次登录背后的控制系统
云身份验证
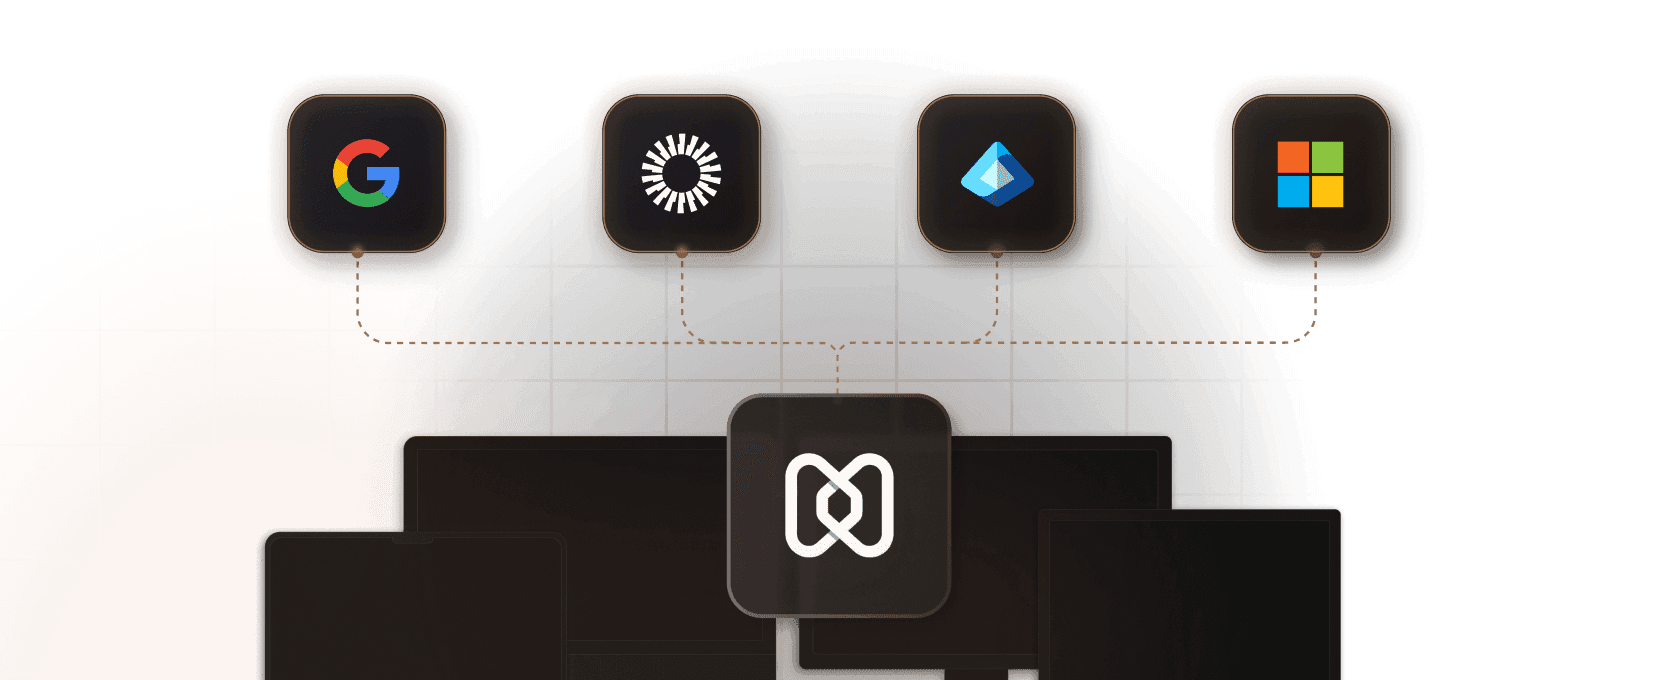
允许用户使用 Microsoft Entra ID、Google Workspace 或 Okta 等 IdP 凭据登录设备。通过原生生物识别和 YubiKey 安全密钥实施跨平台登录,并自动创建和关联本地账户。
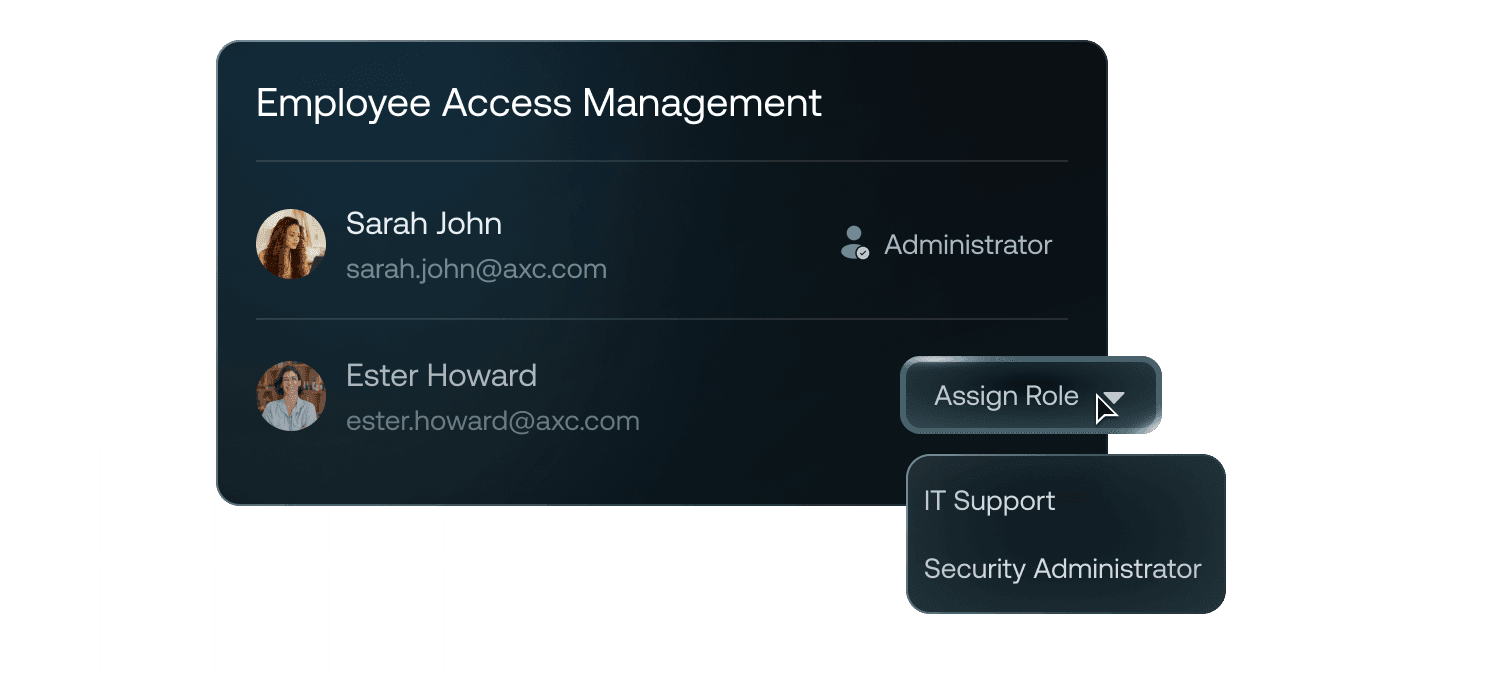
特权访问管理
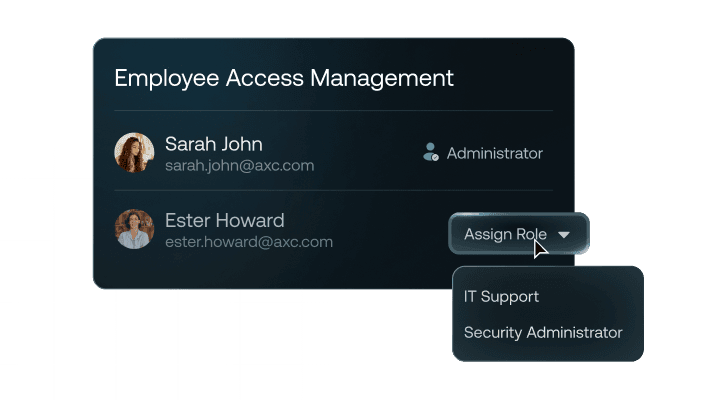
分配精细的基于角色的权限,并保护关键控制台操作。通过无密码 QR 身份验证以及对高影响管理员命令的强制移动生物识别批准,保护特权工作流。
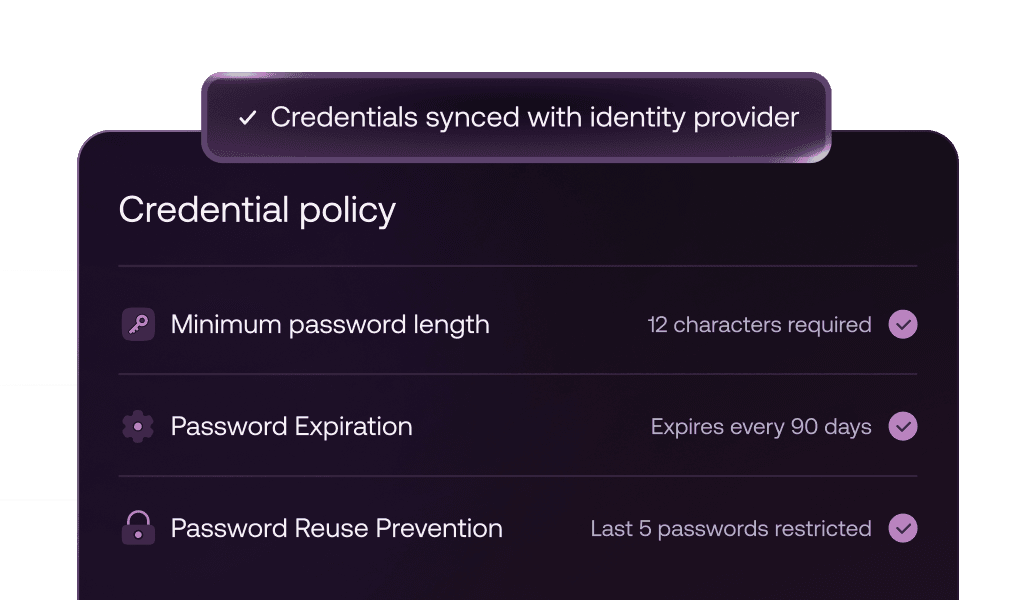
密码和凭据管理
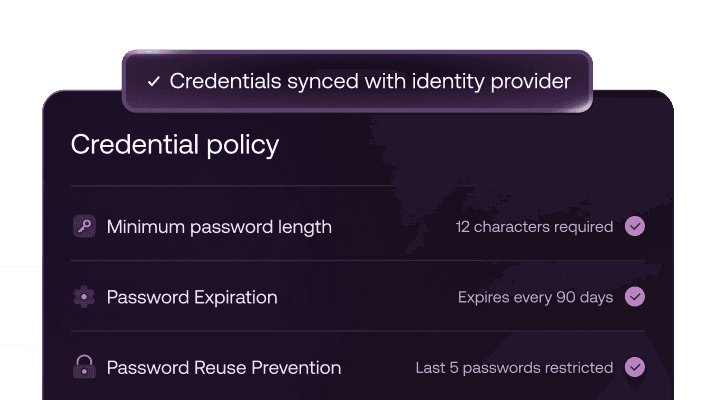
通过实施密码策略、处理凭据更新并保持本地与云身份验证之间的一致性,使设备登录与您的身份提供商保持同步。
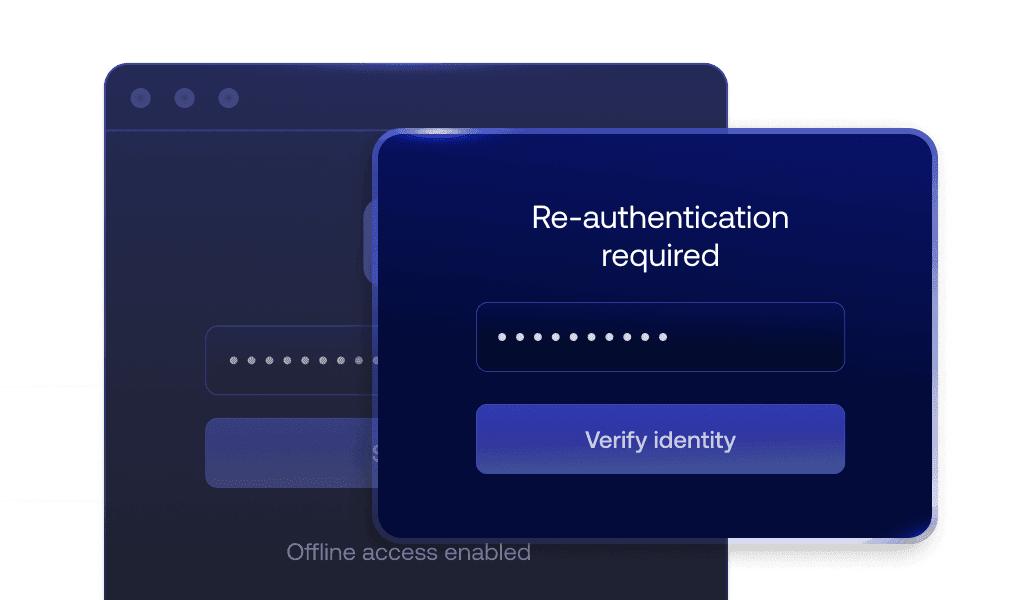
离线访问与重新验证
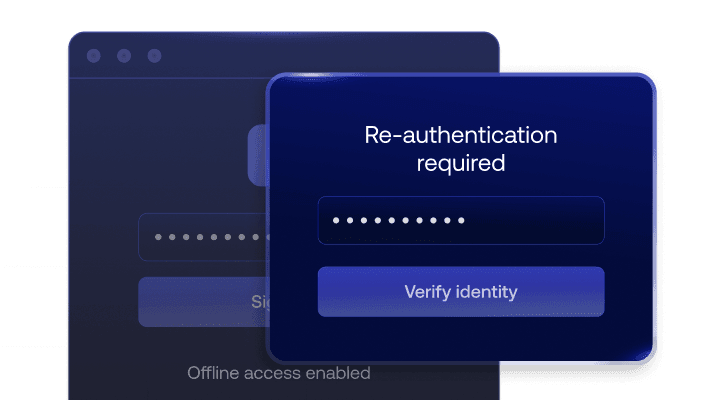
允许用户在无互联网连接的情况下登录,同时通过身份提供商强制定期重新验证以保持安全性。
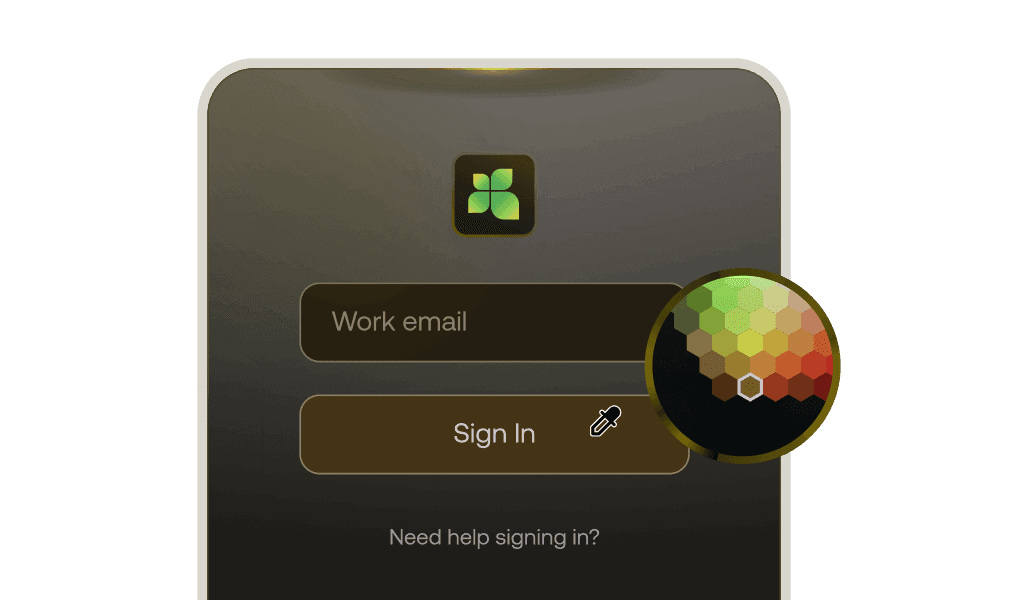
自定义登录体验
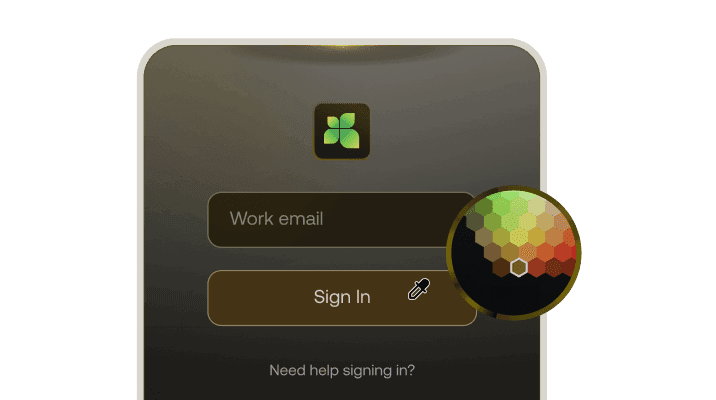
使用组织品牌自定义登录界面,提供帮助资源,启用网络访问,并在登录过程中为用户提供指引。
登录脚本与自动化
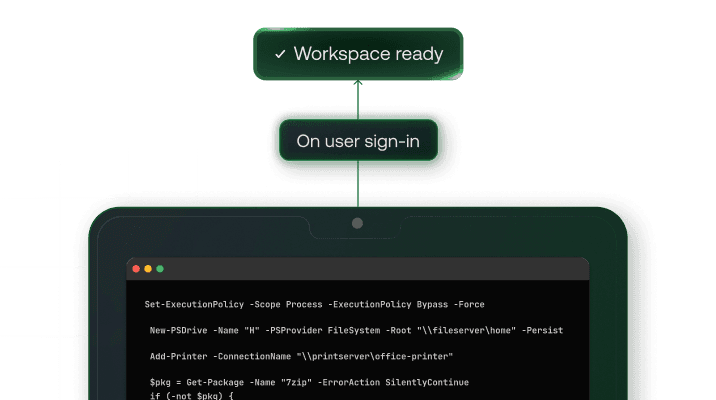
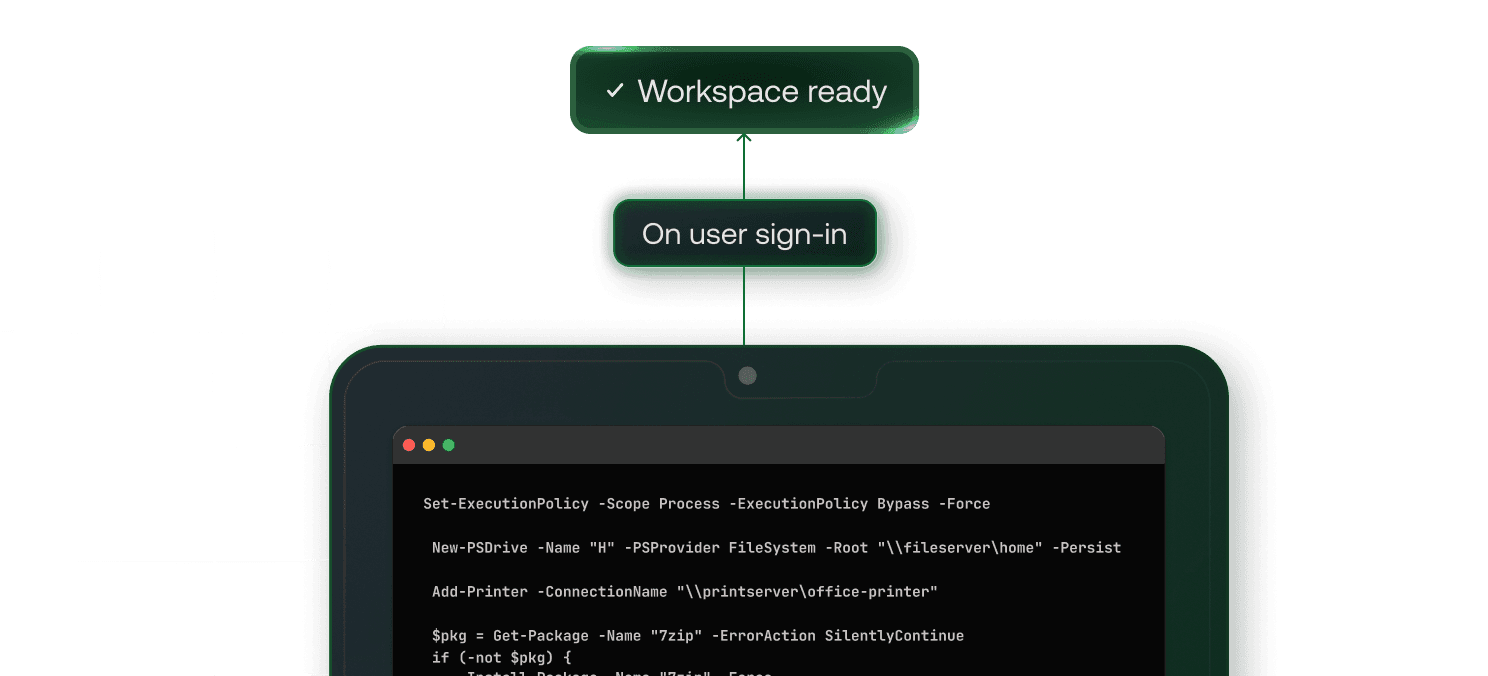
在登录过程中运行脚本,以自动执行设置任务、配置环境,并在用户登录后立即使设备可供使用。
账户配置与生命周期
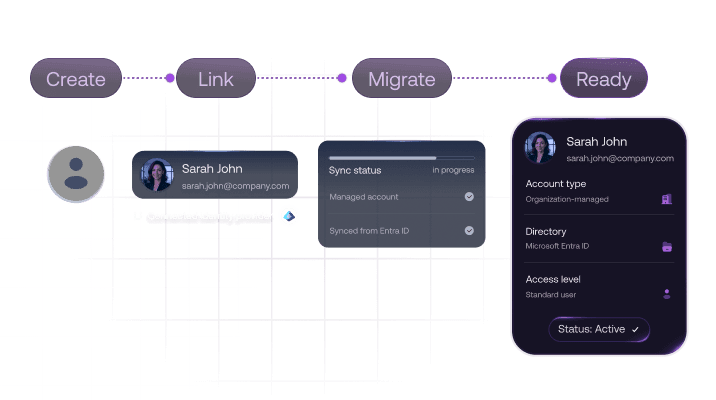
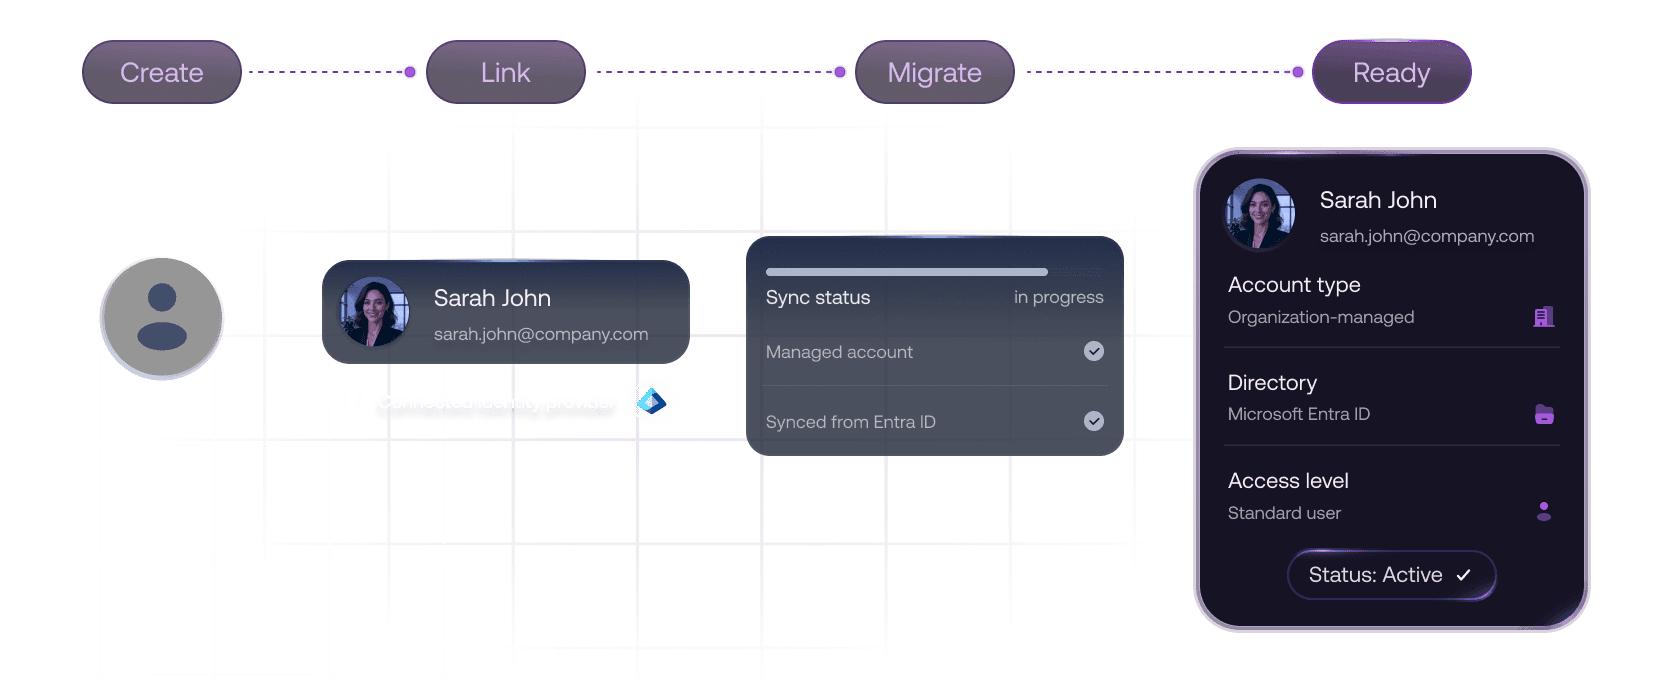
自动创建、关联或迁移本地账户,减少手动设置,并在用户和设备之间保持一致的访问体验。
查看全球企业选择 Hexnode 的原因

"使用 Hexnode 后,生产效率和节省的时间显著提高。部署设备所需的时间减少了,从以前的大约 20 分钟缩短到现在的大约 10 分钟。"
Technology Solution Specialist
...然后我们找到了 Hexnode,它符合我们的所有要求
信息技术经理,





14 天免费试用
无需信用卡