


ロールベースのアクセス制御
すべての管理者アクセス、操作、変更を制御。

きめ細かく、安全で、拡張性に優れる
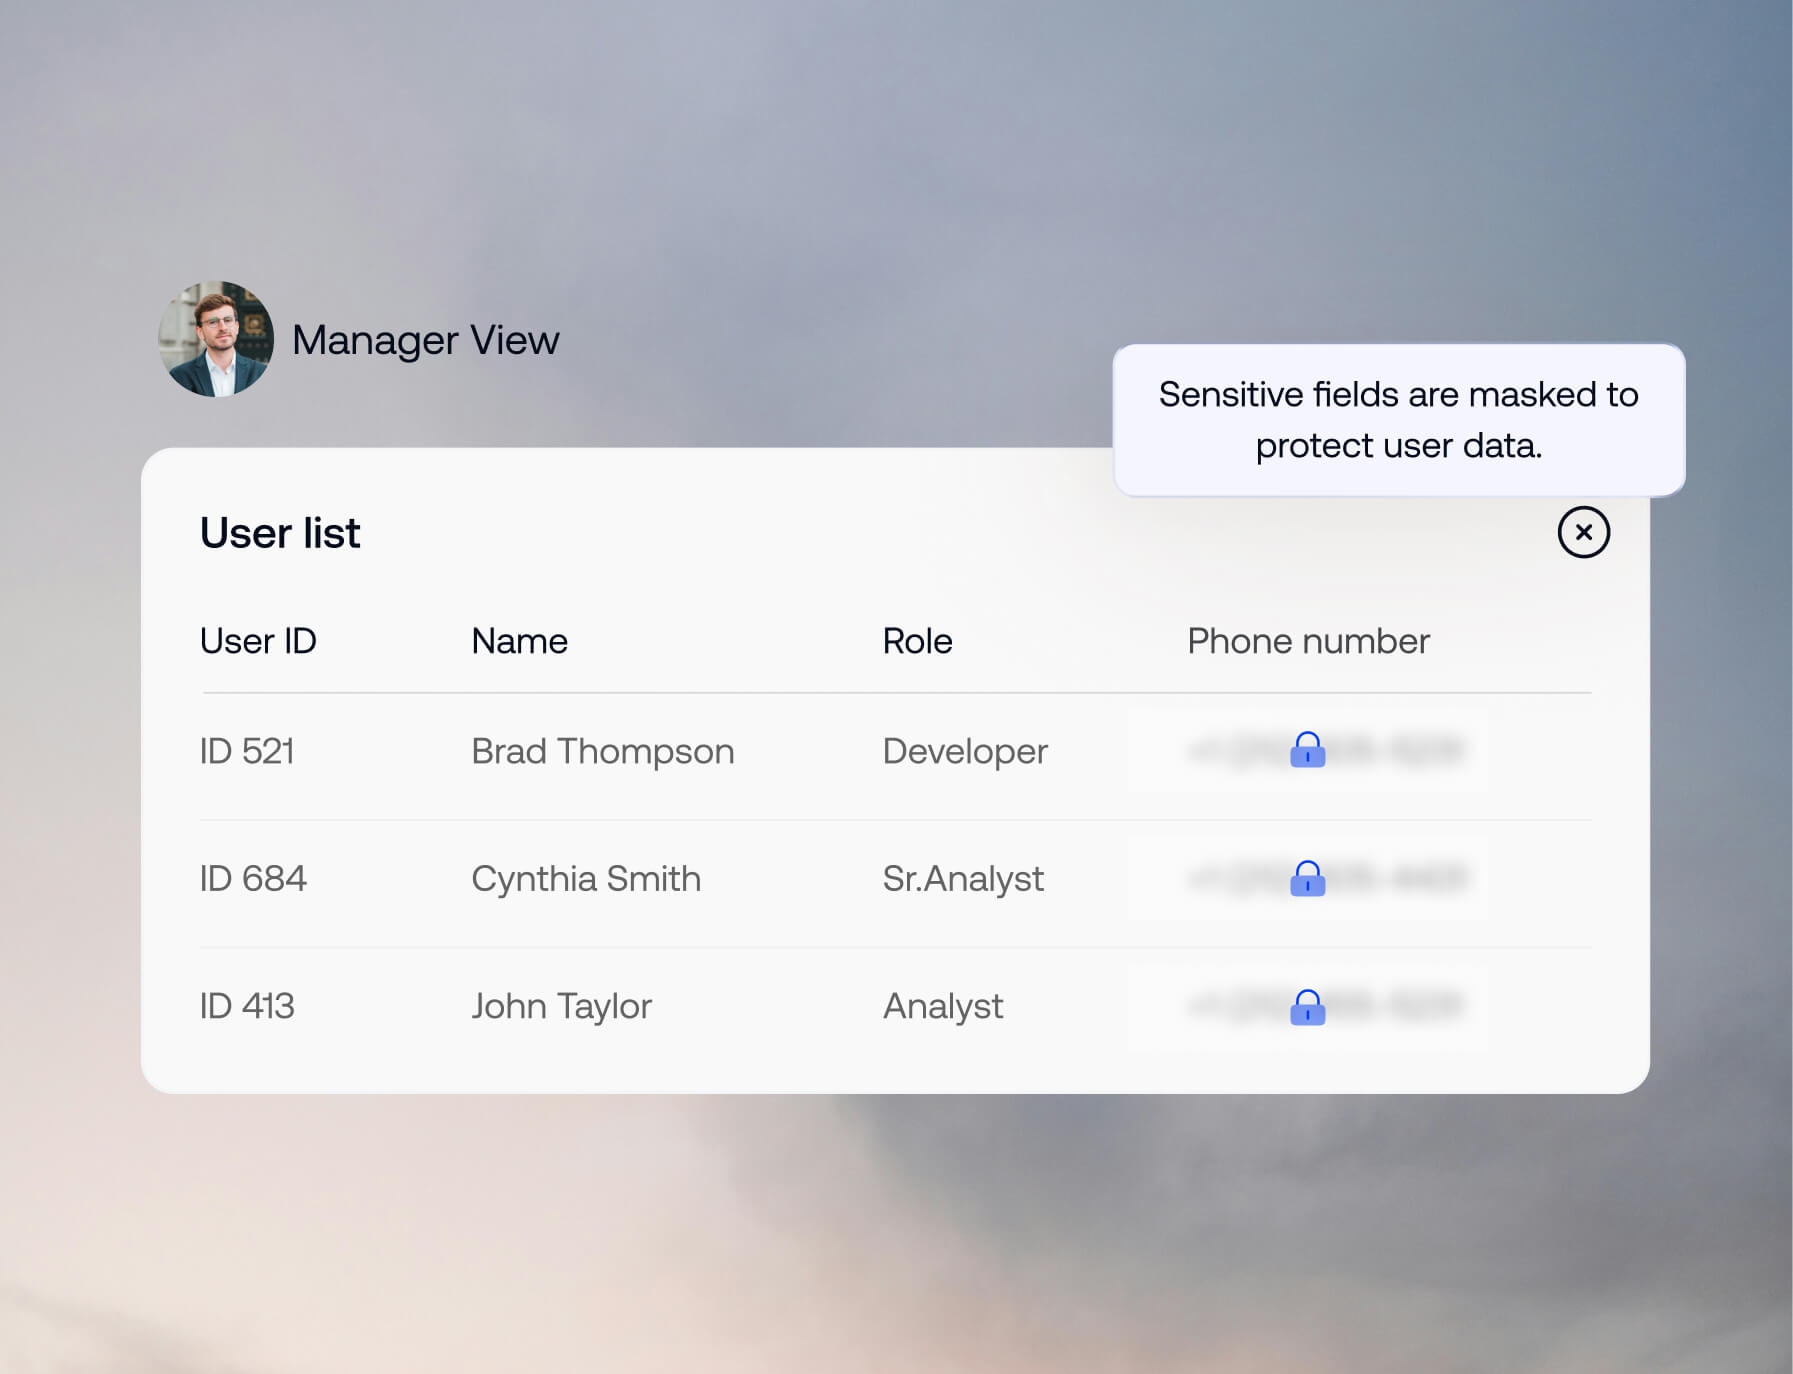
オブジェクトベースのフィルタリング
オブジェクトレベルのフィルタリングを使用して各ロールのコンソールアクセスを定義し、管理プロセス中にプライバシー制御を適用し、機密データフィールドをマスクします。
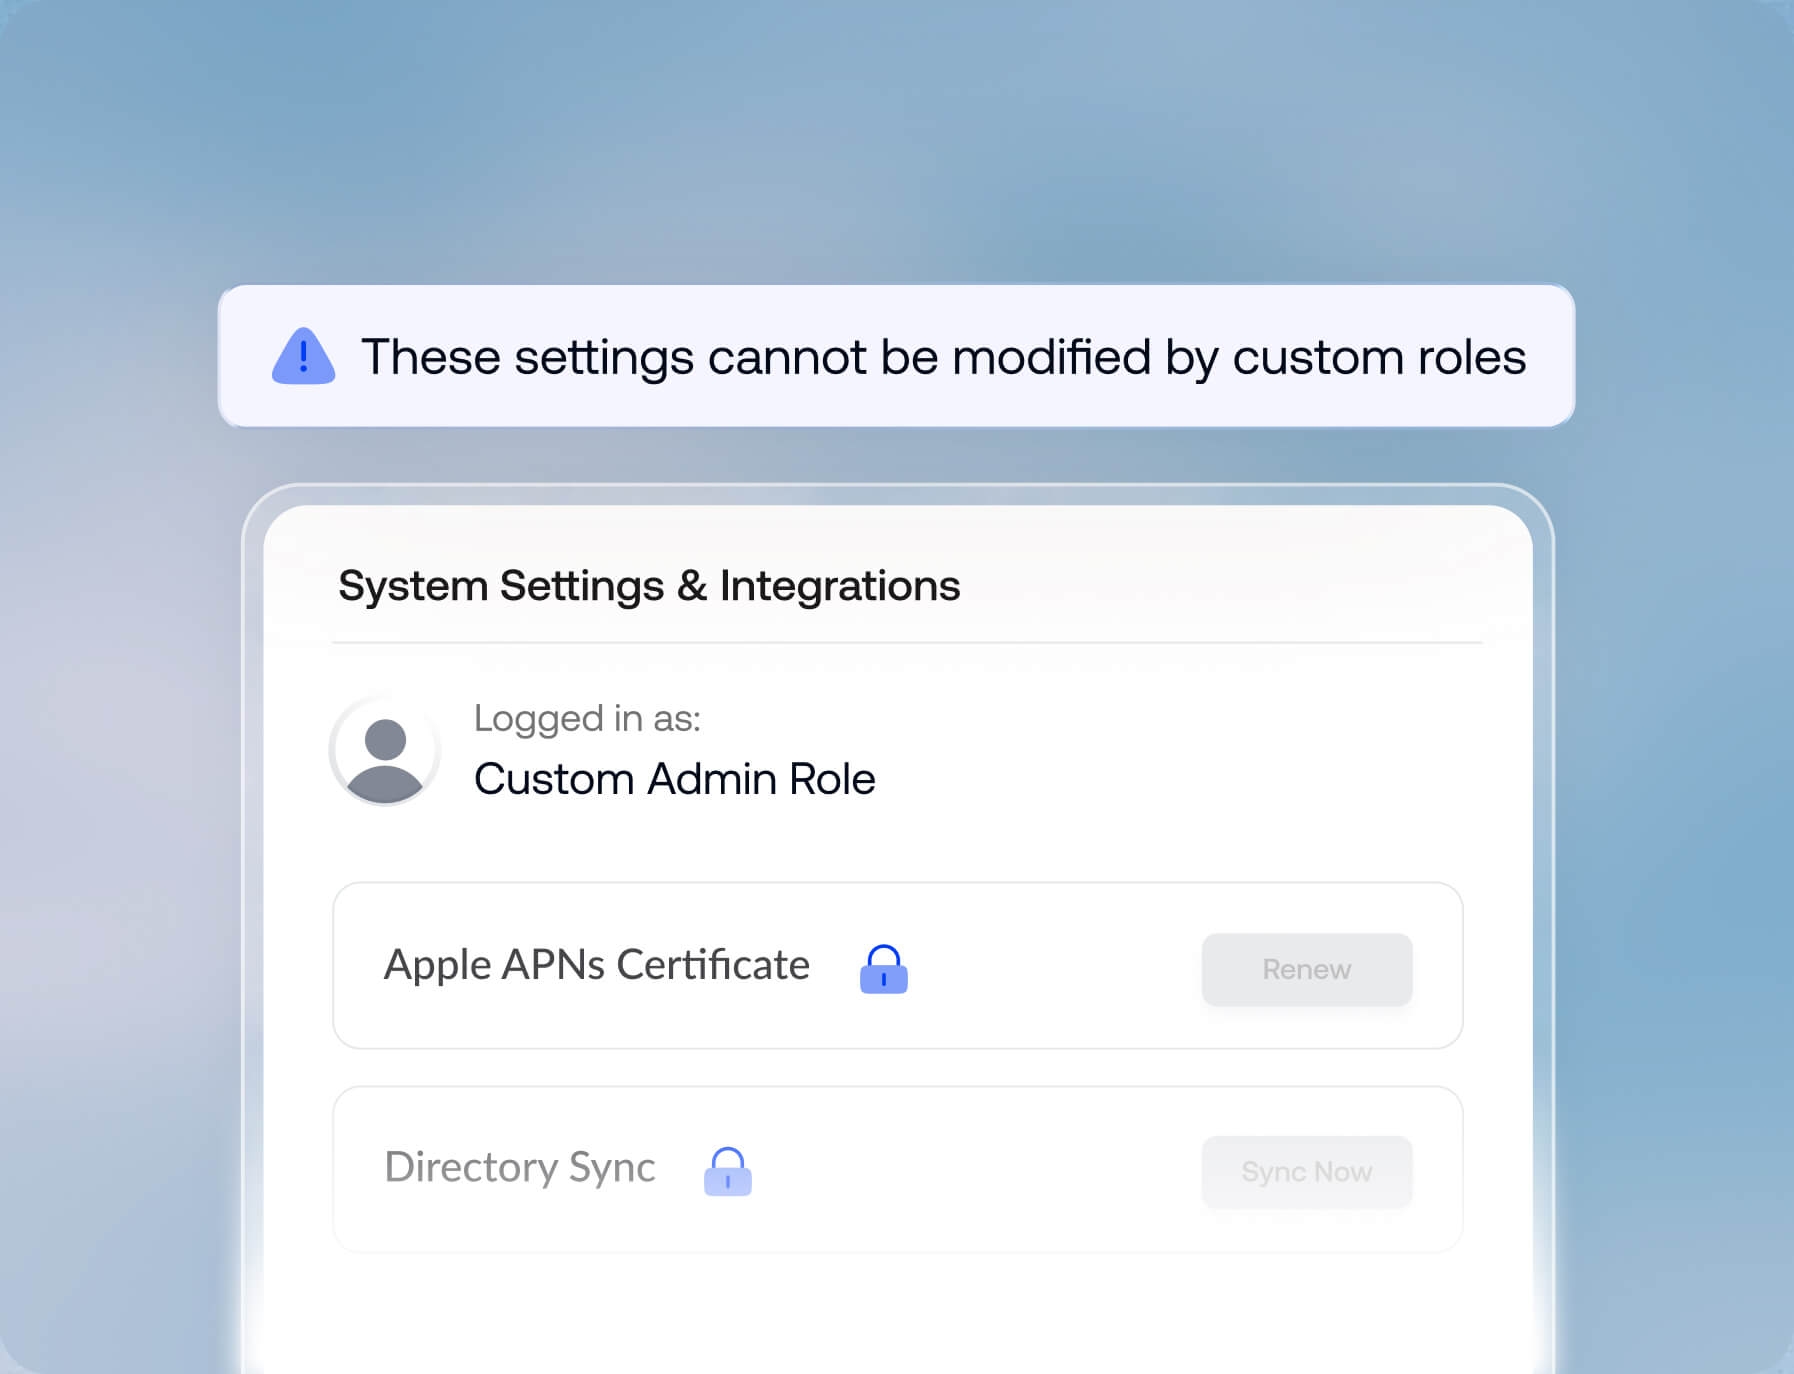
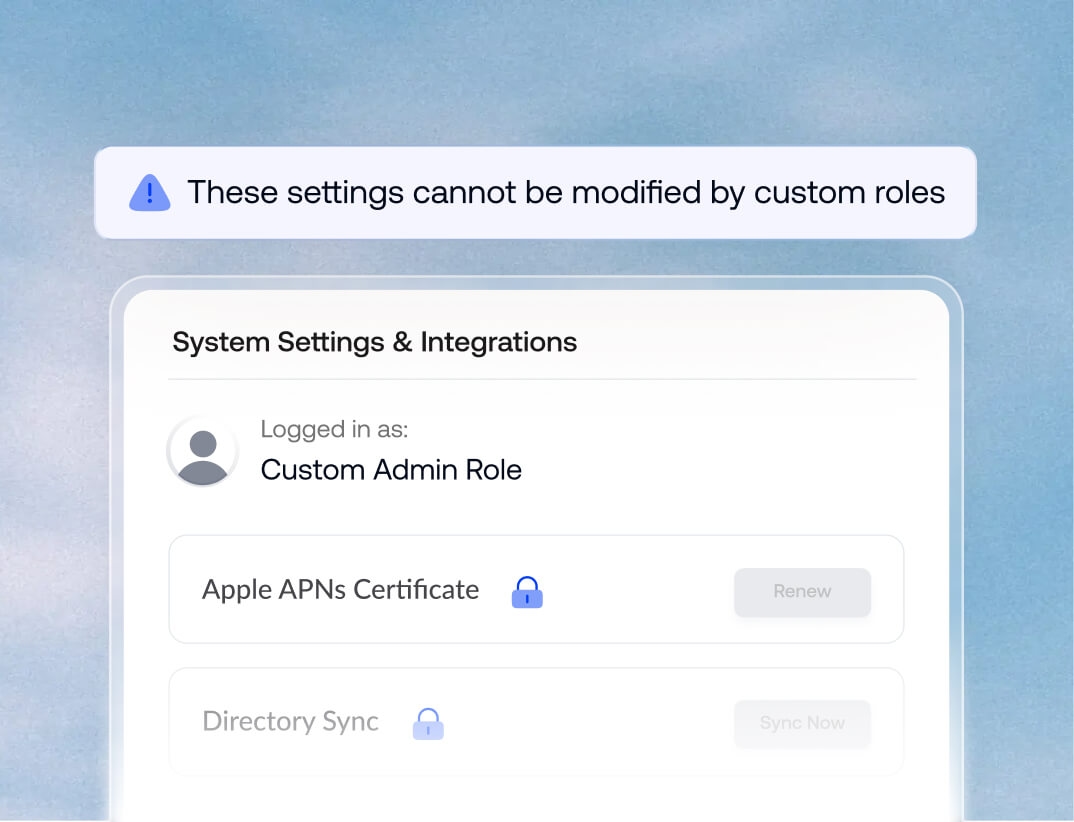
ハードコードされたシステムガードレール
HexnodeのハードコードされたAPNs、API、ディレクトリゲートを使用して、カスタムロールがApple証明書やディレクトリ同期などの保護されたシステム設定を変更することを防ぎます。
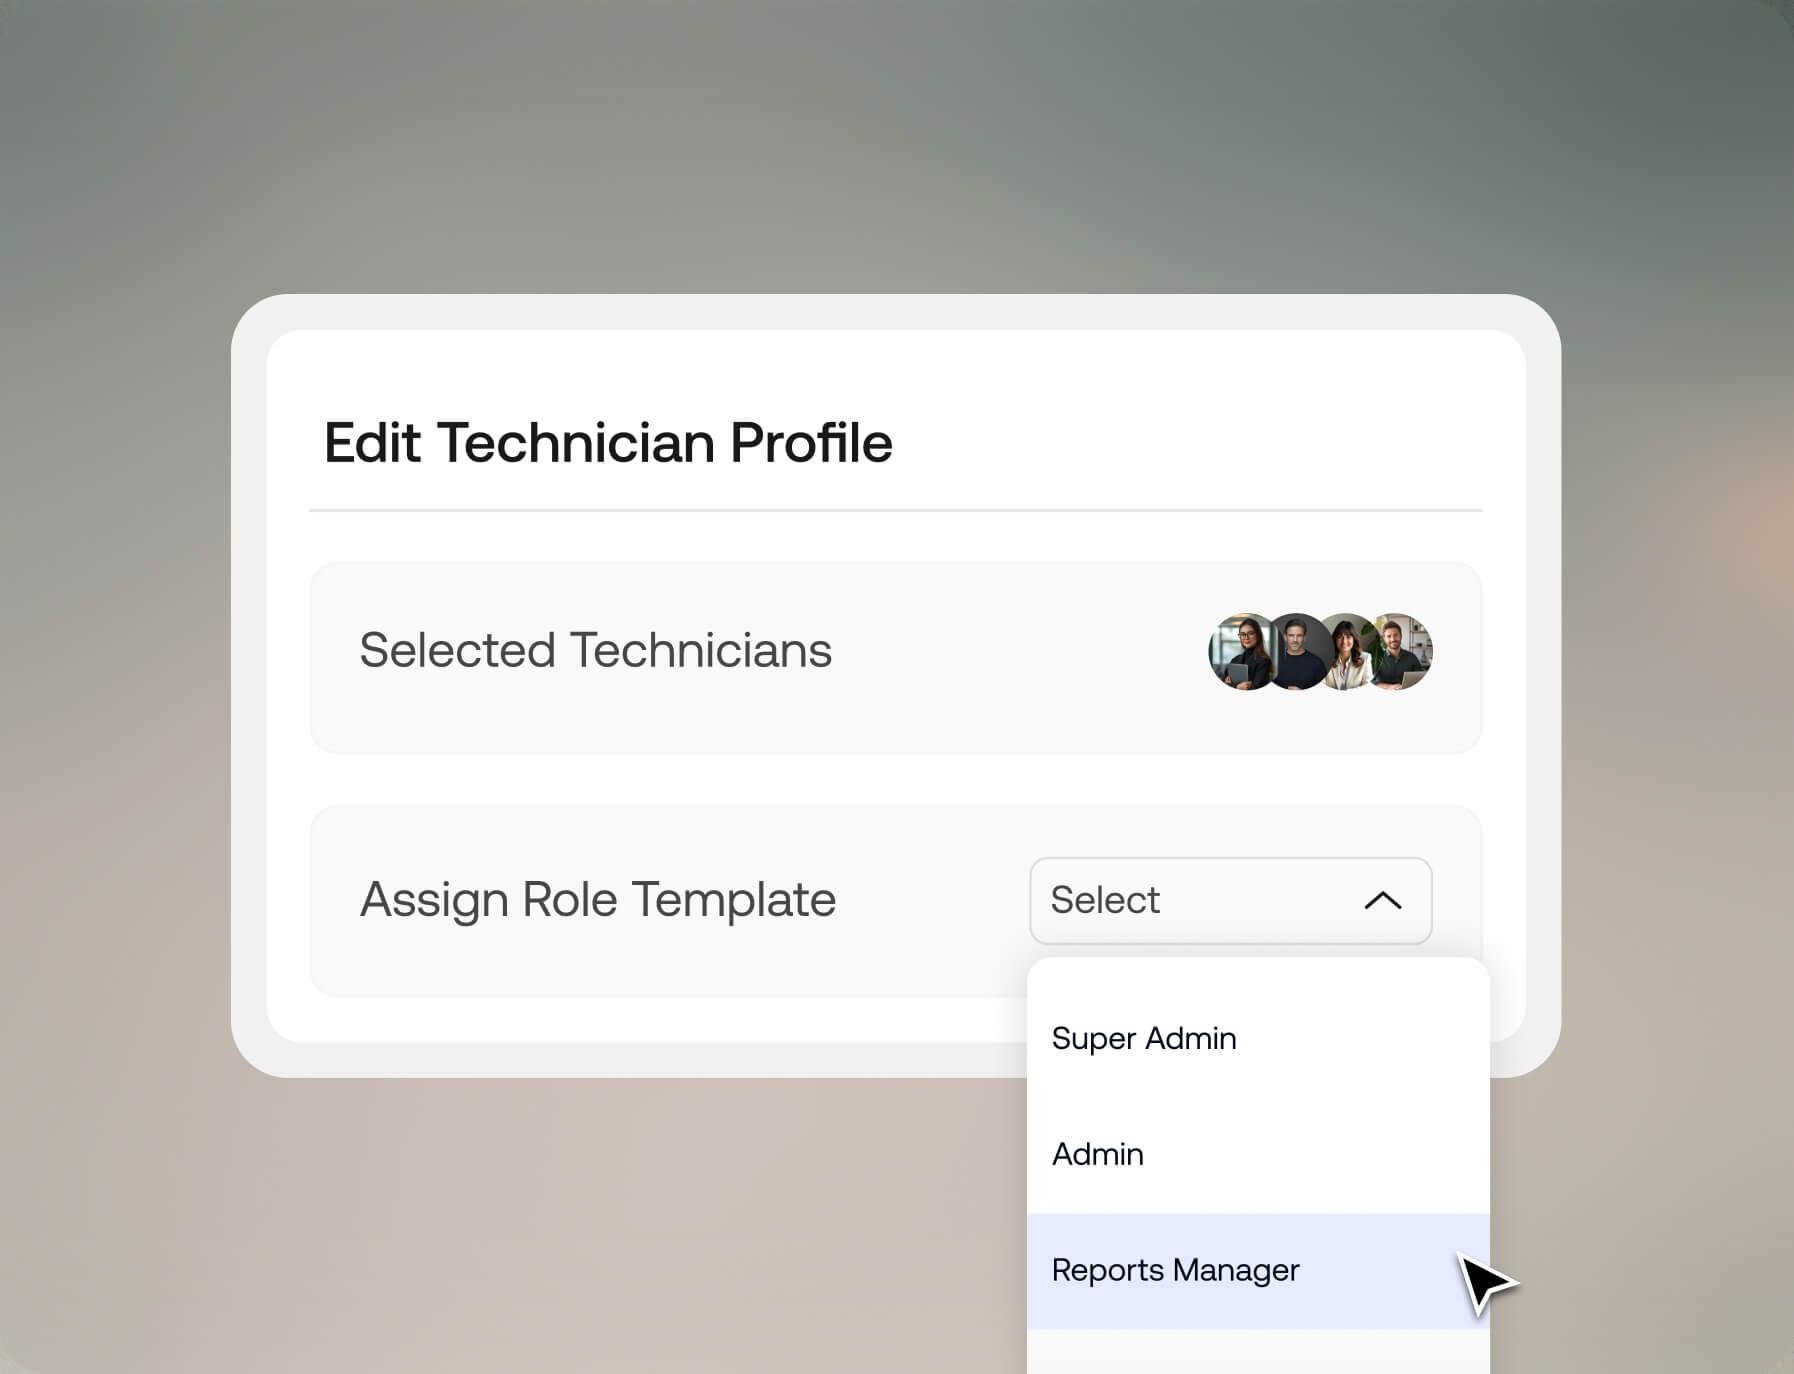
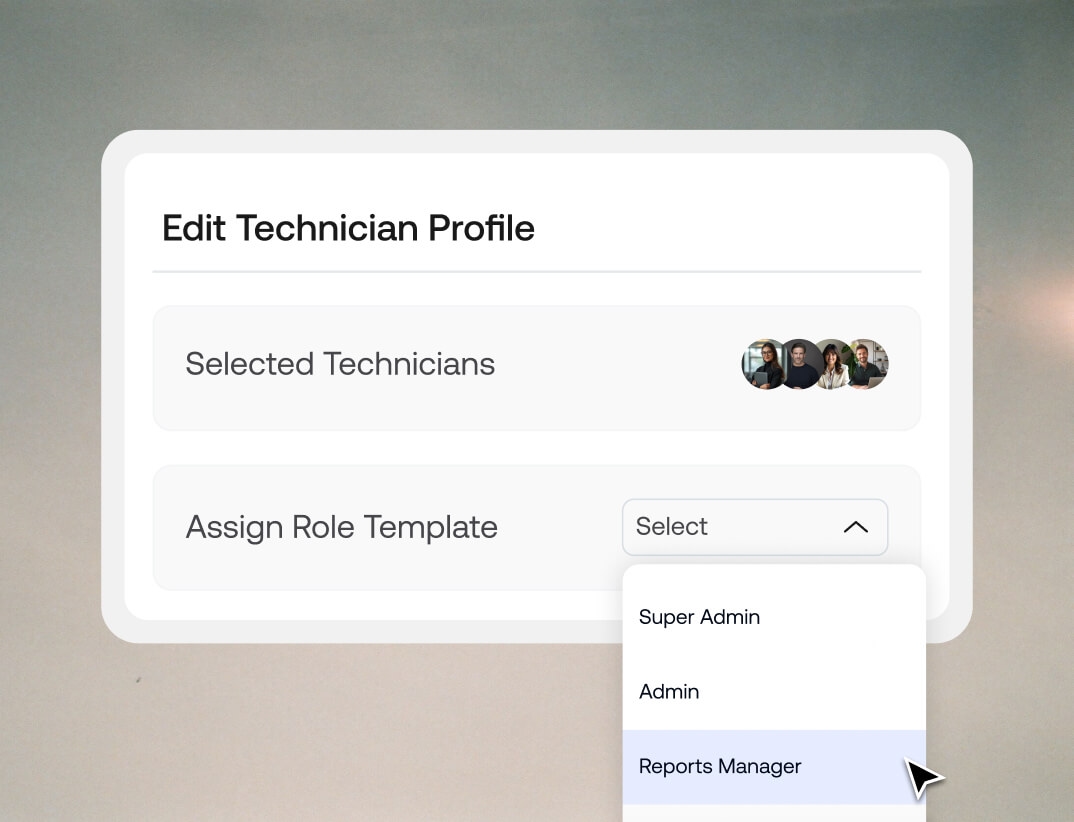
再利用可能な技術者プロファイルテンプレート
面倒な手動セットアップを自動化されたワークフローに置き換えます。標準化された技術者プロファイルを一度作成し、複数の管理者に即座に展開します。
NIST準拠のパスワードポリシー
NIST準拠の複雑なパスワード、厳格なタイムアウト、30日間の有効期限ライフサイクル、自動4日間セッション期限切れにより、認証情報の脆弱性を防ぎます。
外部請負業者のシームレスなオンボーディング
UPNを追加
企業メールを持たない請負業者のUPNを入力します。
プロファイルを割り当て
事前構成済みのロールベース管理者プロファイルを割り当てます。
アクティベーションリンク
セカンダリメールに安全なアクティベーションリンクを送信します。
技術者が作成されました
技術者アカウントが作成され、使用できる状態です。
動的でデバイス認識型のRBAC
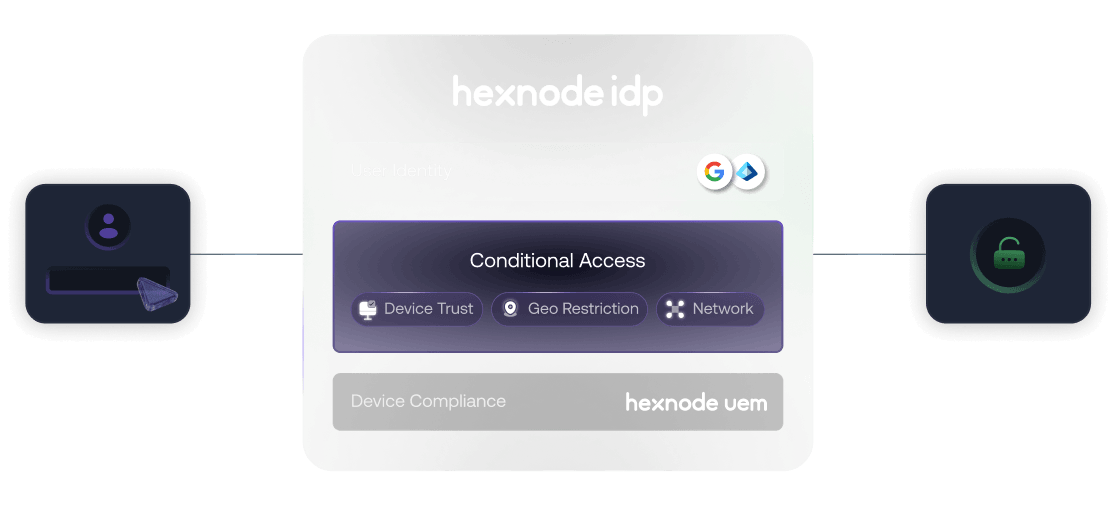
RBACと継続的なデバイス認識型条件付きアクセスの両方の利点を得られます。HexnodeのネイティブIdP統合は、同期遅延ゼロを確保しながら非準拠のエンドポイントを即座に分離し、サードパーティのライセンス費用に悩まされることなく真のZero Trustセキュリティを提供します。
Hexnode IdPを確認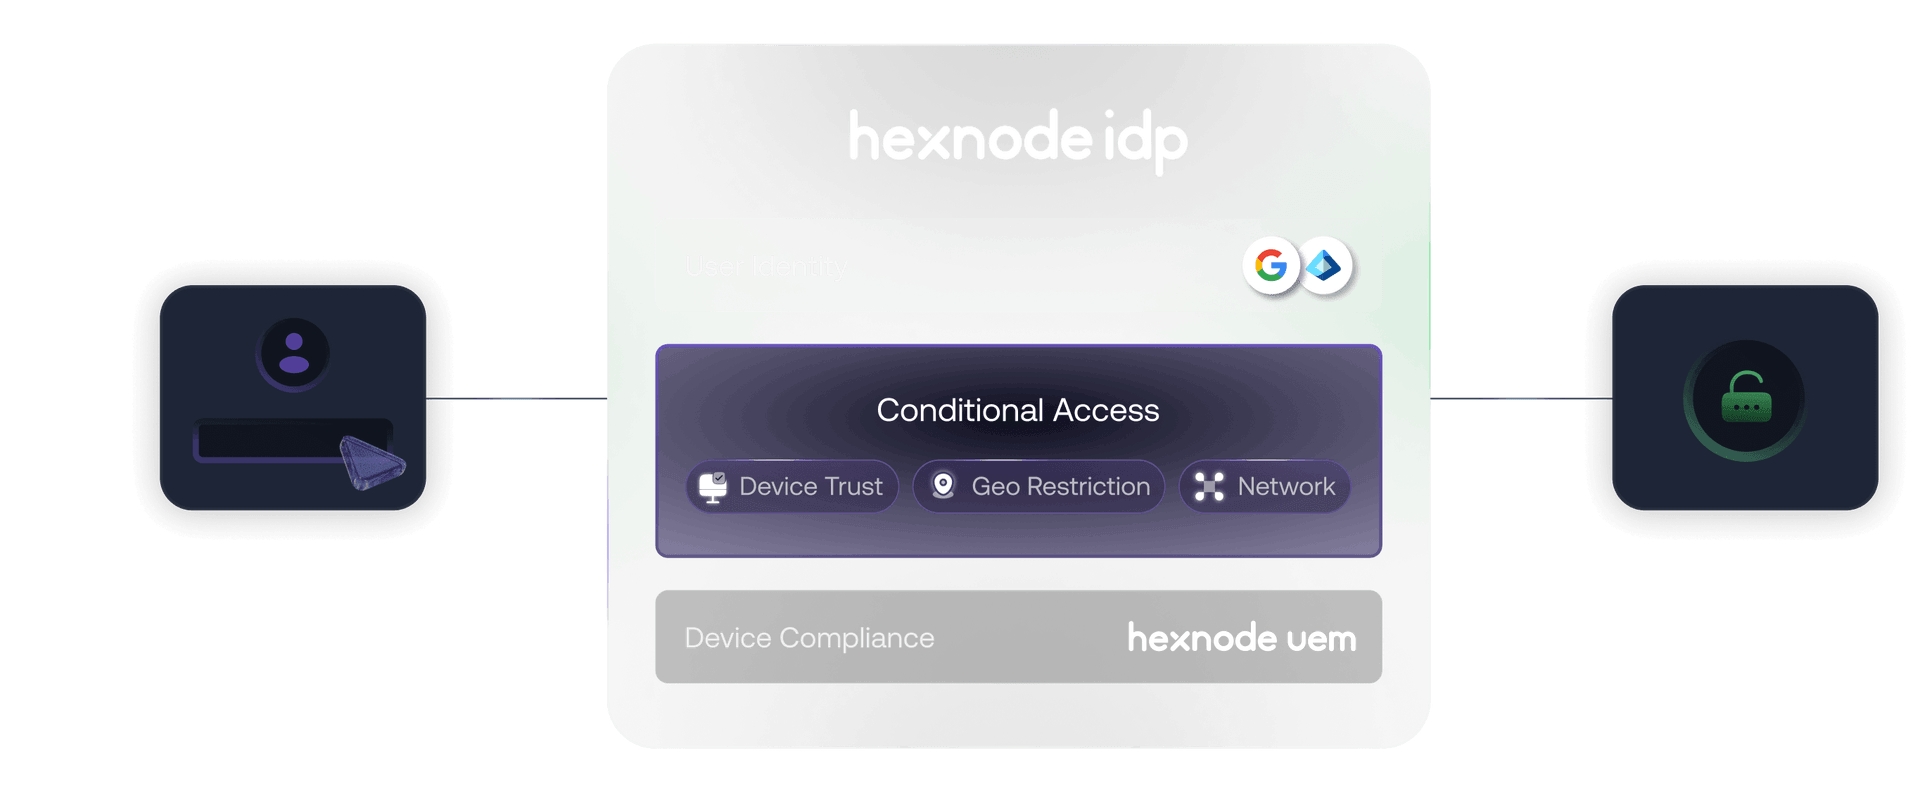
組み込みロール、高度なカスタマイズ

スーパー管理者
スーパー管理者は最初にサインアップする技術者で、コンソールを完全に制御できます。必要に応じて、他の管理者をこのロールに変更または昇格できます。

管理者
管理者は完全な権限を持ち、ポータル内のすべての機能にアクセスできます。

レポートマネージャー
レポートマネージャーは、レポートタブとUEMダッシュボードにのみアクセスできます。

アプリおよびレポートマネージャー
アプリとレポートのタブにのみアクセスする権限があります。

インシデントマネージャー
インシデントマネージャーは、インシデントタブとUEMダッシュボードにのみアクセスできます。

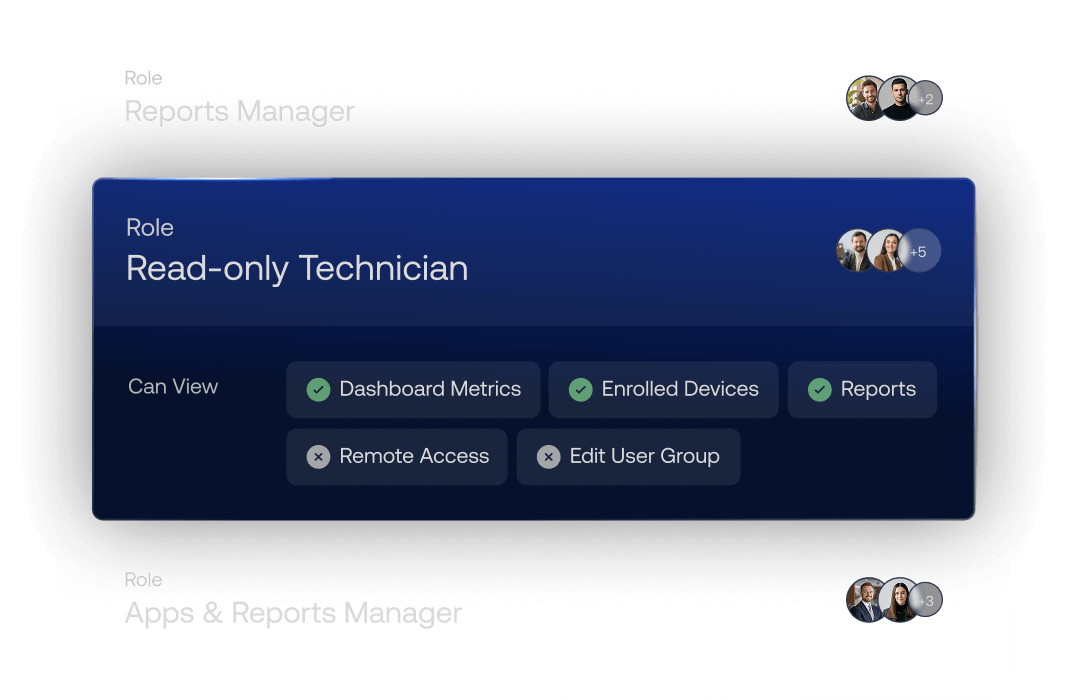
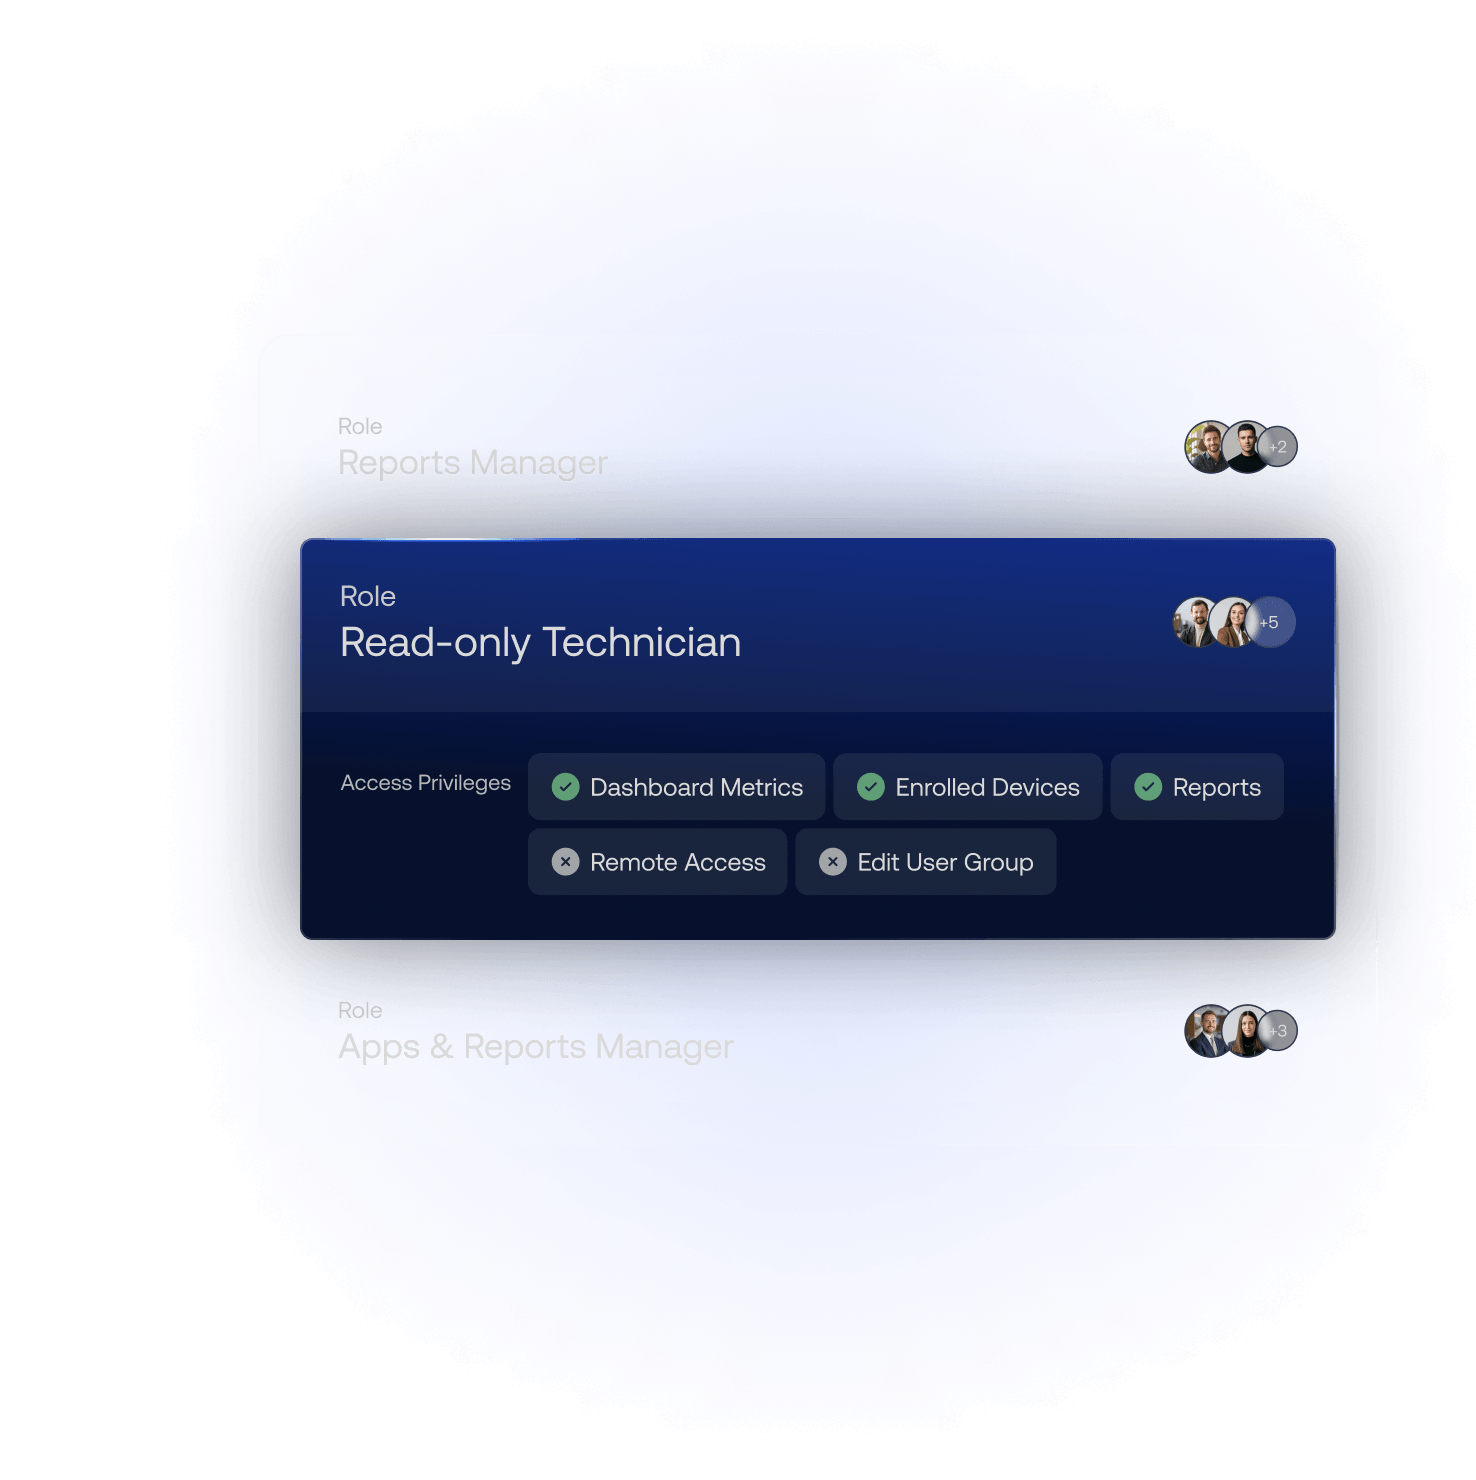
読み取り専用技術者
コンソール内のすべての構成に対して表示専用アクセスを持ち、変更を行うことはできません。
安全で摩擦のない技術者ログイン。
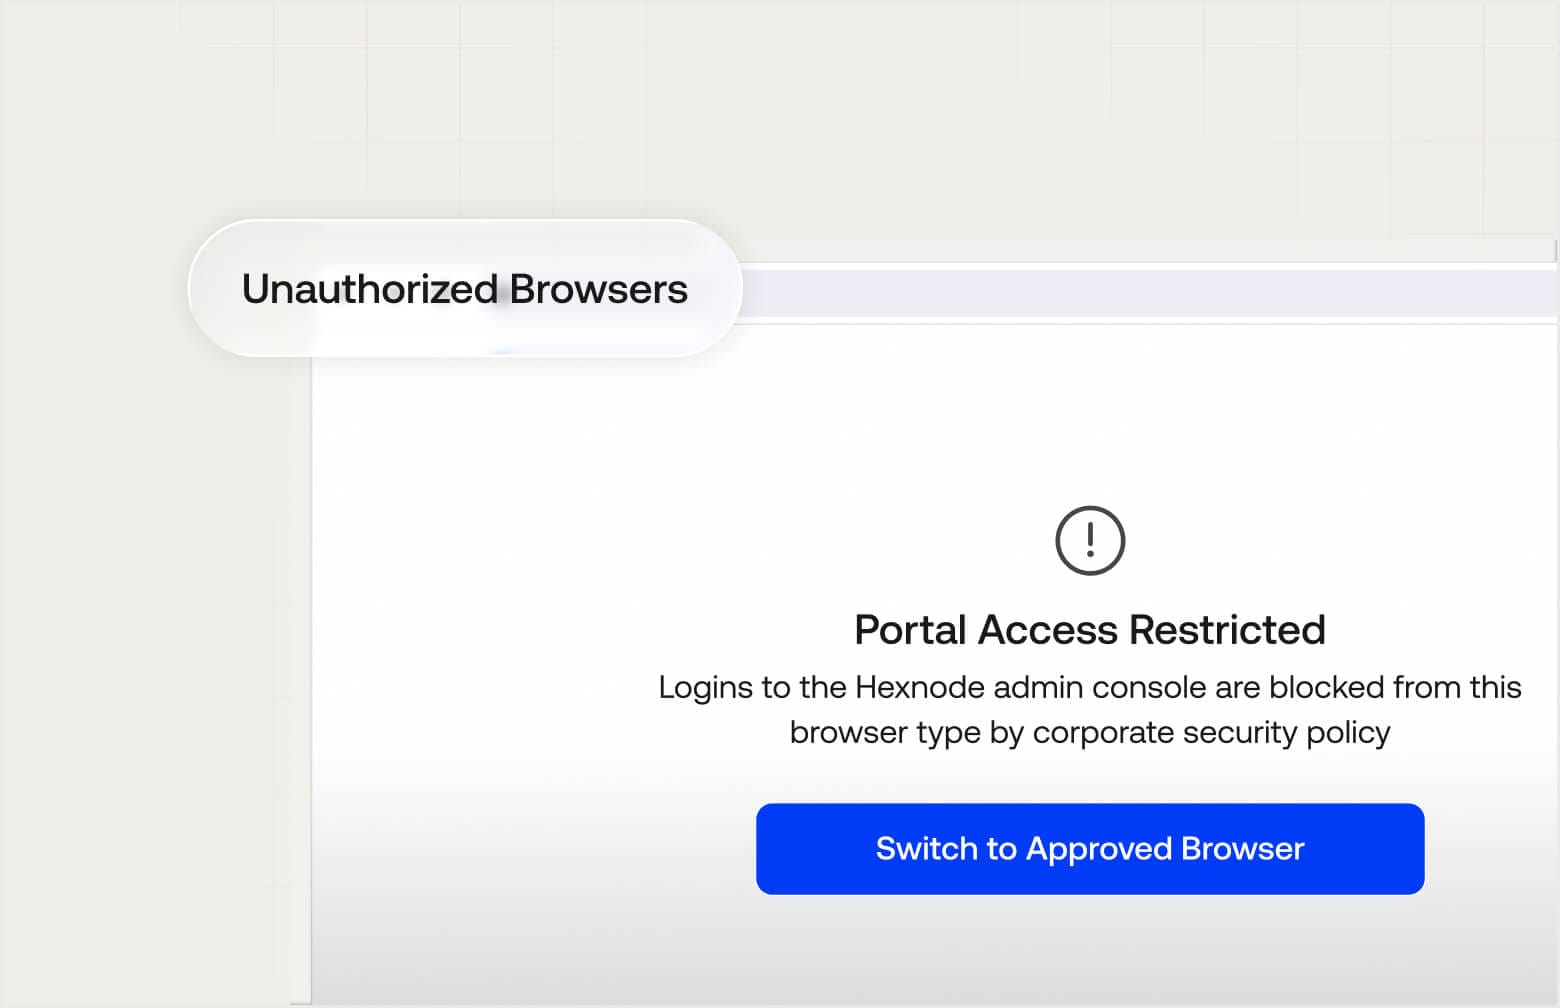
ブラウザブロックリスト
許可されたパスを定義し、許可されていないブラウザからのログオンをブロックして、ポータルの入口を強化します。
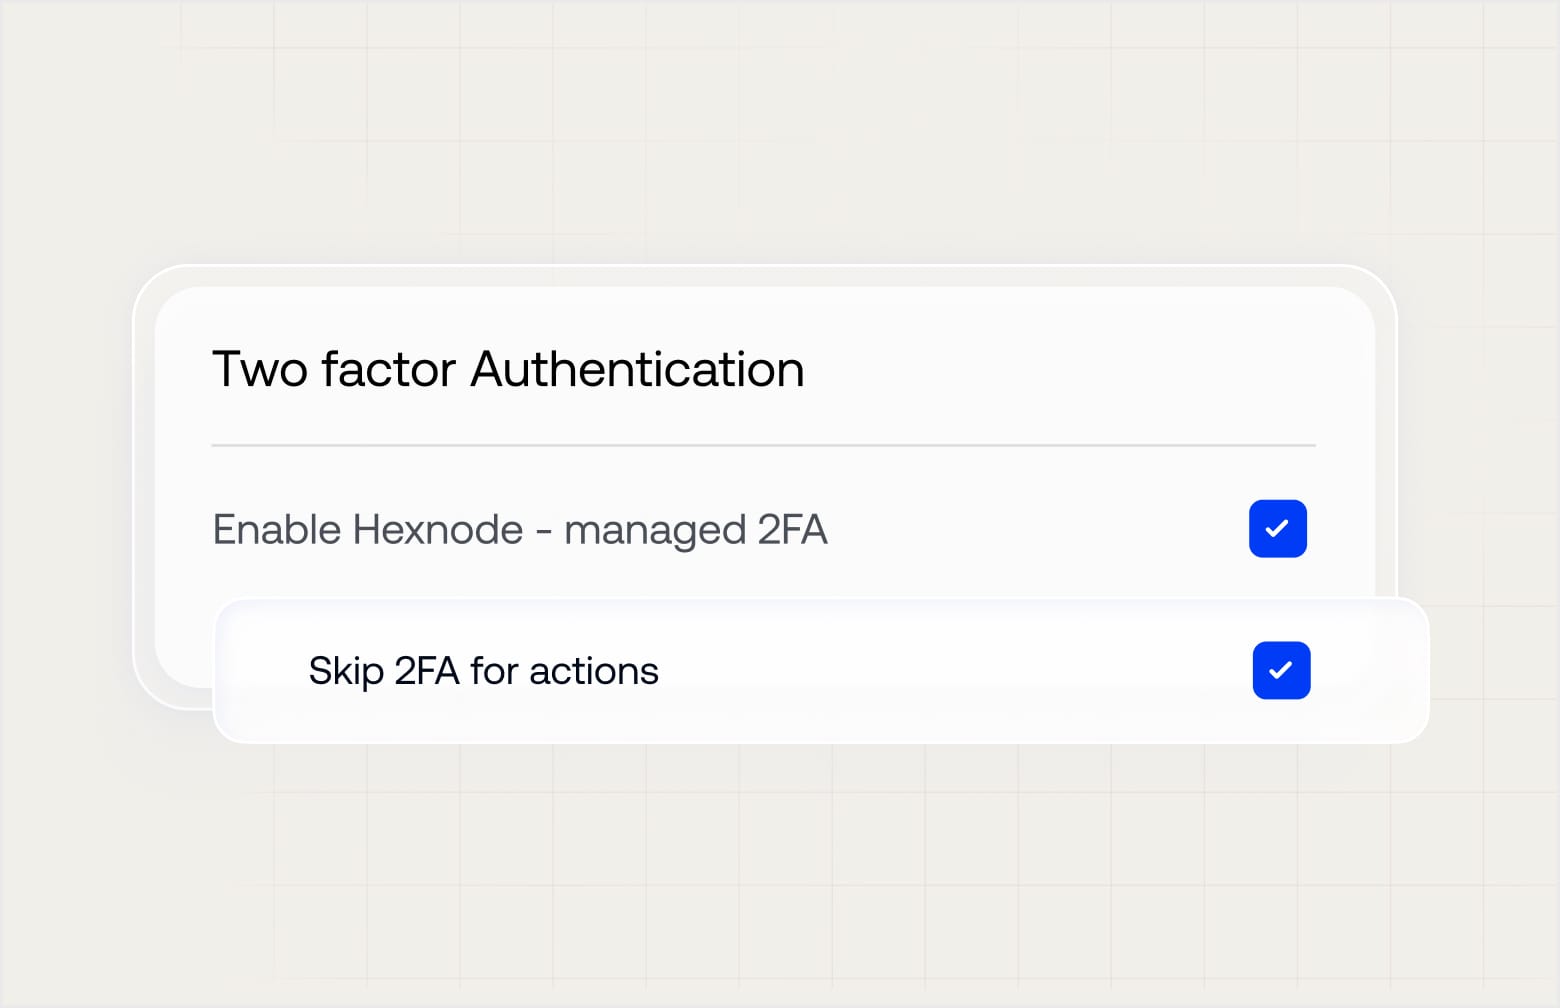
きめ細かな2FA除外
日常的で低リスクのポータル操作に対してMFAを無効化することで、管理者の手間とヘルプデスクチケットを削減します。
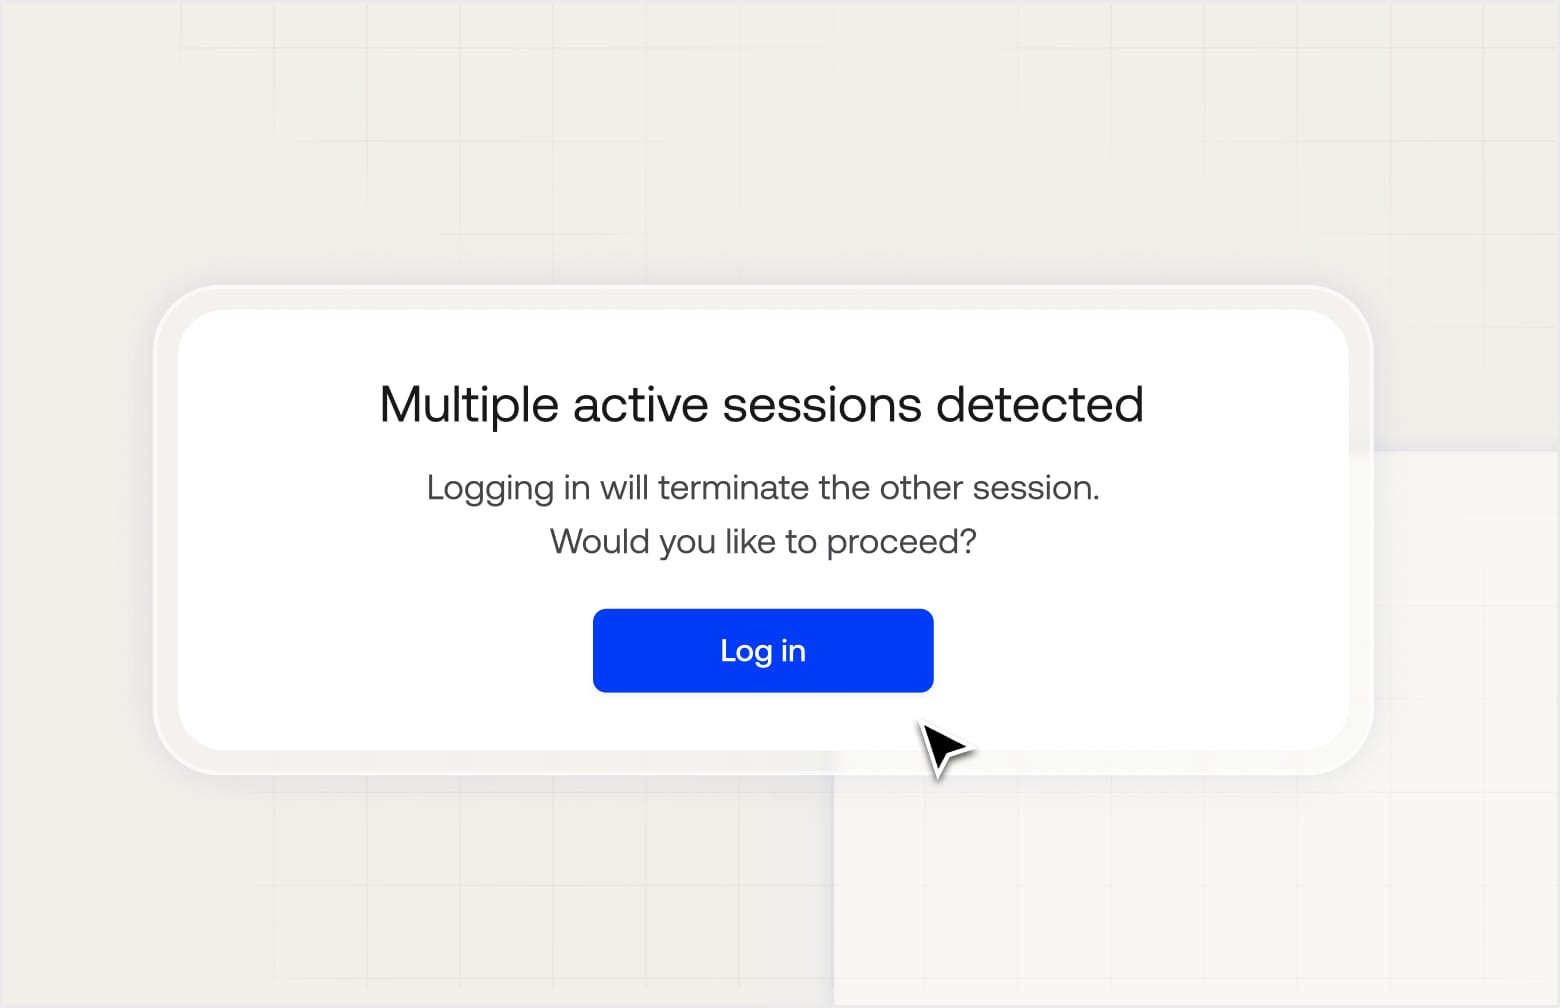
セッション制限
アカウントを単一のアクティブセッションに制限し、重複ログイン時に強制ログアウトすることで、認証情報の共有を防ぎます。
世界中の企業がHexnodeを選んだ理由をご覧ください

"Hexnode を使用することで、生産性と時間の節約が大幅に向上しました。デバイスの展開にかかる時間が短縮され、以前は約20分かかっていたものが、今では約10分で済みます。"
Technology Solution Specialist
...そして、私たちは Hexnodeを見つけて、それがすべての箱を確認してくれました。
情報テクノロジーマネージャー,





14日間無料トライアル
クレジットカード不要