


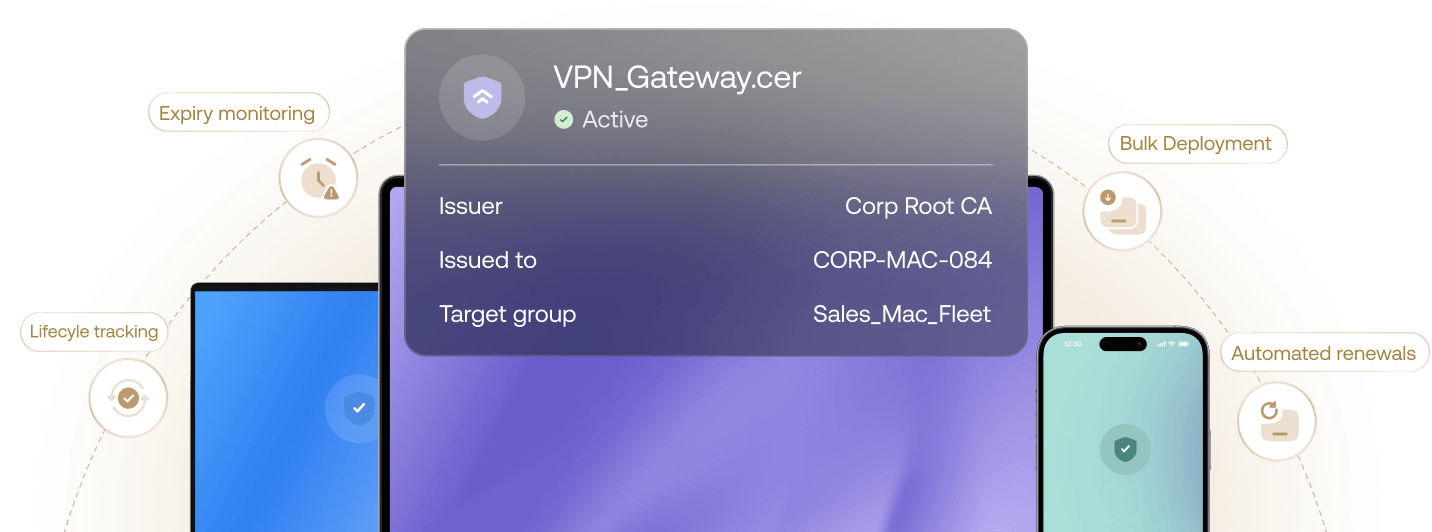
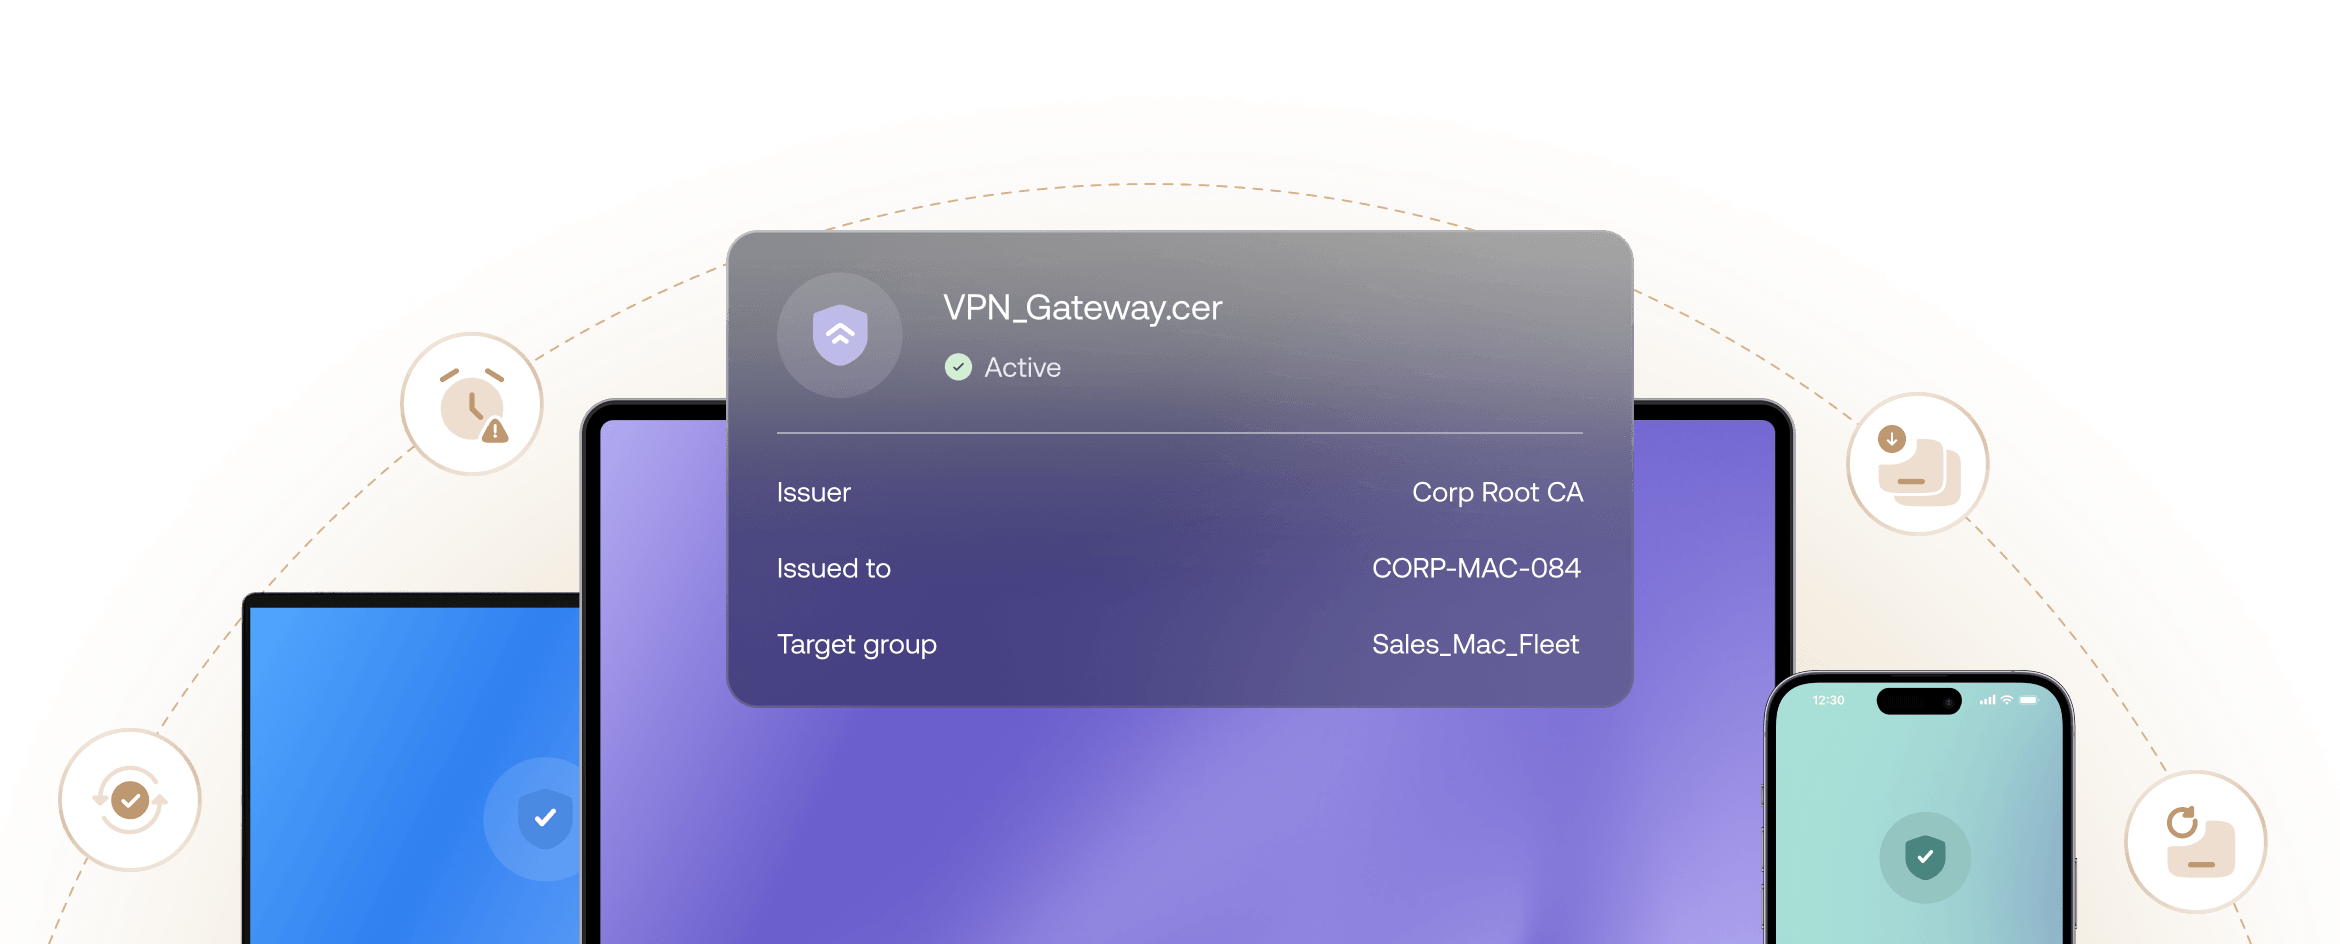
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals


継続的な信頼。手間のない制御。
クロスプラットフォーム プロビジョニング
802.1X、VPN、S/MIME 証明書を Windows ストアおよび Apple Keychain にネイティブにプロビジョニングし、フリート全体の endpoint 認証を標準化します。
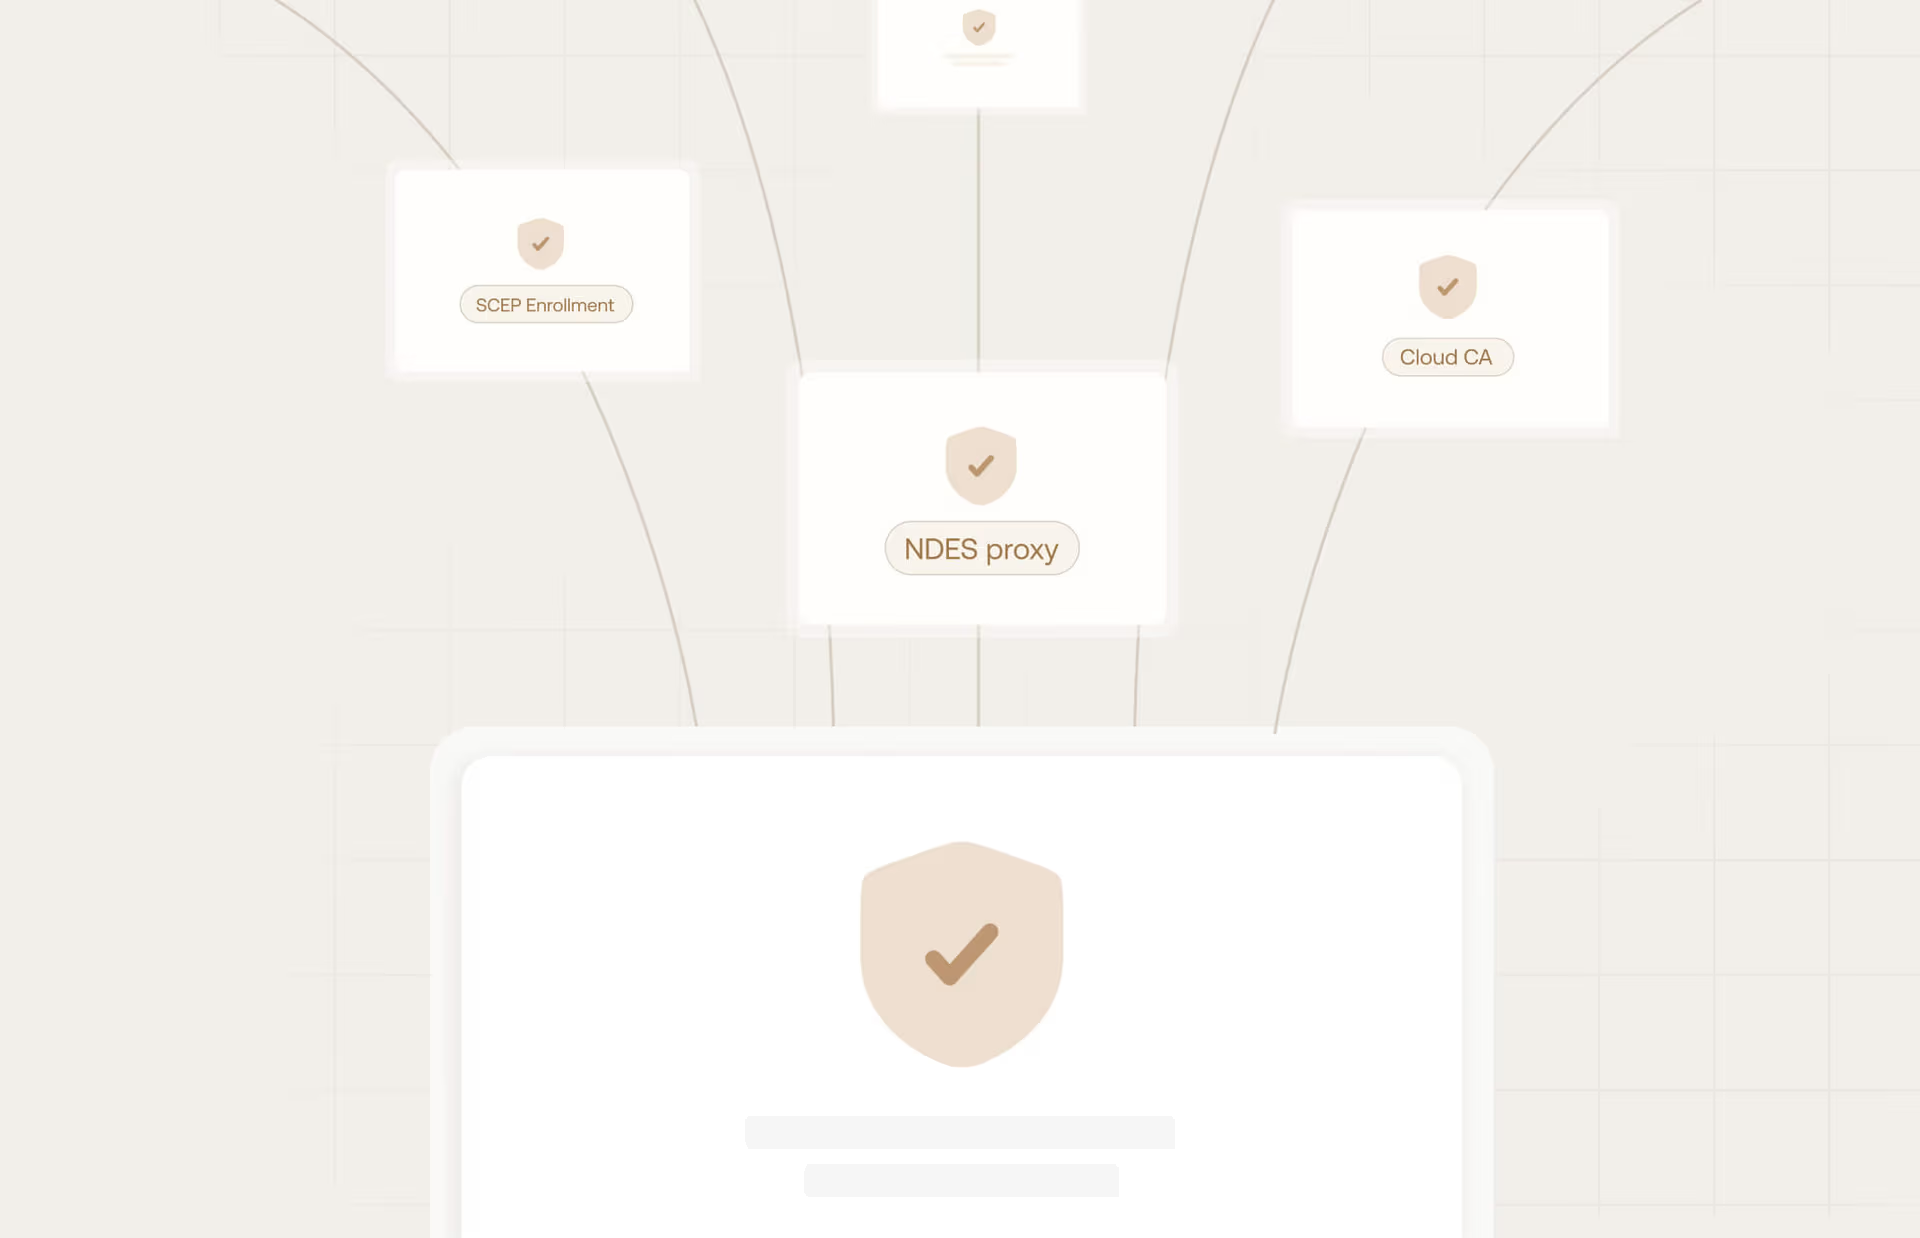
スケーラブルな PKI インフラストラクチャ
NDES プロキシまたはクラウド CA との直接統合を通じて証明書を大規模に展開し、各登録要求が動的な SCEP 検証によって制御されるようにします。
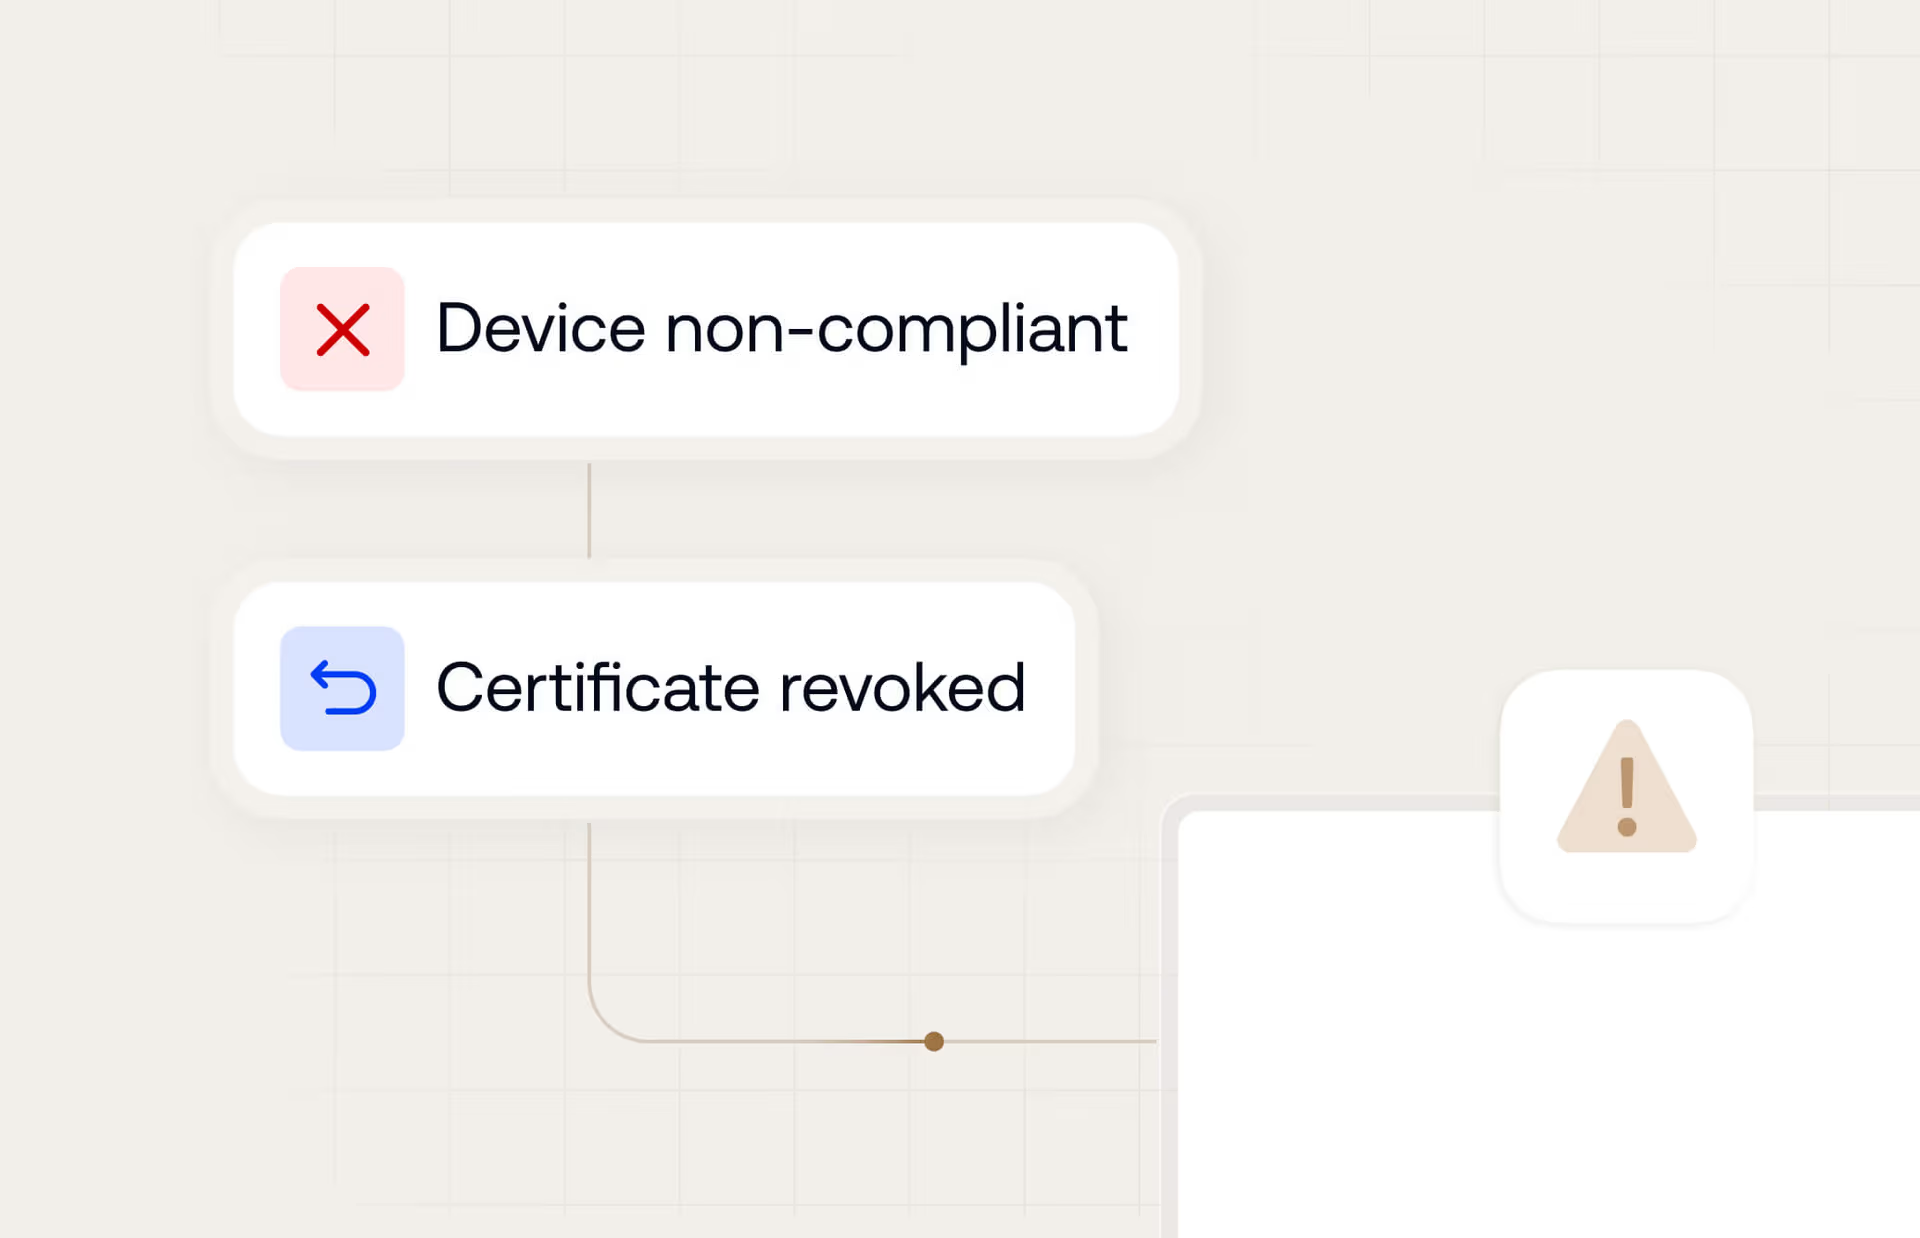
ステータス主導の失効
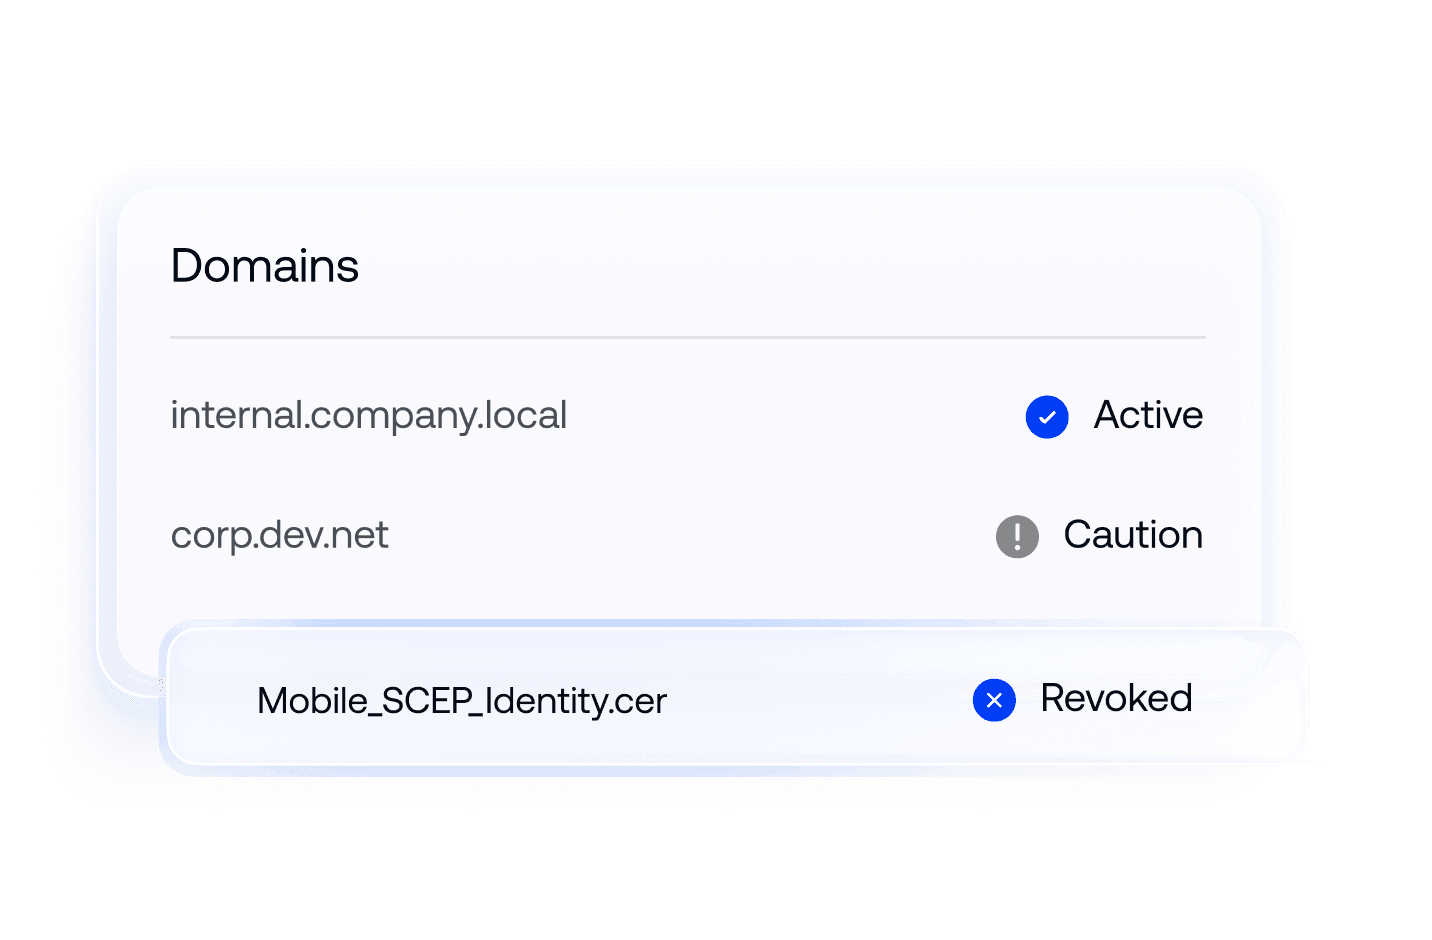
デバイスが紛失または非準拠としてフラグ付けされた瞬間に、CRL/OCSP 経由で証明書を自動的に失効させ、境界を即座に保護します。
包括的な証明書サポート。
ネットワーク認証証明書
- Wi-Fi 証明書 (802.1X)
- Always-On VPN 証明書
安全な通信証明書
- S/MIME メール証明書
ID およびデバイス検証証明書
- SCEP / クライアント ID 証明書
信頼インフラストラクチャ証明書
- 信頼されたルート証明書 (Root CAs)
- 中間証明書


中断のないセキュリティのための自律的なデバイストラスト
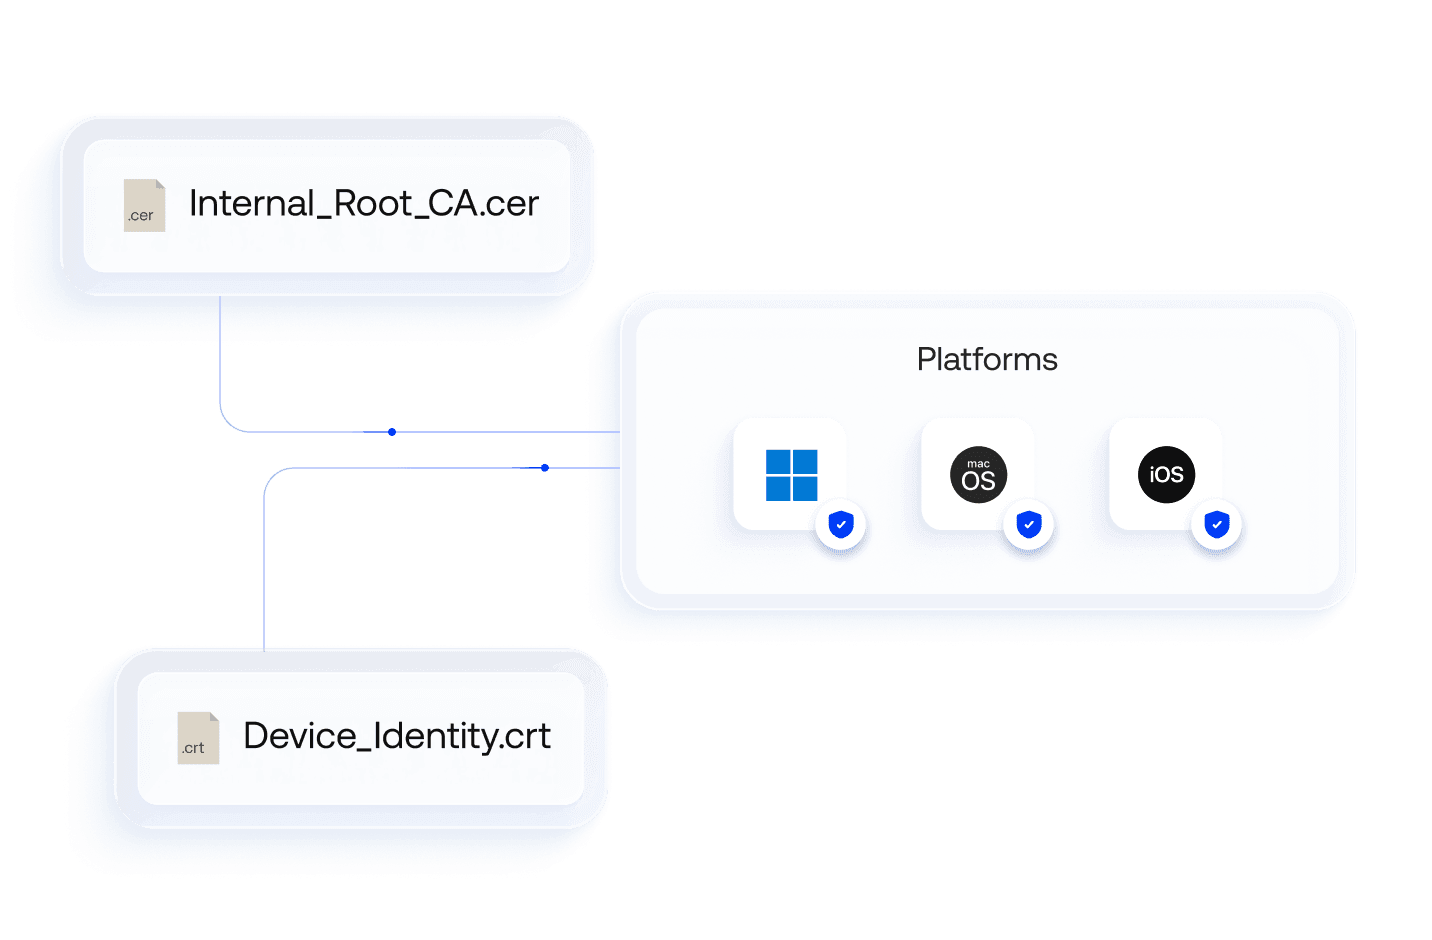
ルート証明書の展開
すべての OS ストアにルート証明書を自動展開することで、フリート全体でシームレスな Zero Trust セキュリティとパスワードレス認証を実現します。
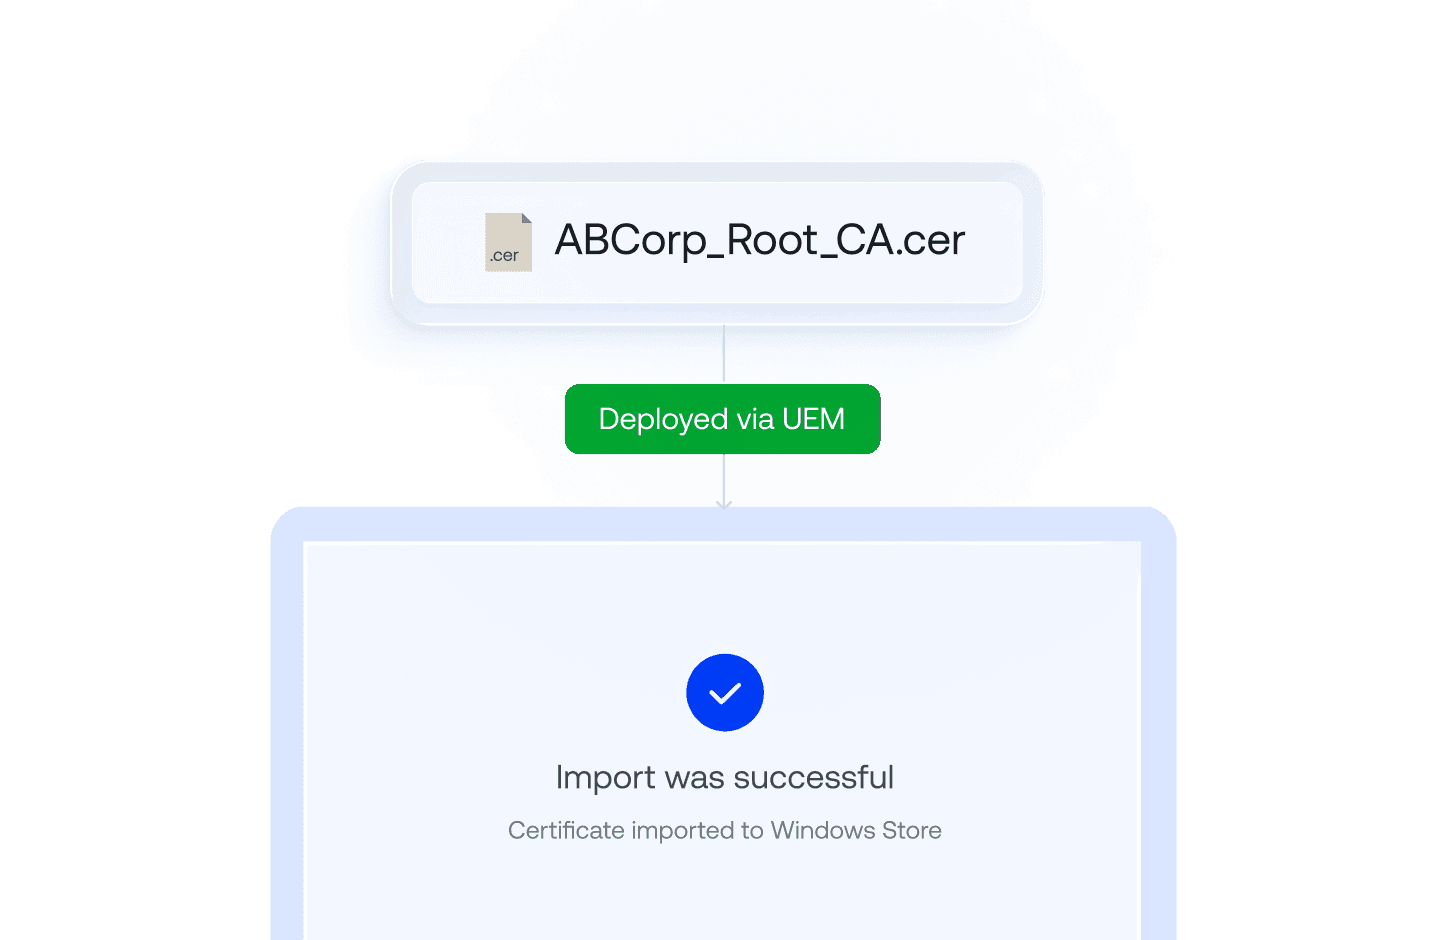
Windows ストア マッピング
扱いにくい GPO や脆弱な PowerShell スクリプトを使わず、クリーンな UEM コマンドによって証明書を Windows 証明書ストアにネイティブに注入します。
Always-on VPN プロファイル
デバイスの起動時にユーザーへのプロンプトなしで暗号化された VPN トンネルを強制する証明書を展開し、リモート業務における転送中のデータを保護します。
S/MIME メールセキュリティ
ユーザー固有の証明書をプロビジョニングし、ネイティブのクライアント側メール署名と暗号化を行うことで、企業メールの暗号学的真正性とプライバシーを維持します。
.cer および .crt ファイルのサポート
.cer や .crt など、広く受け入れられているエンタープライズ証明書拡張子の標準対応の解析、検証、展開により、公開鍵の配布を簡素化します。
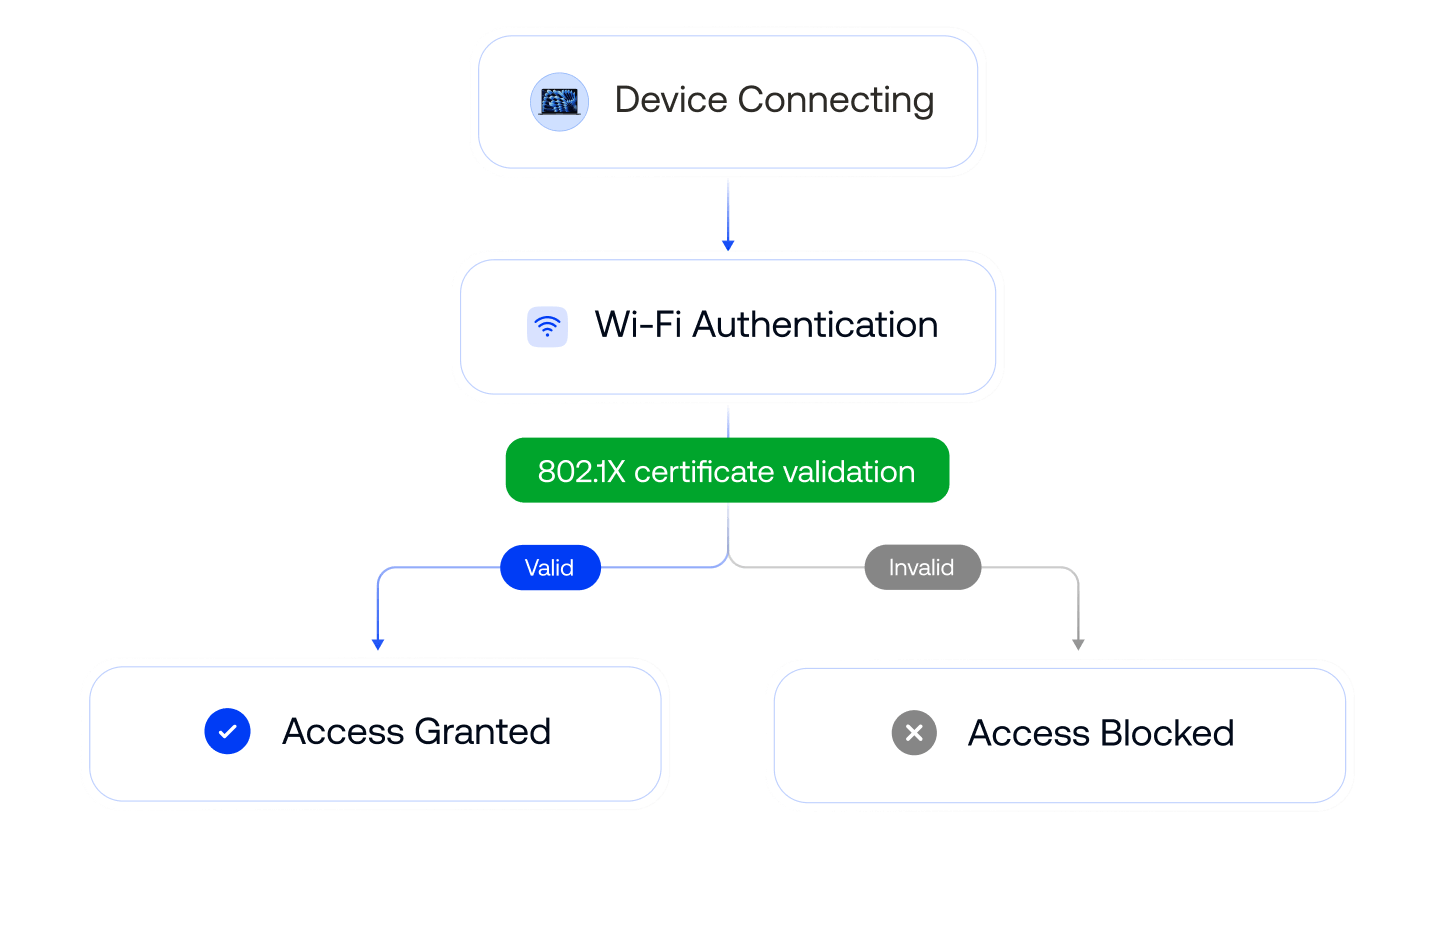
802.1X Wi-Fi 認証
一意の .cer または .crt 証明書を展開し、共有できないハードウェアに紐づいたデバイス ID を検証することで、不正な Wi-Fi アクセスと認証情報の共有を排除します。
Apple CT Scan 除外
単一のポリシーを使用して macOS および iOS デバイスの証明書透明性、失効、信頼設定を管理し、Apple デバイスの証明書ベース認証を簡素化します。


安全なネットワークのための摩擦のない接続

オンプレミス CA 統合 (AD CS)
送信プロキシおよび NDES/SCEP を介して、クラウド UEM をファイアウォール内の Microsoft AD CS サーバーに接続し、デバイス信頼の継続性を維持します。

クラウド CA プロバイダー統合
優先するクラウド信頼プロバイダーからネイティブ API 経由で資格情報を大規模に発行および展開し、endpoint が登録された瞬間に証明書発行を自動化します。

dP 統合
Entra ID、Okta、Google Workspace との統合を通じて証明書を検証済み ID に関連付け、ユーザー属性を入力し、CSRs を承認します。
世界中の企業がHexnodeを選んだ理由をご覧ください

"Hexnode を使用することで、生産性と時間の節約が大幅に向上しました。デバイスの展開にかかる時間が短縮され、以前は約20分かかっていたものが、今では約10分で済みます。"
Technology Solution Specialist
...そして、私たちは Hexnodeを見つけて、それがすべての箱を確認してくれました。
情報テクノロジーマネージャー,







14日間無料トライアル
クレジットカード不要