


역할 기반 접근 제어
모든 관리자 접근, 작업 및 변경을 제어하세요.

세분화되고, 안전하며, 확장 가능
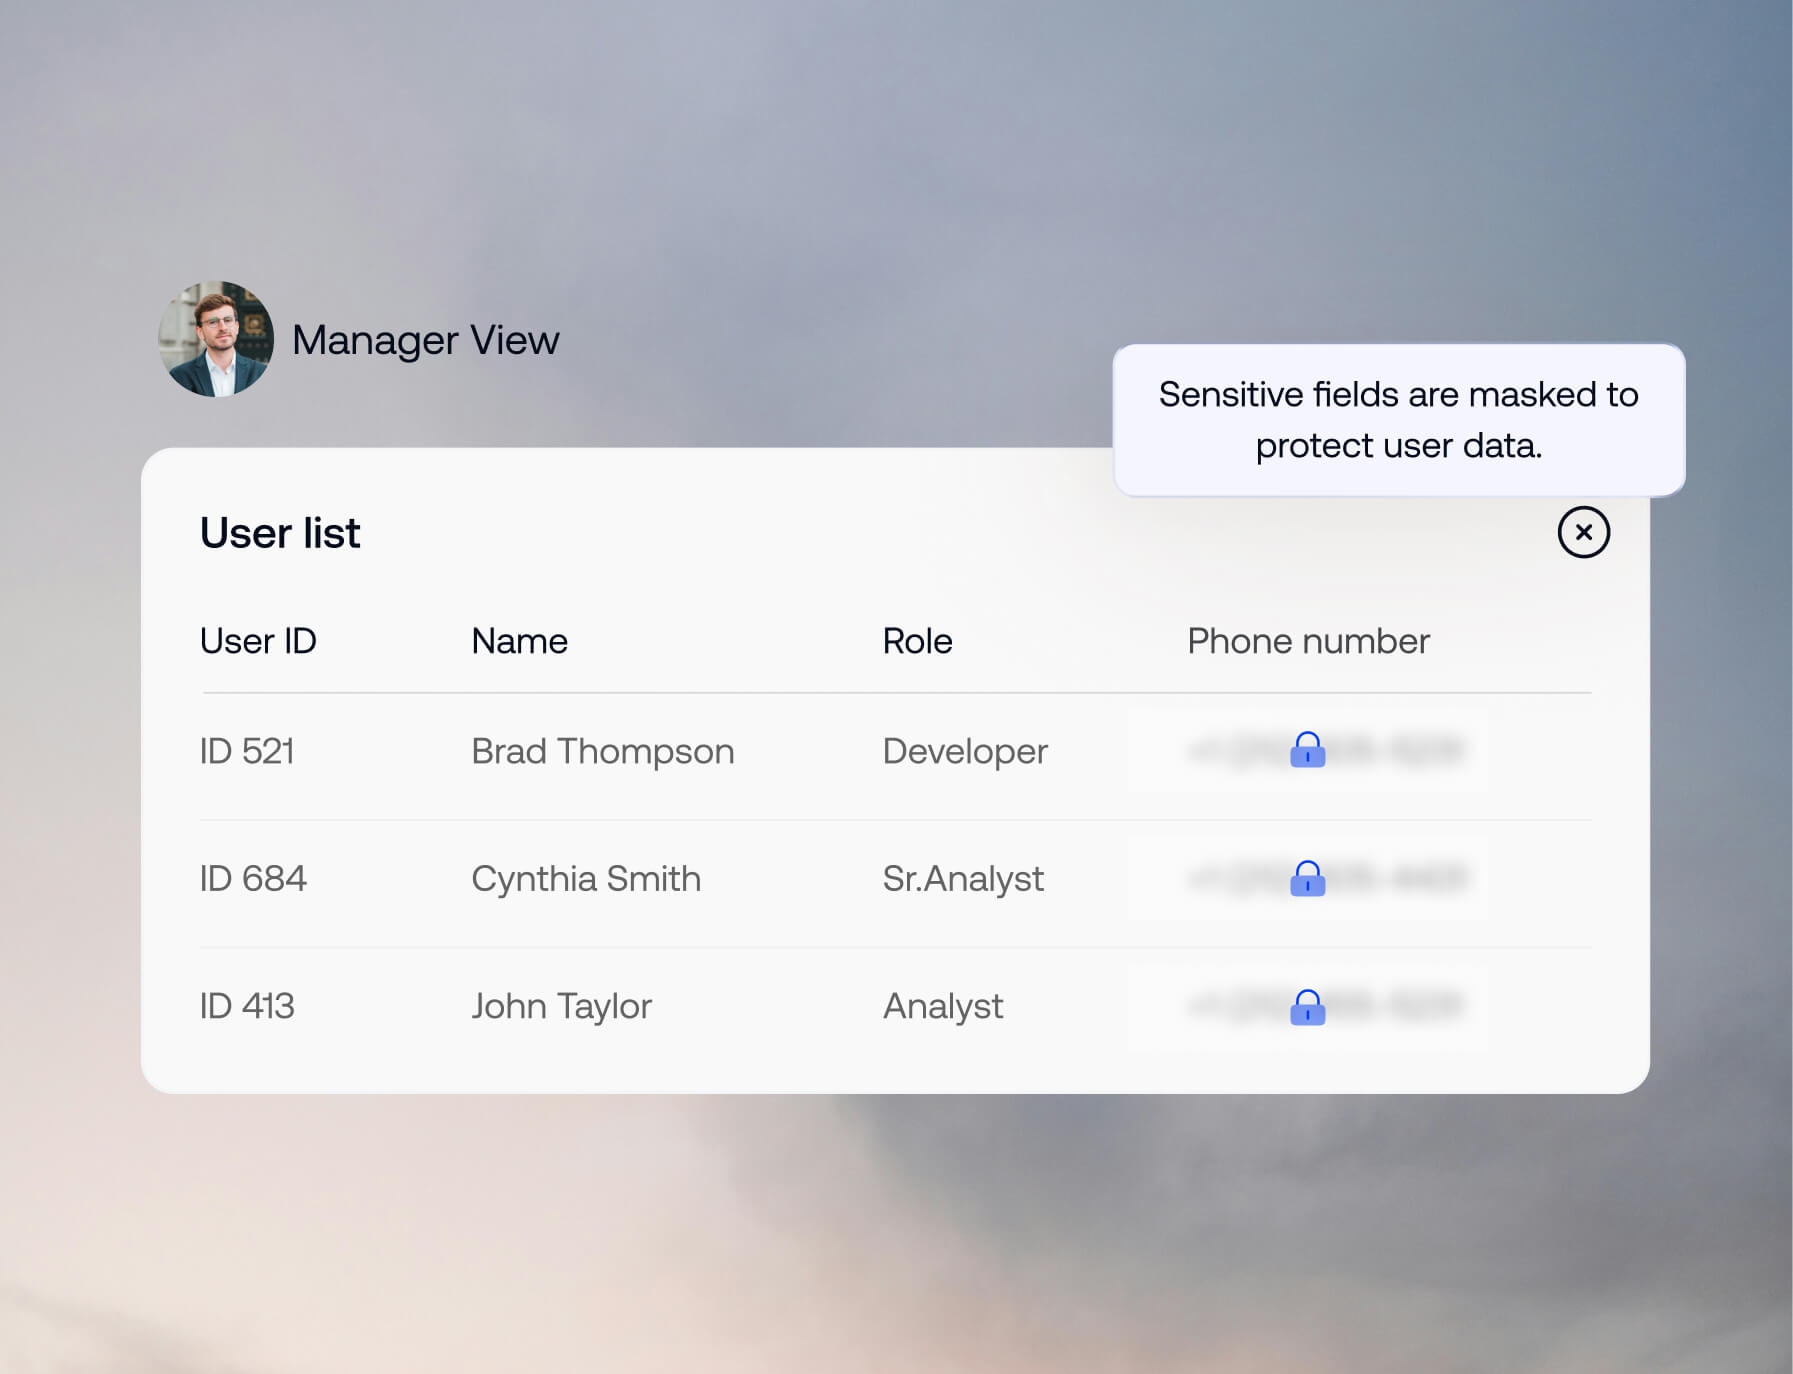
객체 기반 필터링
객체 수준 필터링을 사용해 각 역할의 콘솔 접근을 정의하고, 관리자 프로세스 중 개인정보 보호 제어를 적용하며 민감한 데이터 필드를 마스킹하세요.
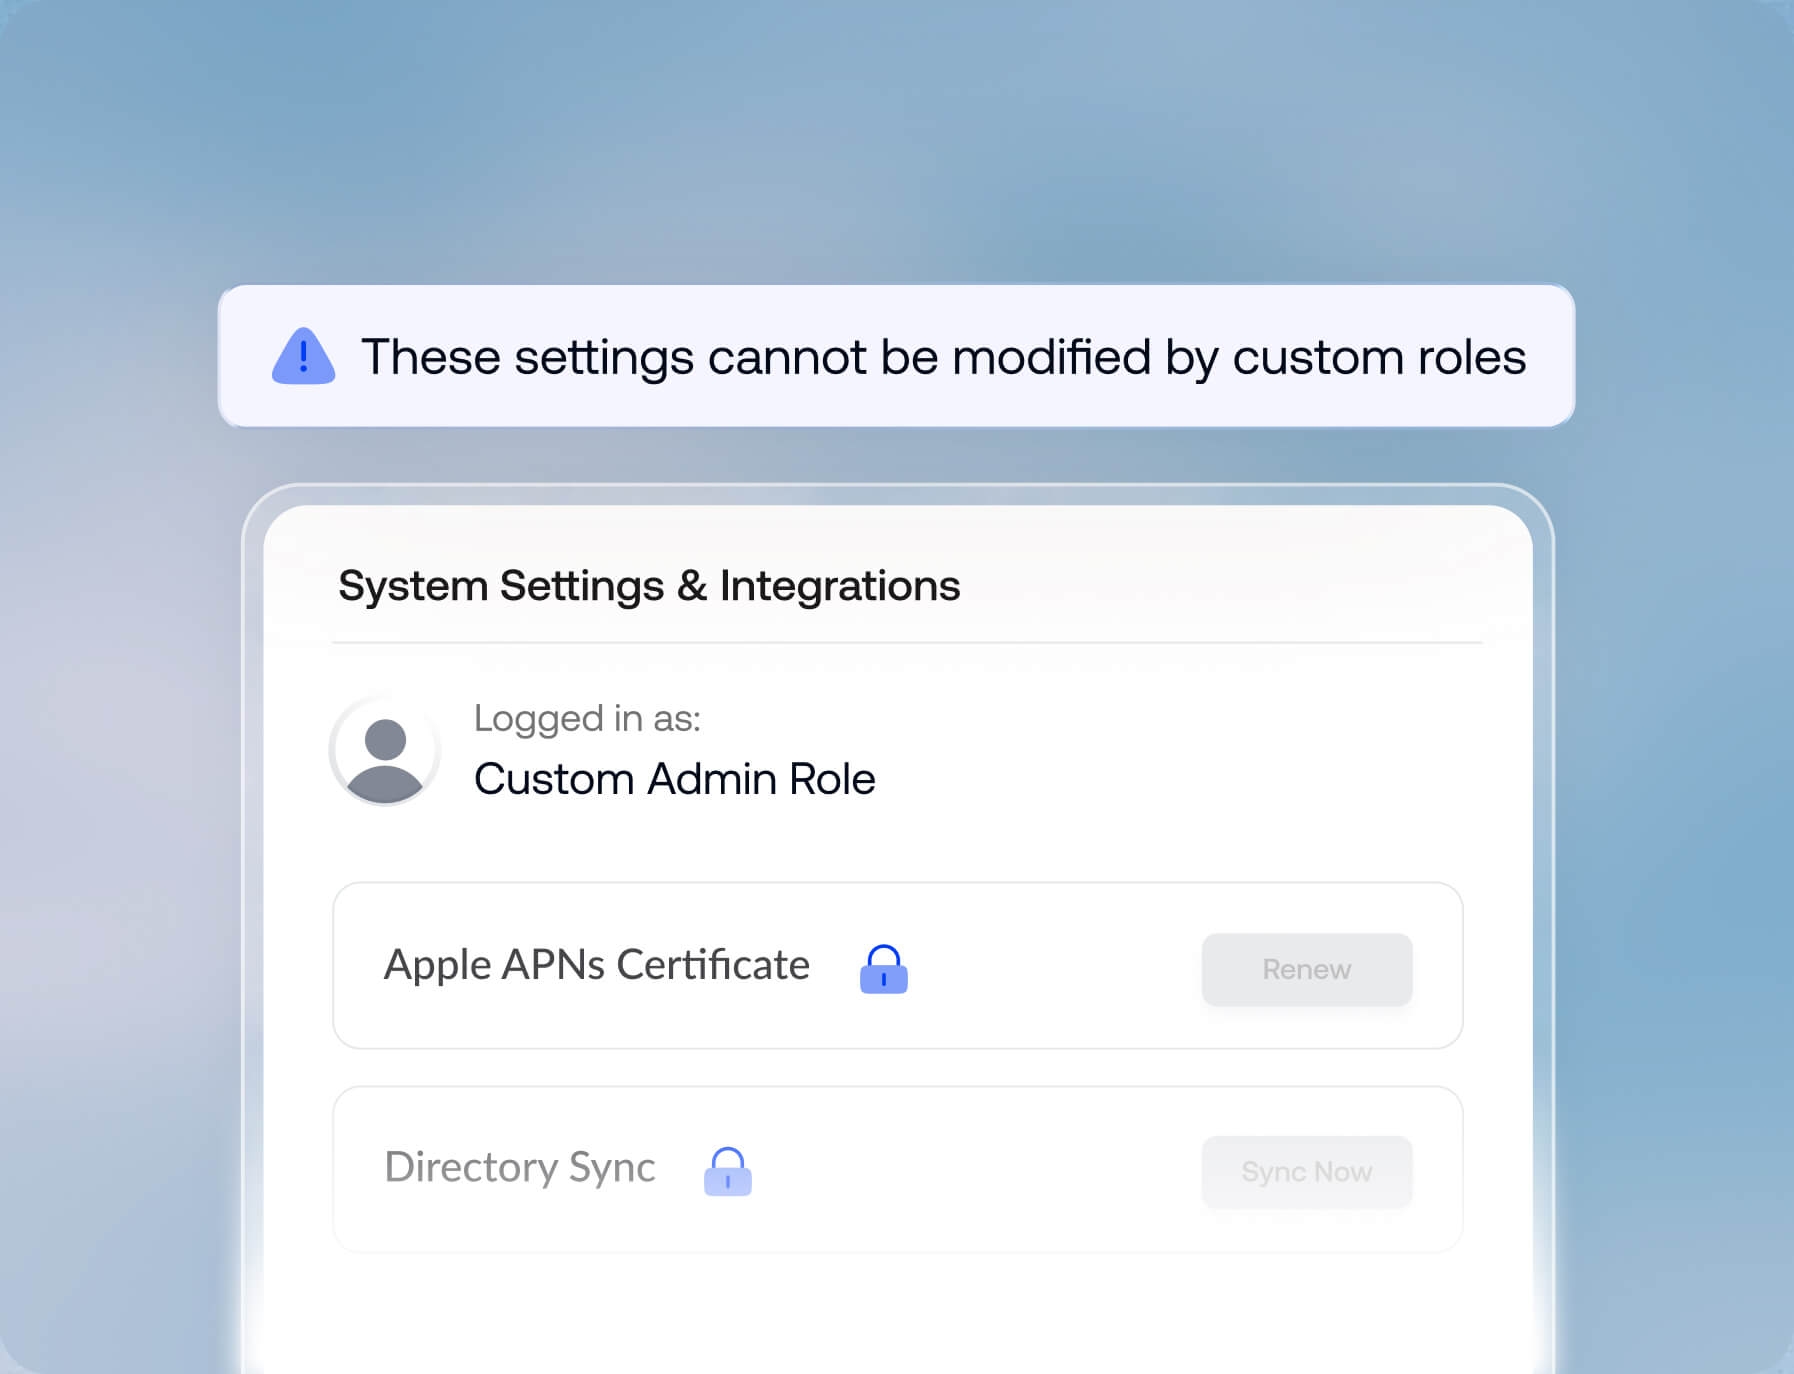
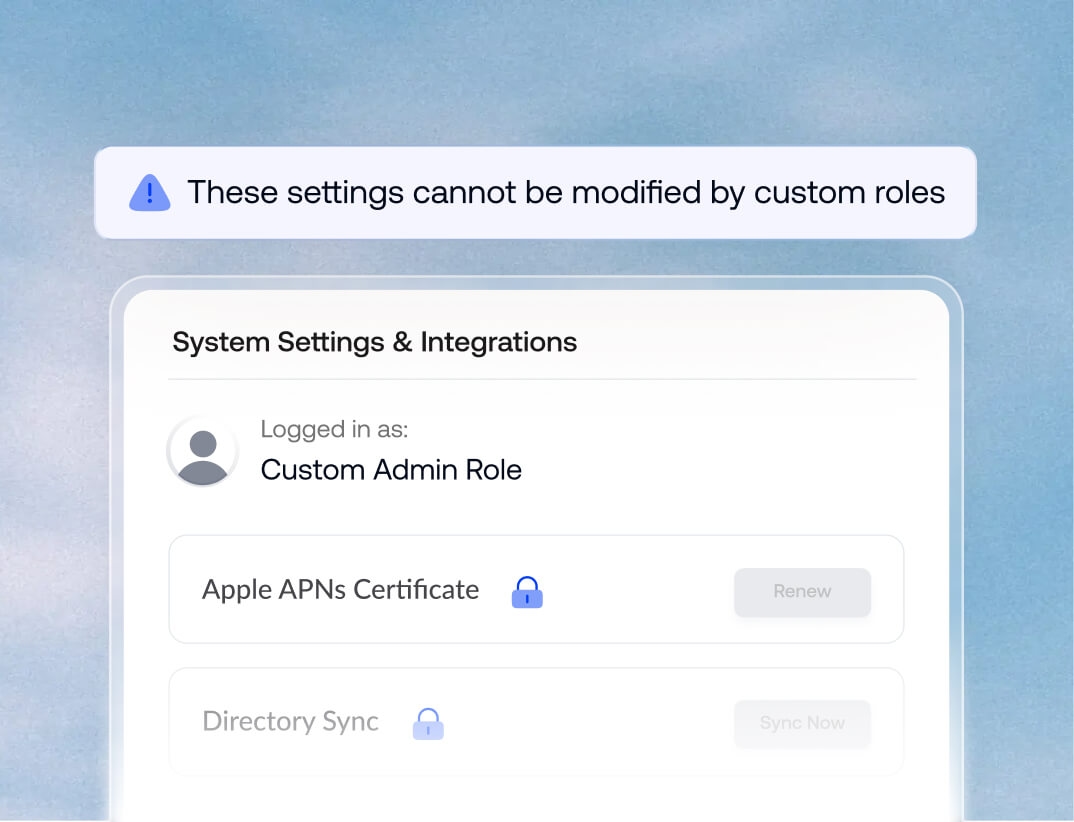
하드코딩된 시스템 가드레일
Hexnode의 하드코딩된 APNs, API 및 디렉터리 게이트를 사용해 사용자 지정 역할이 Apple 인증서 또는 디렉터리 동기화와 같은 보호된 시스템 설정을 변경하지 못하도록 차단하세요.
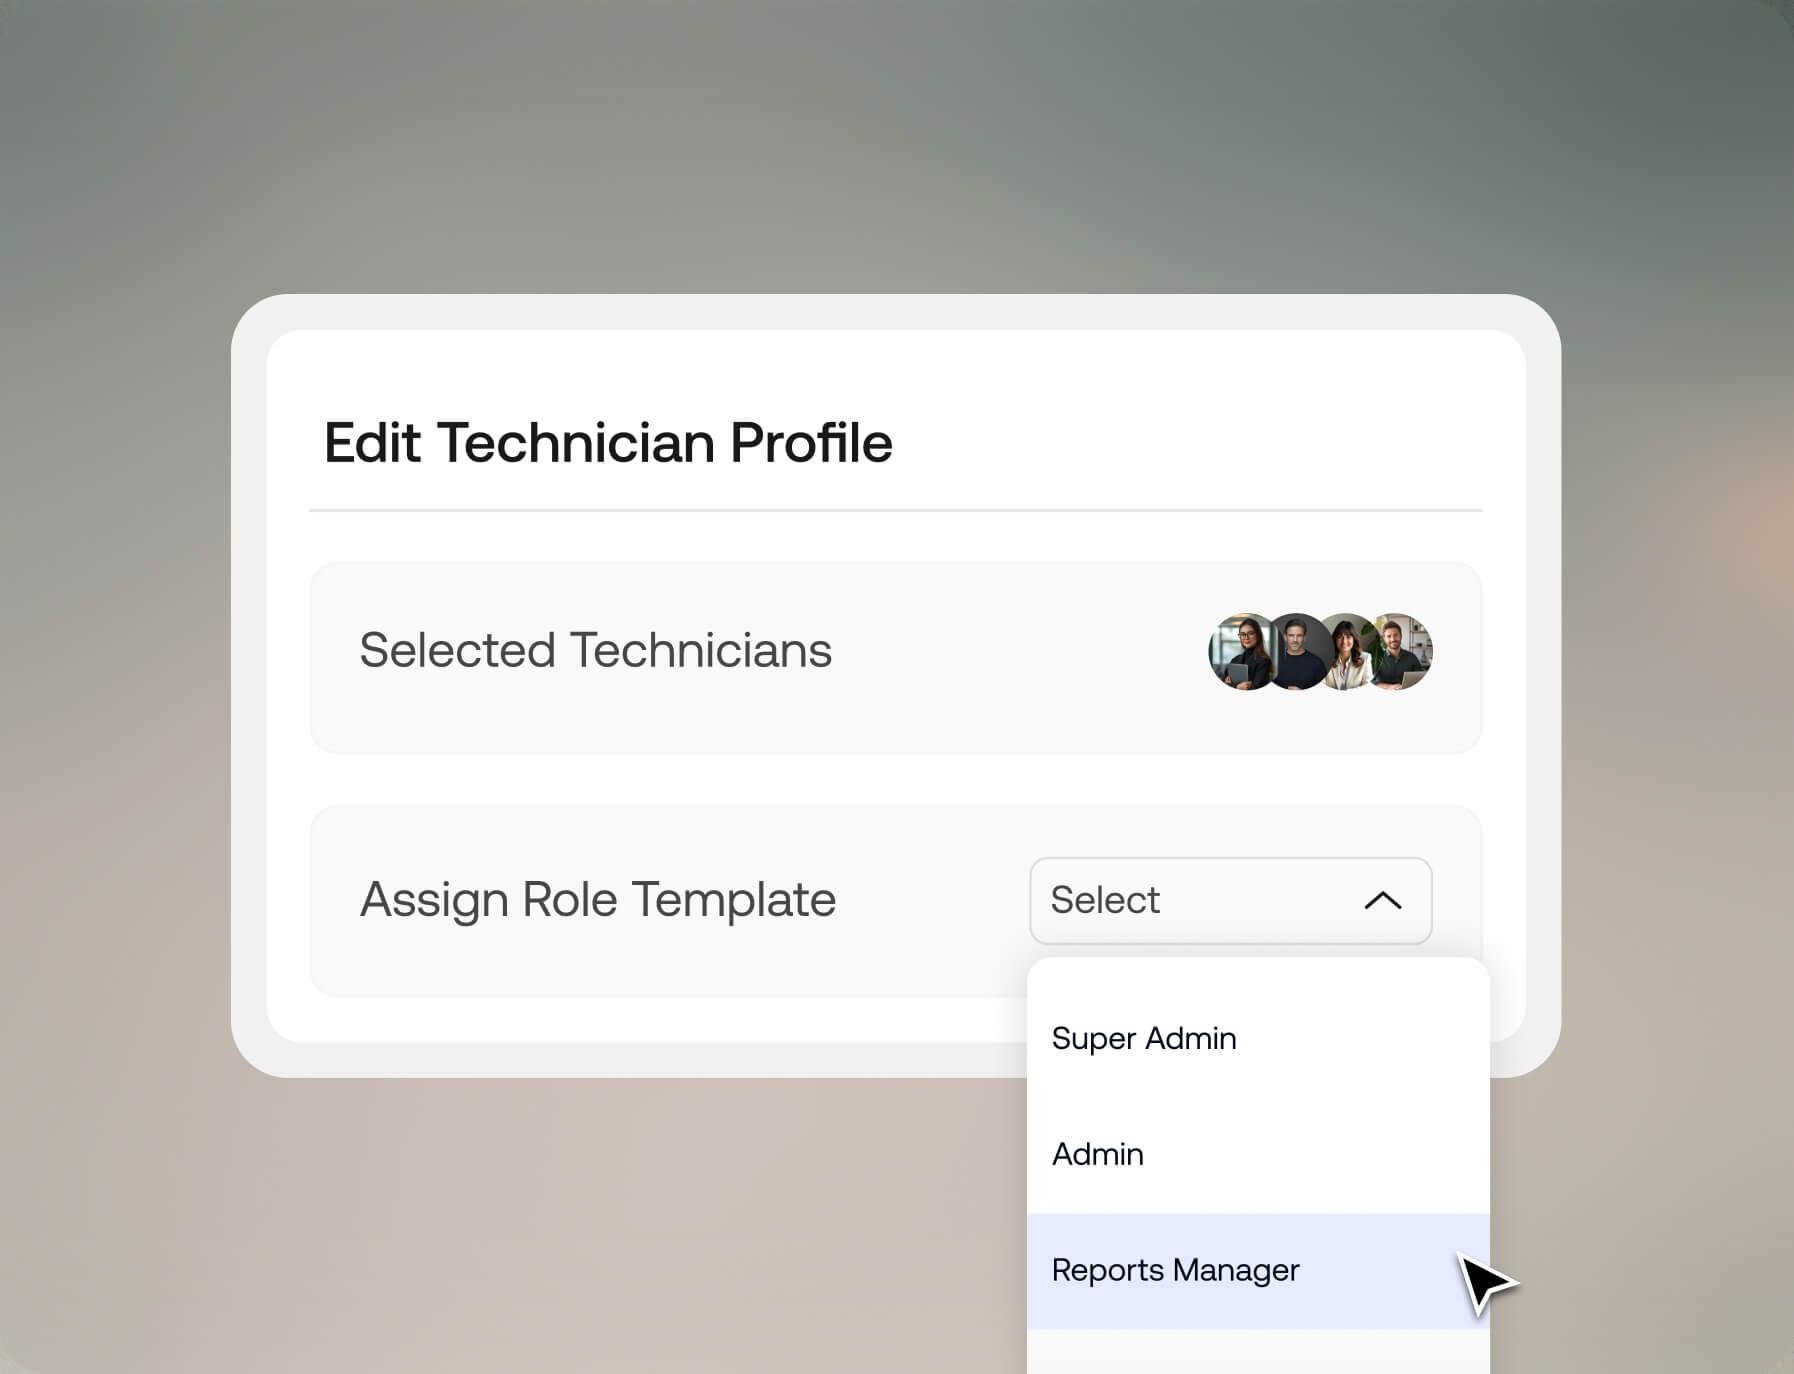
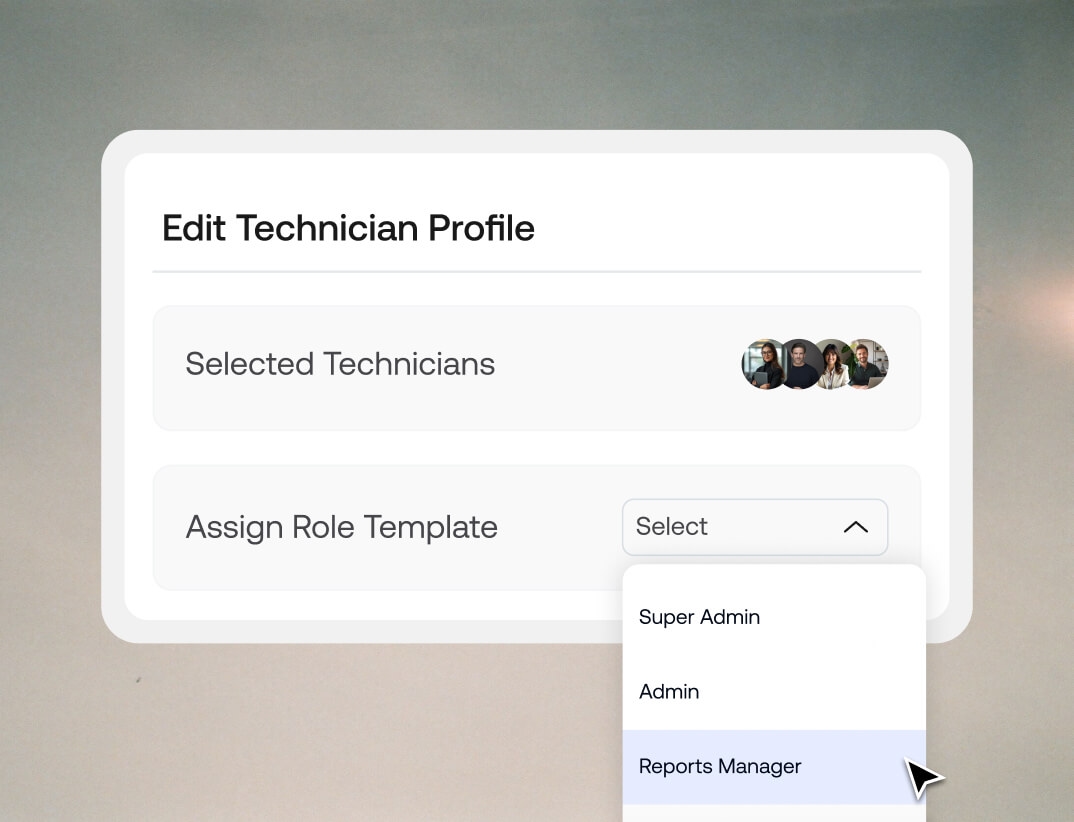
재사용 가능한 기술자 프로필 템플릿
번거로운 수동 설정을 자동화된 워크플로로 대체하세요. 표준화된 기술자 프로필을 한 번 구축한 뒤 여러 관리자에게 즉시 배포하세요.
NIST 준수 비밀번호 정책
NIST 준수 복잡한 비밀번호, 엄격한 시간 초과, 30일 만료 수명 주기 및 자동 4일 세션 만료로 자격 증명 취약점을 방지하세요.
외부 계약자를 위한 원활한 온보딩
UPN 추가
기업 이메일이 없는 계약자의 UPN을 입력하세요.
프로필 할당
사전 구성된 역할 기반 관리자 프로필을 할당하세요.
활성화 링크
보조 이메일로 안전한 활성화 링크를 보내세요.
기술자 생성됨
기술자 계정이 생성되어 사용할 준비가 되었습니다.
동적, 디바이스 인식 RBAC
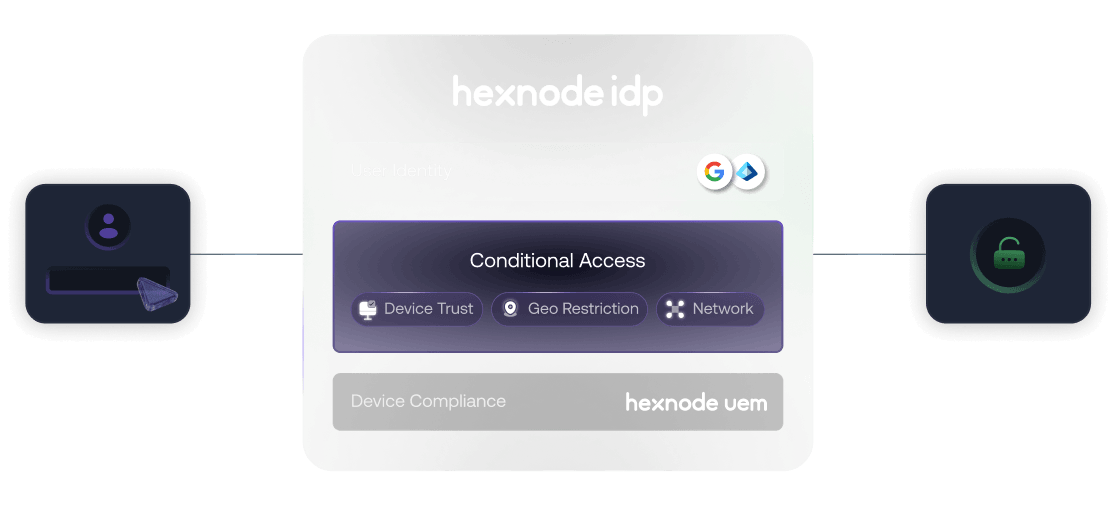
RBAC와 지속적인 디바이스 인식 조건부 접근의 결합된 이점을 얻으세요. Hexnode의 기본 IdP 통합은 동기화 지연을 없애면서 비준수 엔드포인트를 즉시 격리하여, 타사 라이선스 비용의 번거로움 없이 진정한 Zero Trust 보안을 제공합니다.
Hexnode IdP 살펴보기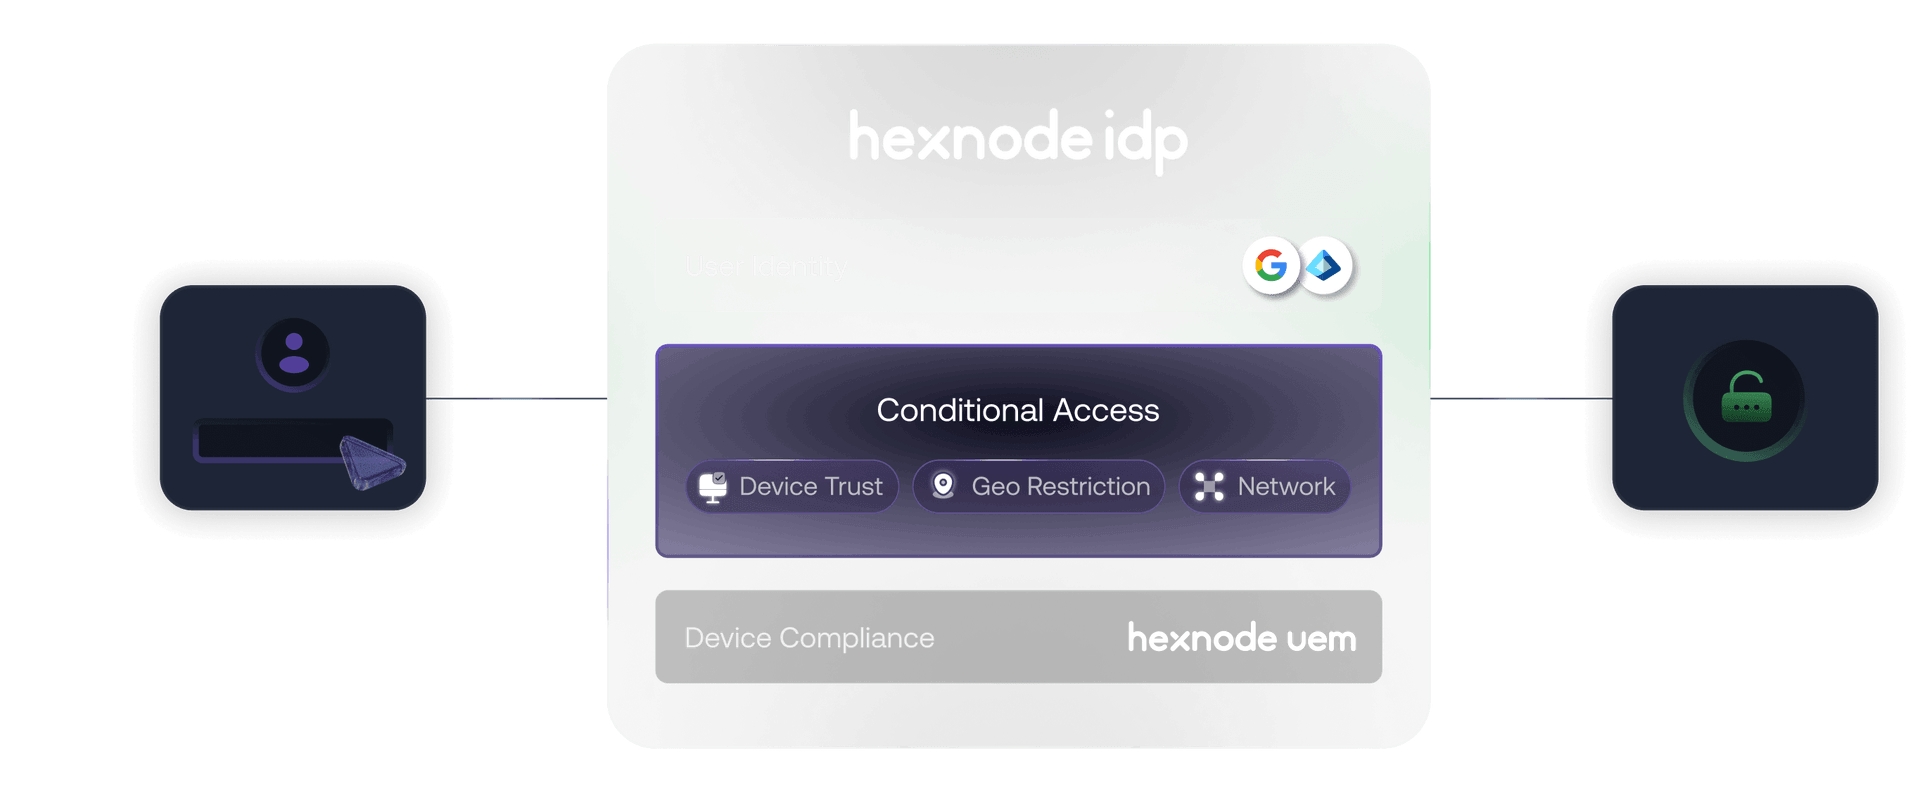
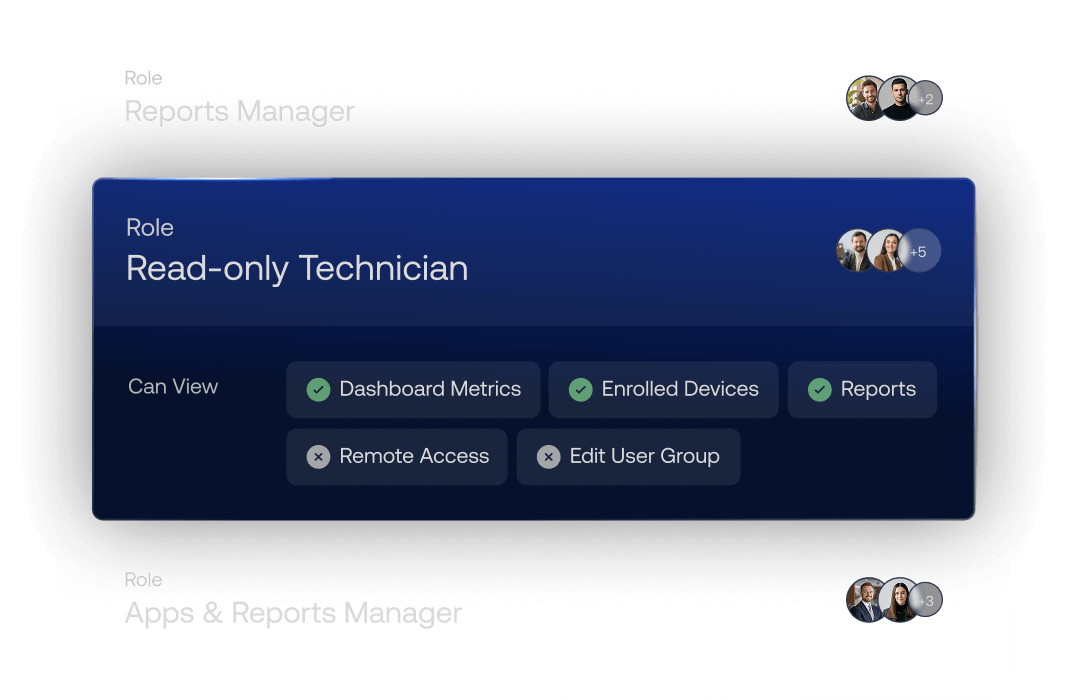
기본 제공 역할, 고급 사용자 지정

슈퍼 관리자
슈퍼 관리자는 처음 가입하는 기술자이며 콘솔을 완전히 제어합니다. 필요할 때 다른 관리자를 해당 역할로 변경하거나 승격할 수 있습니다.

관리자
관리자는 전체 권한을 가지며 포털의 모든 기능에 접근할 수 있습니다.

보고서 관리자
보고서 관리자는 보고서 탭과 UEM 대시보드에만 접근할 수 있습니다.

앱 및 보고서 관리자
앱 및 보고서 탭에만 접근할 수 있는 권한을 가집니다.

인시던트 관리자
인시던트 관리자는 인시던트 탭과 UEM 대시보드에만 접근할 수 있습니다.

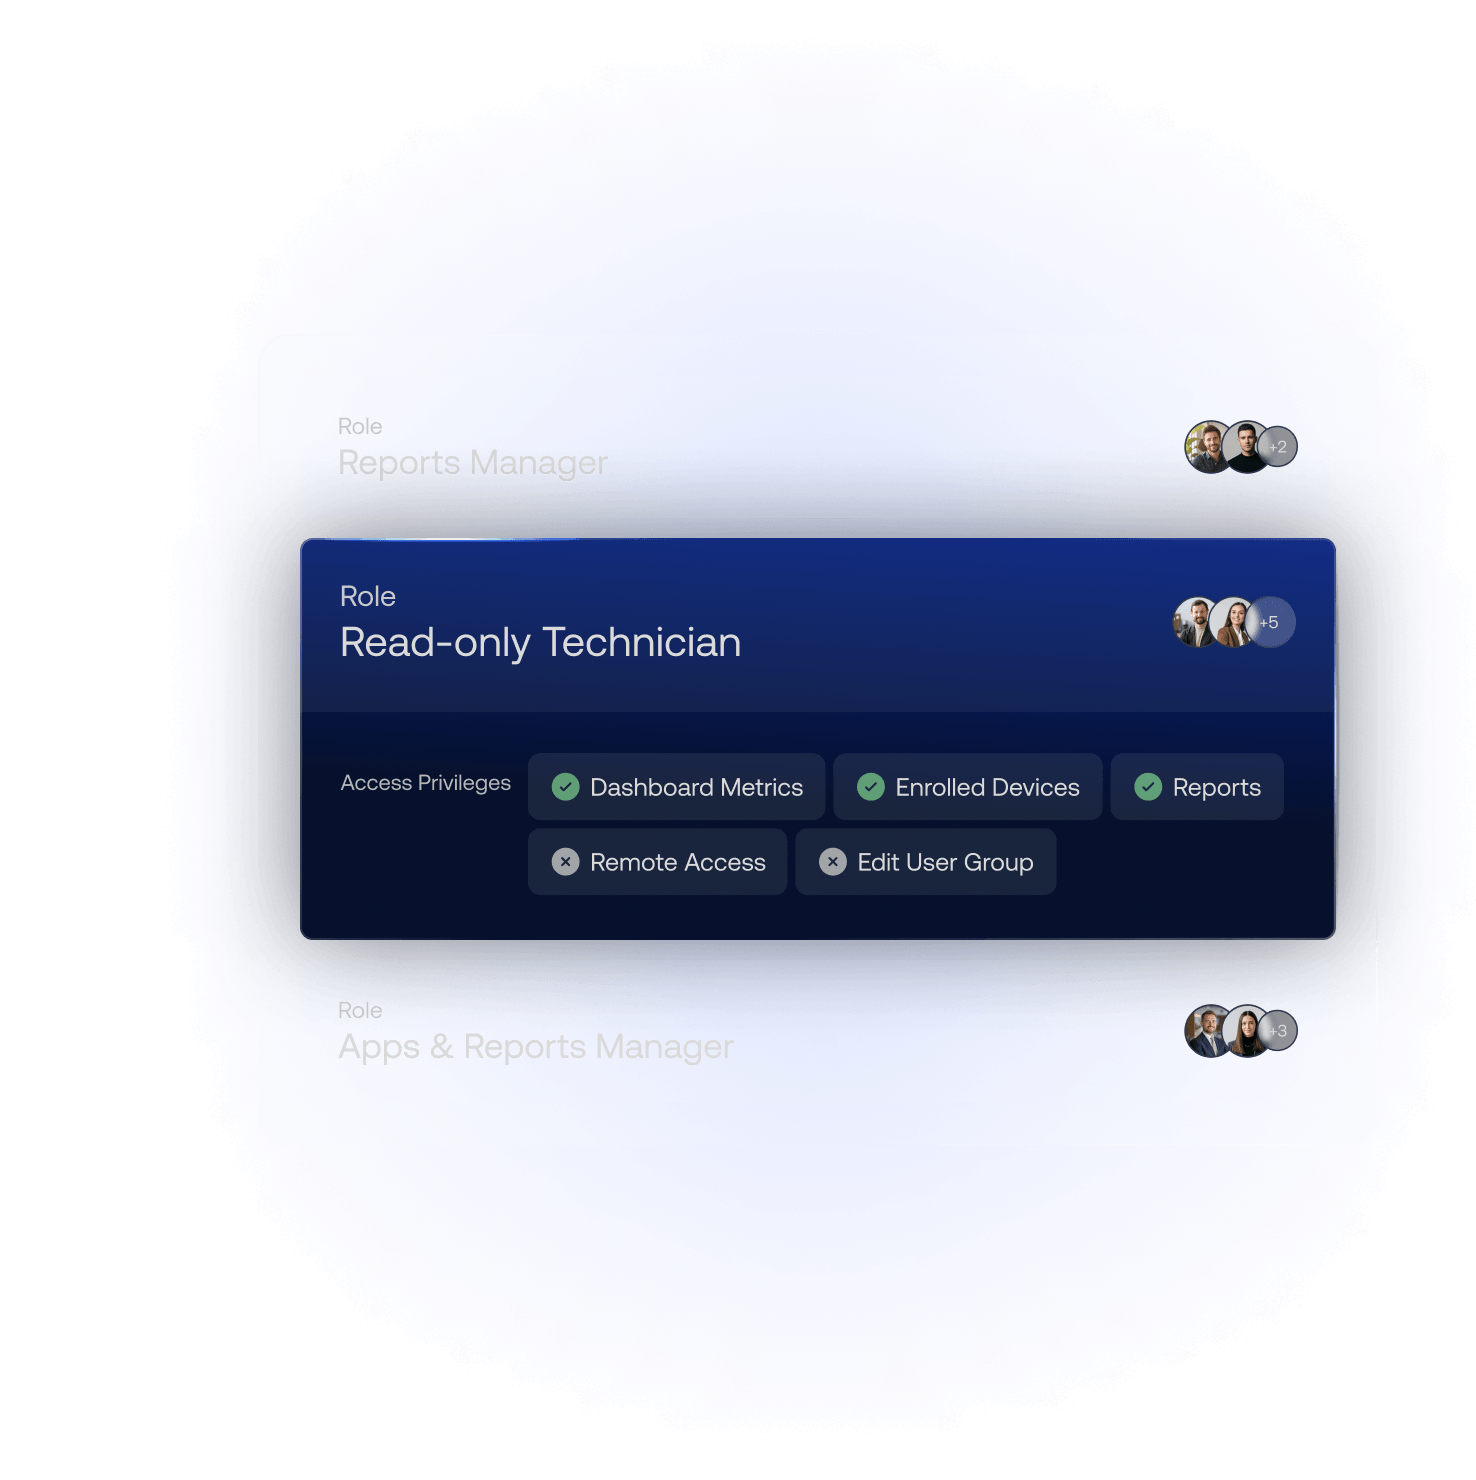
읽기 전용 기술자
콘솔의 모든 구성에 대해 보기 전용 접근 권한만 있으며 수정할 수 없습니다.
안전하고 마찰 없는 기술자 로그인.
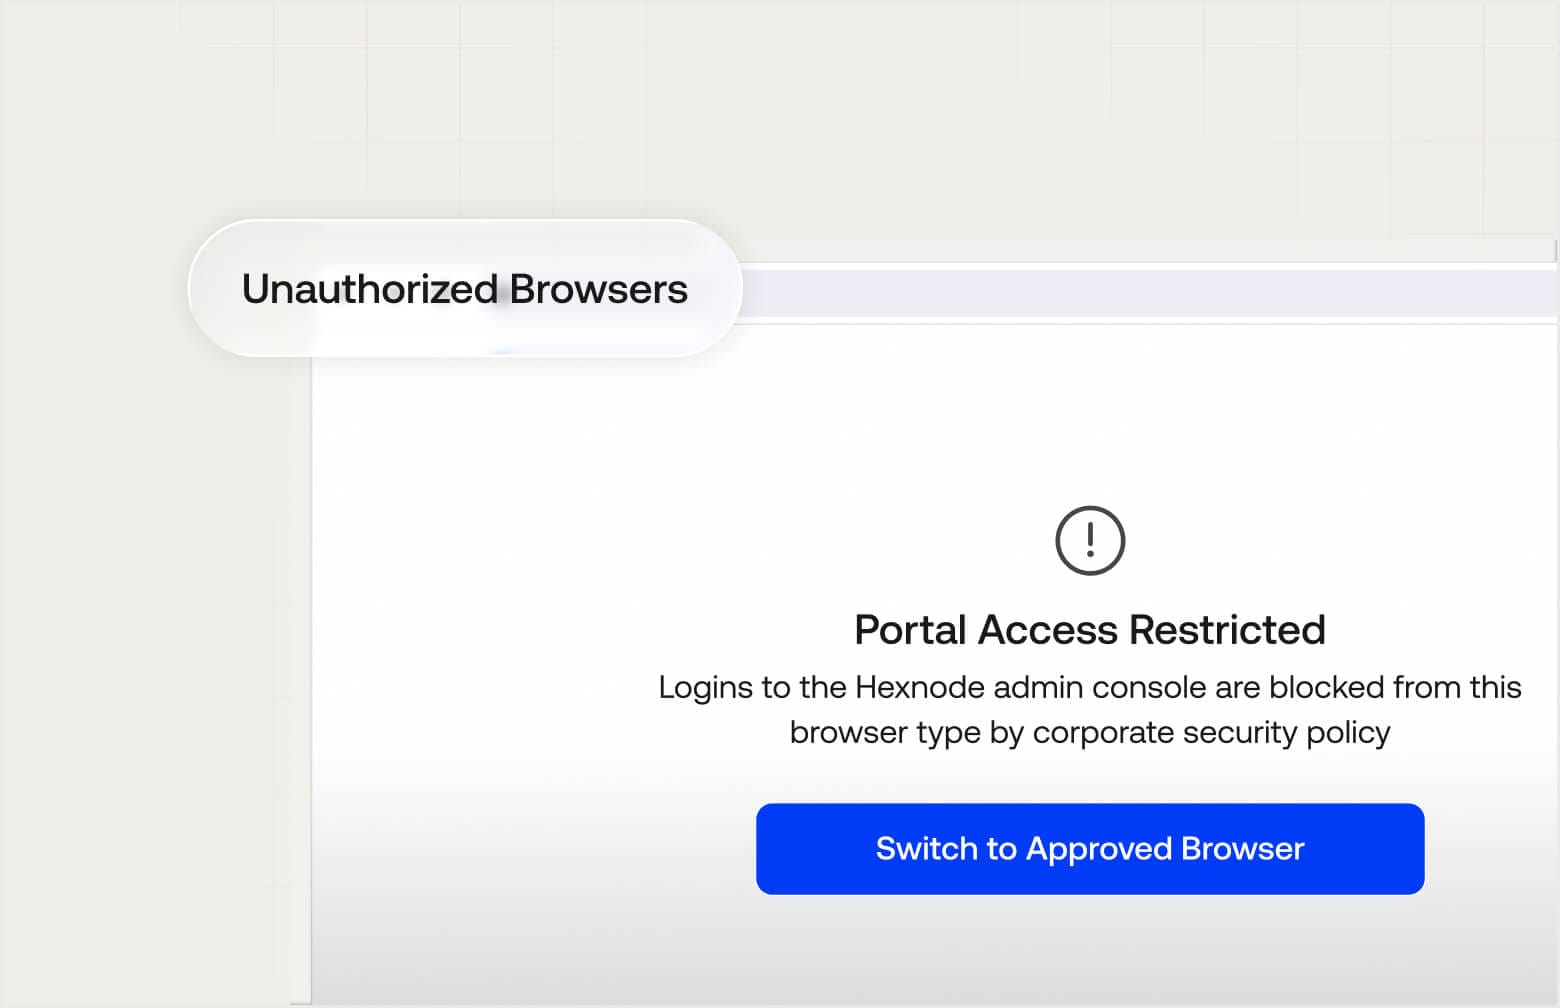
브라우저 차단 목록
허용된 경로를 정의하고 승인되지 않은 브라우저에서의 로그온을 차단하여 포털 진입점을 강화하세요.
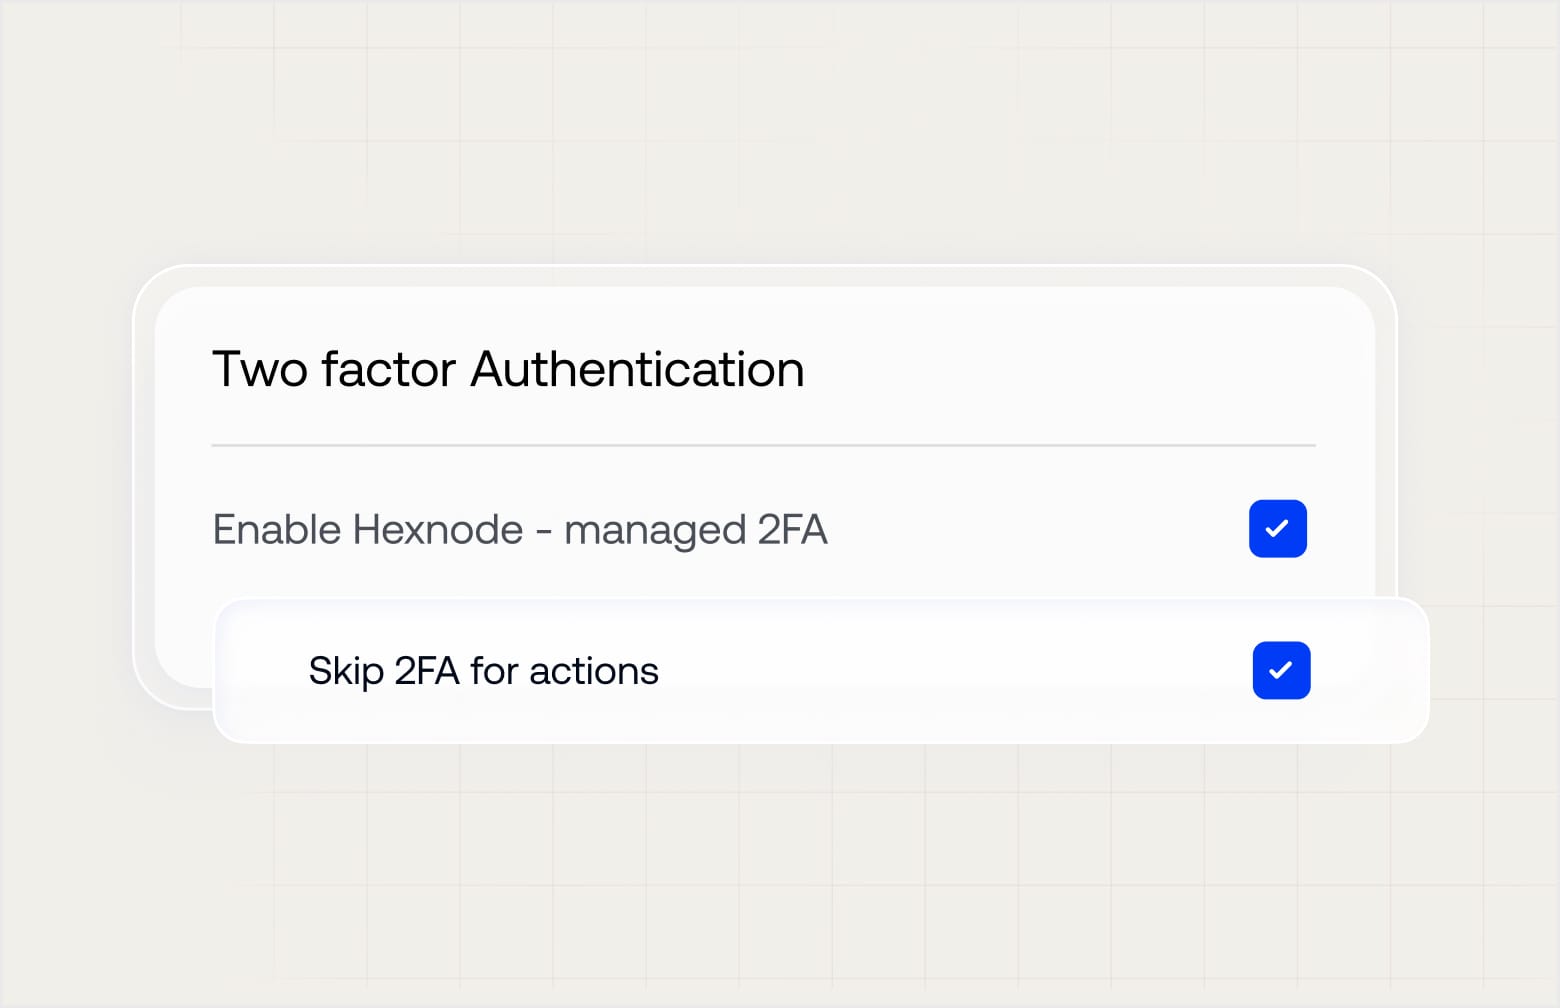
세분화된 2FA 제외
일상적이고 저위험인 포털 작업에 대해 MFA를 비활성화하여 관리자 불편과 헬프데스크 티켓을 줄이세요.
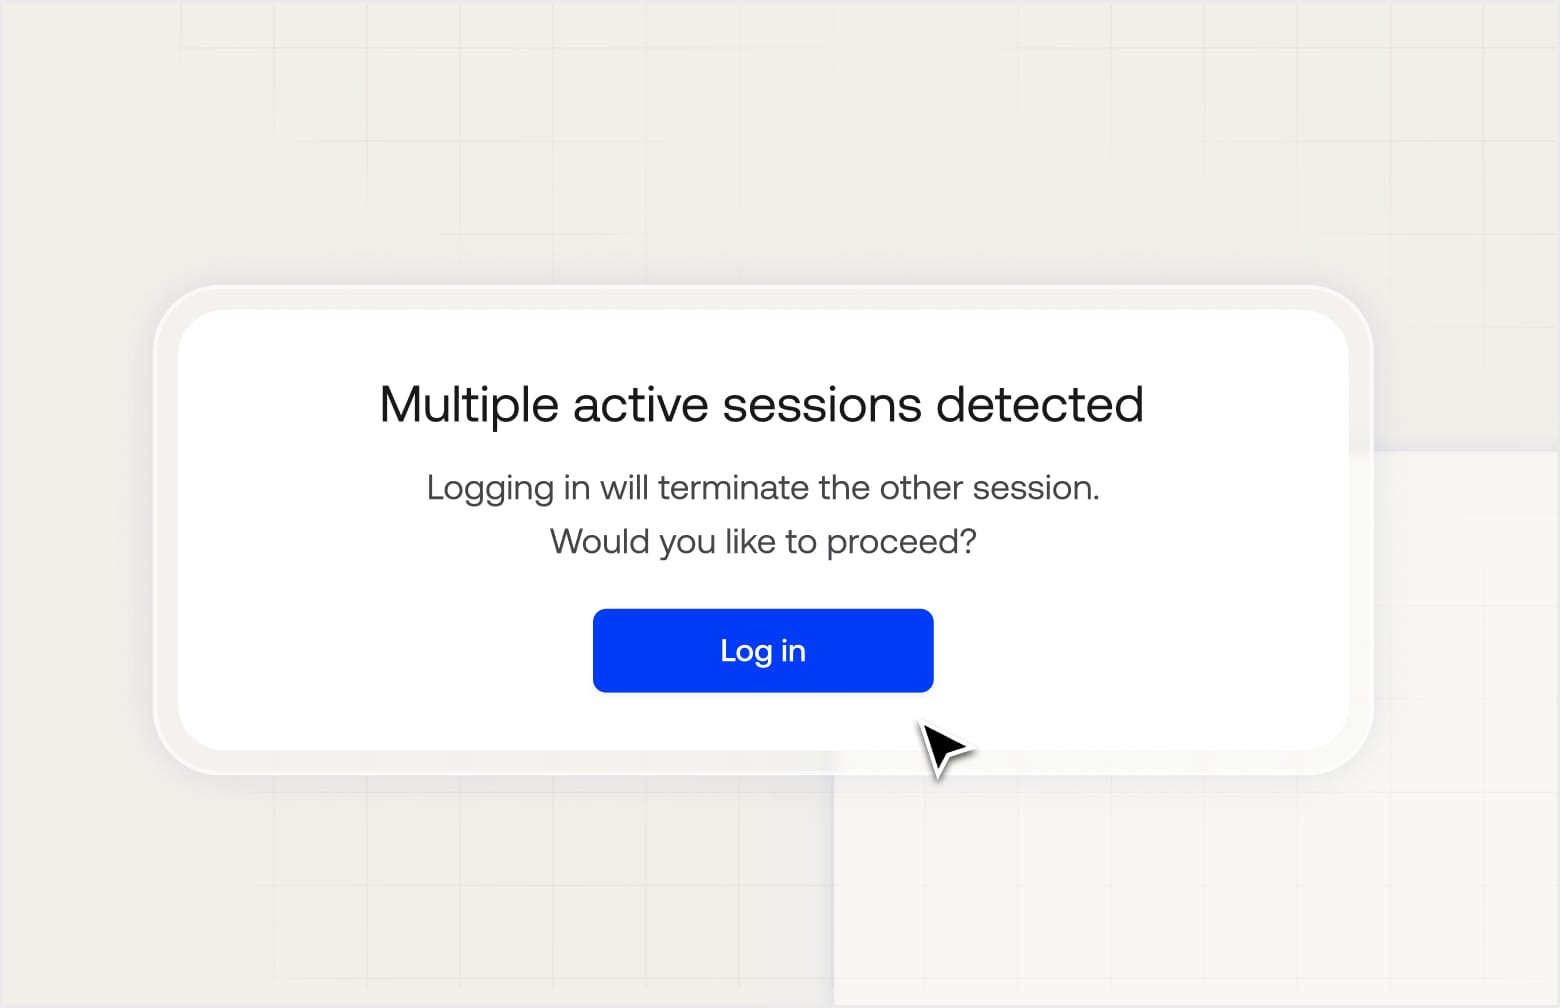
세션 제한s
계정을 하나의 활성 세션으로 제한하고 중복 로그인 시 강제 로그아웃하여 자격 증명 공유를 차단하세요.
전 세계 수많은 기업이 Hexnode를 선택한 이유를 확인하세요

"Hexnode를 사용함으로써 생산성과 시간 절약이 크게 향상되었습니다. 실제로 장치를 배포하는 데 걸리는 시간이 줄었으며, 이전에는 약 20분이 걸렸지만 이제는 약 10분밖에 걸리지 않습니다."
Technology Solution Specialist
...그리고 이후 모든 요건을 충족하는 Hexnode를 알게 되었습니다
정보 기술 관리자,





14일 무료 체험
신용카드 필요 없음