


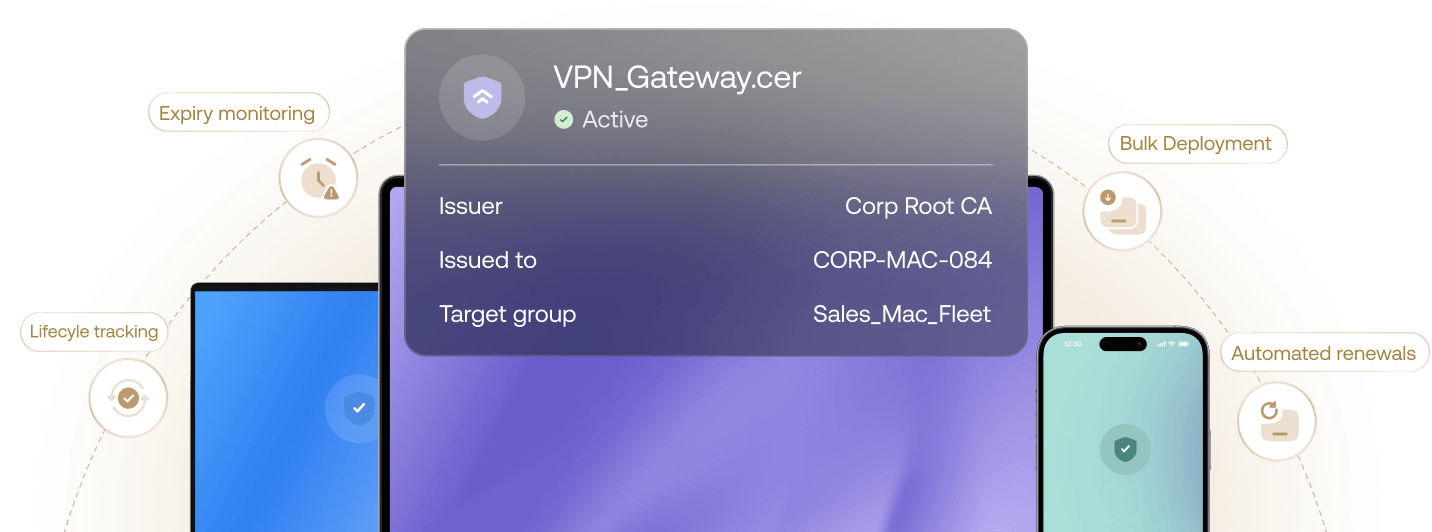
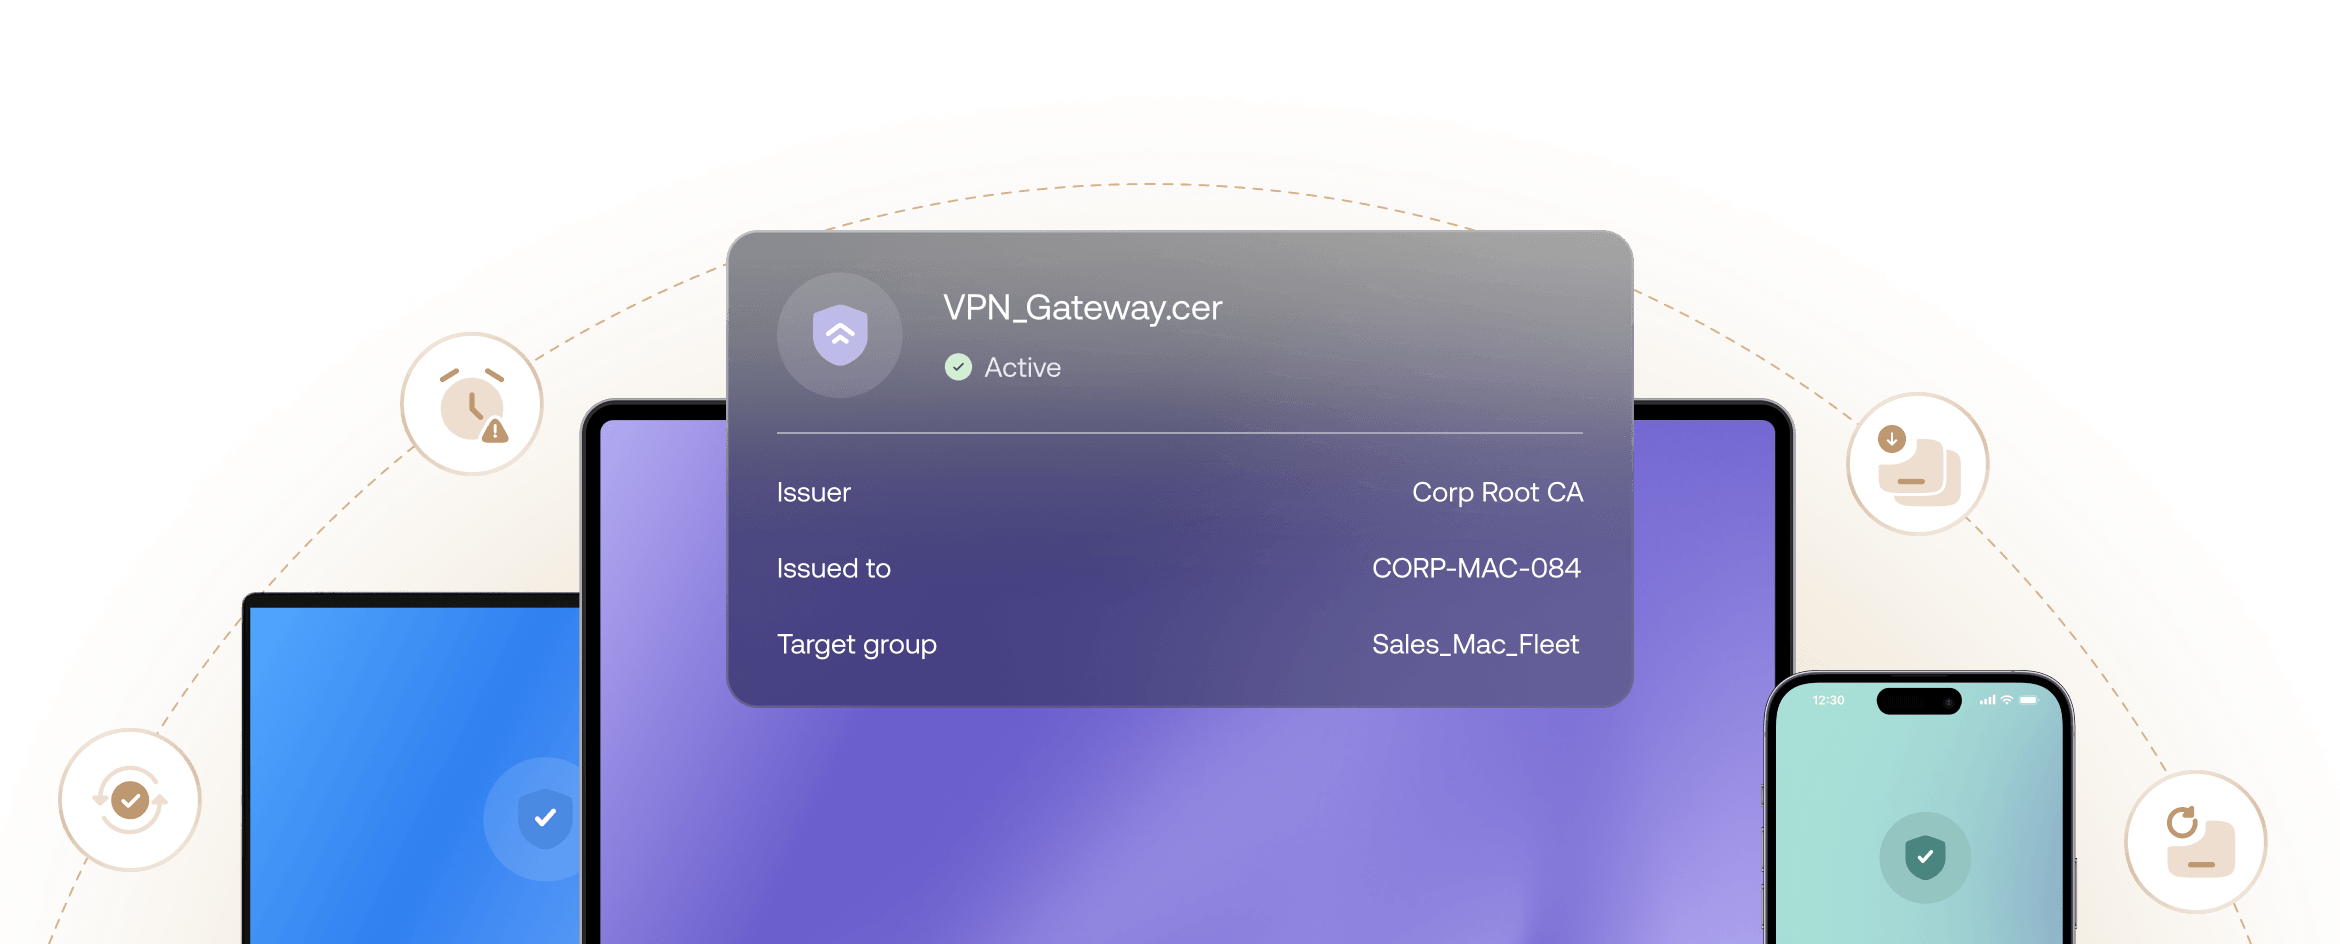
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals


지속적인 신뢰. 손쉬운 제어.
크로스 플랫폼 프로비저닝
802.1X, VPN 및 S/MIME 인증서를 Windows 저장소와 Apple Keychain에 기본 프로비저닝하여 전체 플릿의 endpoint 인증을 표준화합니다.
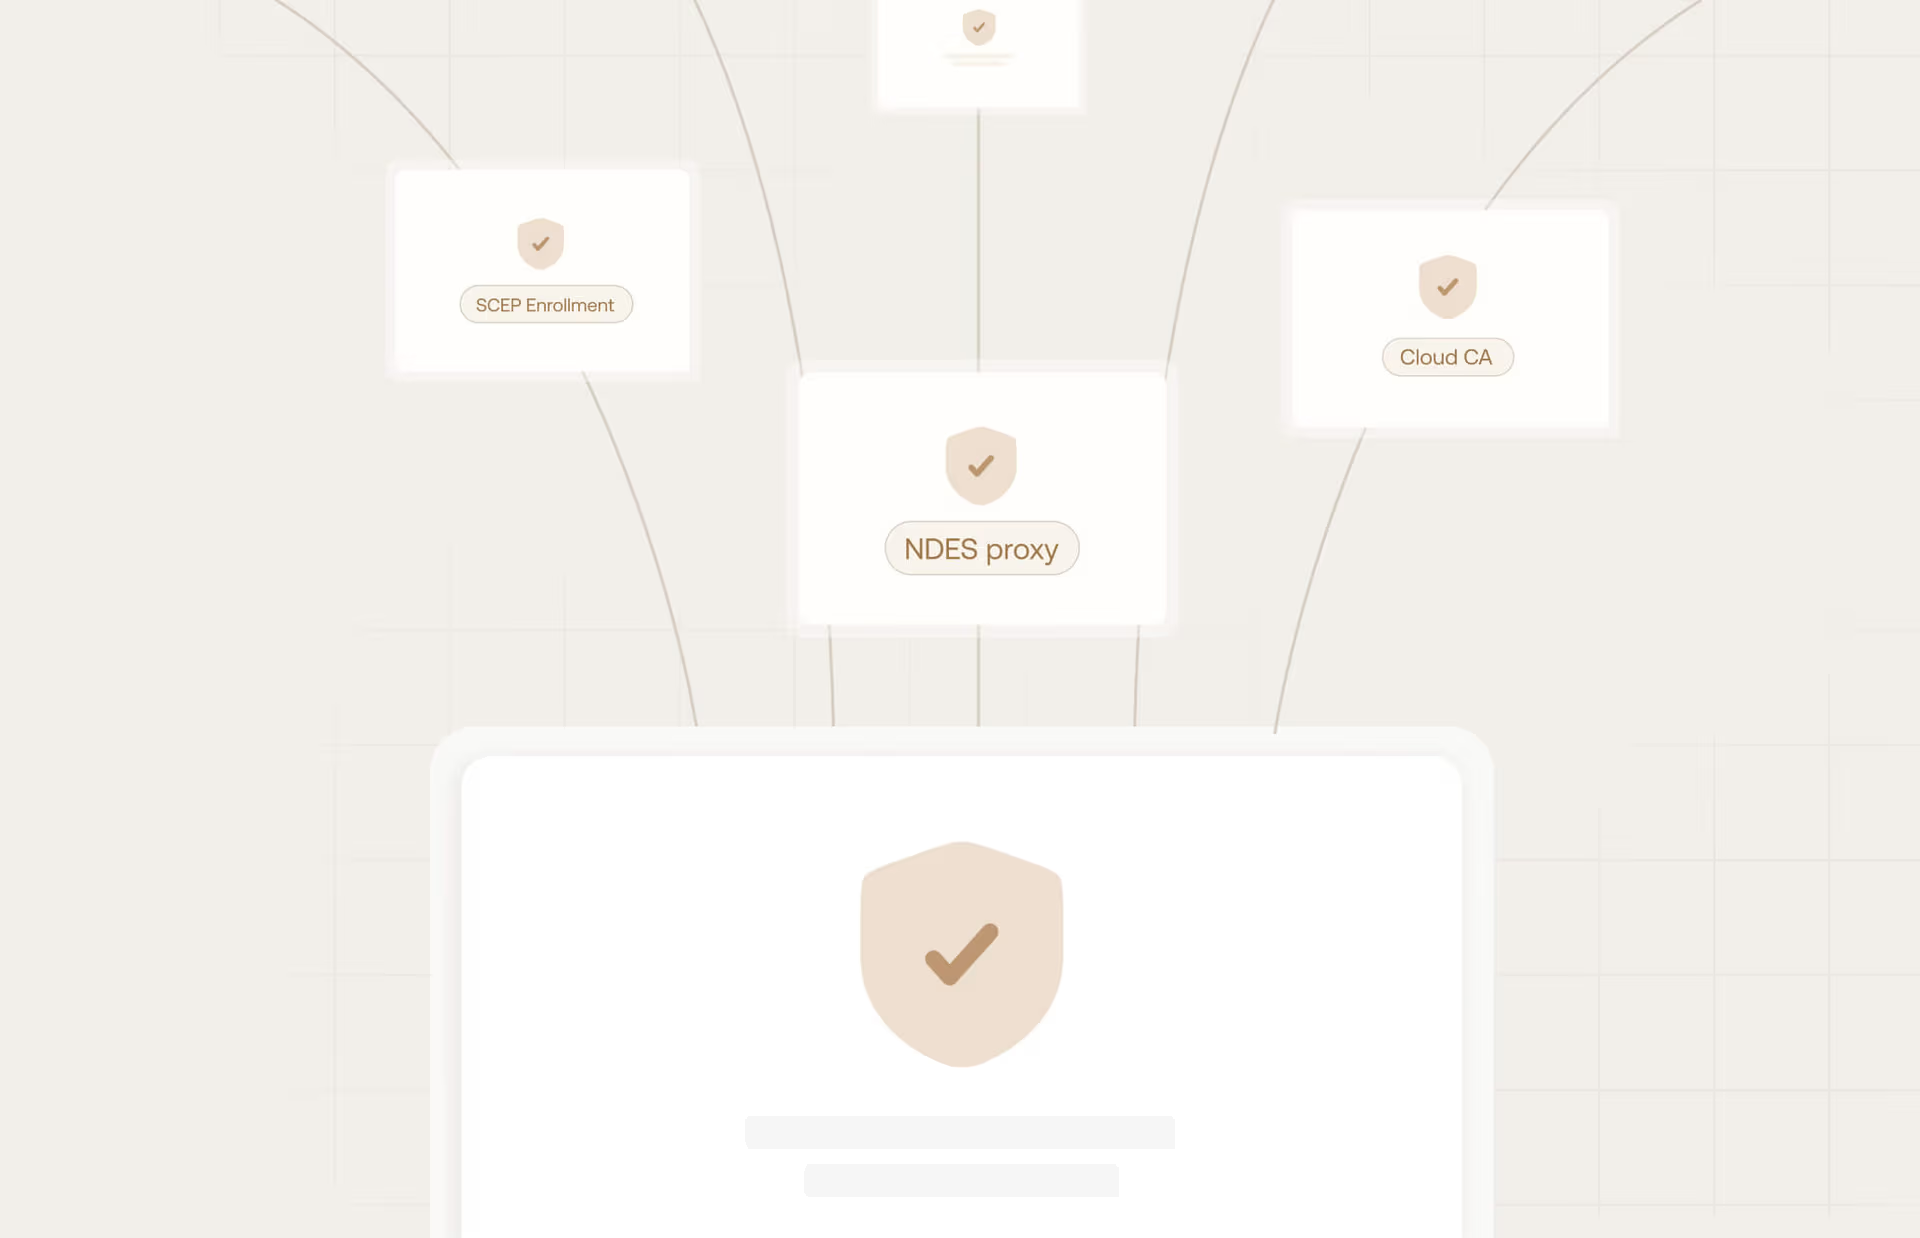
확장 가능한 PKI 인프라
NDES 프록시 또는 직접 클라우드 CA 통합을 통해 인증서를 대규모로 배포하고, 모든 등록 요청이 동적 SCEP 검증으로 제어되도록 합니다.
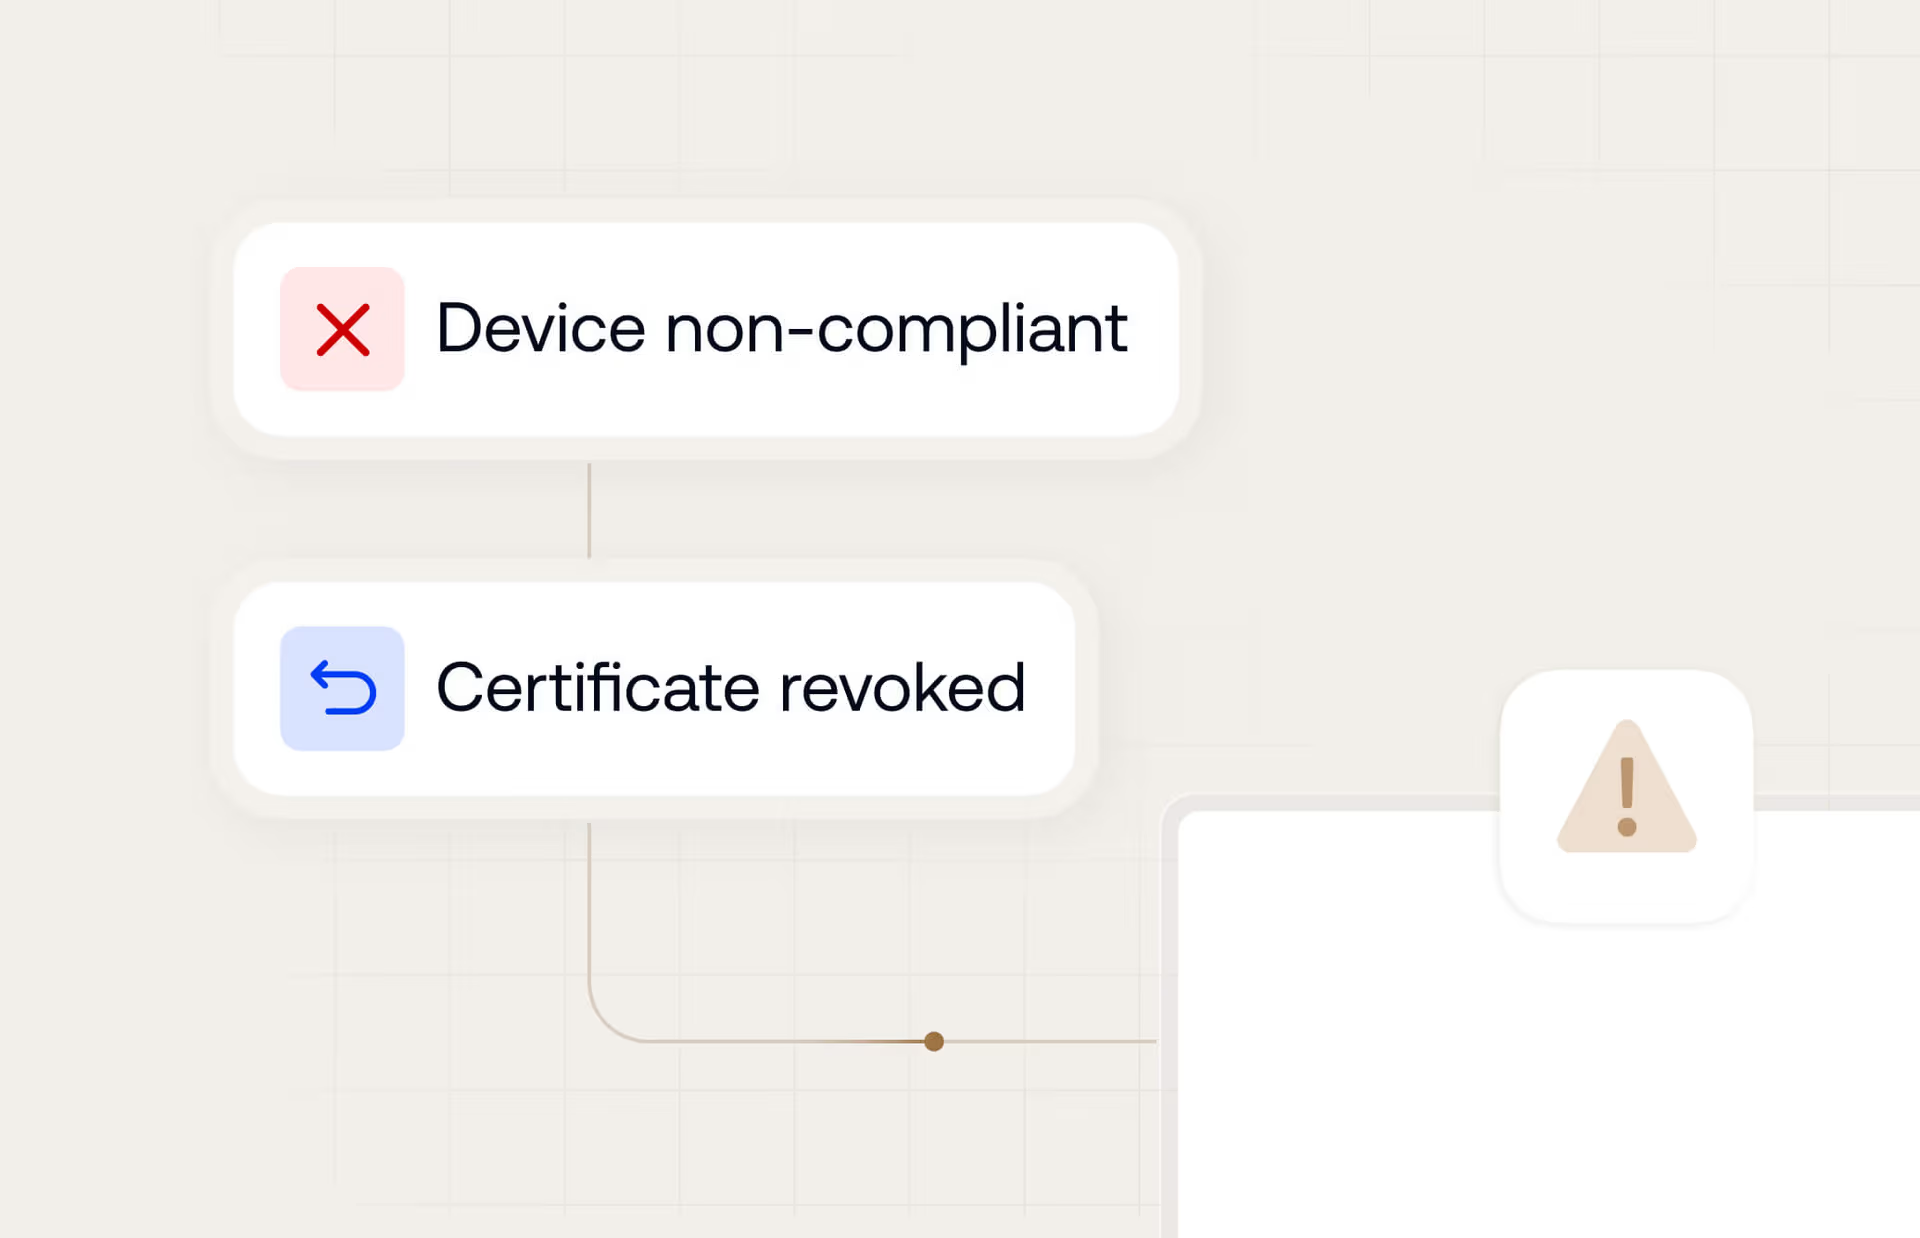
상태 기반 해지
디바이스가 분실 또는 비준수로 표시되는 즉시 CRL/OCSP를 통해 인증서를 자동으로 해지하여 경계를 즉시 보호합니다.
포괄적인 인증서 지원.
네트워크 인증 인증서
- Wi-Fi 인증서 (802.1X)
- Always-On VPN 인증서
보안 통신 인증서
- S/MIME 이메일 인증서
ID 및 디바이스 검증 인증서
- SCEP / 클라이언트 ID 인증서
신뢰 인프라 인증서
- 신뢰할 수 있는 루트 인증서 (Root CAs)
- 중간 인증서


중단 없는 보안을 위한 자율적 디바이스 신뢰
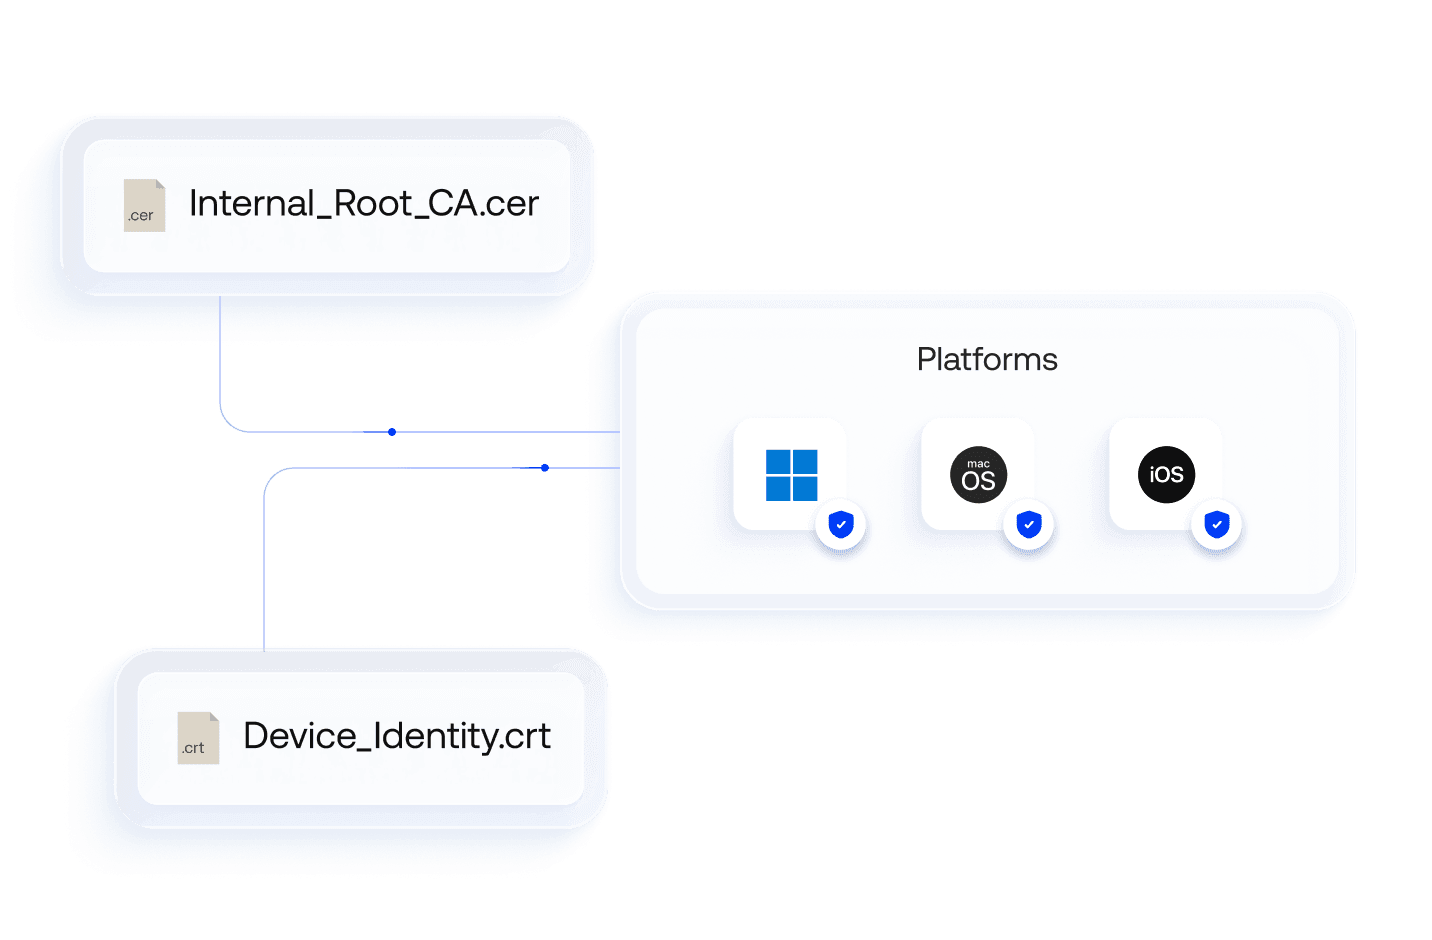
루트 인증서 배포
모든 OS 저장소에 루트 인증서를 자동 배포하여 전체 플릿에서 원활한 Zero Trust 보안과 비밀번호 없는 인증을 구현합니다.
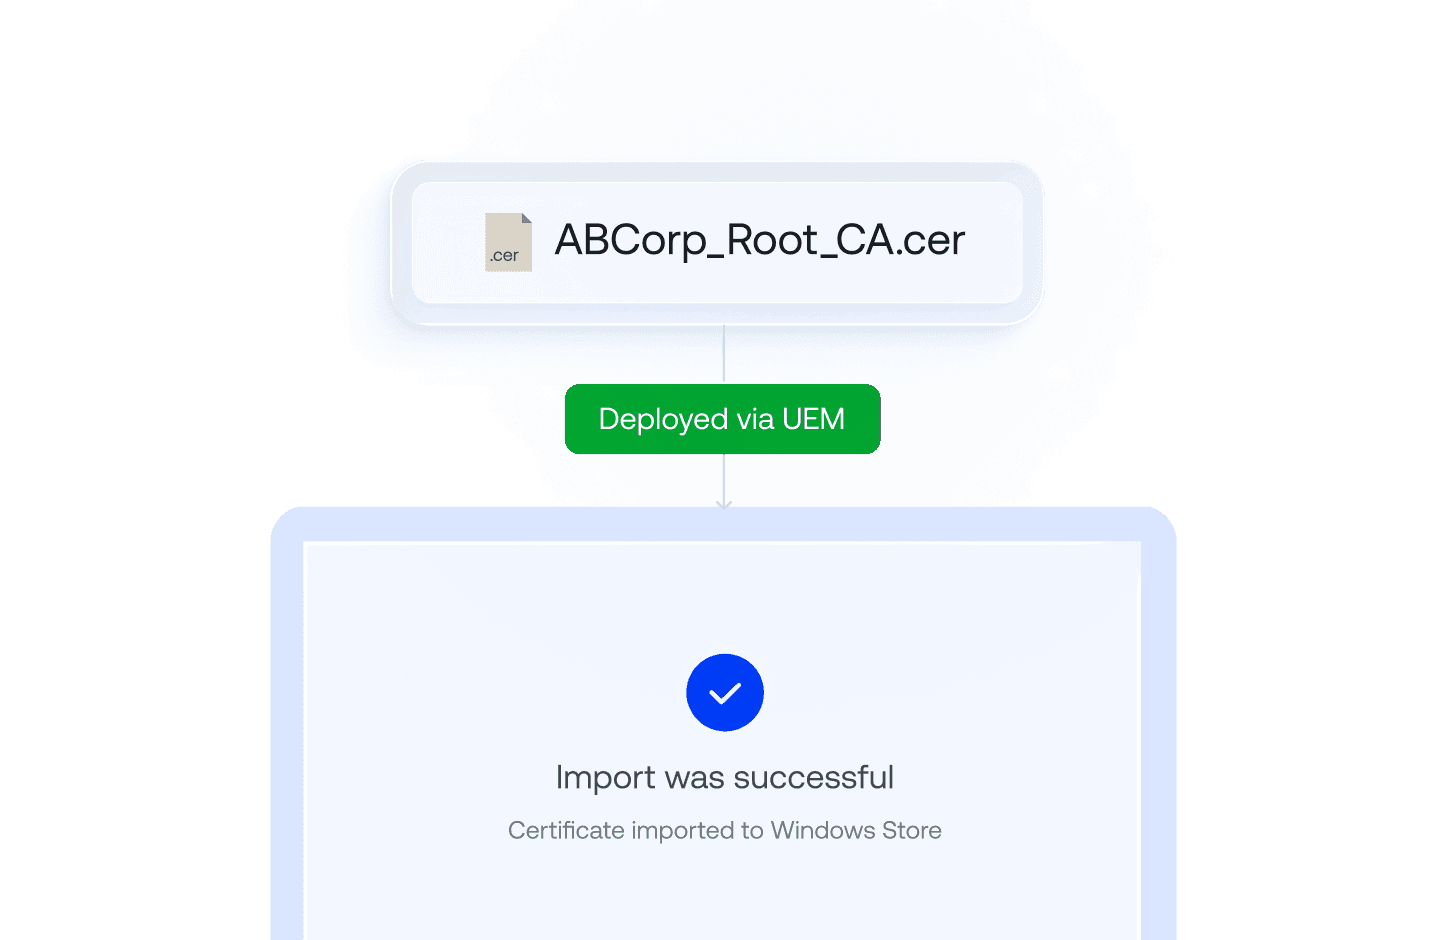
Windows 저장소 매핑
번거로운 GPO와 취약한 PowerShell 스크립트 대신 깔끔한 UEM 명령을 통해 인증서를 Windows 인증서 저장소에 기본 주입합니다.
Always-on VPN 프로필
디바이스가 부팅되는 순간 사용자 프롬프트 없이 암호화된 VPN 터널을 강제하는 인증서를 배포하여 원격 운영 중 전송 데이터를 보호합니다.
S/MIME 이메일 보안
사용자별 인증서를 프로비저닝하여 기본 클라이언트 측 이메일 서명 및 암호화를 제공함으로써 회사 이메일의 암호학적 진위성과 개인정보 보호를 유지합니다.
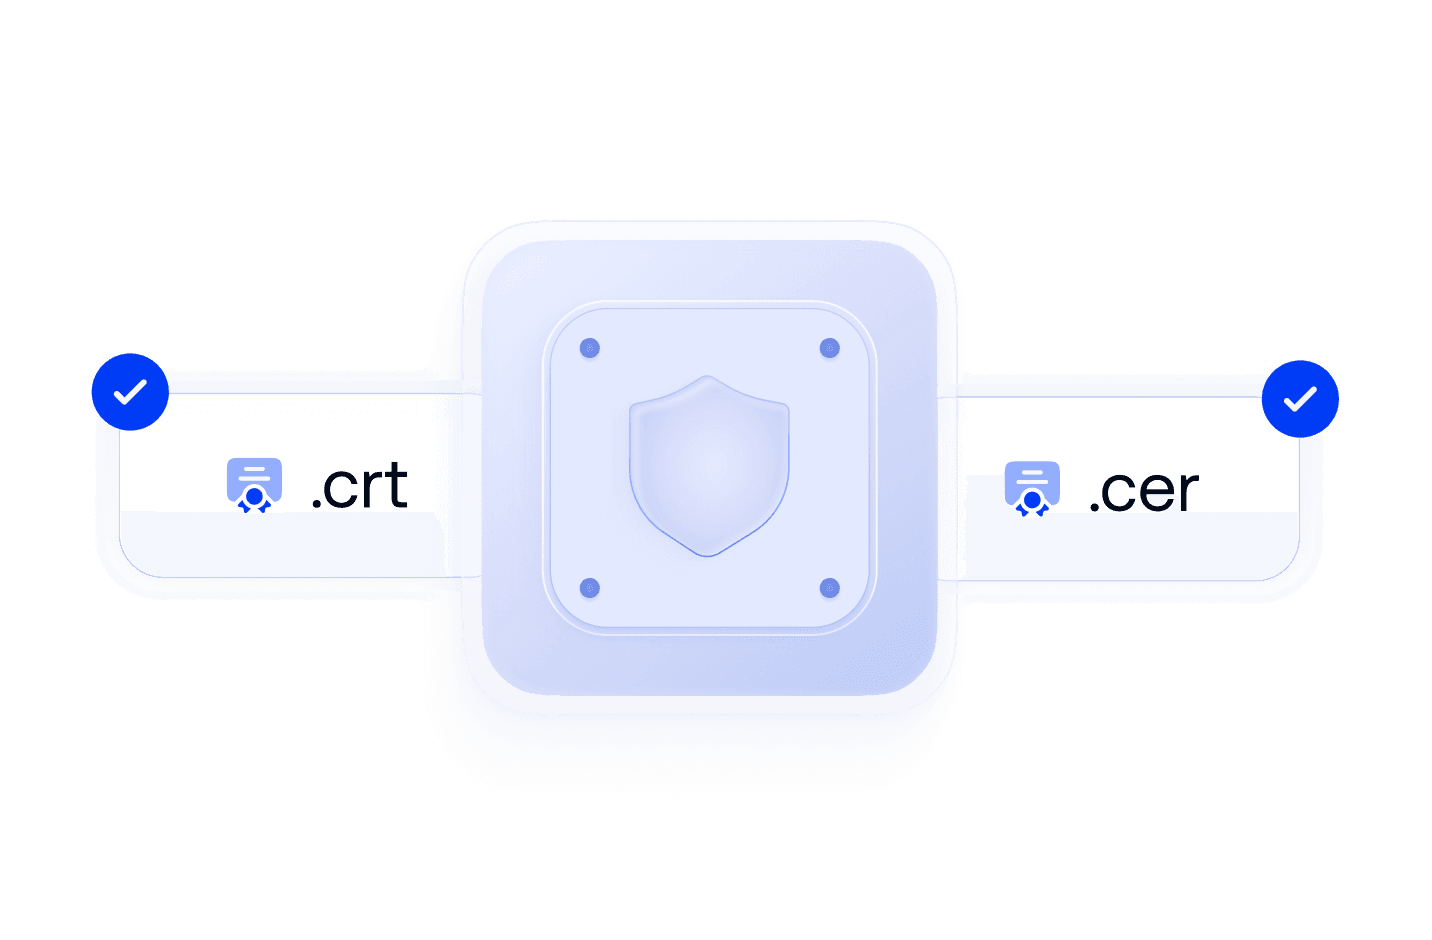
.cer 및 .crt 파일 지원
.cer 및 .crt와 같이 보편적으로 인정되는 엔터프라이즈 인증서 확장자의 기본 제공 파싱, 검증 및 배포를 통해 공개 키 배포를 단순화합니다.
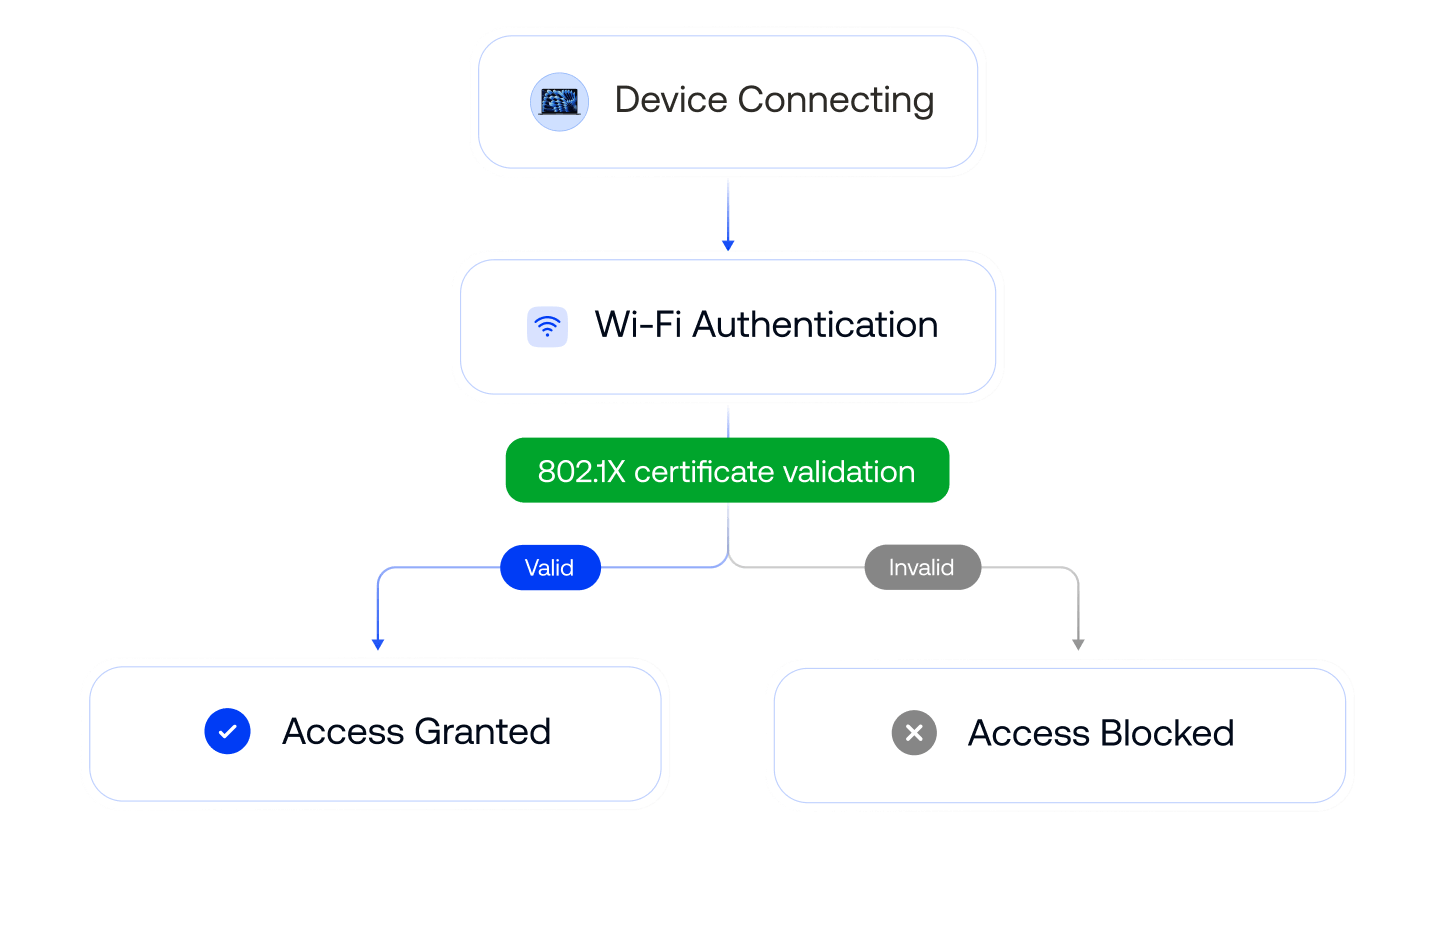
802.1X Wi-Fi 인증
고유한 .cer 또는 .crt 인증서를 배포하여 공유할 수 없고 하드웨어에 연결된 디바이스 ID를 검증함으로써 무단 Wi-Fi 접근과 자격 증명 공유를 제거합니다.
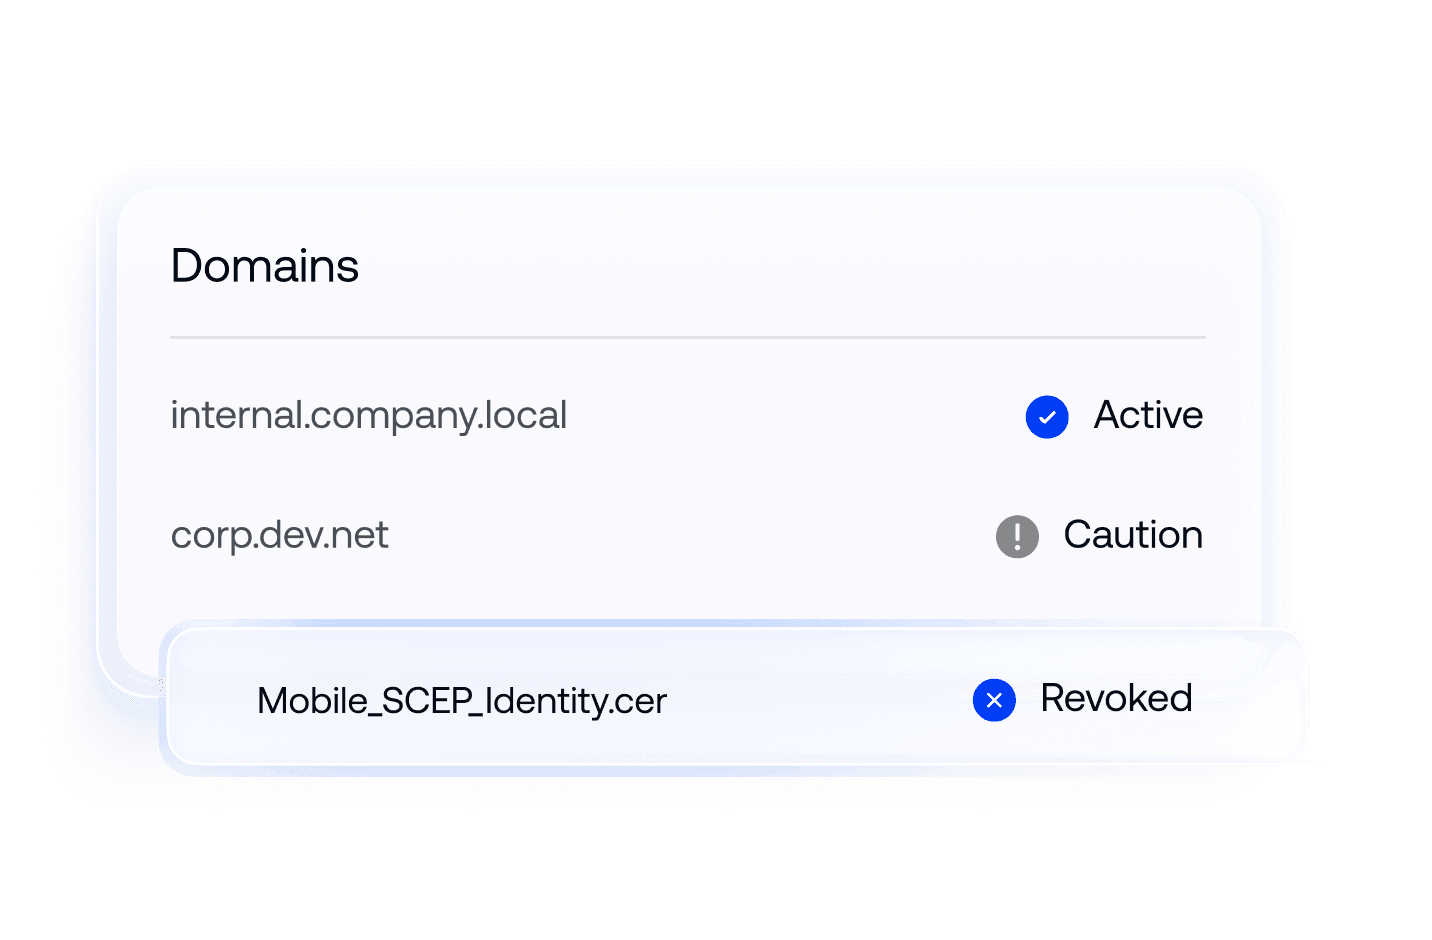
Apple CT Scan 제외
단일 정책을 사용하여 macOS 및 iOS 디바이스의 인증서 투명성, 해지 및 신뢰 기본 설정을 관리함으로써 Apple 디바이스의 인증서 기반 인증을 단순화합니다.


보안 네트워크를 위한 마찰 없는 연결

온프레미스 CA 통합 (AD CS)
아웃바운드 프록시와 NDES/SCEP를 통해 클라우드 UEM을 방화벽으로 보호된 Microsoft AD CS 서버에 연결하여 디바이스 신뢰 연속성을 유지합니다.

클라우드 CA 공급자 통합
기본 API를 통해 선호하는 클라우드 신뢰 공급자에서 자격 증명을 대규모로 발급하고 배포하여 endpoint가 등록되는 순간 인증서 발급을 자동화합니다.

IdP 통합
Entra ID, Okta 및 Google Workspace 통합을 통해 인증서를 검증된 ID에 연결하여 사용자 속성으로 채우고 CSRs를 승인합니다.
전 세계 수많은 기업이 Hexnode를 선택한 이유를 확인하세요

"Hexnode를 사용함으로써 생산성과 시간 절약이 크게 향상되었습니다. 실제로 장치를 배포하는 데 걸리는 시간이 줄었으며, 이전에는 약 20분이 걸렸지만 이제는 약 10분밖에 걸리지 않습니다."
Technology Solution Specialist
...그리고 이후 모든 요건을 충족하는 Hexnode를 알게 되었습니다
정보 기술 관리자,







14일 무료 체험
신용카드 필요 없음