


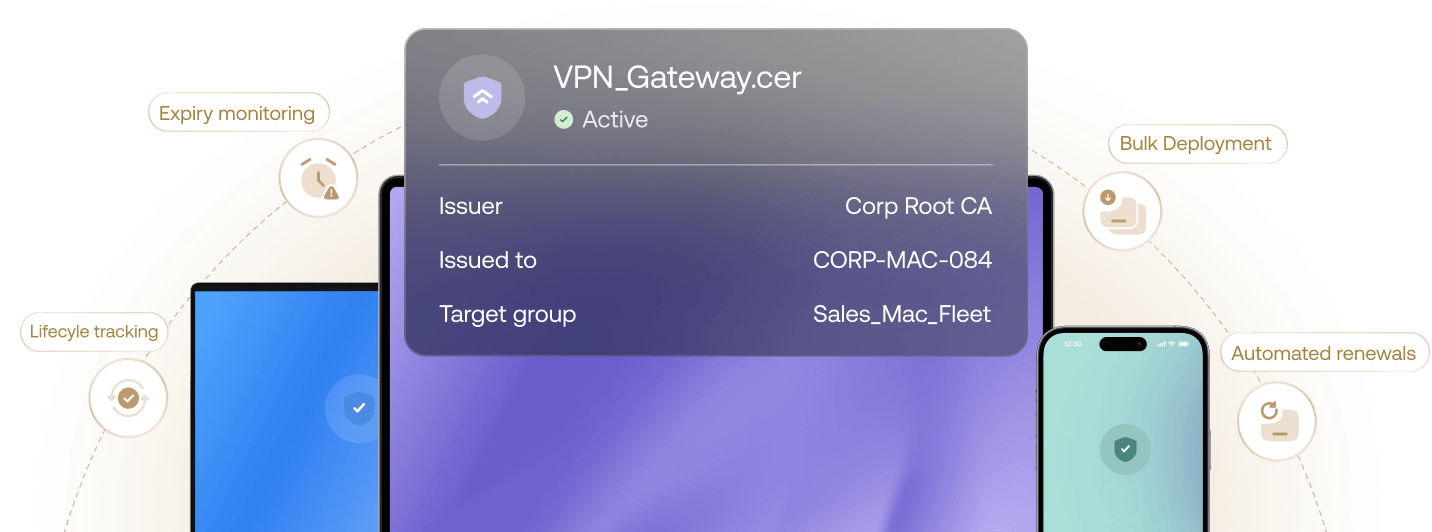
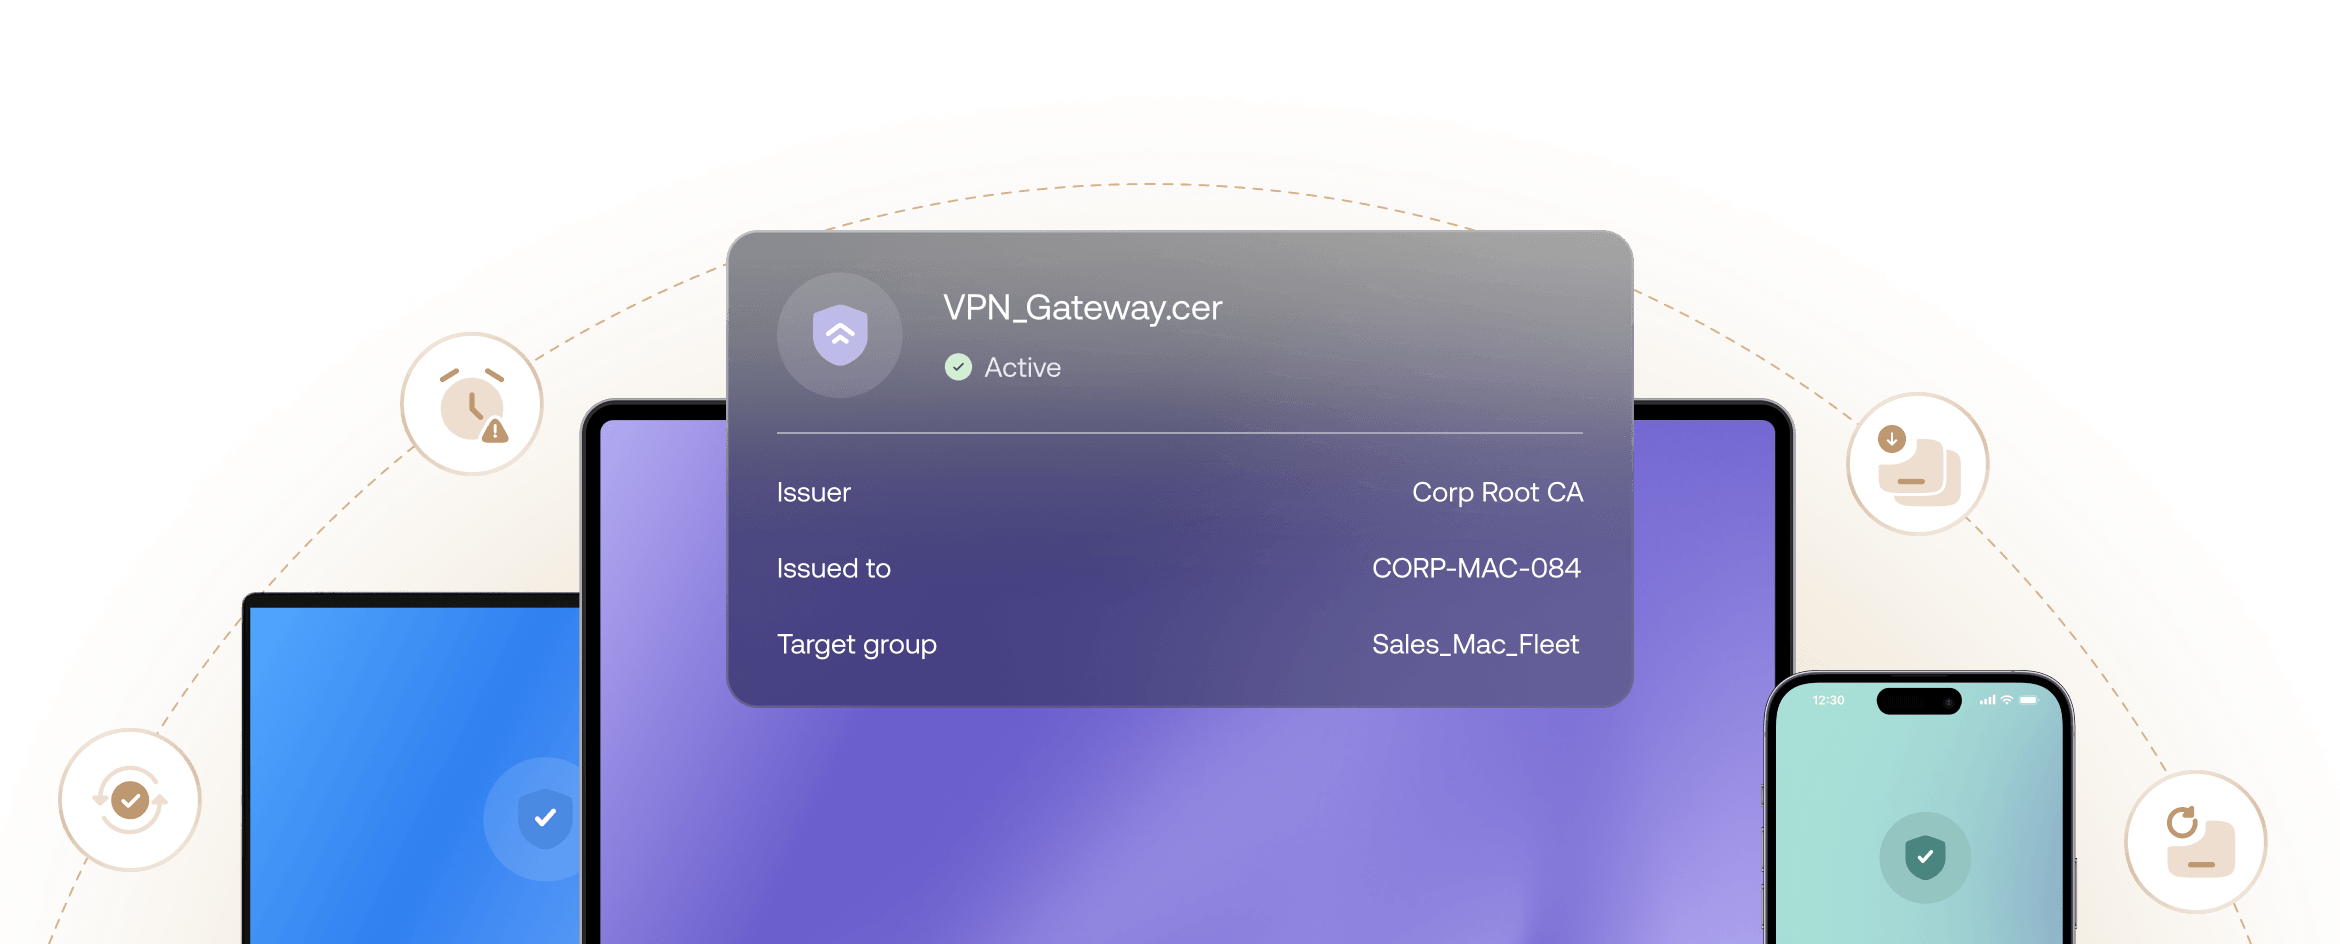
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Aimé de tous. Reconnu par les meilleurs.

Hexnode est classé parmi les leaders et acteurs majeurs dans les rapports IDC MarketScape UEM Vendors Assessment 2025/26.

Hexnode est reconnu dans le Gartner® Magic Quadrant™ 2026 pour les outils de gestion des endpoints.

Forrester inclut Hexnode en tant que fournisseur notable dans Le paysage de la gestion unifiée des terminaux, Q3 2025.
Confiance continue. Contrôle sans effort.
Provisionnement multiplateforme
standardisez l’authentification des endpoints dans l’ensemble de votre parc en provisionnant nativement des certificats 802.1X, VPN et S/MIME dans les magasins Windows et Apple Keychain.
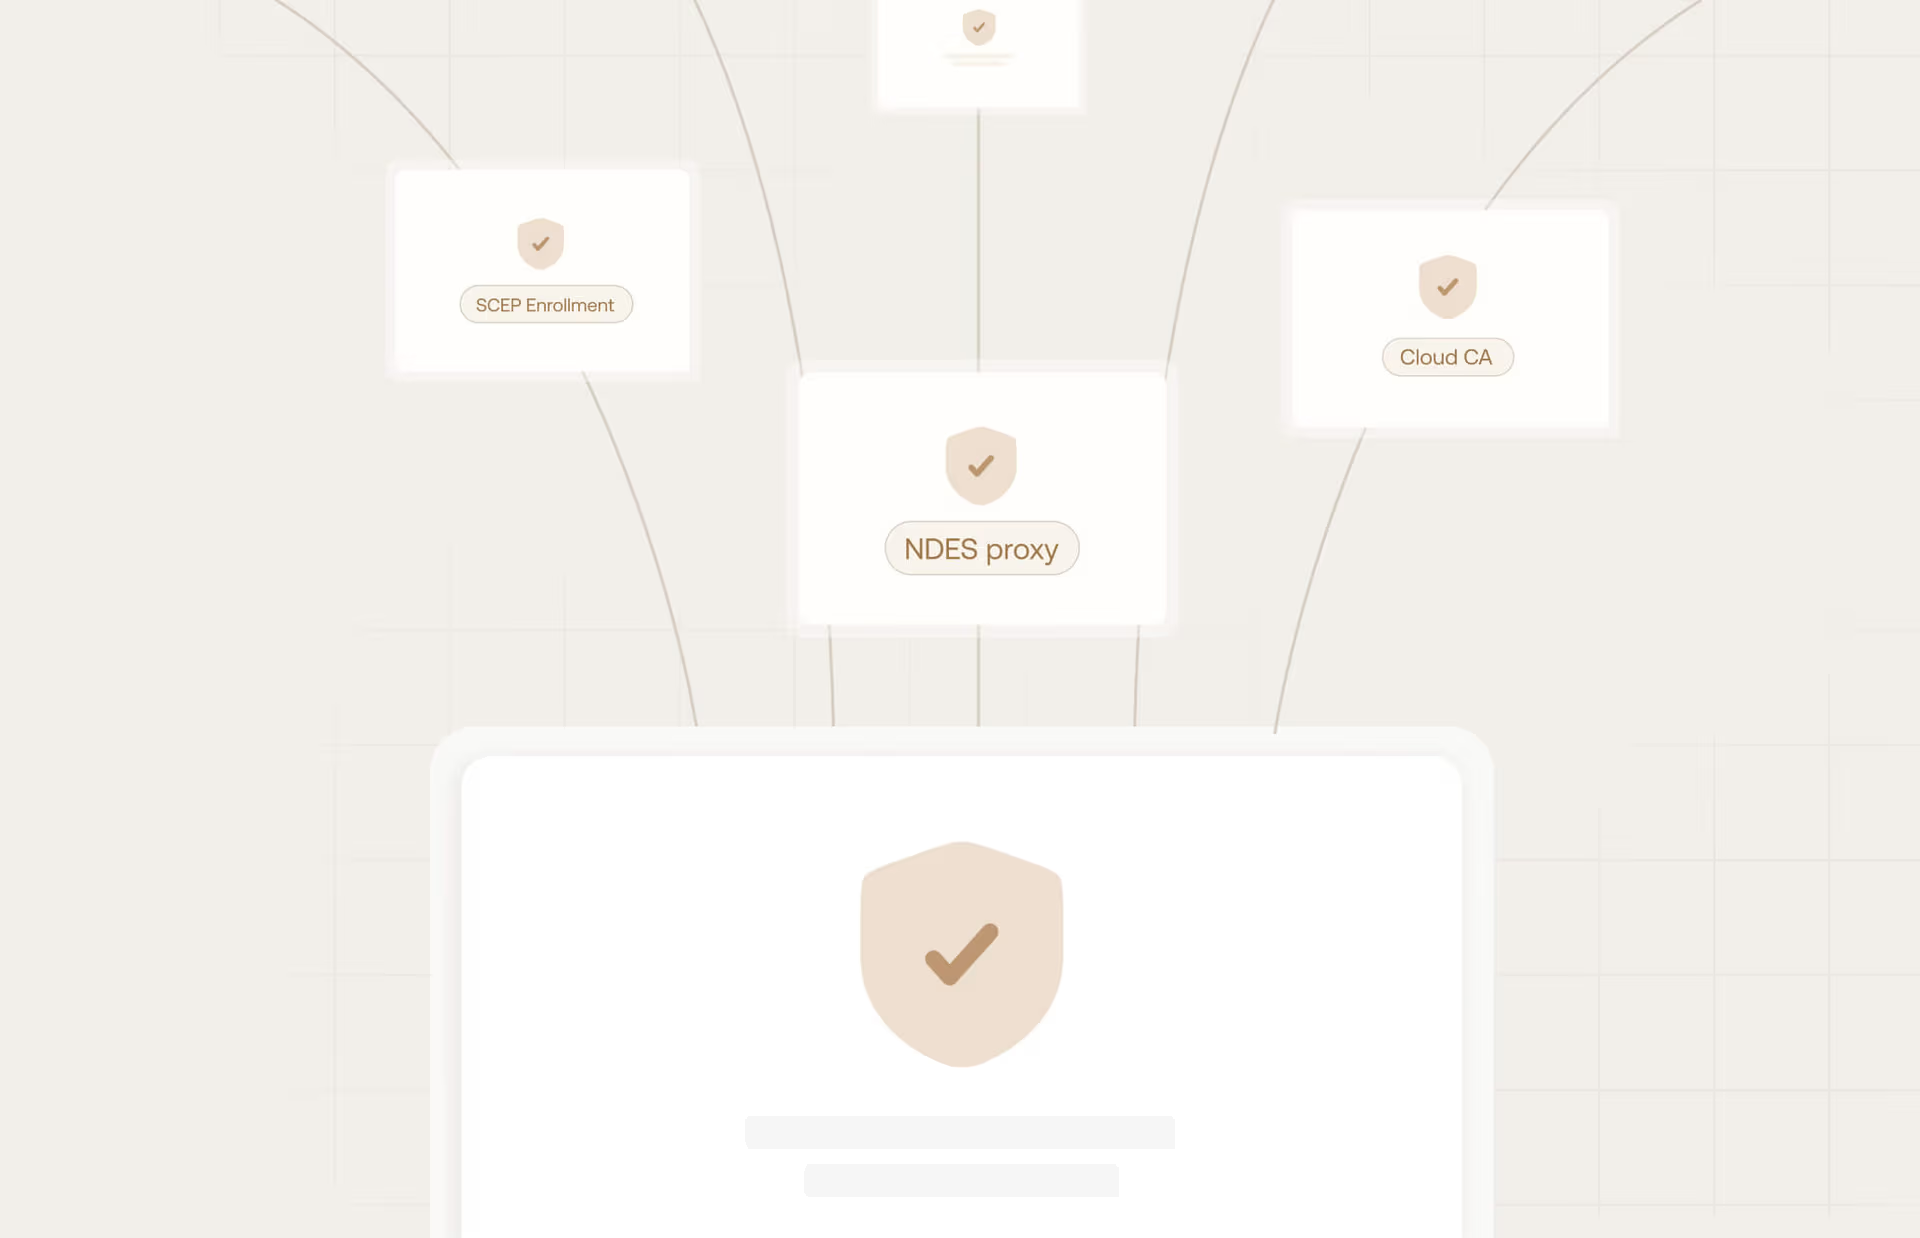
Infrastructure PKI évolutive
déployez des certificats à grande échelle via un proxy NDES ou des intégrations directes avec des CA cloud, en garantissant que chaque demande d’inscription est contrôlée par une validation SCEP dynamique.
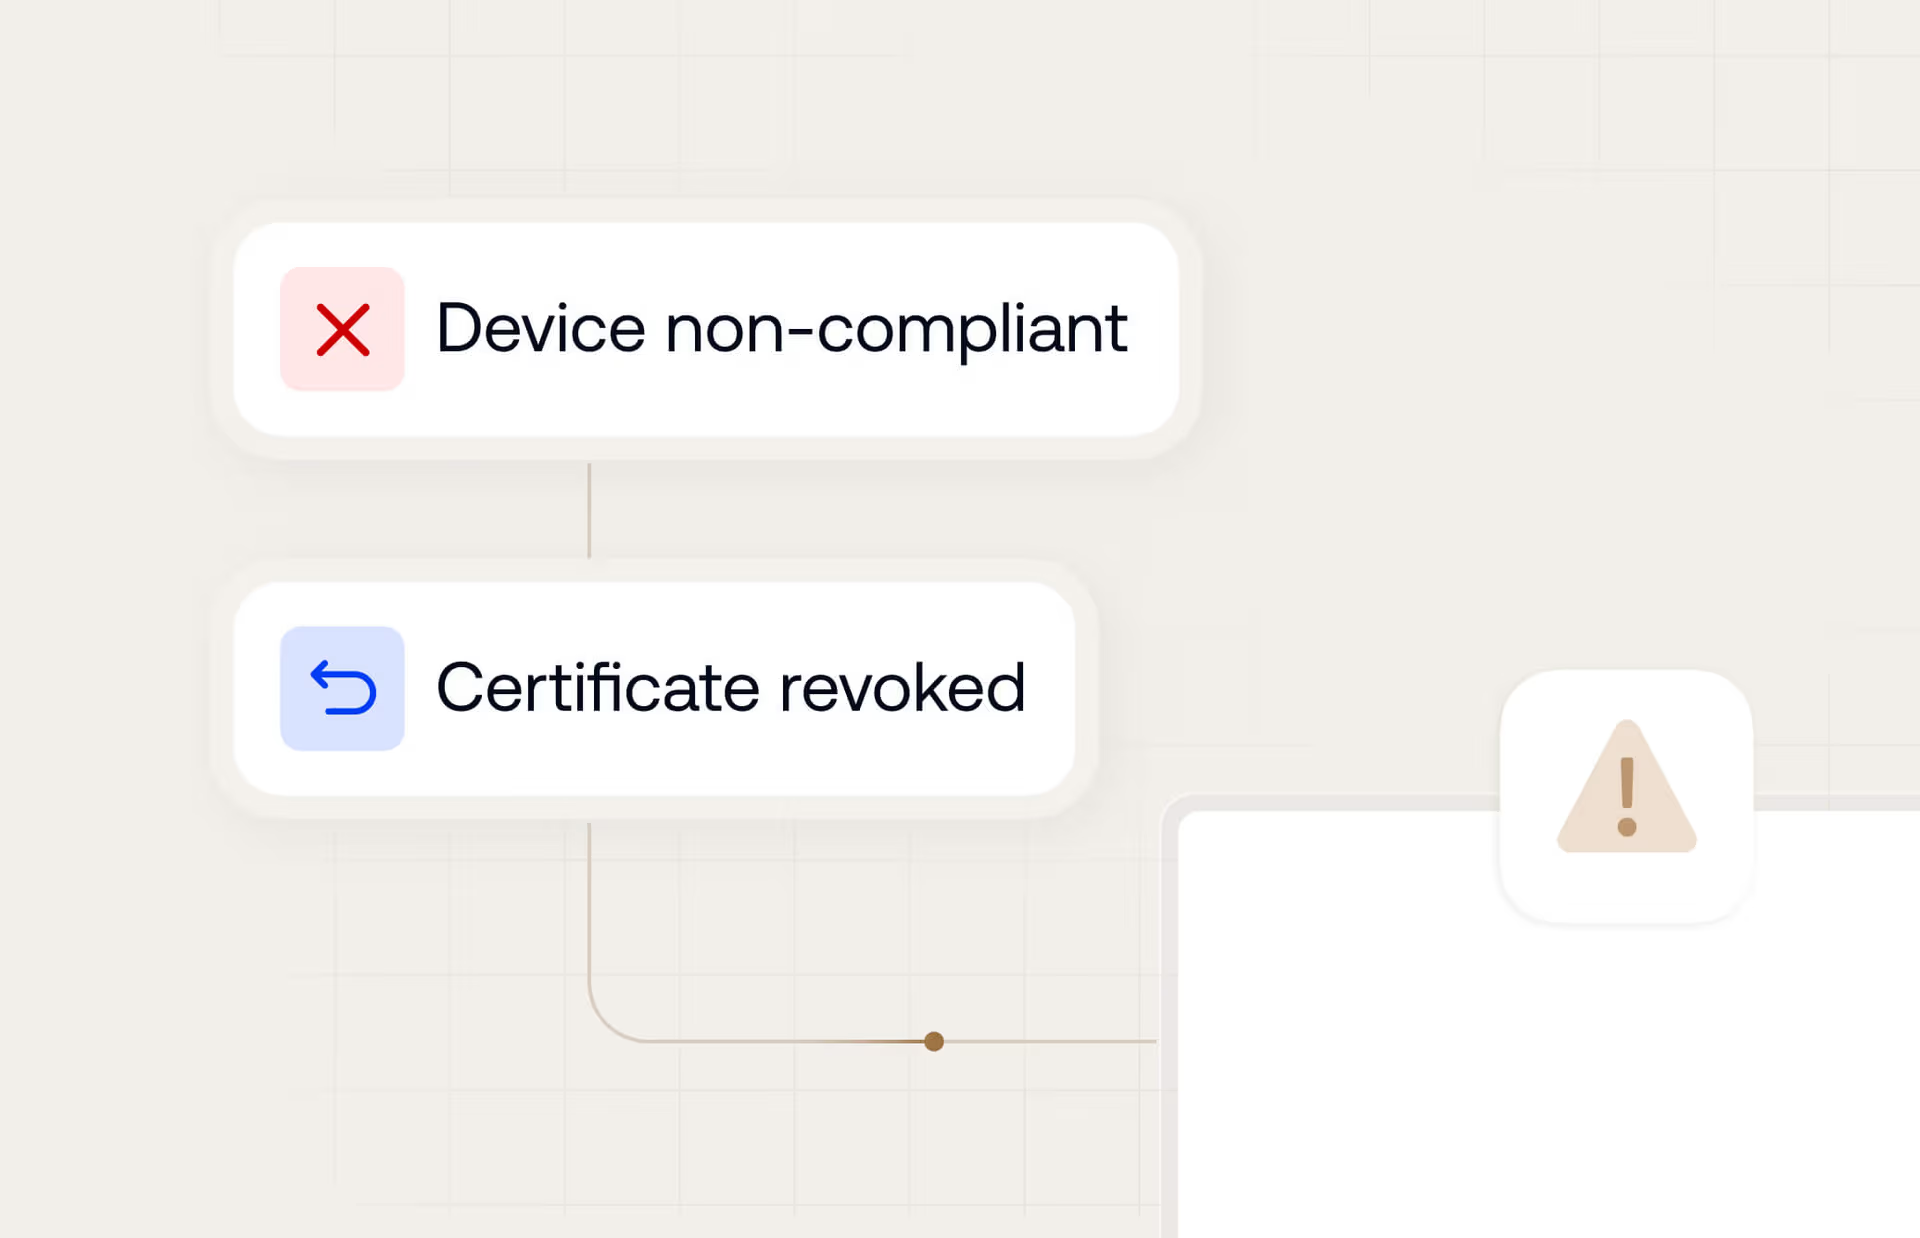
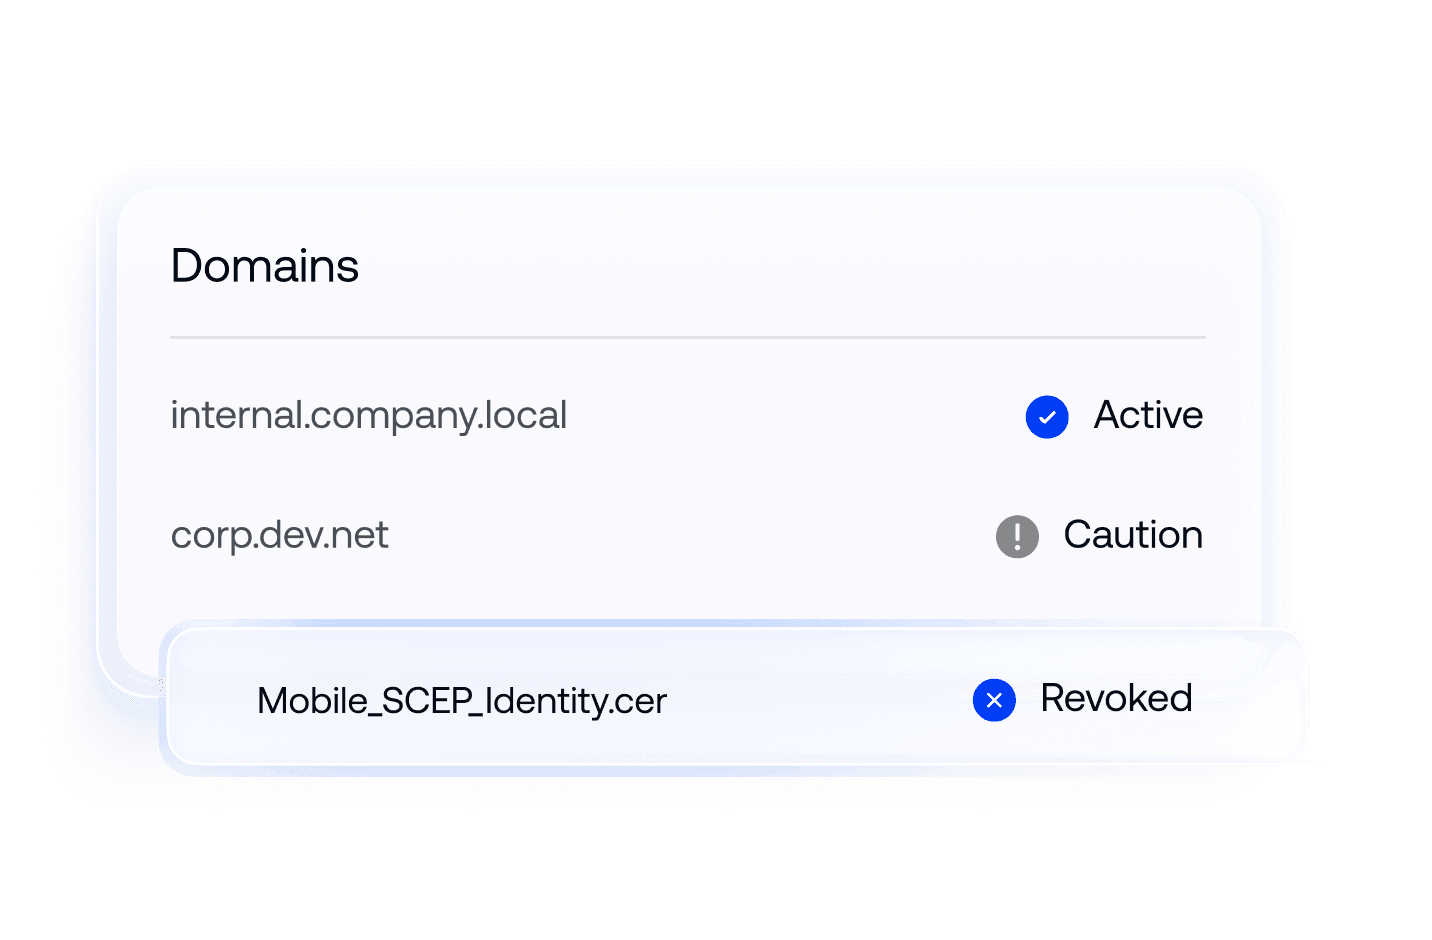
Révocation pilotée par le statut
sécurisez instantanément votre périmètre en révoquant automatiquement les certificats via CRL/OCSP dès qu’un appareil est signalé comme perdu ou non conforme.
Prise en charge complète des certificats.
Certificats d’authentification réseau
- Certificats Wi-Fi (802.1X)
- Certificats VPN Always-On
Certificats de communication sécurisée
- Certificats e-mail S/MIME
Certificats de validation d’identité et d’appareil
- Certificats SCEP / identité client
Certificats d’infrastructure de confiance
- Certificats racines approuvés (Root CAs)
- Certificats intermédiaires


Confiance autonome des appareils pour une sécurité ininterrompue
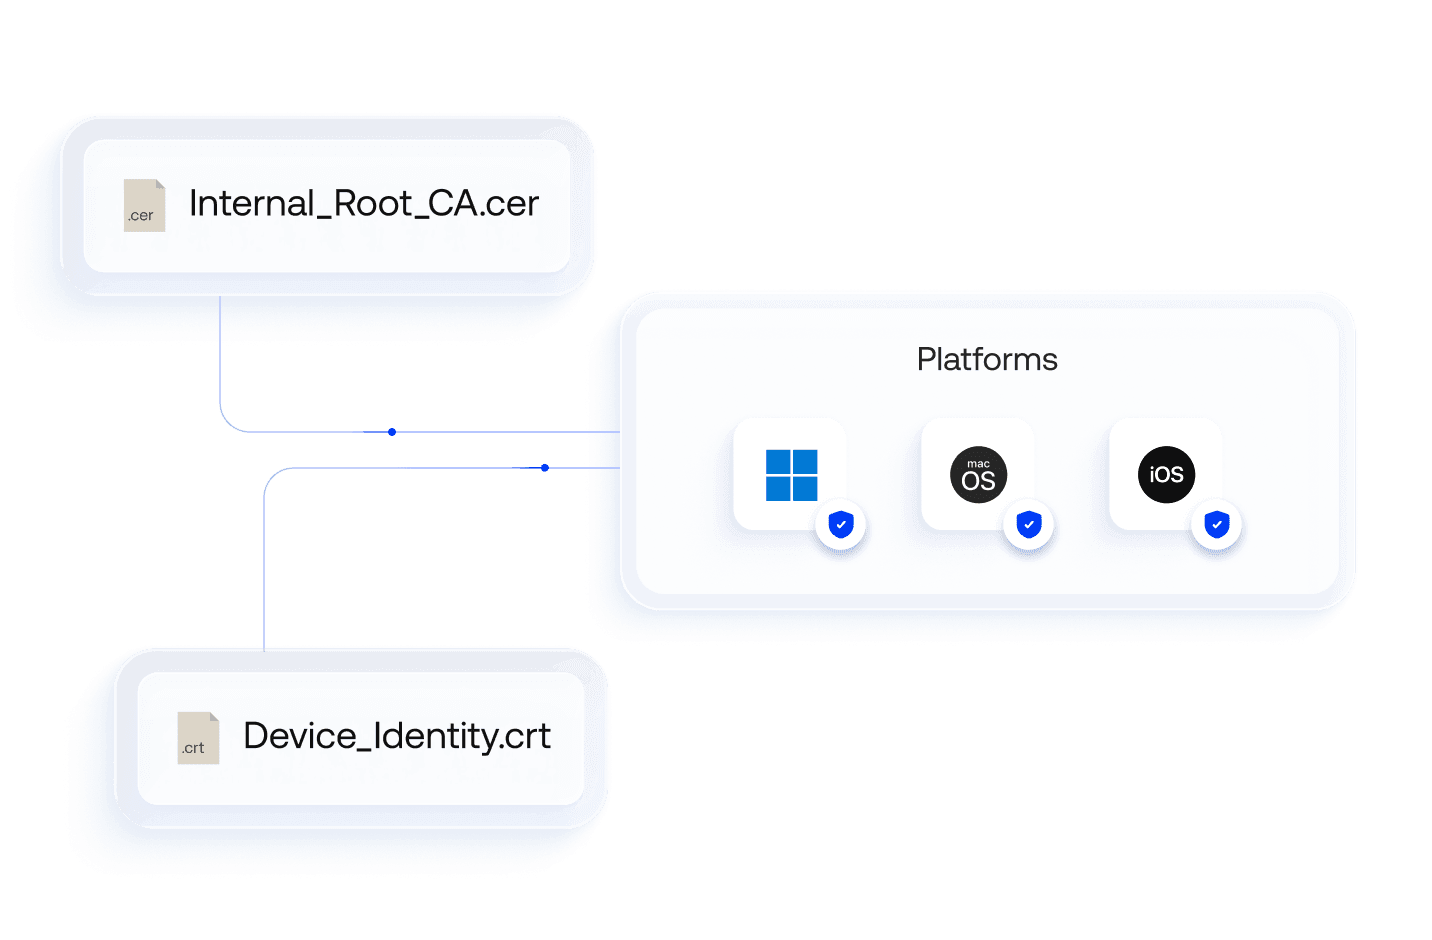
Déploiement de certificats racines
bénéficiez d’une sécurité Zero Trust fluide et d’une authentification sans mot de passe sur l’ensemble de votre parc grâce au déploiement automatisé de certificats racines dans tous les magasins des systèmes d’exploitation.
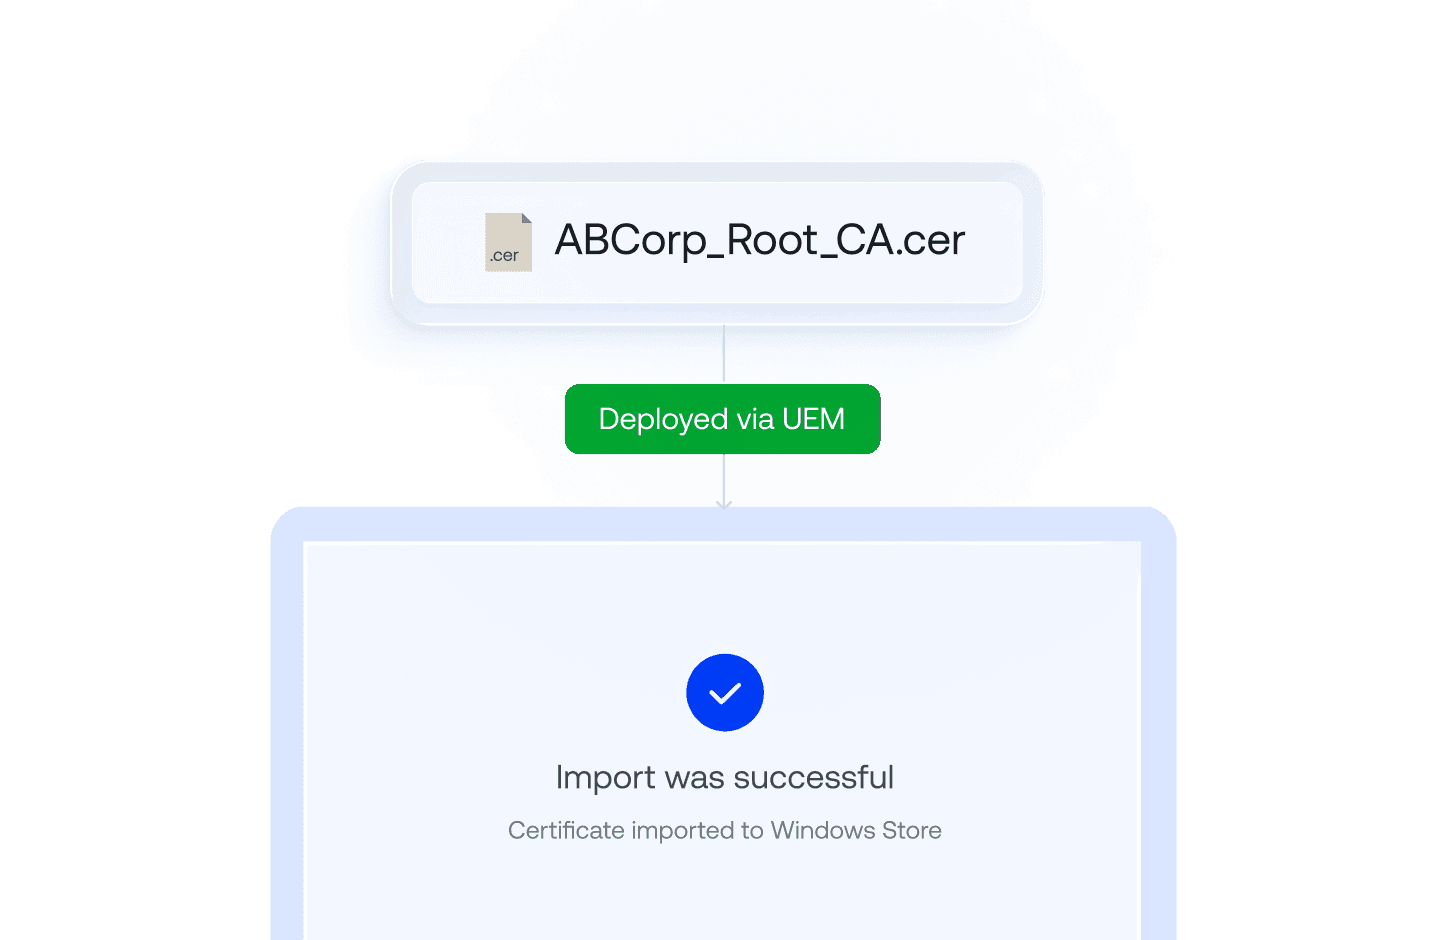
Mappage du magasin Windows
abandonnez les GPO encombrants et les scripts PowerShell fragiles en injectant nativement les certificats dans les magasins de certificats Windows via des commandes UEM propres.
Profils VPN Always-On
protégez les données en transit dans les opérations à distance en déployant des certificats qui imposent un tunnel VPN chiffré dès le démarrage d’un appareil, sans aucune invite utilisateur.
Sécurité des e-mails S/MIME
préservez l’authenticité cryptographique et la confidentialité des e-mails d’entreprise en provisionnant des certificats propres à chaque utilisateur pour la signature et le chiffrement natifs côté client.
Prise en charge des fichiers .cer et .crt
simplifiez la distribution des clés publiques grâce à l’analyse, la validation et le déploiement prêts à l’emploi d’extensions de certificats d’entreprise universellement acceptées comme .cer et .crt.
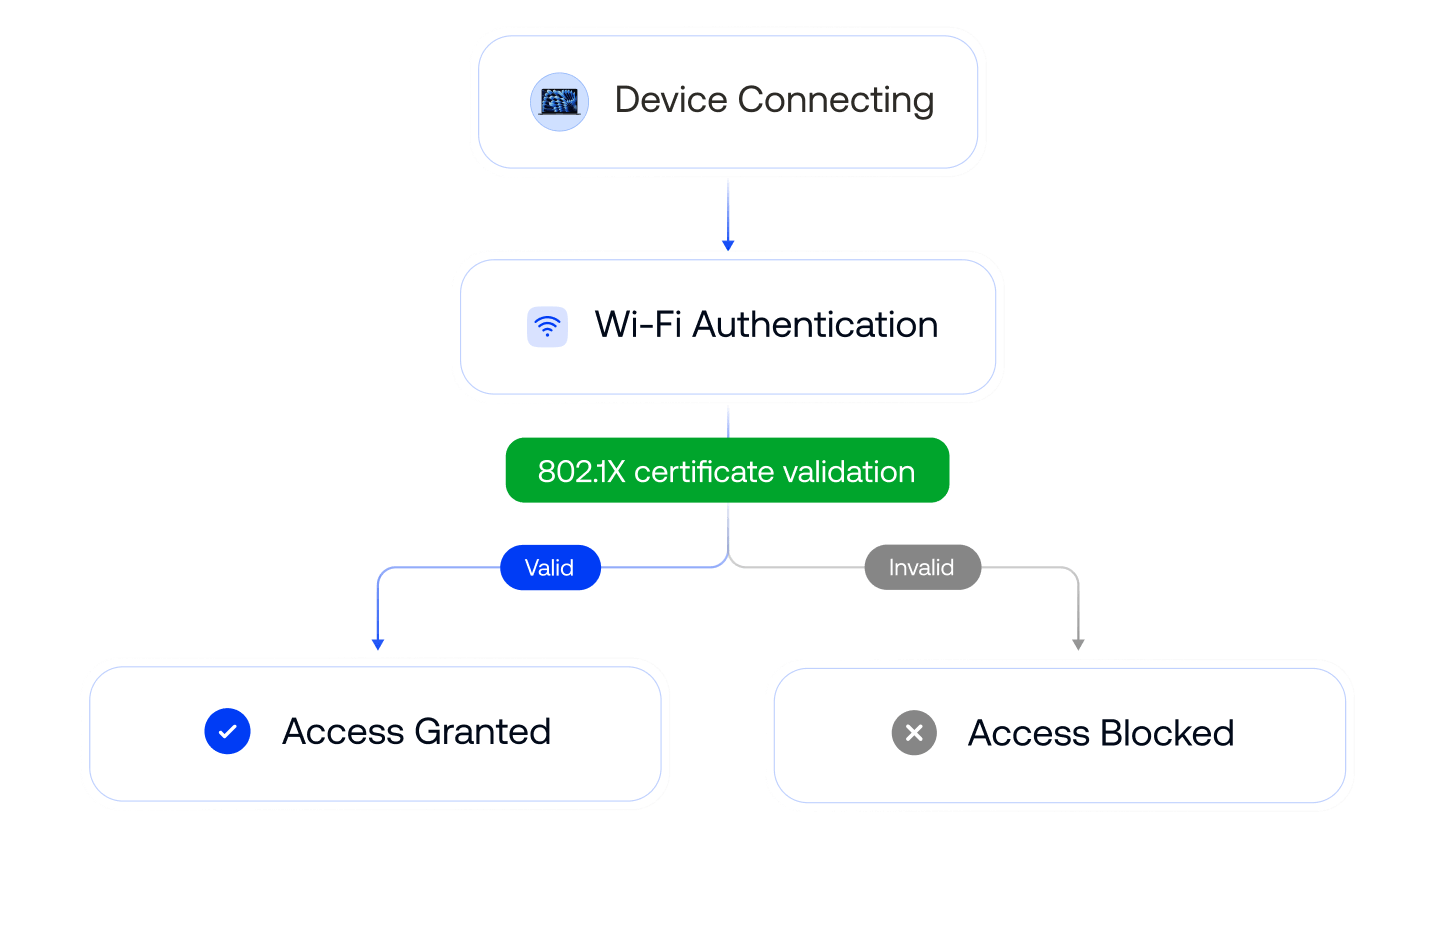
Authentification Wi-Fi 802.1X
liminez les accès Wi-Fi non autorisés et le partage d’identifiants en déployant des certificats .cer ou .crt uniques afin de valider des identités d’appareils non partageables et liées au matériel.
Exclusions Apple CT Scan
simplifiez l’authentification basée sur les certificats pour les appareils Apple en gérant la transparence des certificats, la révocation et les préférences de confiance pour les appareils macOS et iOS avec une seule politique.


Connexions fluides pour un réseau sécurisé

Intégration CA sur site (AD CS)
maintenez la continuité de confiance des appareils en connectant l’UEM cloud aux serveurs Microsoft AD CS protégés par pare-feu via un proxy sortant et NDES/SCEP.

Intégration de fournisseurs CA cloud
émettez et déployez des identifiants à grande échelle depuis les fournisseurs de confiance cloud préférés via des API natives pour automatiser l’émission des certificats dès qu’un endpoint s’inscrit.

Intégration IdP
associez les certificats à des identités vérifiées via les intégrations Entra ID, Okta et Google Workspace afin de les renseigner avec des attributs utilisateur et d’autoriser les CSR.
Découvrez pourquoi les entreprises du monde entier ont choisi Hexnode

"En utilisant Hexnode, la productivité et les économies de temps ont été considérables. Le temps nécessaire pour déployer un appareil a diminué. Cela nous prenait environ 20 minutes, maintenant seulement 10."
Technology Solution Specialist
... et puis nous avons trouvé Hexnode qui remplissait toutes les conditions
Information Technology Manager,




Rationalisation de la gestion des appareils avec Hexnode
En savoir plusRationalisation de la gestion des appareils avec Hexnode



14 jours d'essai gratuit
Pas de carte de crédit