


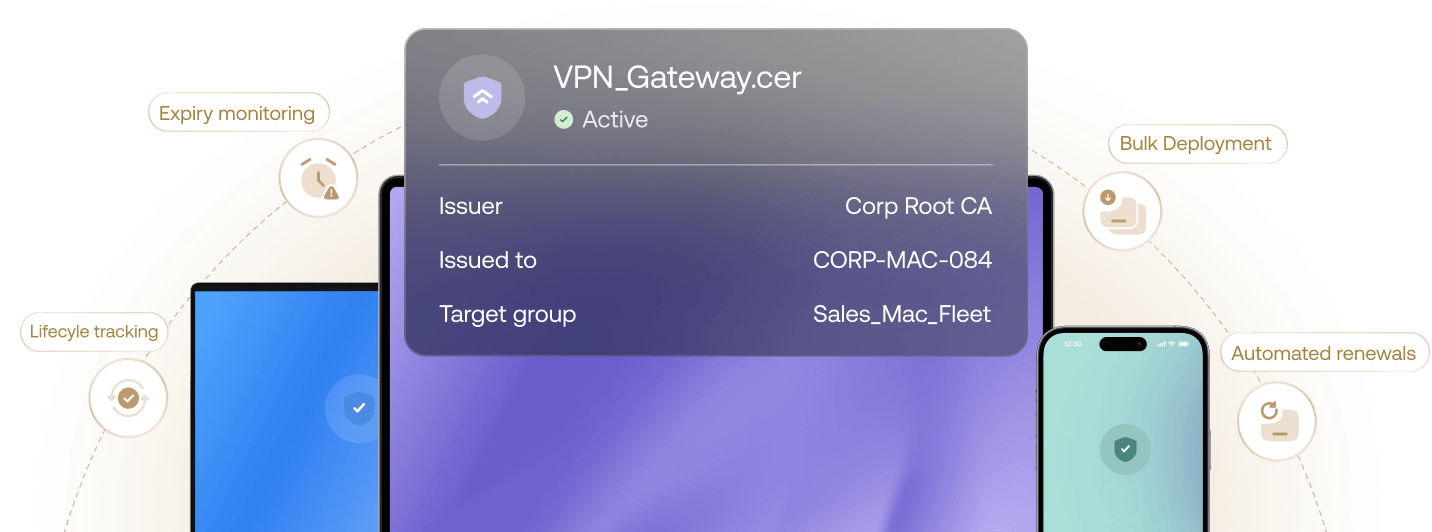
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Amado por todos. Reconocido por los mejores.

Hexnode figura como líder y actor clave en los informes IDC MarketScape UEM Vendors Assessment 2025/26.

Hexnode ha sido reconocido en el Gartner® Magic Quadrant™ 2026 para herramientas de gestión de endpoints.

Forrester incluye a Hexnode como proveedor destacado en El panorama de la administración unificada de terminales, Q3 2025.
Confianza continua. Control sin esfuerzo.
Aprovisionamiento multiplataforma
estandariza la autenticación de endpoints en toda tu flota aprovisionando de forma nativa certificados 802.1X, VPN y S/MIME en los almacenes de Windows y Apple Keychain.
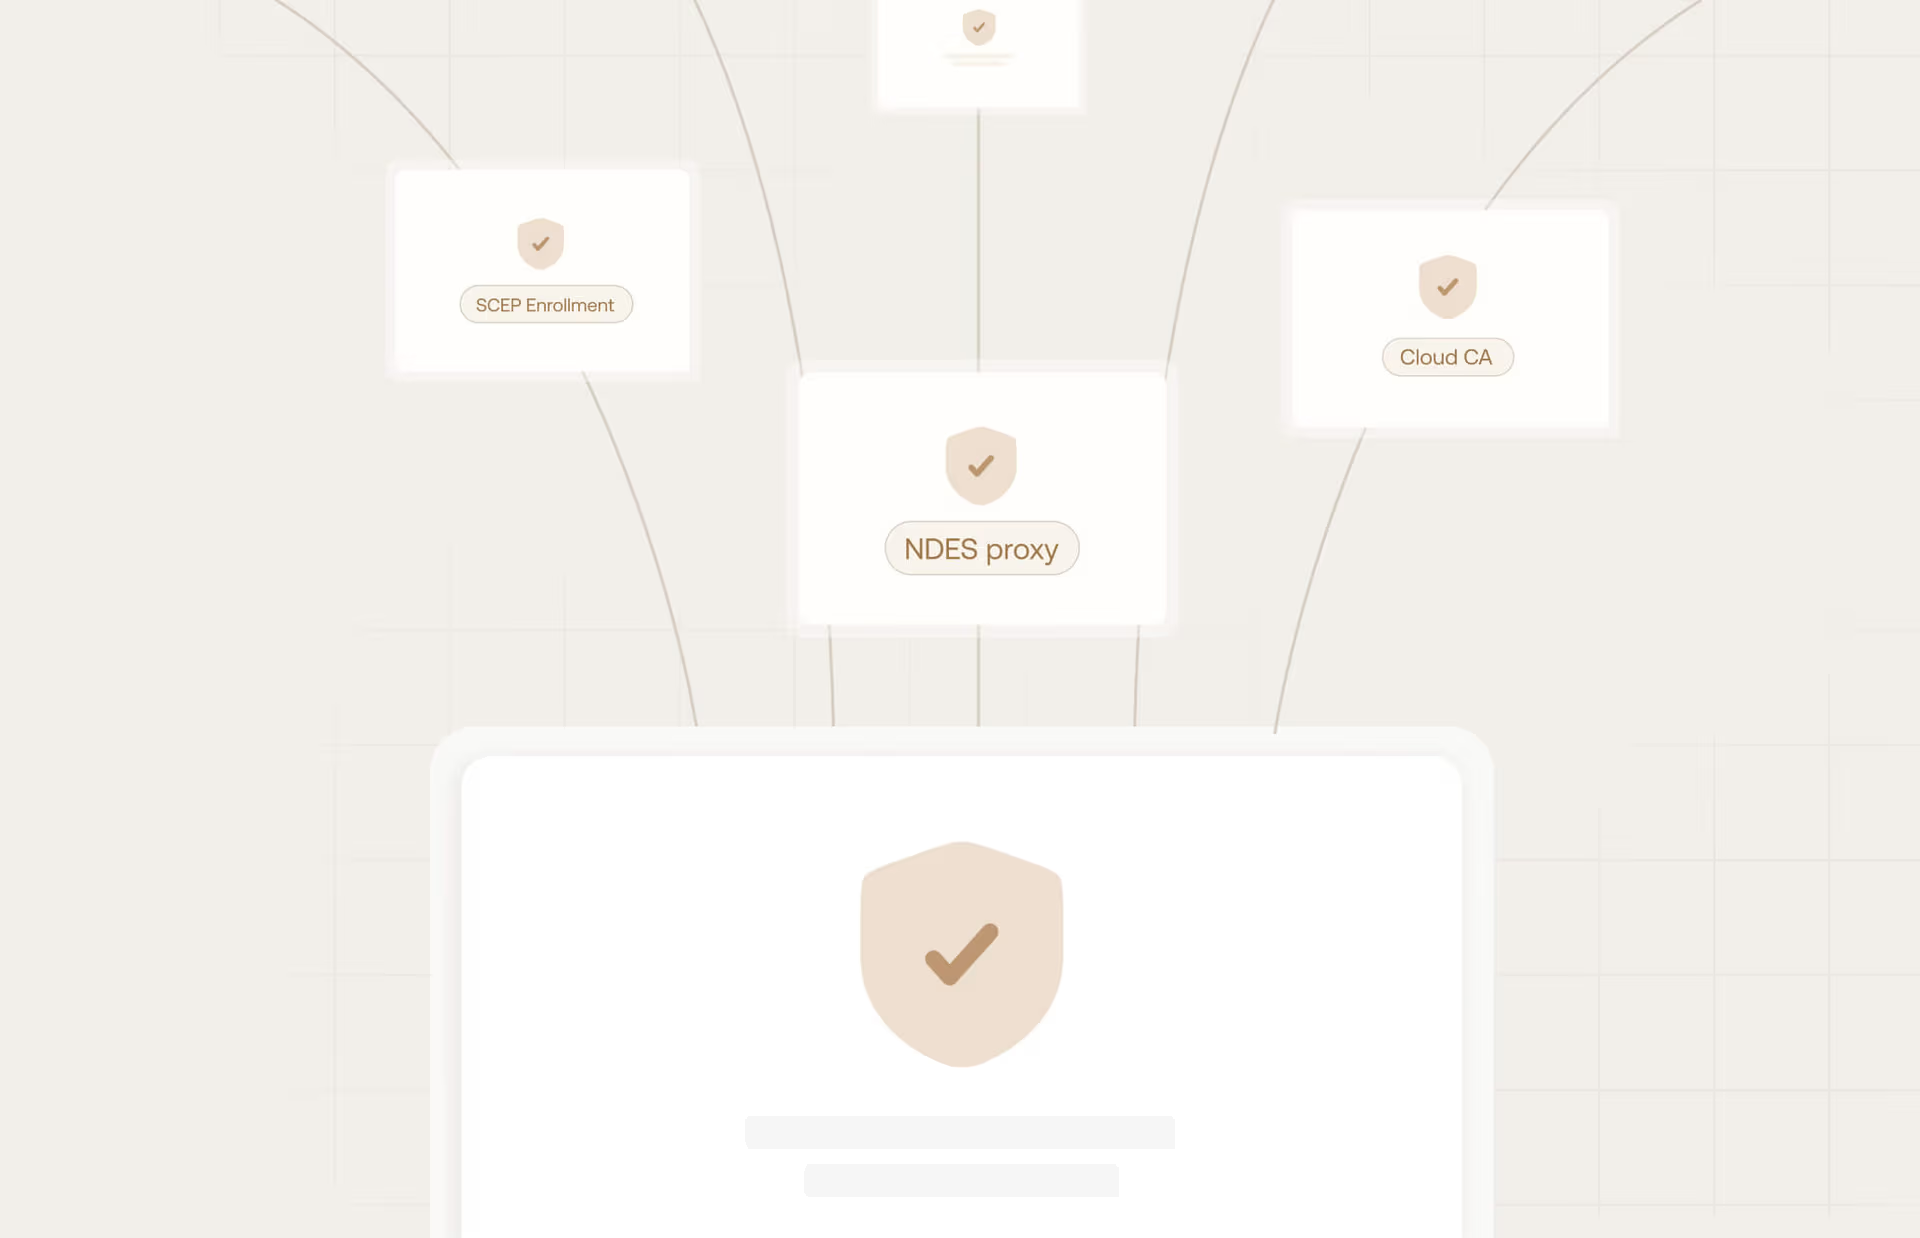
Infraestructura PKI escalable
despliega certificados a escala mediante un proxy NDES o integraciones directas con CA en la nube, garantizando que cada solicitud de inscripción esté protegida por validación SCEP dinámica.
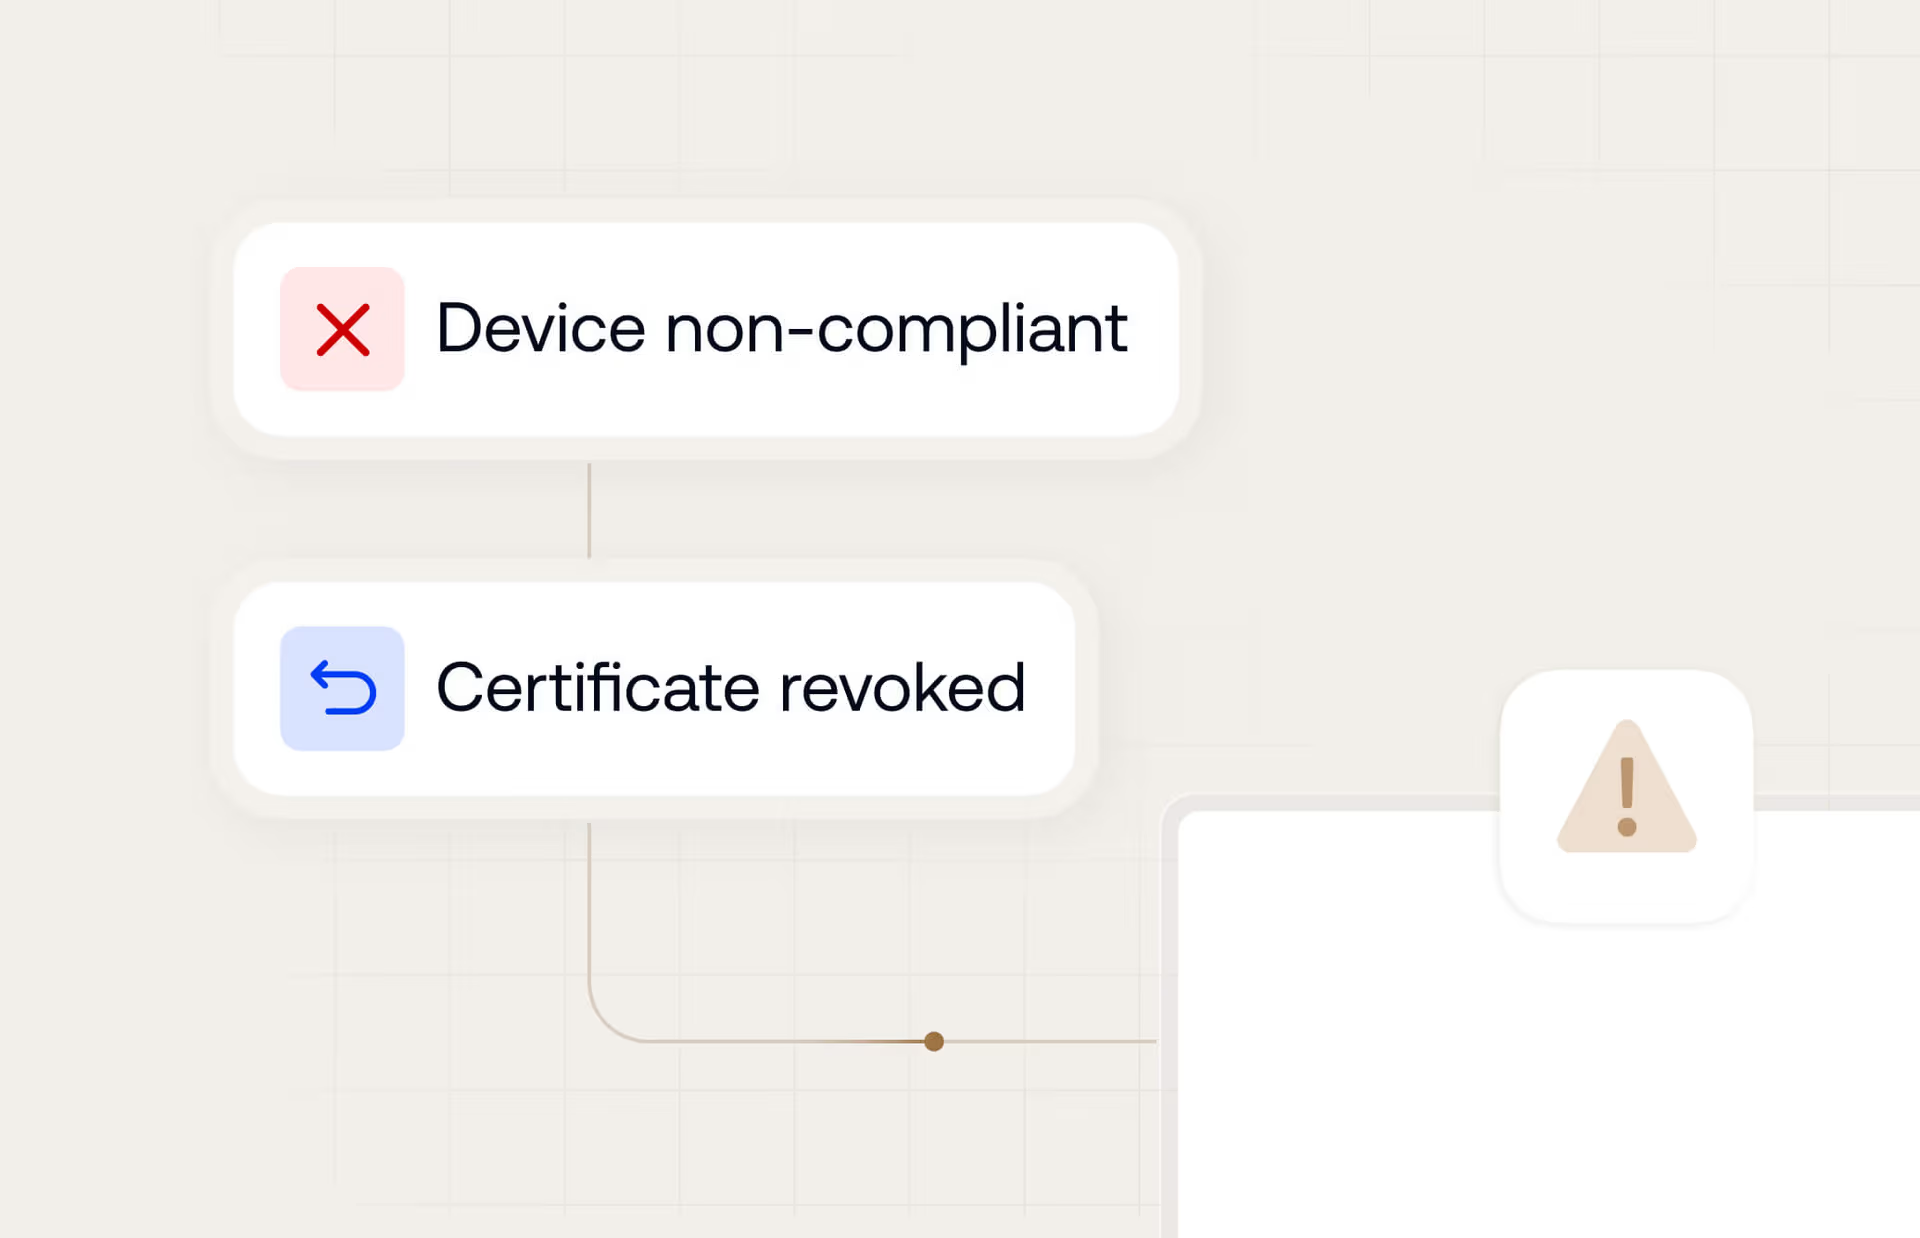
Revocación basada en el estado
protege al instante tu perímetro revocando automáticamente certificados mediante CRL/OCSP en el momento en que un dispositivo se marca como perdido o no conforme.
Soporte completo para certificados.
Certificados de autenticación de red
- Certificados Wi-Fi (802.1X)
- Certificados VPN Always-On
Certificados de comunicación segura
- Certificados de correo electrónico S/MIME
Certificados de validación de identidad y dispositivo
- Certificados SCEP / identidad de cliente
Certificados de infraestructura de confianza
- Certificados raíz de confianza (Root CAs)
- Certificados intermedios


Confianza autónoma en los dispositivos para una seguridad ininterrumpida
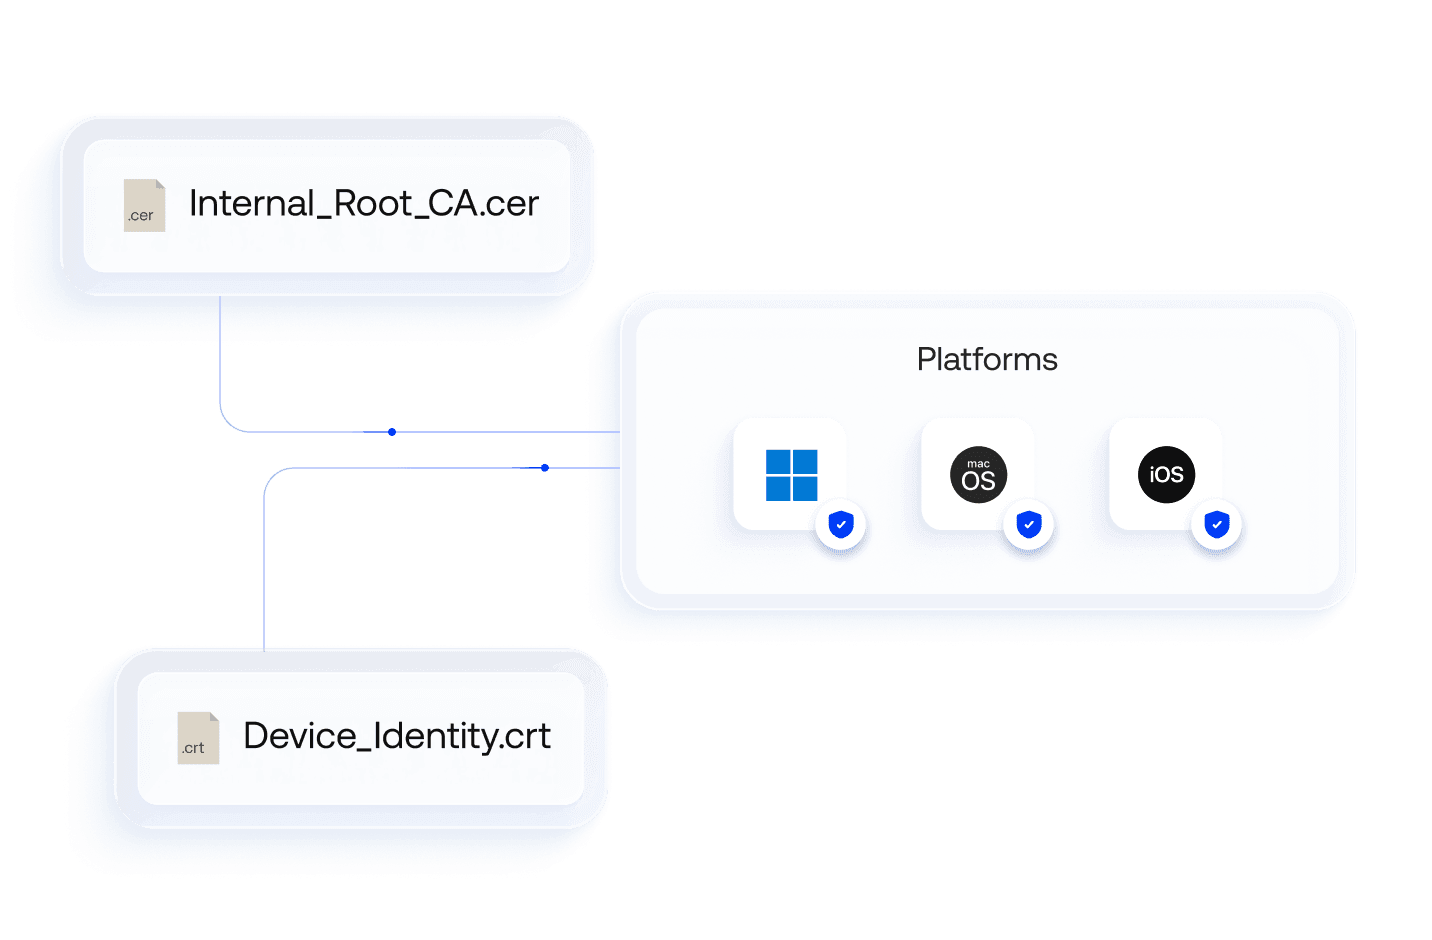
Despliegue de certificados raíz
logra seguridad Zero Trust y autenticación sin contraseña sin fricciones en toda tu flota mediante el despliegue automatizado de certificados raíz en todos los almacenes del sistema operativo.
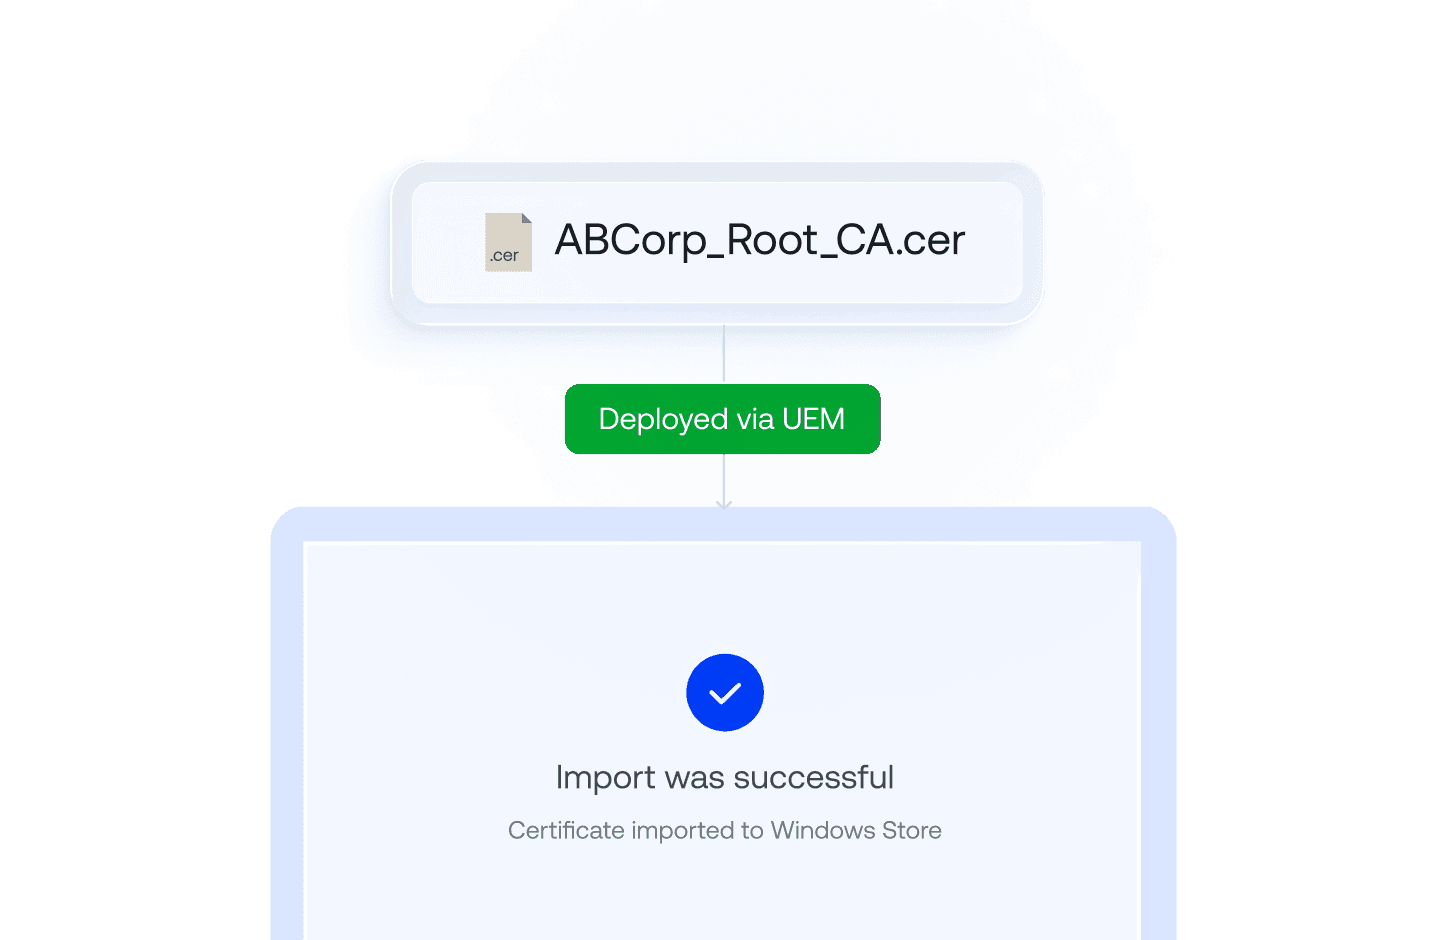
Asignación del almacén de Windows
deja atrás GPOs torpes y scripts de PowerShell frágiles inyectando certificados de forma nativa en los almacenes de certificados de Windows mediante comandos UEM limpios.
Perfiles VPN Always-On
protege los datos en tránsito en operaciones remotas desplegando certificados que fuerzan un túnel VPN cifrado en cuanto arranca el dispositivo, sin avisos al usuario.
Seguridad de correo S/MIME
conserva la autenticidad criptográfica y la privacidad de los correos corporativos aprovisionando certificados específicos de usuario para firma y cifrado nativos del lado del cliente.
Compatibilidad con archivos .cer y .crt
simplifica la distribución de claves públicas mediante el análisis, la validación y el despliegue listos para usar de extensiones de certificados empresariales universalmente aceptadas como .cer y .crt.
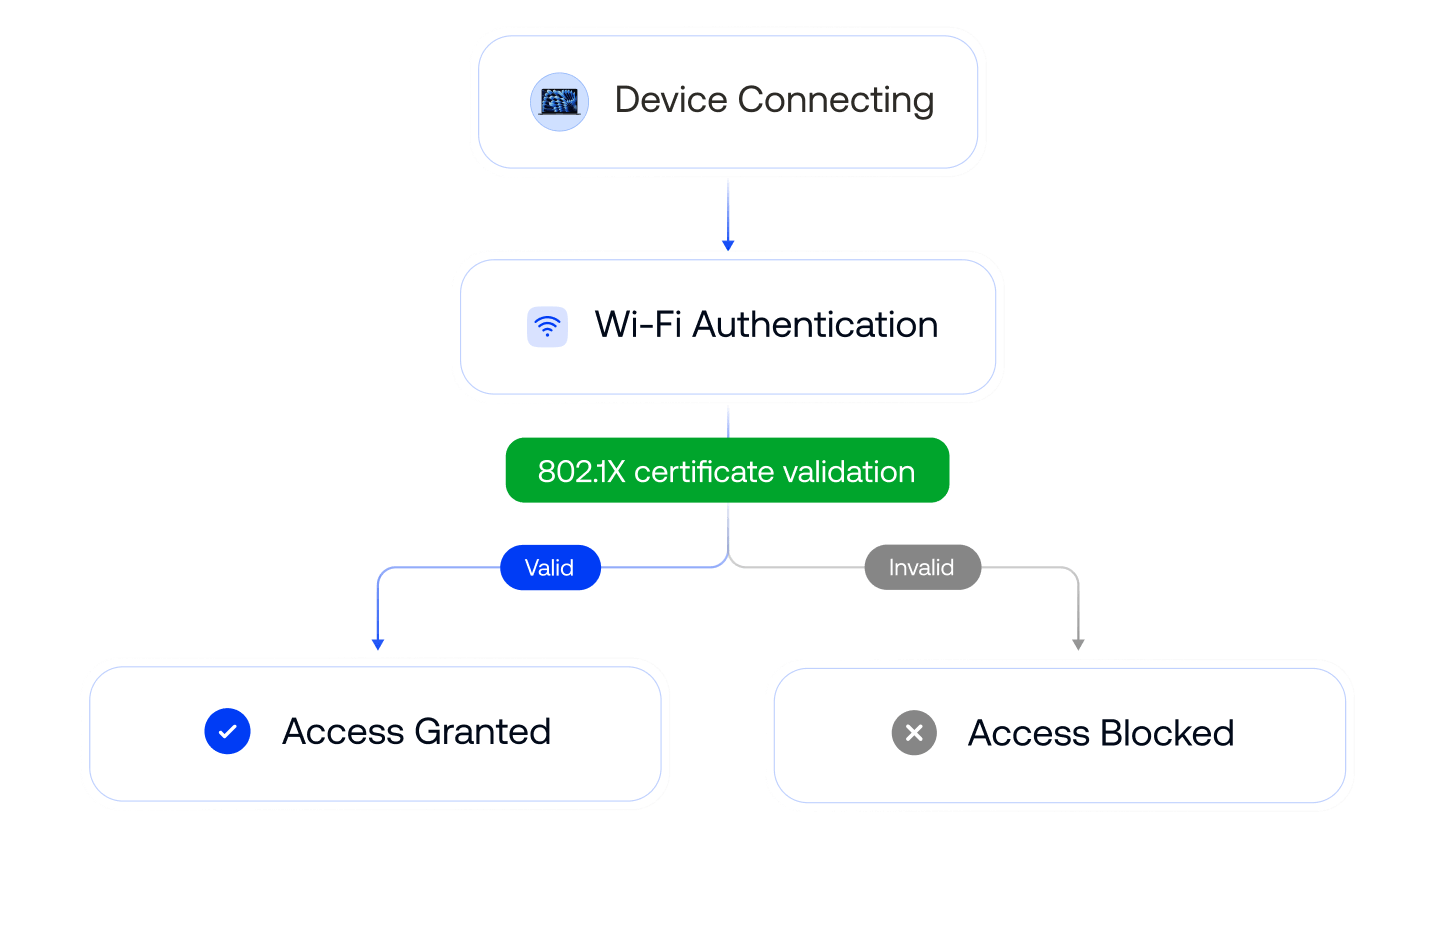
Autenticación Wi-Fi 802.1X
elimina el acceso Wi-Fi no autorizado y el uso compartido de credenciales desplegando certificados .cer o .crt únicos para validar identidades de dispositivo no compartibles y vinculadas al hardware.
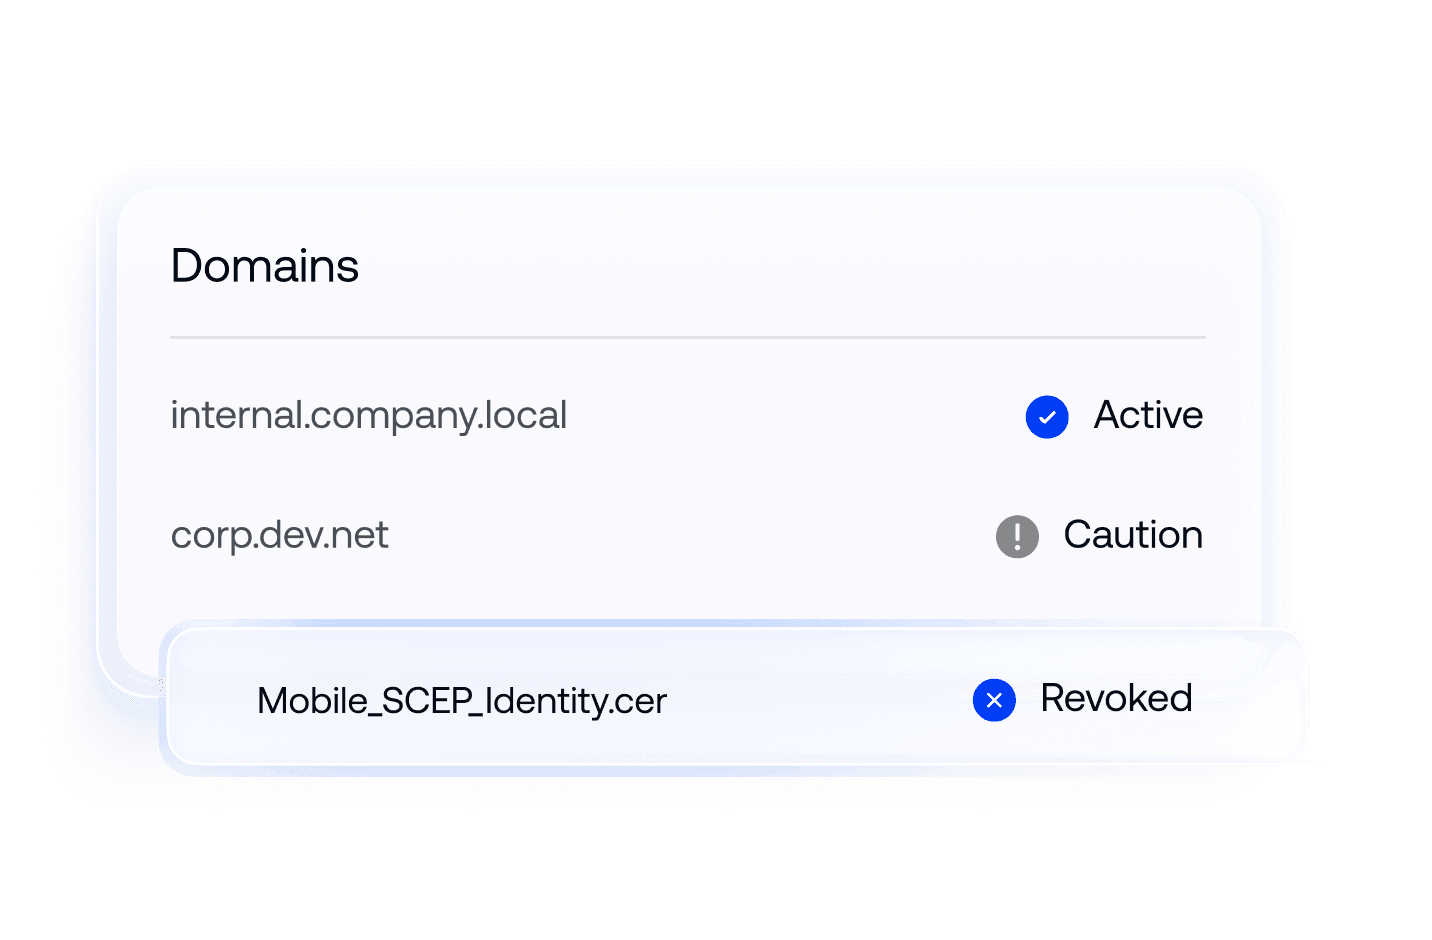
Exclusiones de Apple CT Scan
simplifica la autenticación basada en certificados para dispositivos Apple gestionando la transparencia de certificados, la revocación y las preferencias de confianza para dispositivos macOS e iOS con una sola política.


Conexiones sin fricción para una red segura

Integración de CA local (AD CS)
mantiene la continuidad de confianza del dispositivo conectando el UEM en la nube a servidores Microsoft AD CS protegidos por firewall mediante un proxy saliente y NDES/SCEP.

Integración con proveedores de CA en la nube
emite y despliega credenciales a escala desde proveedores de confianza en la nube preferidos mediante API nativas para automatizar la emisión de certificados en el momento en que se inscribe un endpoint.

Integración con IdP
vincula certificados a identidades verificadas mediante integraciones con Entra ID, Okta y Google Workspace para completarlos con atributos de usuario y autorizar CSRs.
Vea por qué empresas de todo el mundo eligieron Hexnode

"Al usar Hexnode, la productividad y el ahorro de tiempo han sido enormes. El tiempo dedicado a implementar un dispositivo se ha reducido. Antes nos tomaba unos 20 minutos, ahora solo unos 10."
Technology Solution Specialist
...y entonces encontramos Hexnode y cumplía todos los requisitos
Gerente de tecnología de la información,




Optimización de la gestión de dispositivos con Hexnode
Más informaciónOptimización de la gestión de dispositivos con Hexnode



14 días de prueba gratuita
Sin tarjeta de crédito