


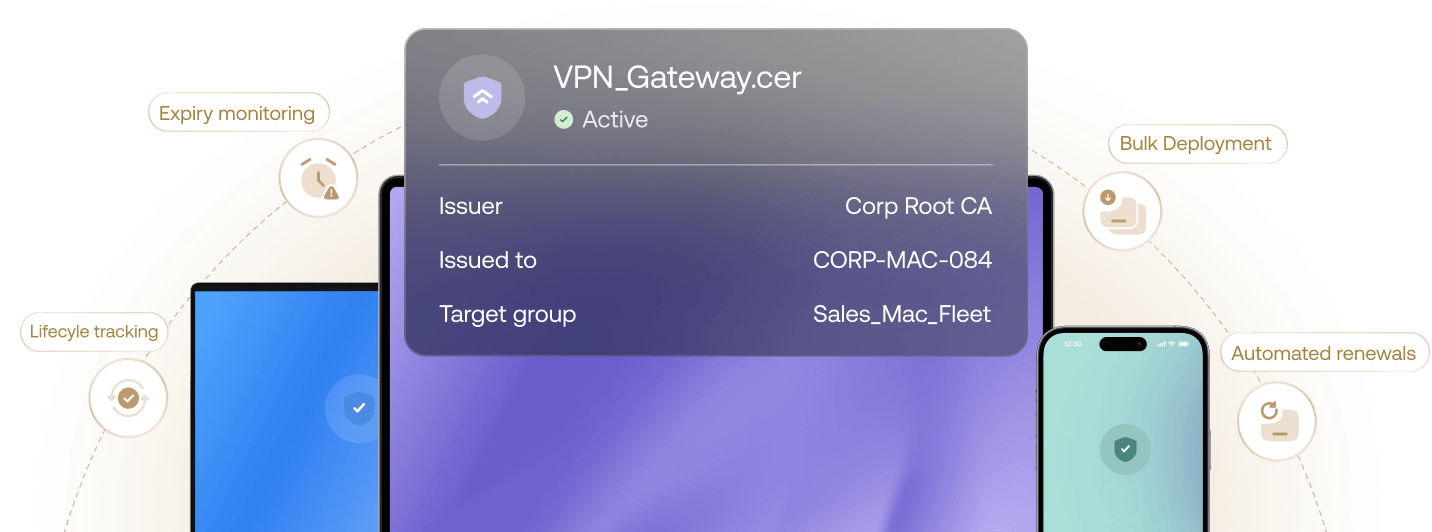
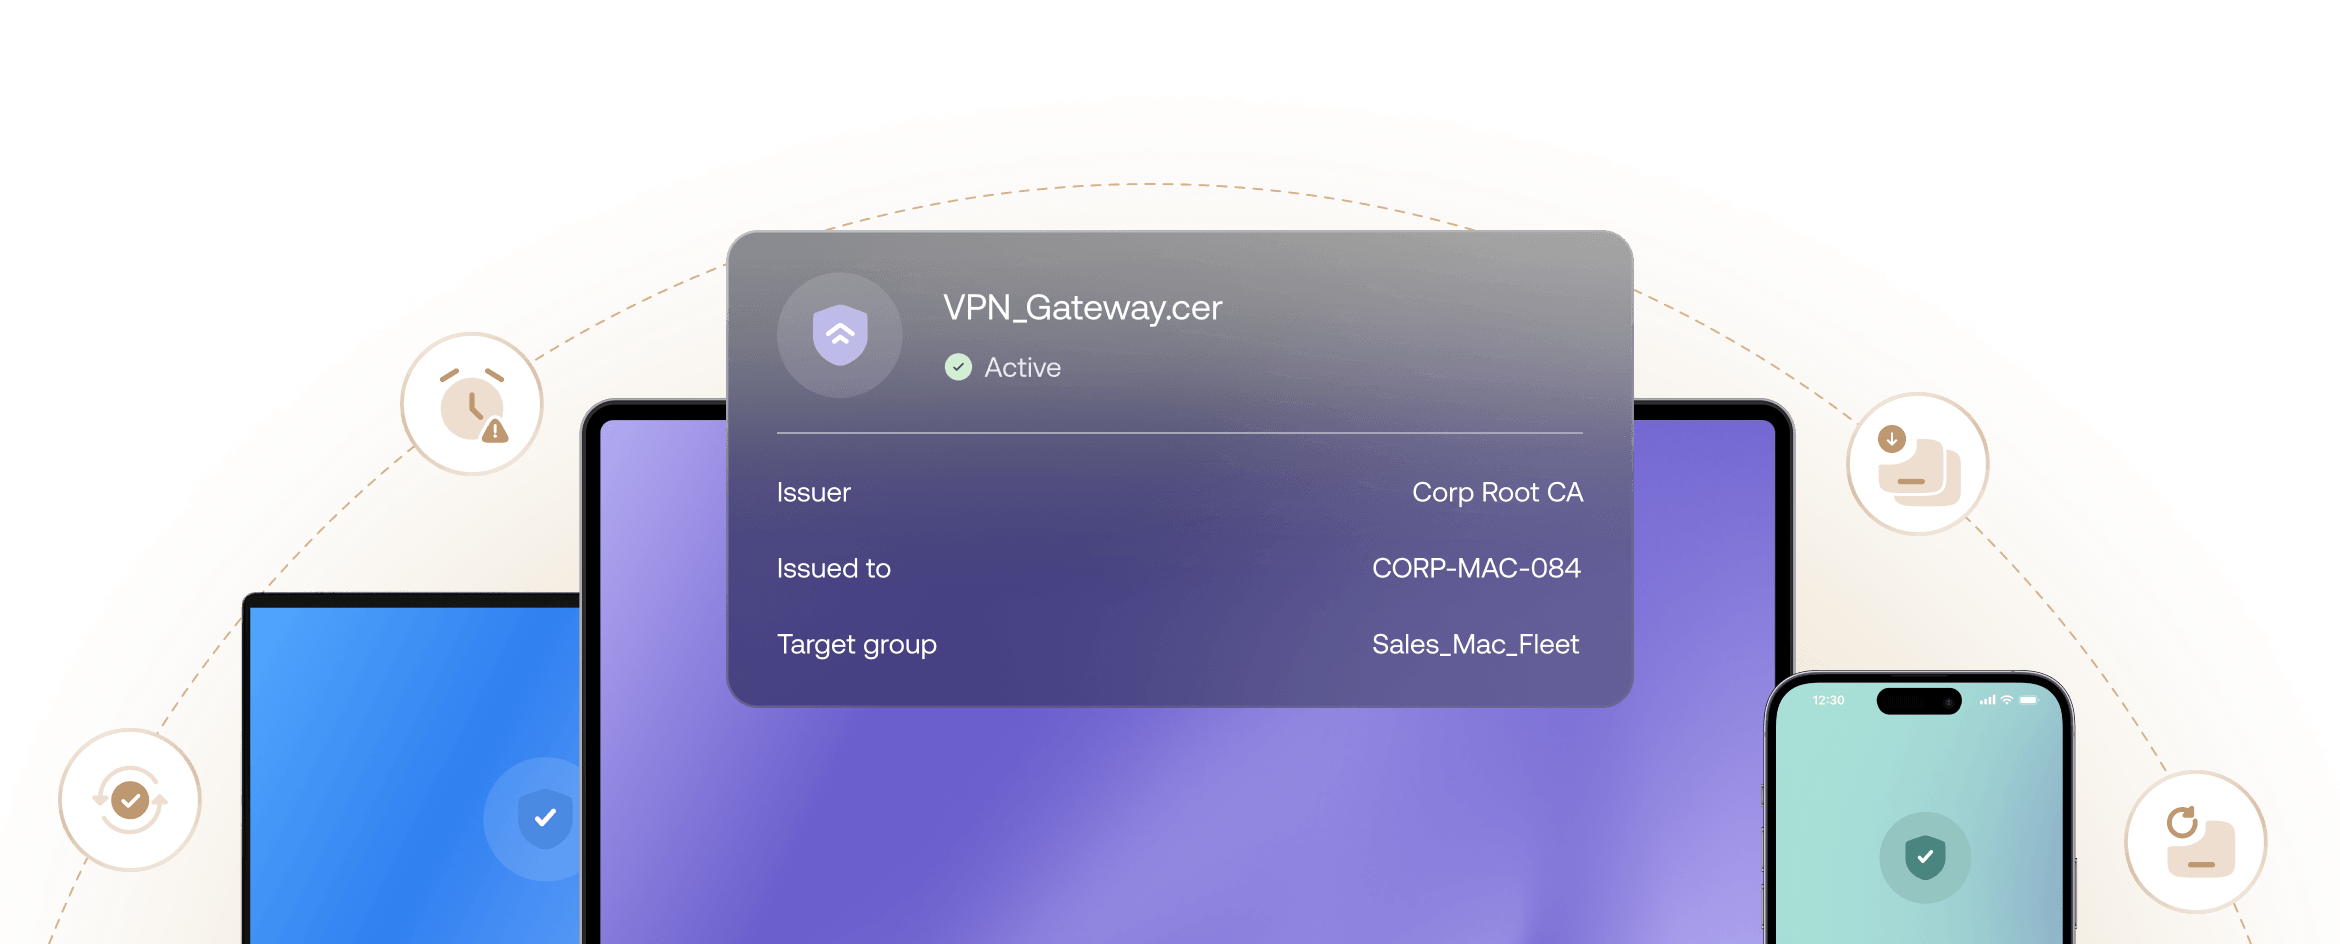
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Loved by all. Recognized by the best.

Hexnode er anerkendt som både leder og en vigtig aktør i IDC MarketScape UEM Vendors Assessment Reports 2025/26.

Hexnode er anerkendt i Gartner® Magic Quadrant™ 2026 for værktøjer til endpoint-administration.

Forrester inkluderer Hexnode som en bemærkelsesværdig leverandør i The Unified Endpoint Management Landscape, Q3 2025.
Kontinuerlig tillid. Ubesværet kontrol.
Provisionering på tværs af platforme
standardiser endpoint-godkendelse i hele flåden ved native provisionering af 802.1X-, VPN- og S/MIME-certifikater til Windows-lagre og Apple Keychain.
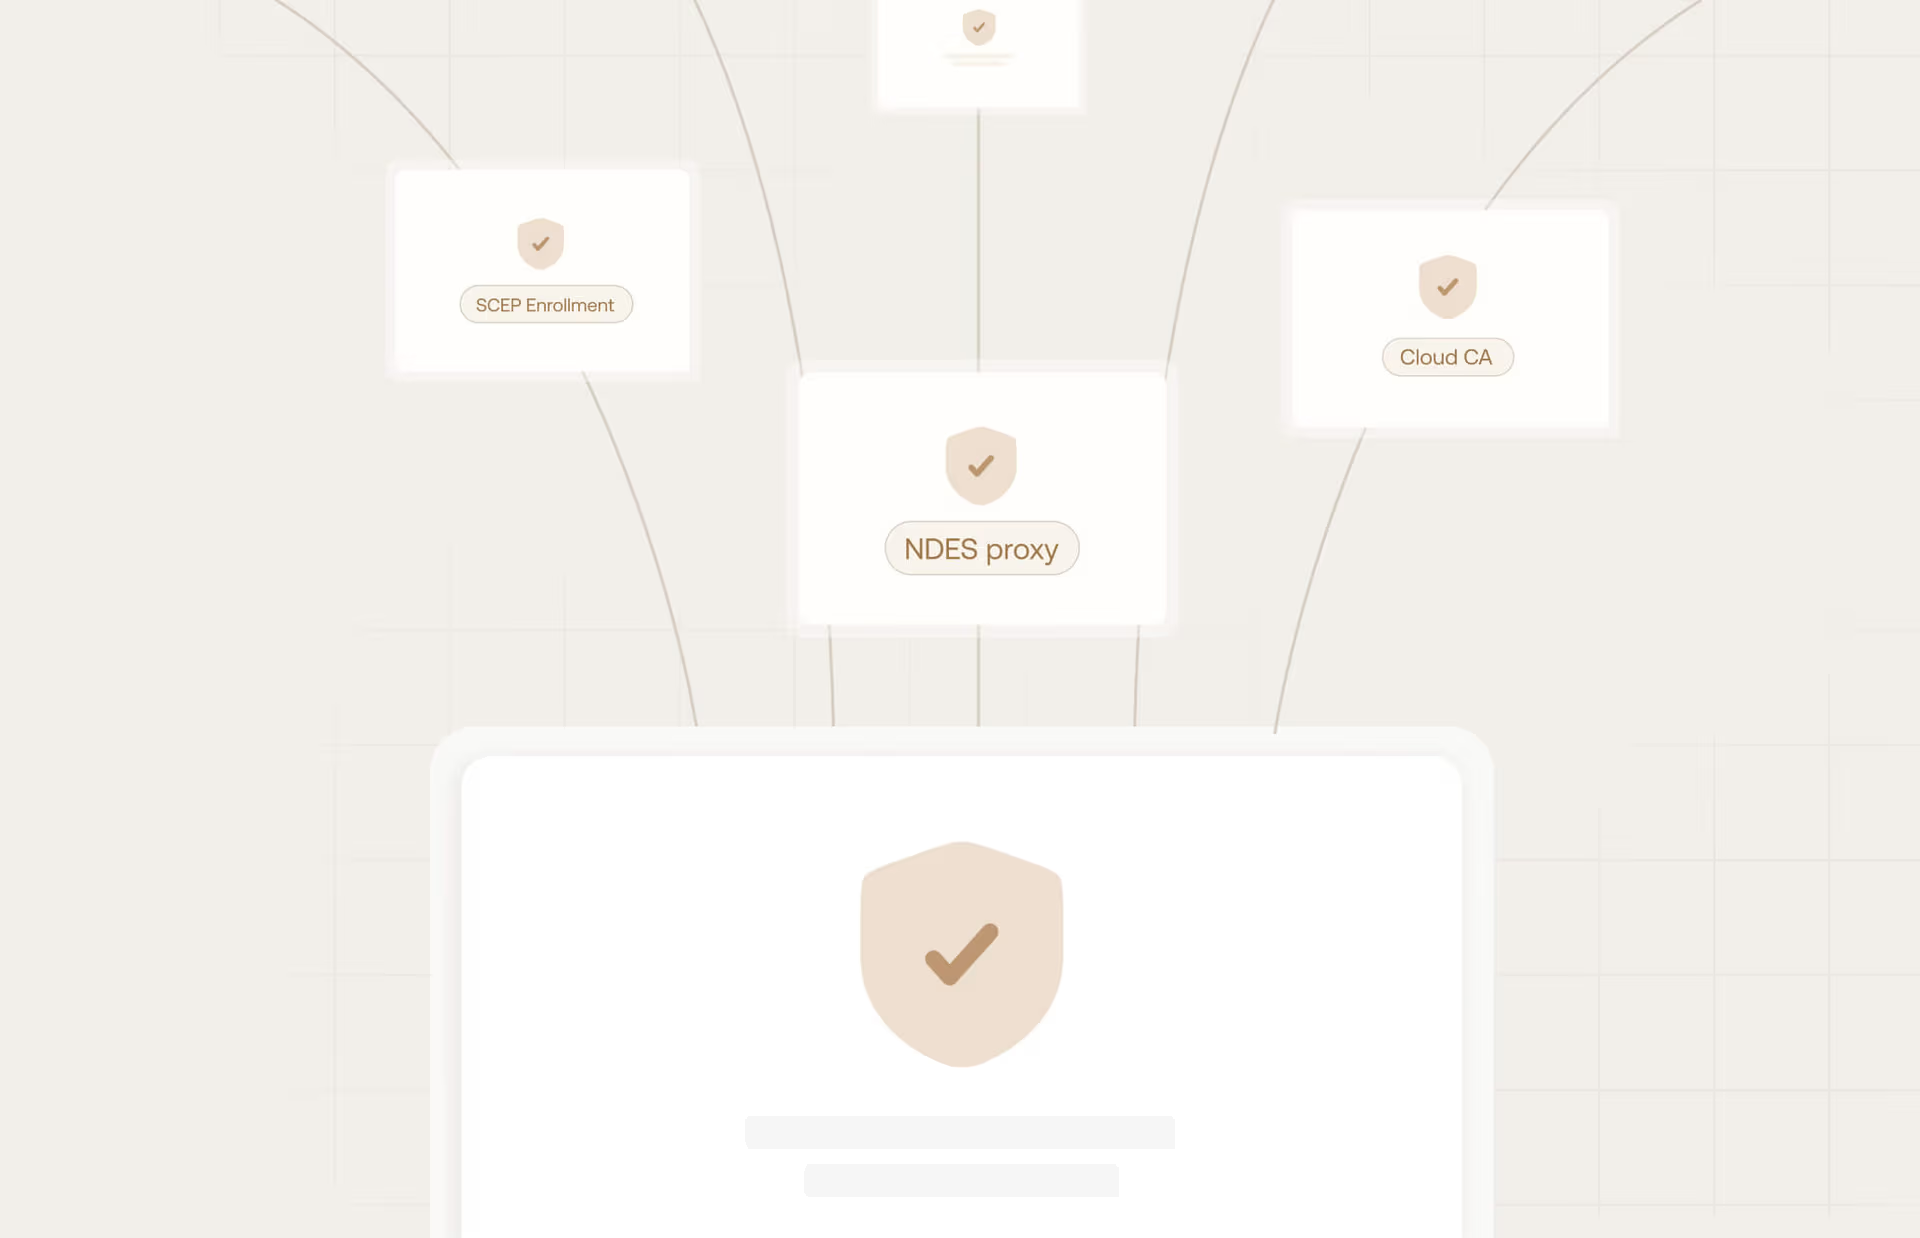
Skalerbar PKI-infrastruktur
udrul certifikater i stor skala via NDES-proxy eller direkte cloud-CA-integrationer, og sørg for, at hver tilmeldingsanmodning styres af dynamisk SCEP-validering.
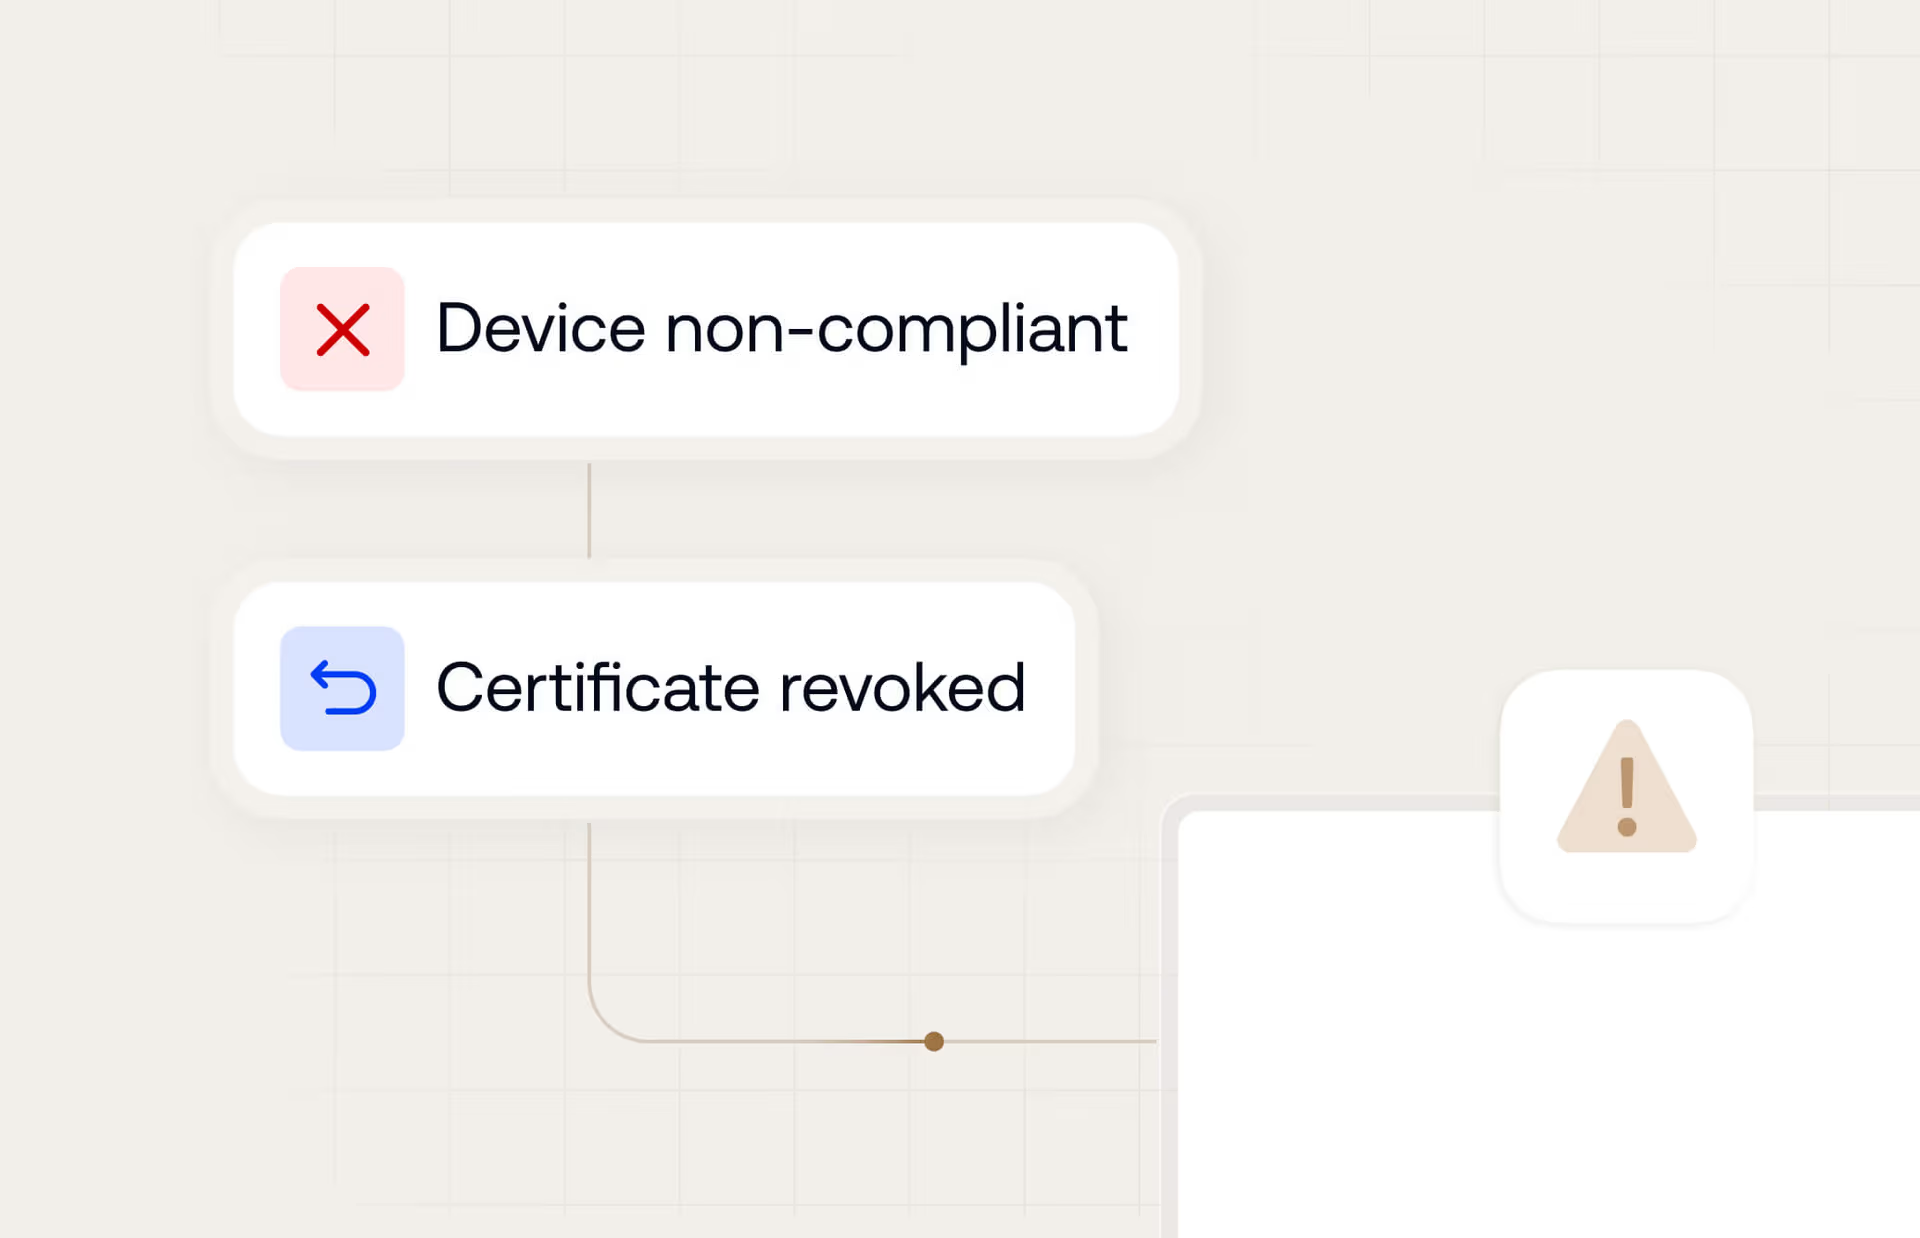
Statusdrevet tilbagekaldelse
beskyt straks din perimeter ved automatisk at tilbagekalde certifikater via CRL/OCSP, når en enhed markeres som mistet eller ikke-kompatibel.
Omfattende certifikatsupport.
Certifikater til netværksgodkendelse
- Wi-Fi-certifikater (802.1X)
- Always-On VPN-certifikater
Certifikater til sikker kommunikation
- S/MIME-e-mailcertifikater
Certifikater til identitets- og enhedsvalidering
- SCEP- / klientidentitetscertifikater
Certifikater til tillidsinfrastruktur
- Betroede rodcertifikater (Root CAs)
- Mellemliggende certifikater


Autonom enhedstillid for uafbrudt sikkerhed
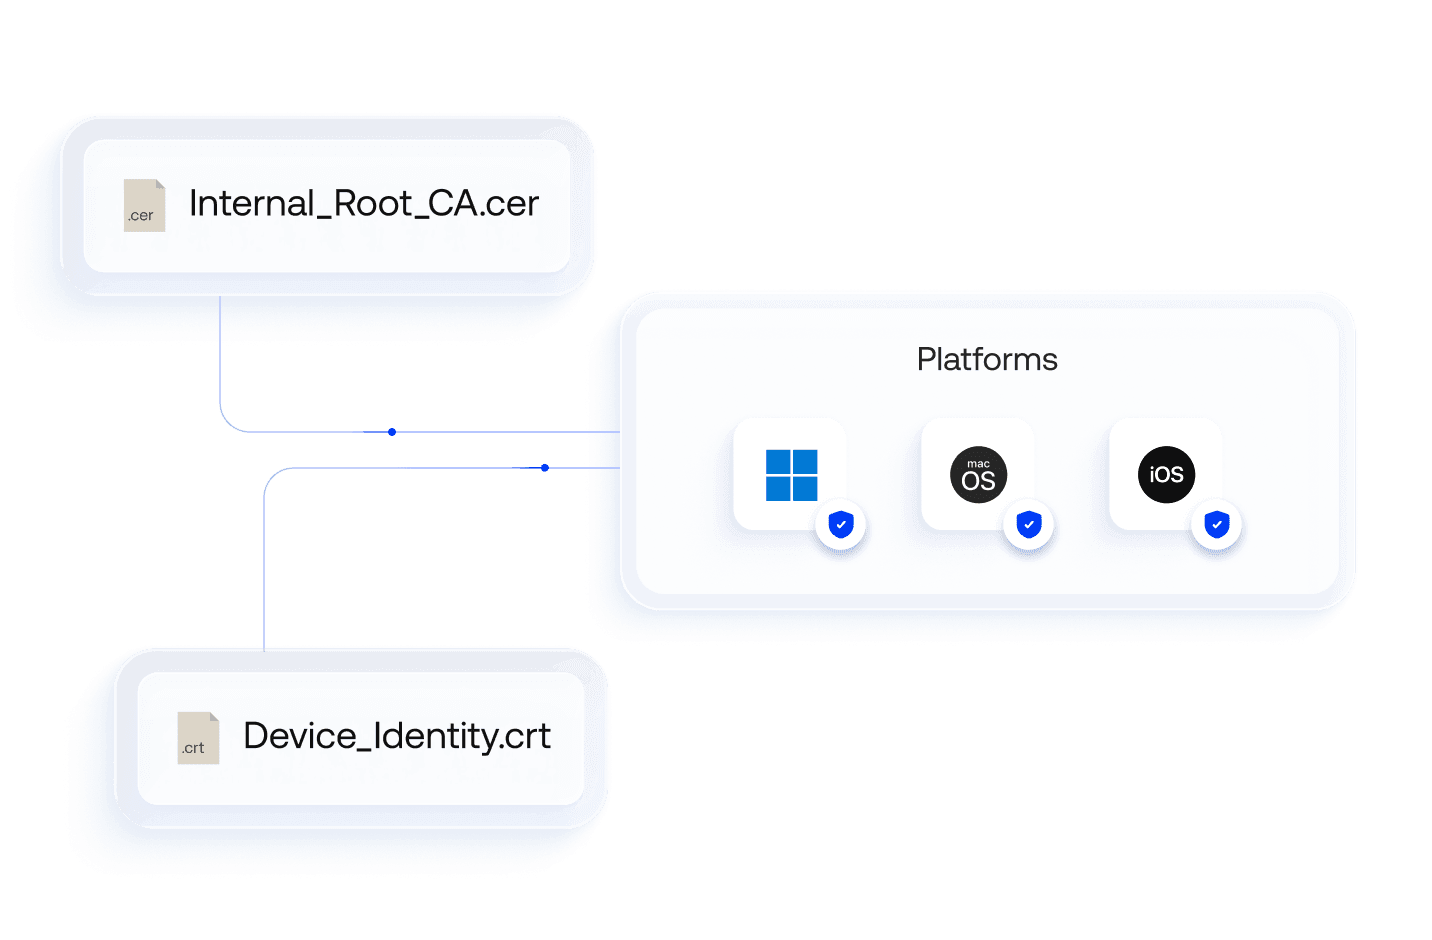
Déploiement de certificats racines
Bénéficiez d’une sécurité Zero Trust fluide et d’une authentification sans mot de passe sur l’ensemble de votre parc grâce au déploiement automatisé de certificats racines dans tous les magasins des systèmes d’exploitation.
Mappage du magasin Windows
Abandonnez les GPO encombrants et les scripts PowerShell fragiles en injectant nativement les certificats dans les magasins de certificats Windows via des commandes UEM propres.
Profils VPN Always-On
Protégez les données en transit dans les opérations à distance en déployant des certificats qui imposent un tunnel VPN chiffré dès le démarrage d’un appareil, sans aucune invite utilisateur.
Sécurité des e-mails S/MIME
Préservez l’authenticité cryptographique et la confidentialité des e-mails d’entreprise en provisionnant des certificats propres à chaque utilisateur pour la signature et le chiffrement natifs côté client.
Prise en charge des fichiers .cer et .crt
Simplifiez la distribution des clés publiques grâce à l’analyse, la validation et le déploiement prêts à l’emploi d’extensions de certificats d’entreprise universellement acceptées comme .cer et .crt.
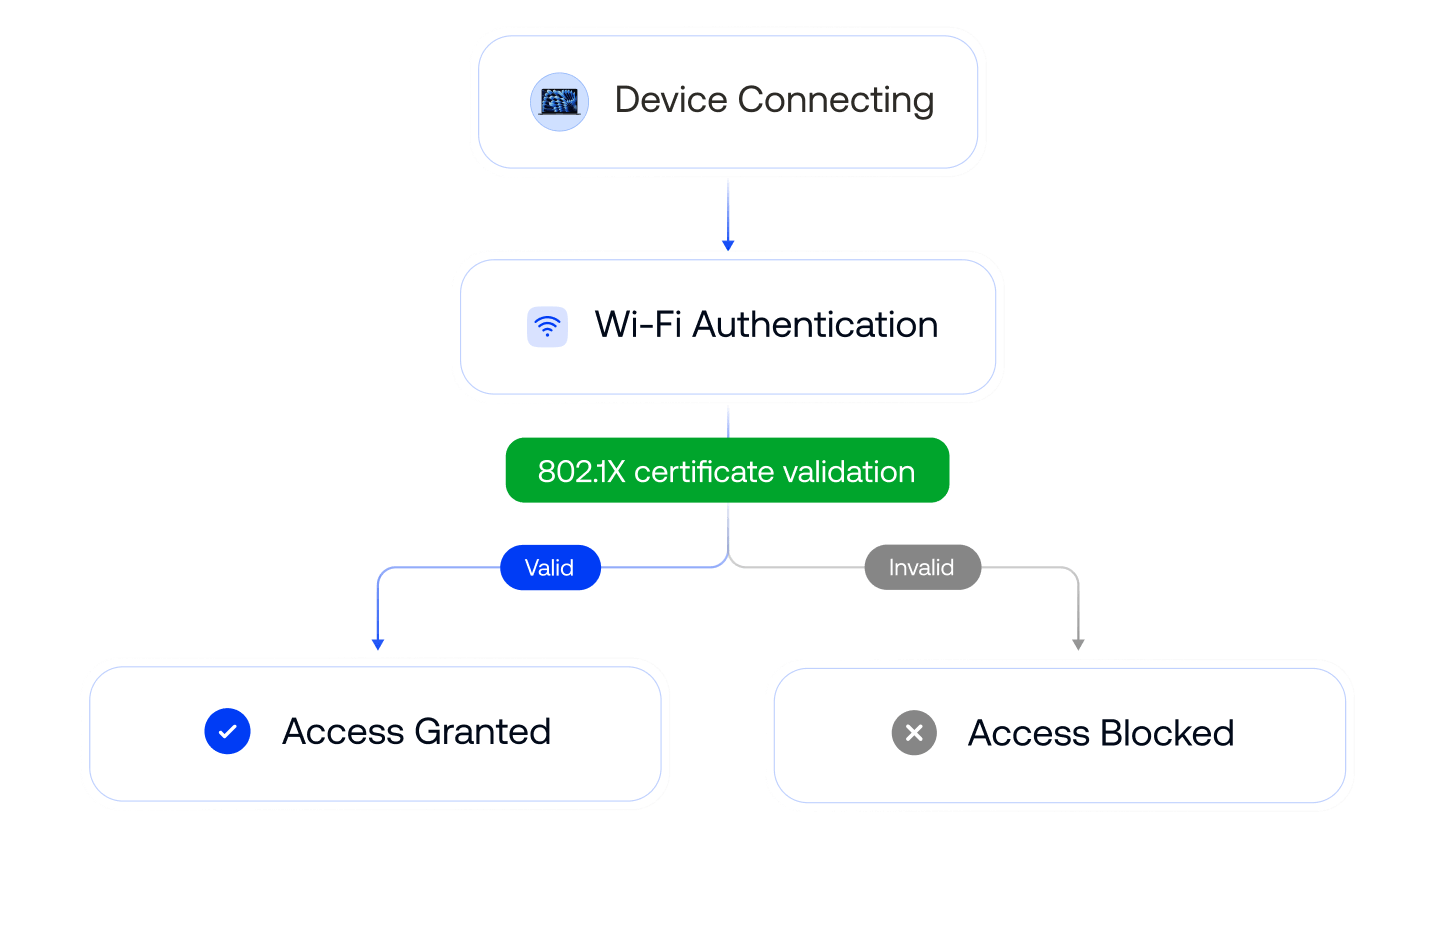
Authentification Wi-Fi 802.1X
éliminez les accès Wi-Fi non autorisés et le partage d’identifiants en déployant des certificats .cer ou .crt uniques afin de valider des identités d’appareils non partageables et liées au matériel.
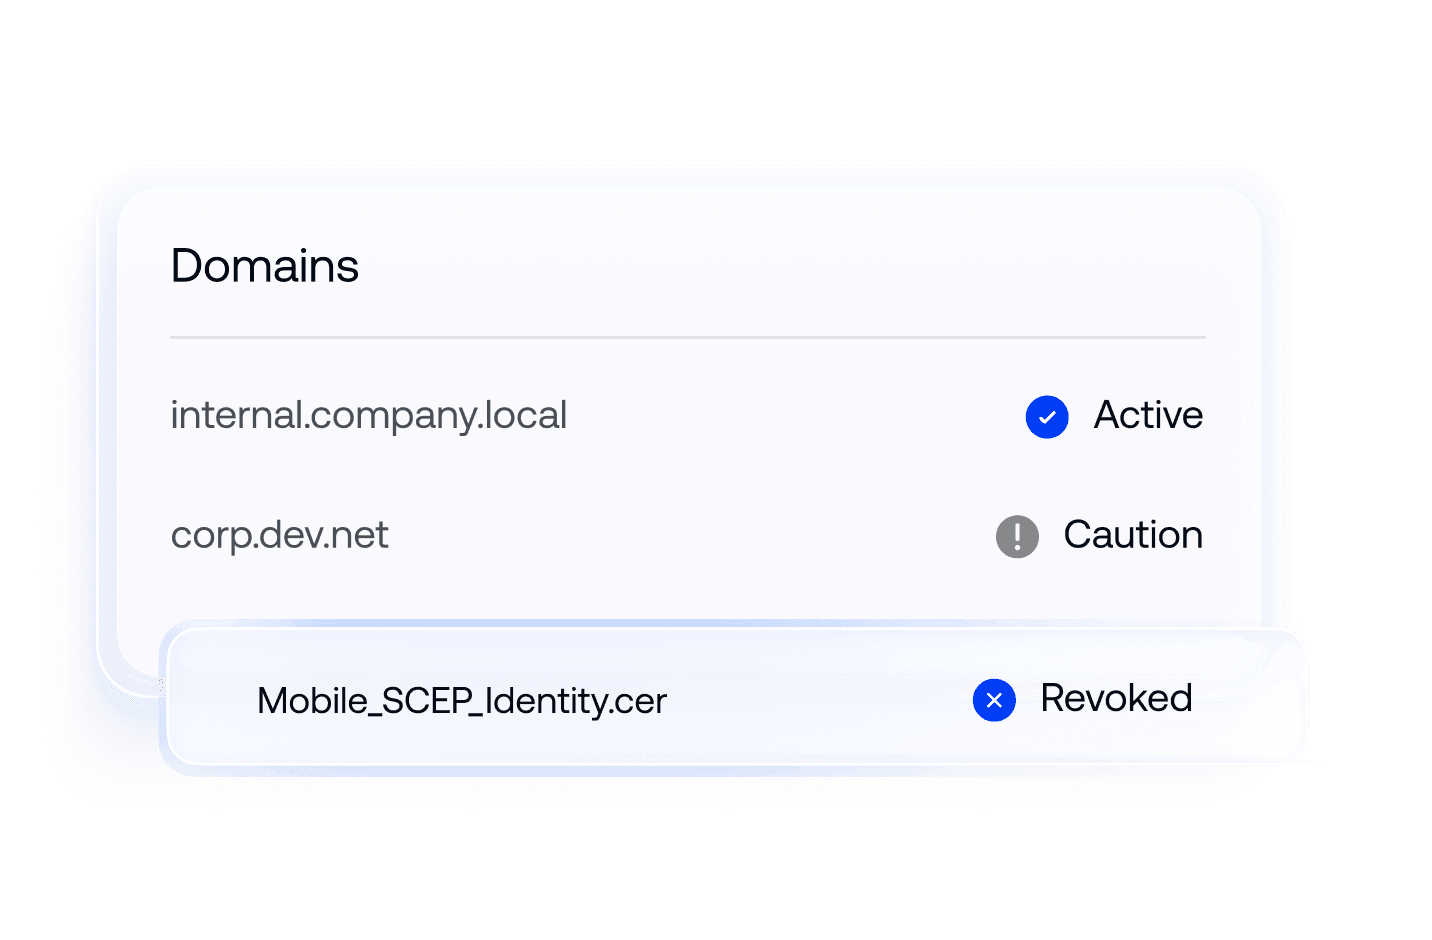
Exclusions Apple CT Scan
Simplifiez l’authentification basée sur les certificats pour les appareils Apple en gérant la transparence des certificats, la révocation et les préférences de confiance pour les appareils macOS et iOS avec une seule politique.


Connexions fluides pour un réseau sécurisé

Intégration CA sur site (AD CS)
Maintenez la continuité de confiance des appareils en connectant l’UEM cloud aux serveurs Microsoft AD CS protégés par pare-feu via un proxy sortant et NDES/SCEP.

Intégration de fournisseurs CA cloud
émettez et déployez des identifiants à grande échelle depuis les fournisseurs de confiance cloud préférés via des API natives pour automatiser l’émission des certificats dès qu’un endpoint s’inscrit.

Intégration IdP
Associez les certificats à des identités vérifiées via les intégrations Entra ID, Okta et Google Workspace afin de les renseigner avec des attributs utilisateur et d’autoriser les CSR.
Se, hvorfor virksomheder fra hele verden vælger Hexnode

"Ved at bruge Hexnode har produktiviteten og tidsbesparelserne været meget store. Den tid, vi bruger på at implementere en enhed, er faldet markant. Det tog os omkring 20 minutter før, nu tager det kun omkring 10."
Technology Solution Specialist
... og så fandt vi Hexnode, og det kunne sætte kryds i alle boksene
Chef for informationsteknologi,







14-dages gratis prøve
Intet kreditkort