


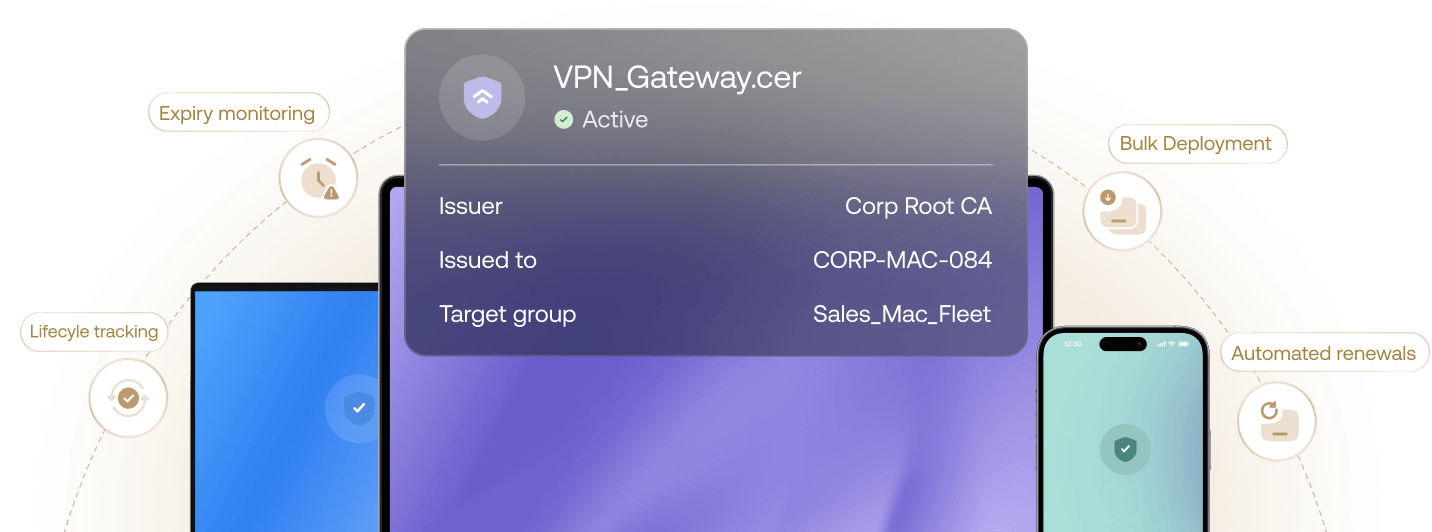
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Amado por todos. Reconhecido pelos melhores.

A Hexnode é reconhecida como líder e principal interveniente nos relatórios IDC MarketScape UEM Vendors Assessment 2025/26.

A Hexnode foi reconhecida no Gartner® Magic Quadrant™ 2026 para ferramentas de gestão de endpoints.

A Forrester inclui a Hexnode como um fornecedor notável no cenário unificado de gerenciamento de endpoints, terceiro trimestre de 2025.
Confiança contínua. Controlo sem esforço.
Provisionamento multiplataforma
normalize a autenticação de endpoints em toda a sua frota ao provisionar nativamente certificados 802.1X, VPN e S/MIME nas lojas Windows e no Apple Keychain.
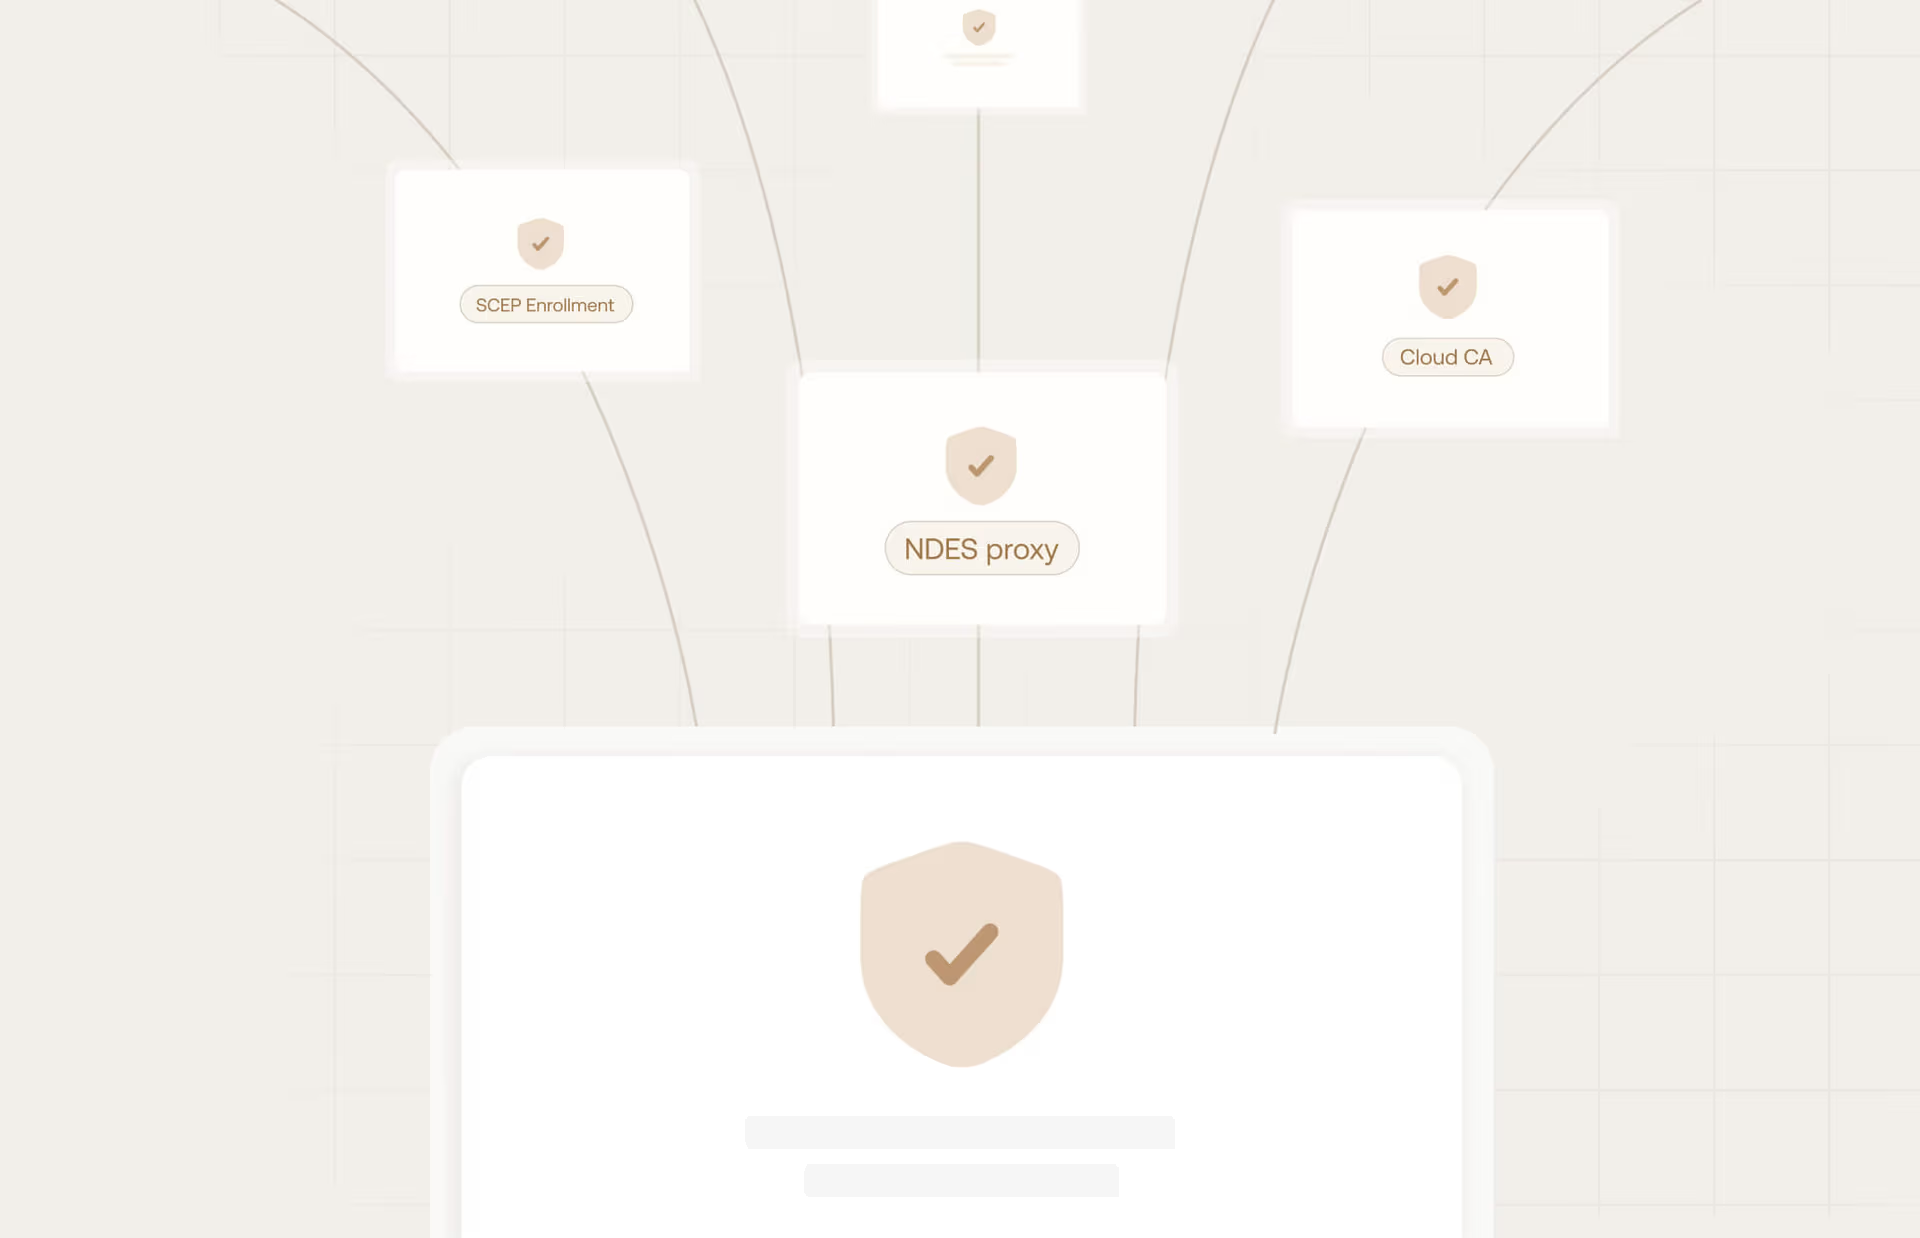
Infraestrutura PKI escalável
implemente certificados em escala através de um proxy NDES ou integrações diretas com CA na cloud, garantindo que cada pedido de inscrição é controlado por validação SCEP dinâmica.
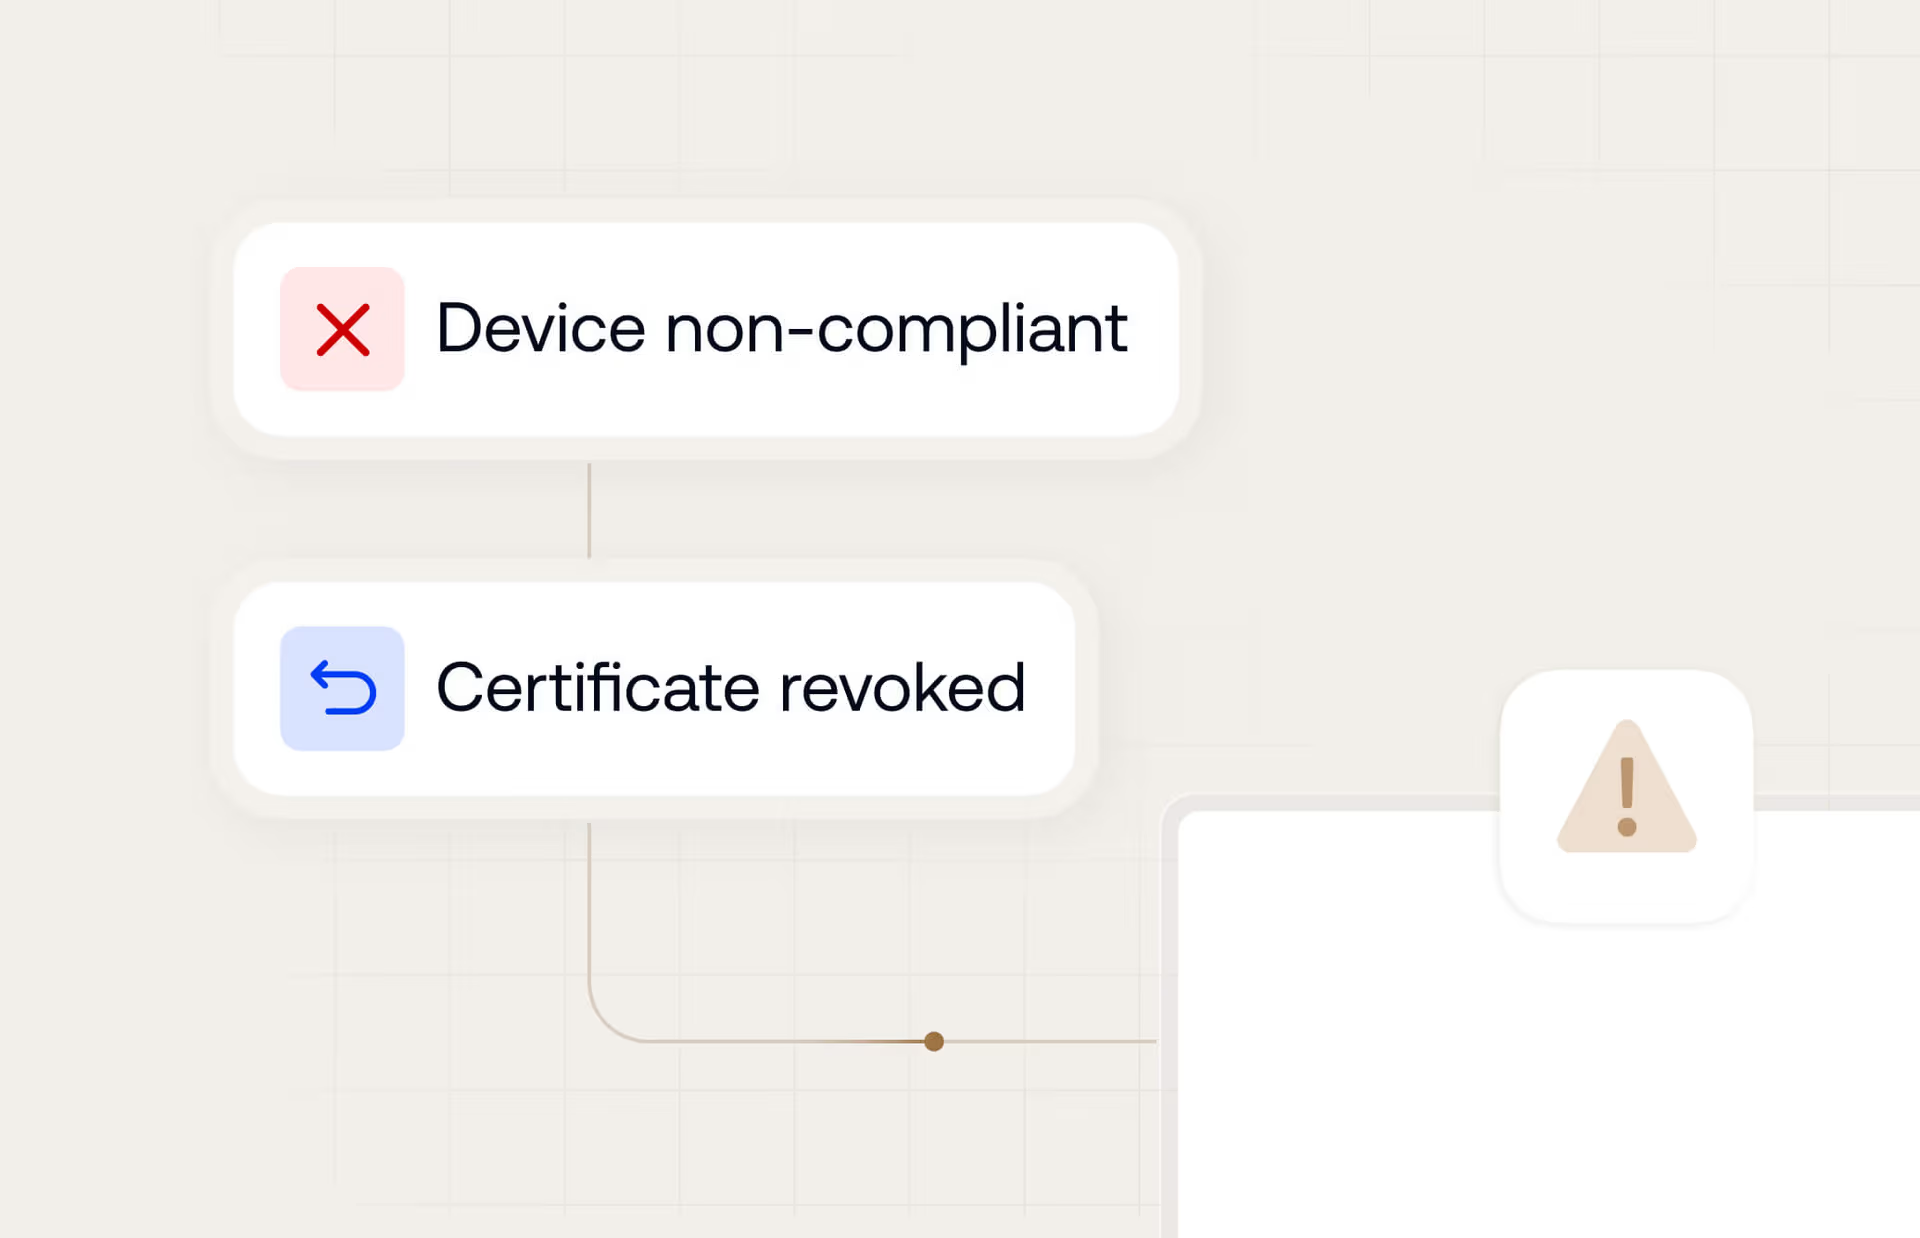
Revogação orientada por estado
proteja instantaneamente o seu perímetro revogando automaticamente certificados via CRL/OCSP no momento em que um dispositivo é assinalado como perdido ou não conforme.
Suporte abrangente de certificados.
Certificados de autenticação de rede
- Certificados Wi-Fi (802.1X)
- Certificados VPN Always-On
Certificados de comunicação segura
- Certificados de e-mail S/MIME
Certificados de validação de identidade e dispositivo
- Certificados SCEP / identidade de cliente
Certificados de infraestrutura de confiança
- Certificados raiz confiáveis (Root CAs)
- Certificados intermédios


Confiança autónoma em dispositivos para segurança ininterrupta
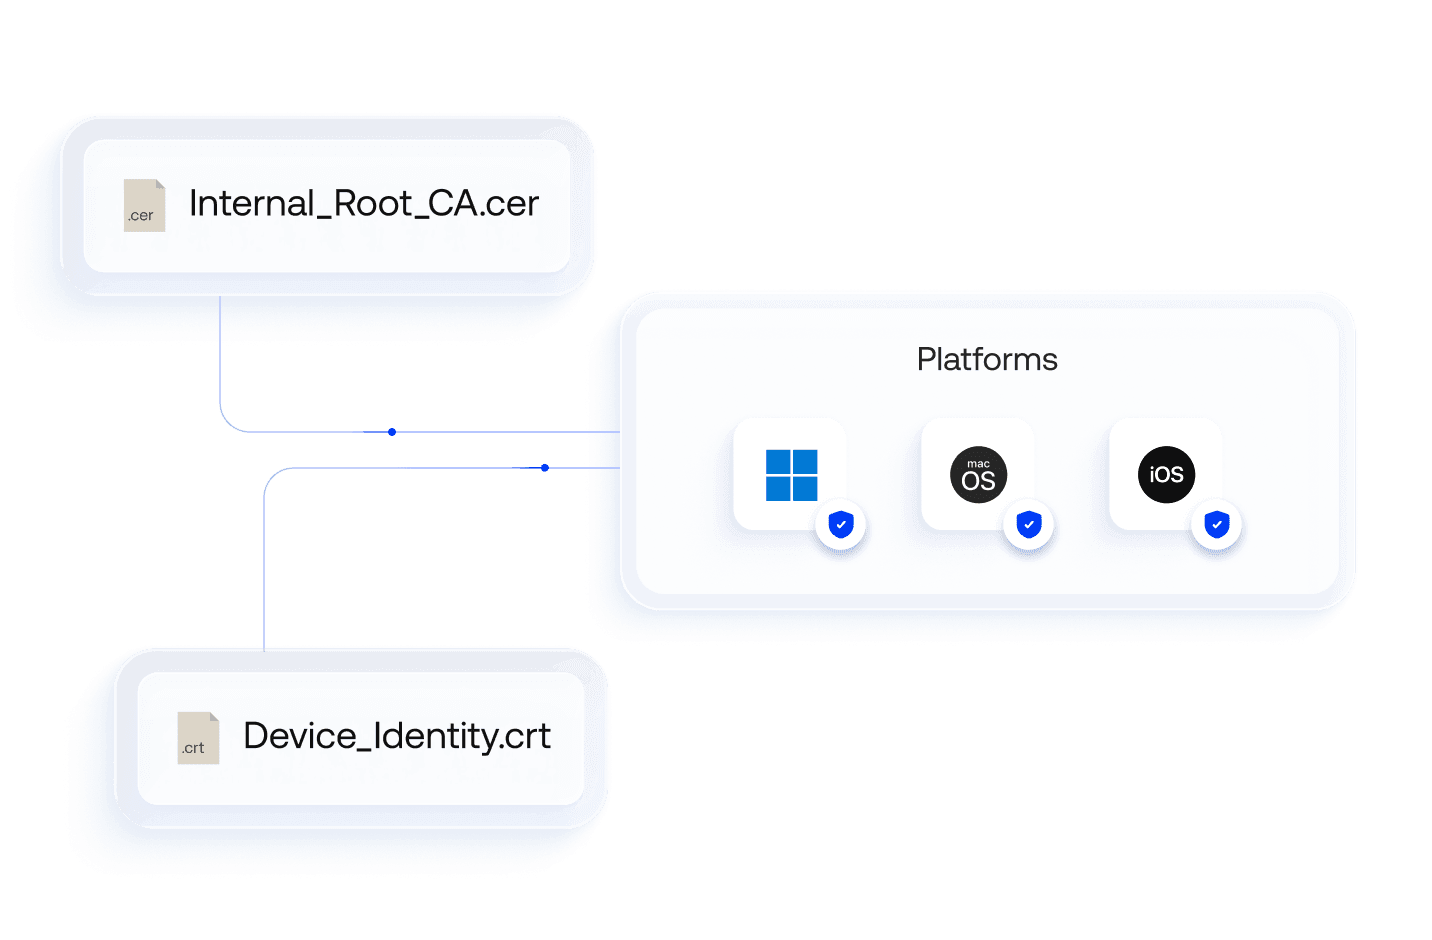
Implementação de certificados raiz
alcance segurança Zero Trust sem atritos e autenticação sem palavra-passe em toda a sua frota através da implementação automatizada de certificados raiz em todas as lojas dos sistemas operativos.
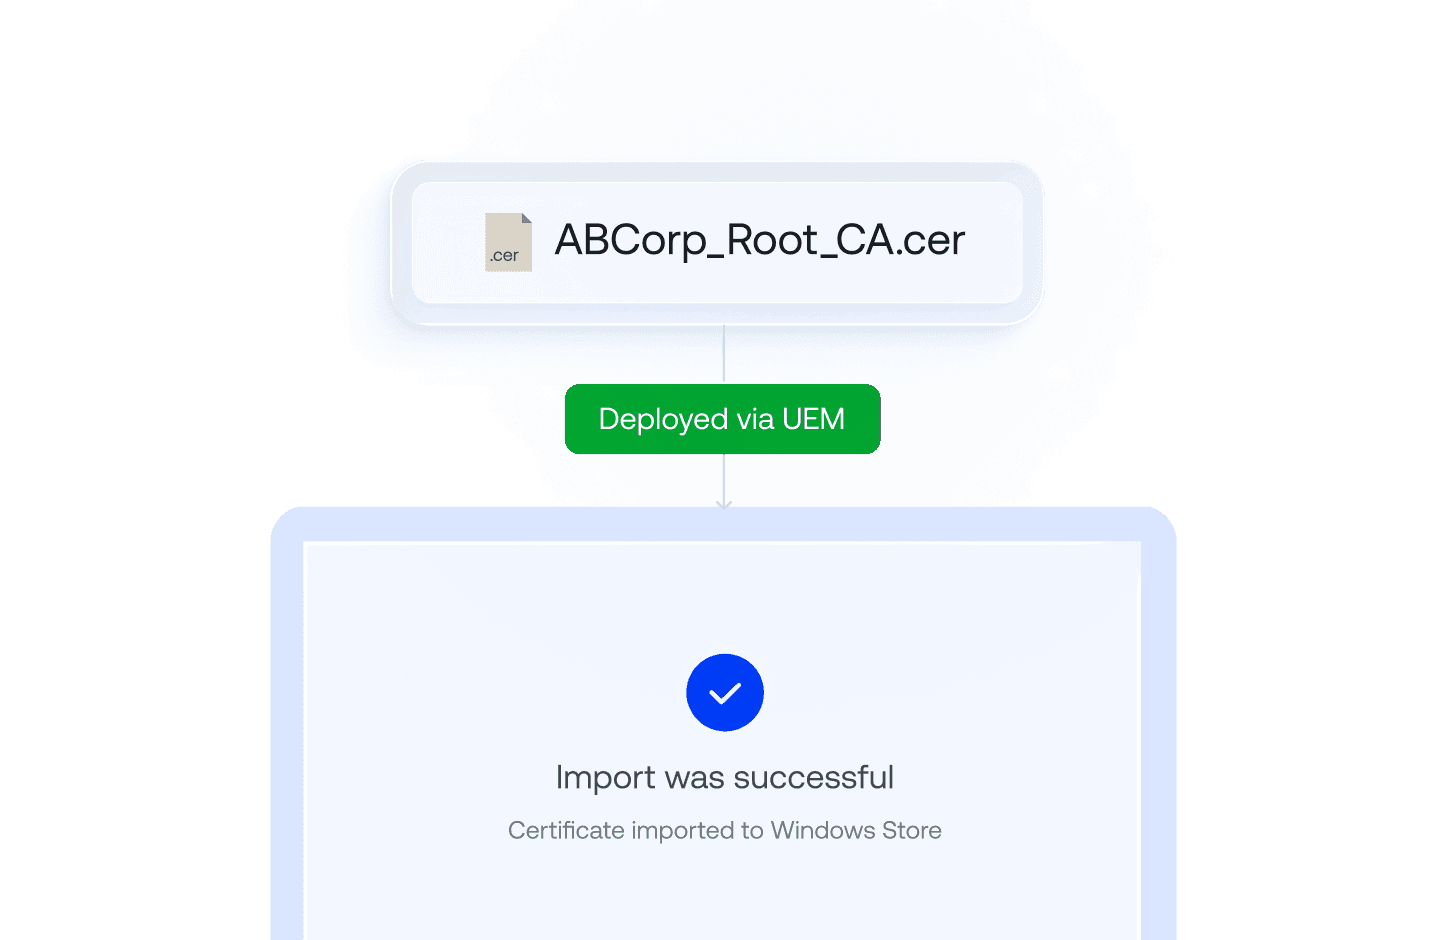
Mapeamento da loja Windows
dispense GPOs pesadas e scripts PowerShell frágeis ao injetar nativamente certificados nas lojas de certificados do Windows através de comandos UEM limpos.
Perfis VPN Always-On
proteja dados em trânsito nas operações remotas implementando certificados que forçam um túnel VPN encriptado assim que o dispositivo arranca, sem solicitações ao utilizador.
Segurança de e-mail S/MIME
mantenha a autenticidade criptográfica e a privacidade dos e-mails corporativos ao provisionar certificados específicos por utilizador para assinatura e encriptação de e-mail nativas do lado do cliente.
Suporte de ficheiros .cer e .crt
simplifique a distribuição de chaves públicas através de análise, validação e implementação prontas a usar de extensões de certificados empresariais universalmente aceites, como .cer e .crt.
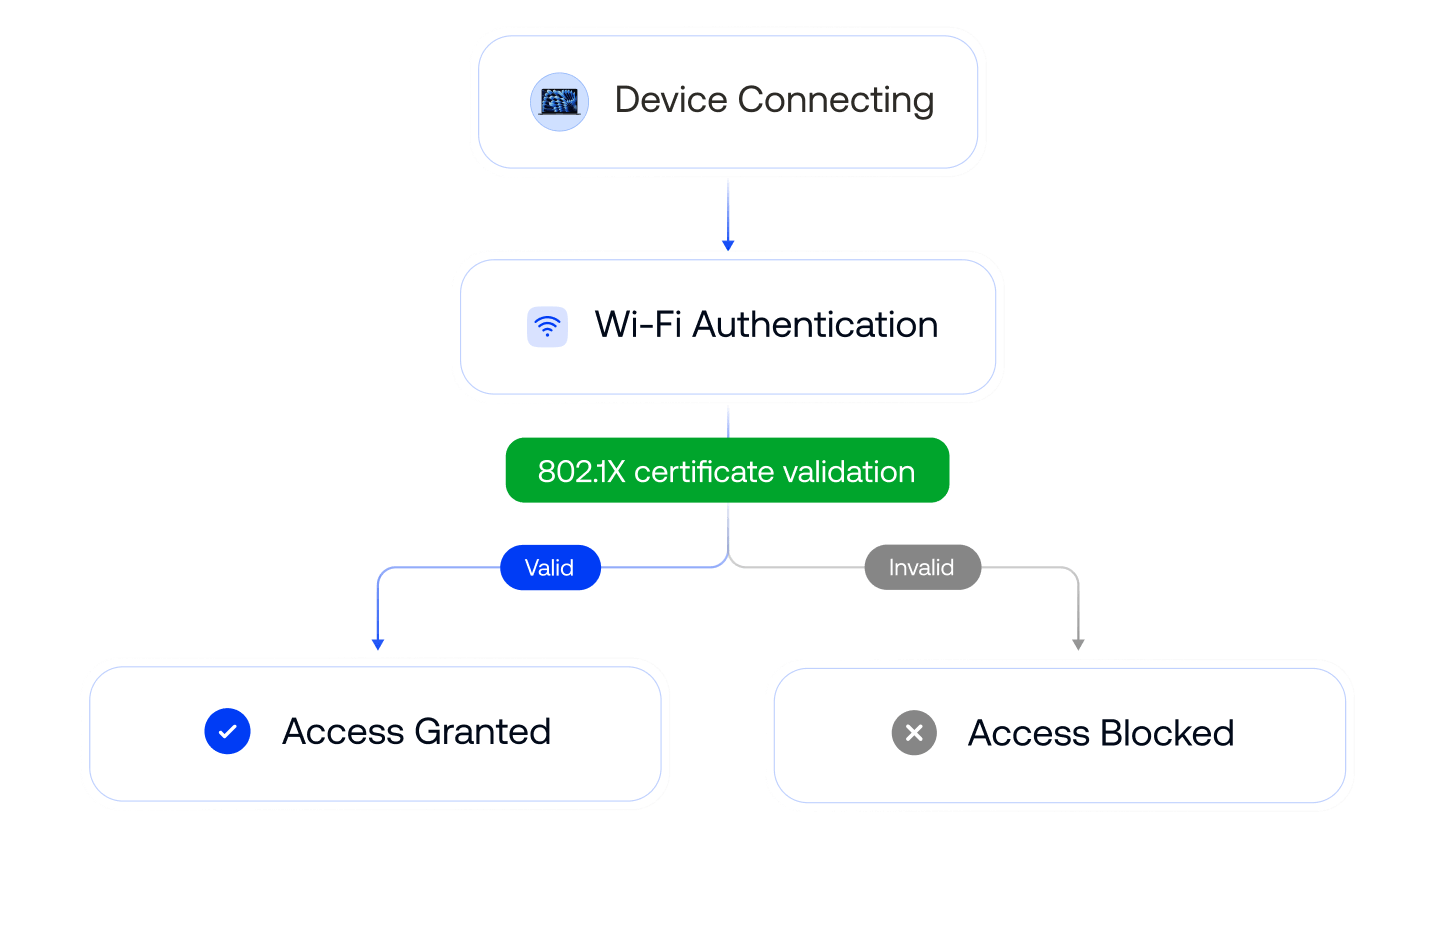
Autenticação Wi-Fi 802.1X
elimine o acesso Wi-Fi não autorizado e a partilha de credenciais implementando certificados .cer ou .crt únicos para validar identidades de dispositivos não partilháveis e vinculadas ao hardware.
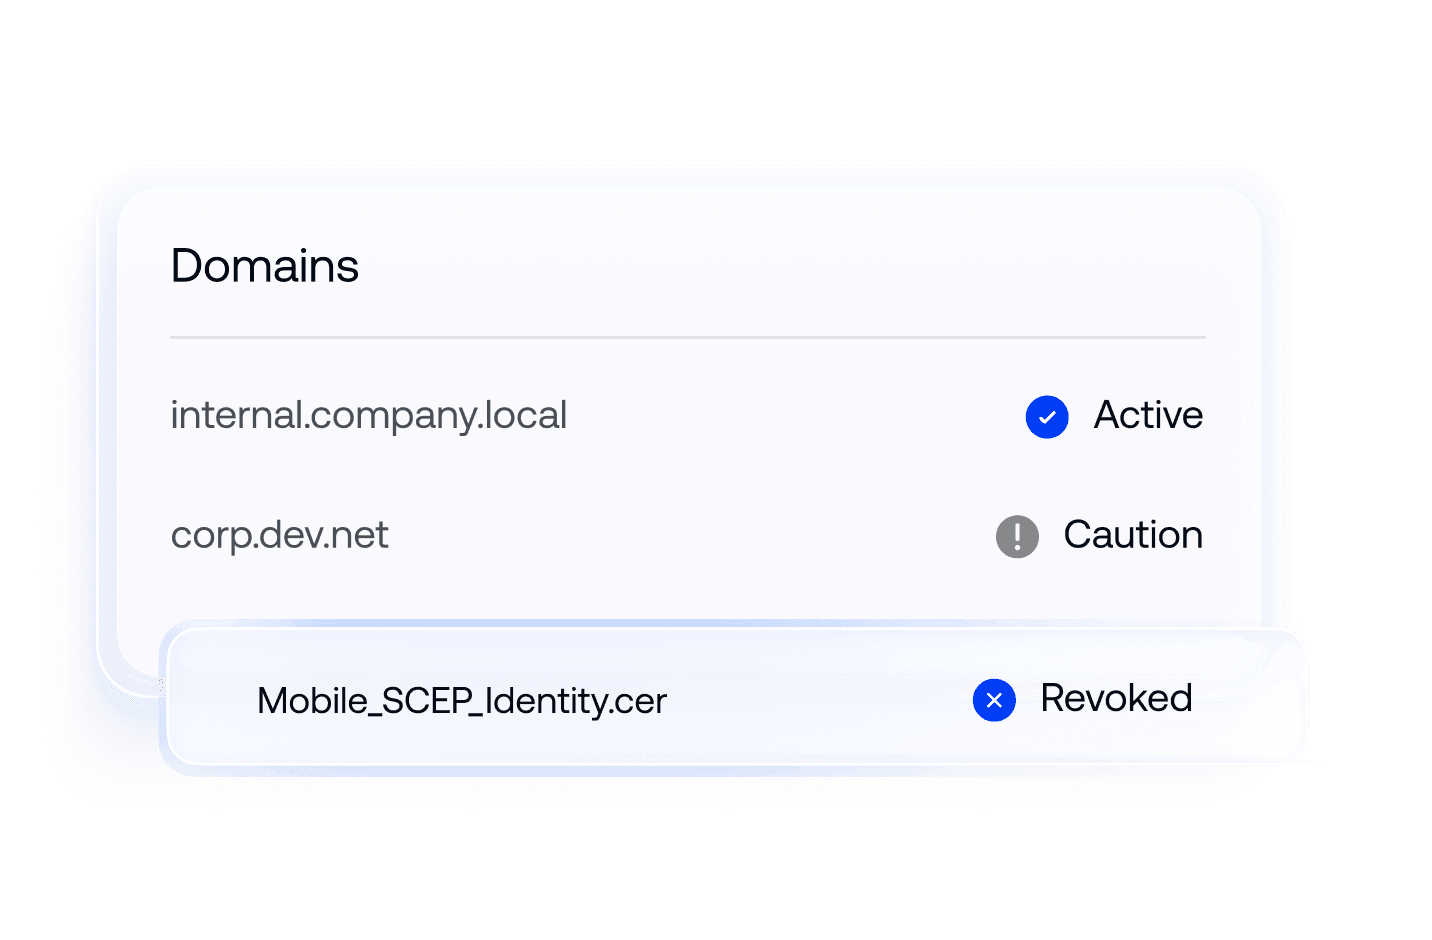
Exclusões Apple CT Scan
simplifique a autenticação baseada em certificados para dispositivos Apple ao gerir transparência de certificados, revogação e preferências de confiança para dispositivos macOS e iOS através de uma única política.


Ligações sem atrito para uma rede segura

Integração de CA local (AD CS)
mantenha a continuidade de confiança dos dispositivos ao ligar o UEM na cloud a servidores Microsoft AD CS protegidos por firewall através de um proxy de saída e NDES/SCEP.

Integração com fornecedor de CA na cloud
emita e implemente credenciais em escala a partir de fornecedores de confiança na cloud preferidos via APIs nativas para automatizar a emissão de certificados no momento em que um endpoint é inscrito.

Integração IdP
associe certificados a identidades verificadas através de integrações Entra ID, Okta e Google Workspace para os preencher com atributos de utilizador e autorizar CSRs.
Veja porque é que empresas de todo o mundo escolheram o Hexnode

"Ao usar a Hexnode, a produtividade e a poupança de tempo aumentaram consideravelmente. O tempo gasto a implementar um dispositivo reduziu-se: costumava demorar cerca de 20 minutos, agora demora apenas cerca de 10."
Technology Solution Specialist
...e depois encontrámos a Hexnode e esta preencheu todos os requisitos
Diretor de Tecnologias da Informação,







Teste gratuito de 14 dias
Sem necessidade de cartão de crédito