


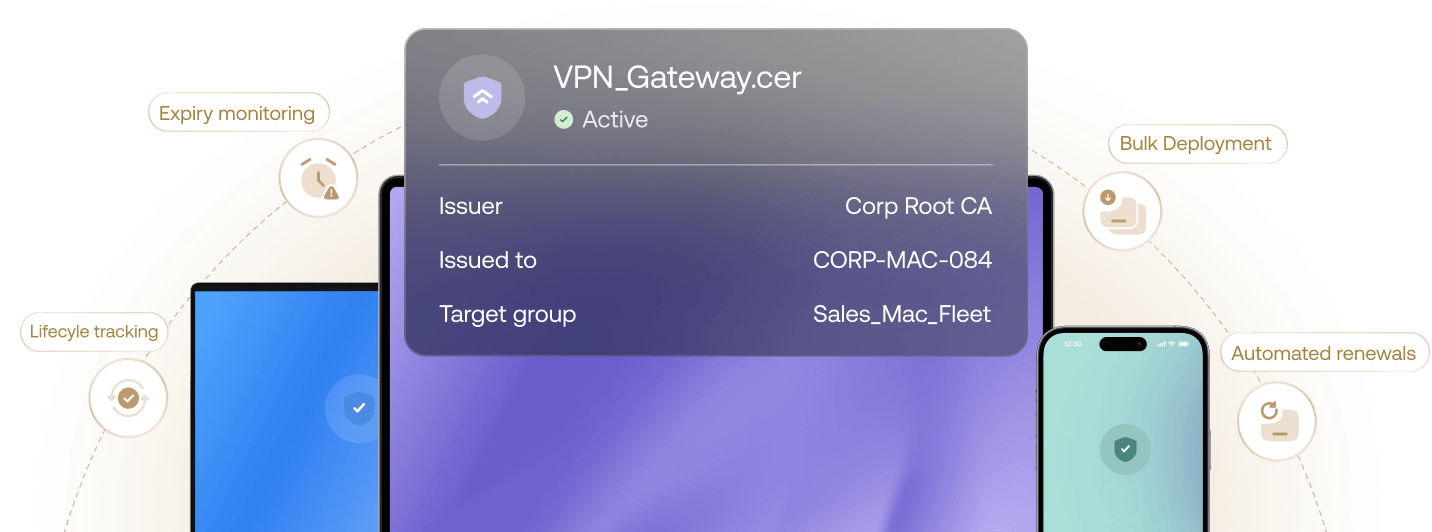
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Amata da tutti. Riconosciuta dai migliori.

Hexnode è riconosciuta come leader e protagonista nei report IDC MarketScape UEM Vendors Assessment 2025/26.

Hexnode è stata riconosciuta nel Gartner® Magic Quadrant™ 2026 per gli strumenti di gestione degli endpoint.

Forrester include Hexnode come fornitore degno di nota in The Unified Endpoint Management Landscape, Q3 2025.
Fiducia continua. Controllo senza sforzo.
Provisioning multipiattaforma
standardizza l’autenticazione degli endpoint in tutta la flotta effettuando il provisioning nativo di certificati 802.1X, VPN e S/MIME negli archivi Windows e in Apple Keychain.
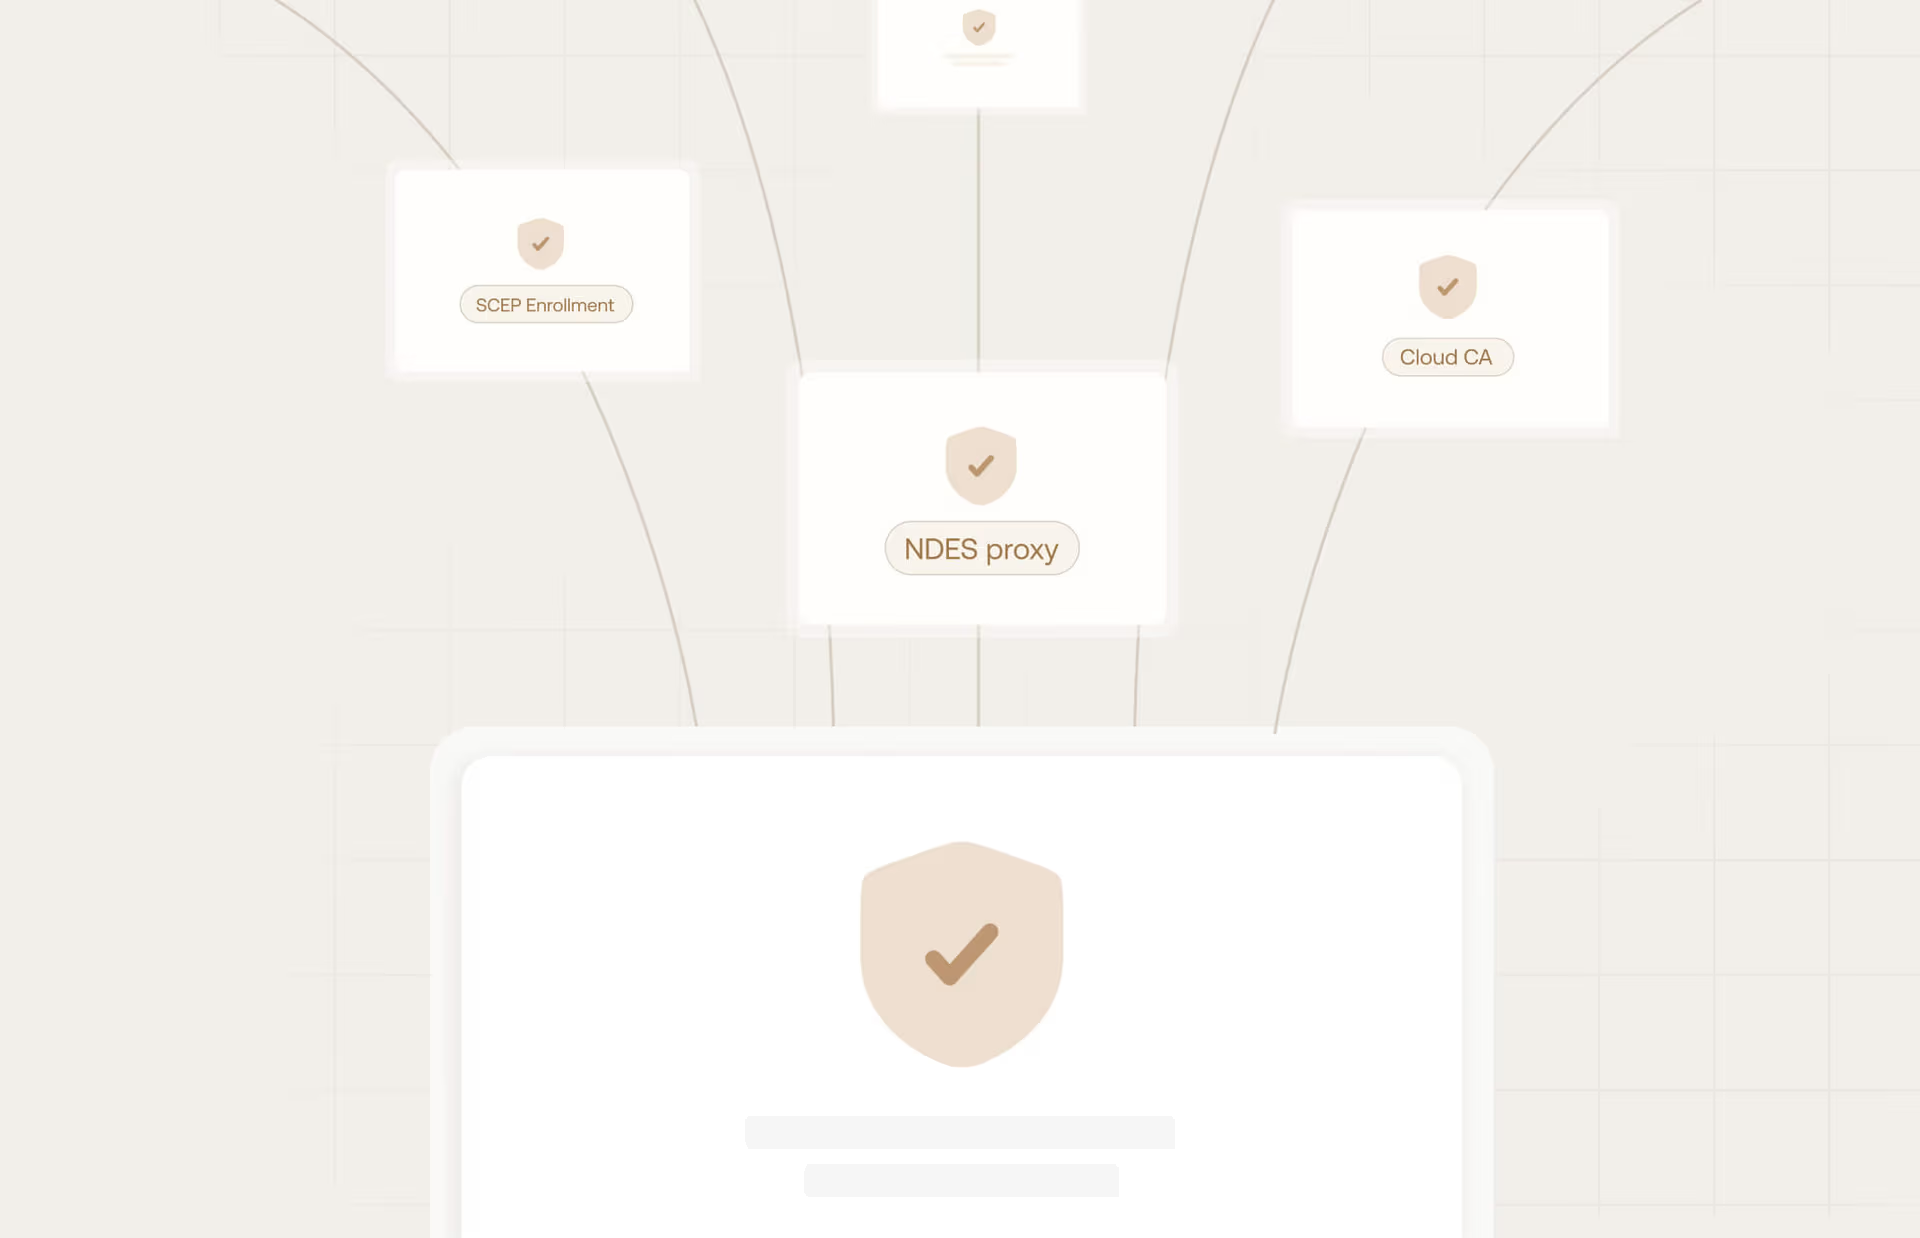
Infrastruttura PKI scalabile
distribuisci certificati su larga scala tramite proxy NDES o integrazioni dirette con CA cloud, assicurando che ogni richiesta di registrazione sia regolata da una convalida SCEP dinamica.
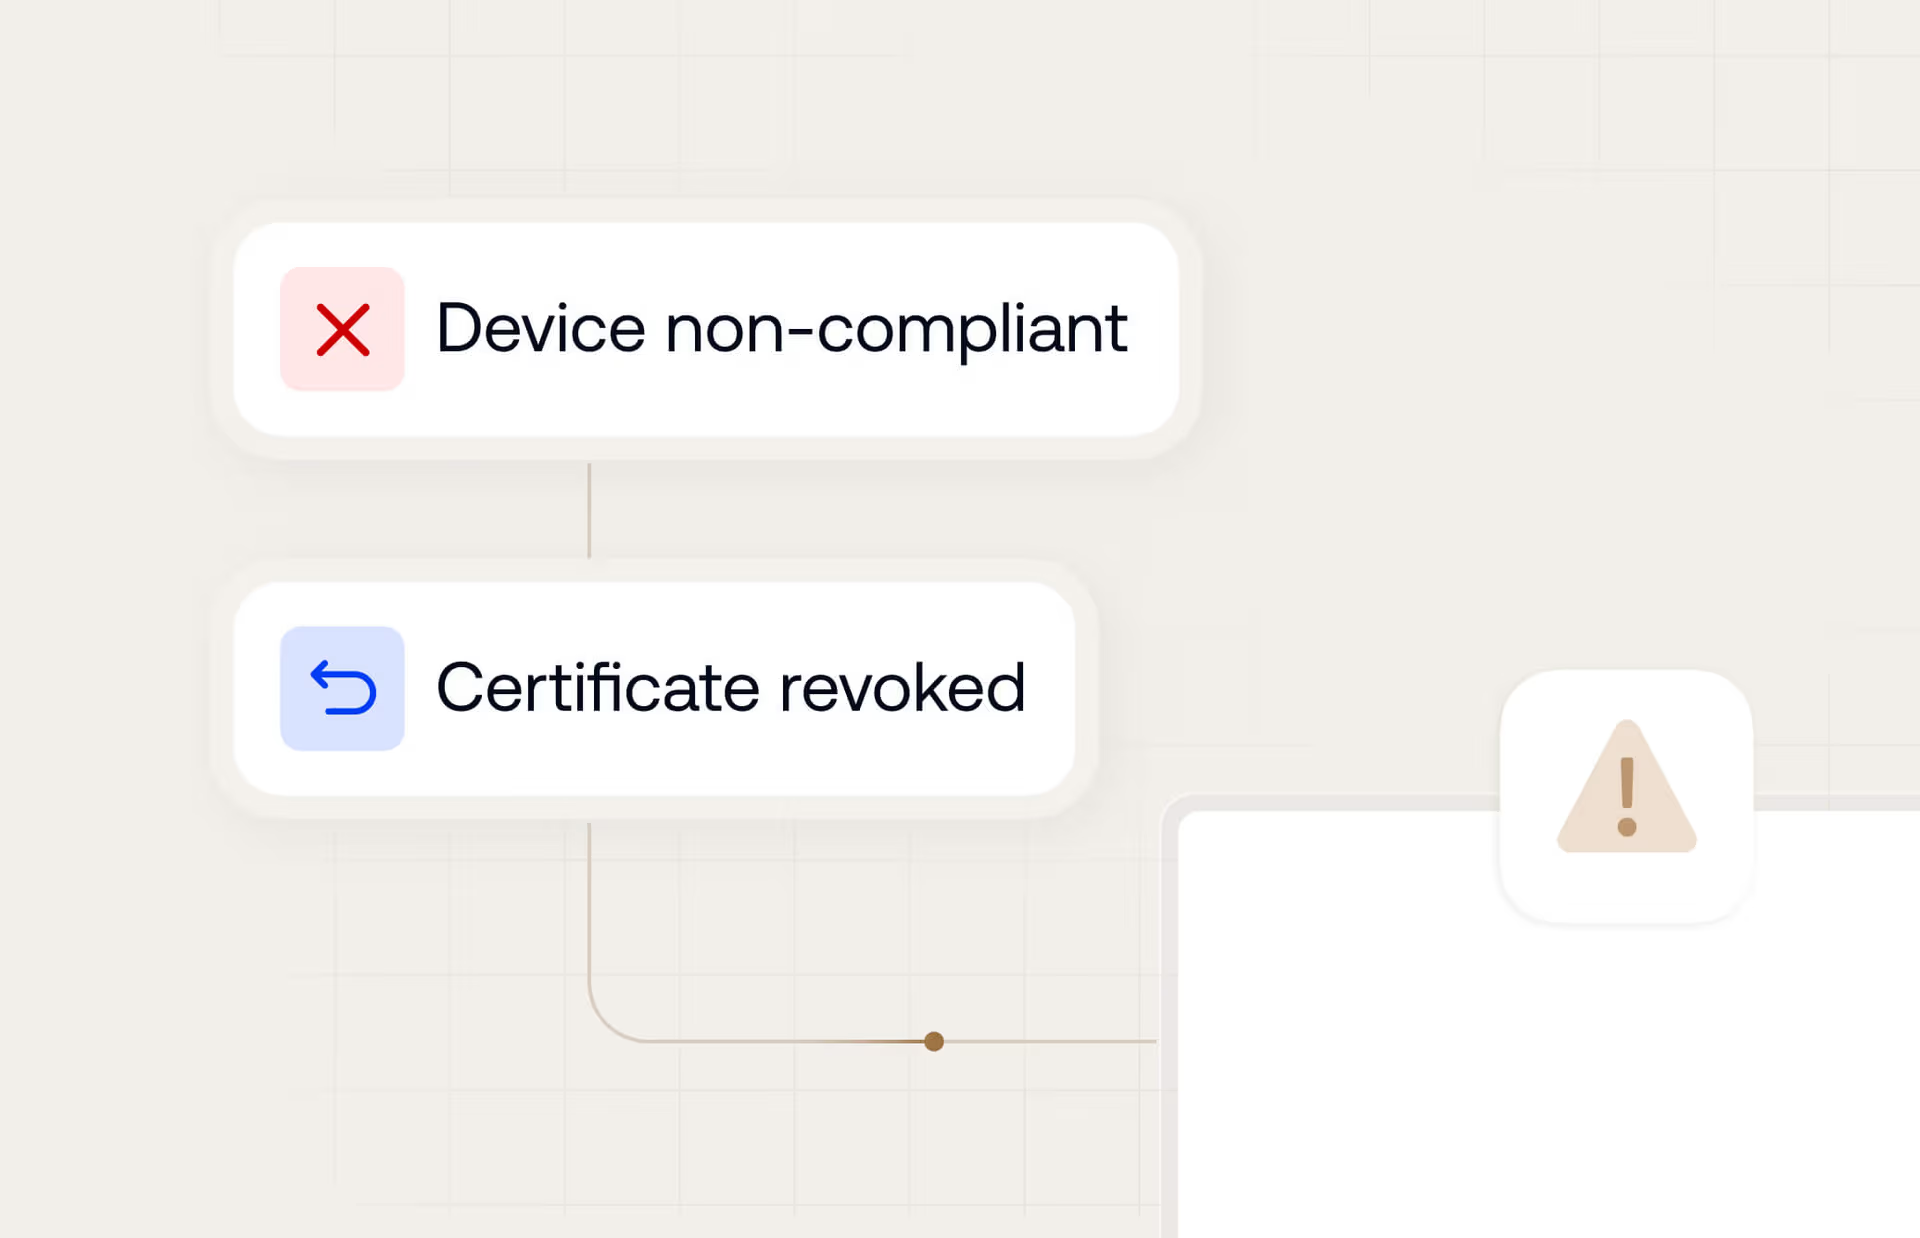
Revoca guidata dallo stato
proteggi istantaneamente il perimetro revocando automaticamente i certificati tramite CRL/OCSP nel momento in cui un dispositivo viene segnalato come smarrito o non conforme.
Supporto completo dei certificati.
Certificati di autenticazione di rete
- Certificati Wi-Fi (802.1X)
- Certificati VPN Always-On
Certificati di comunicazione sicura
- Certificati e-mail S/MIME
Certificati di convalida di identità e dispositivo
- Certificati SCEP / identità client
Certificati dell’infrastruttura di fiducia
- Certificati radice attendibili (Root CAs)
- Certificati intermedi


Fiducia autonoma dei dispositivi per una sicurezza ininterrotta
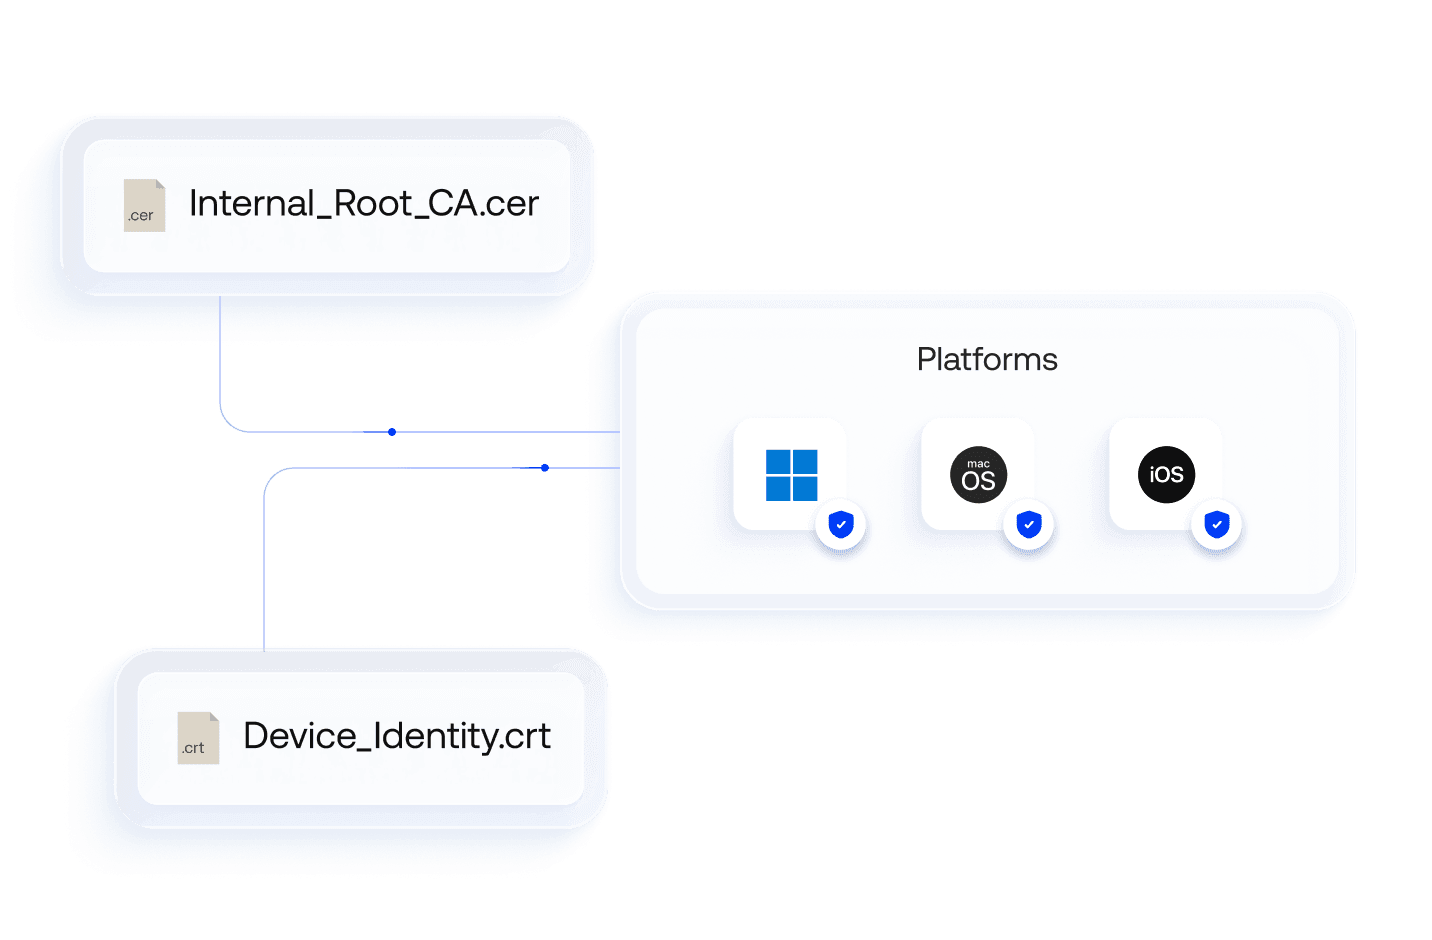
Distribuzione dei certificati radice
ottieni sicurezza Zero Trust senza attriti e autenticazione senza password in tutta la flotta grazie alla distribuzione automatizzata dei certificati radice in tutti gli archivi dei sistemi operativi.
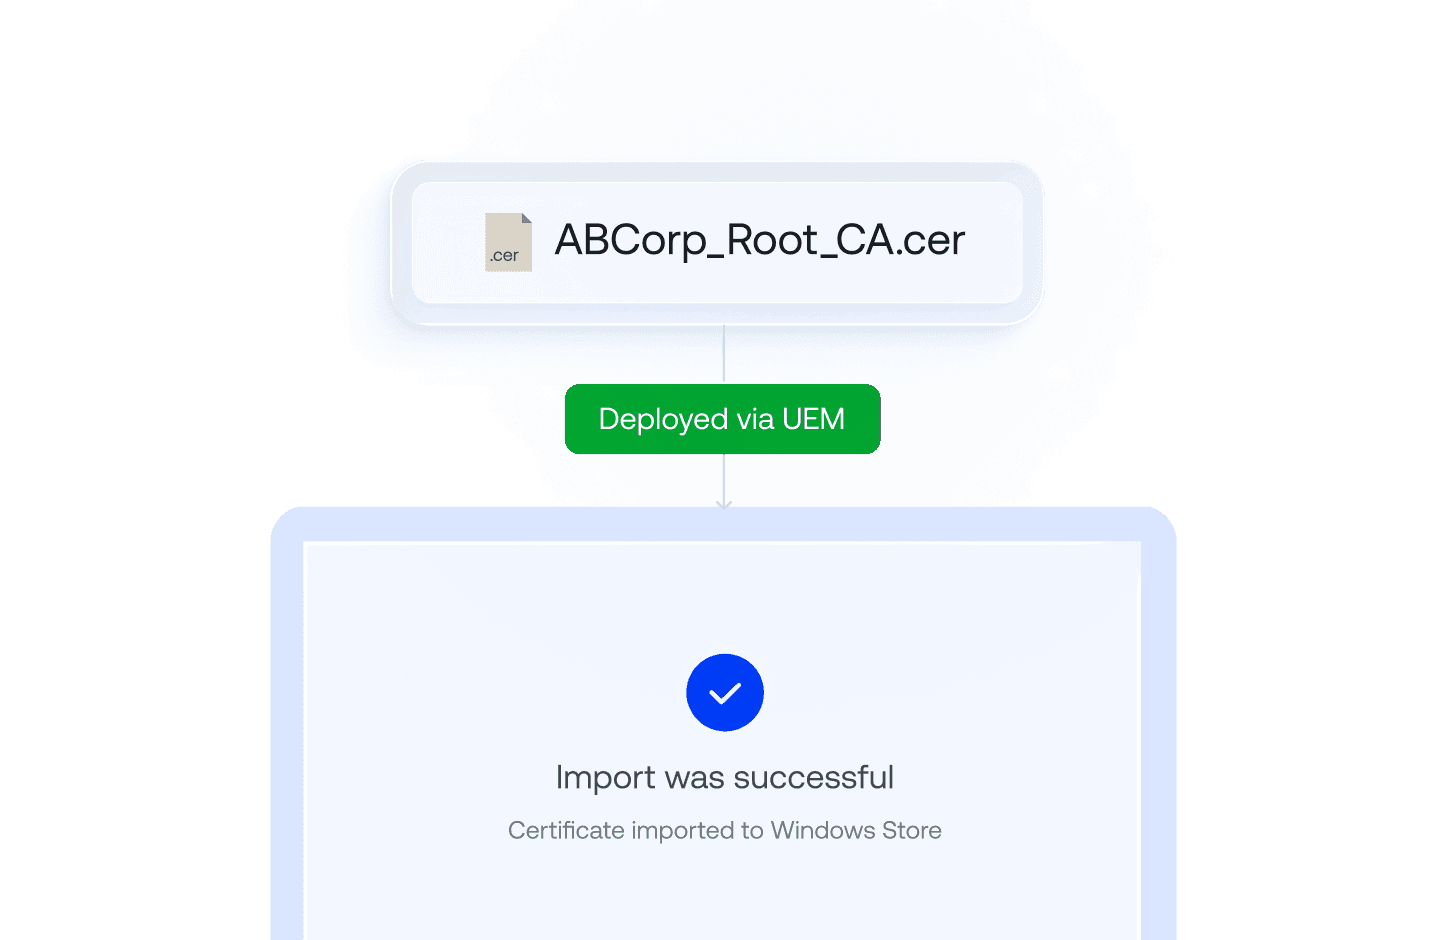
Mappatura dello store Windows
abbandona GPO macchinose e script PowerShell fragili iniettando nativamente i certificati negli archivi certificati di Windows tramite comandi UEM puliti.
Profili VPN Always-On
proteggi i dati in transito nelle operazioni remote distribuendo certificati che impongono un tunnel VPN crittografato non appena un dispositivo si avvia, senza richieste all’utente.
Sicurezza e-mail S/MIME
mantieni l’autenticità crittografica e la privacy delle e-mail aziendali effettuando il provisioning di certificati specifici per utente per firma e crittografia e-mail native lato client.
Supporto file .cer e .crt
semplifica la distribuzione delle chiavi pubbliche con parsing, convalida e distribuzione pronti all’uso di estensioni di certificati aziendali universalmente accettate come .cer e .crt.
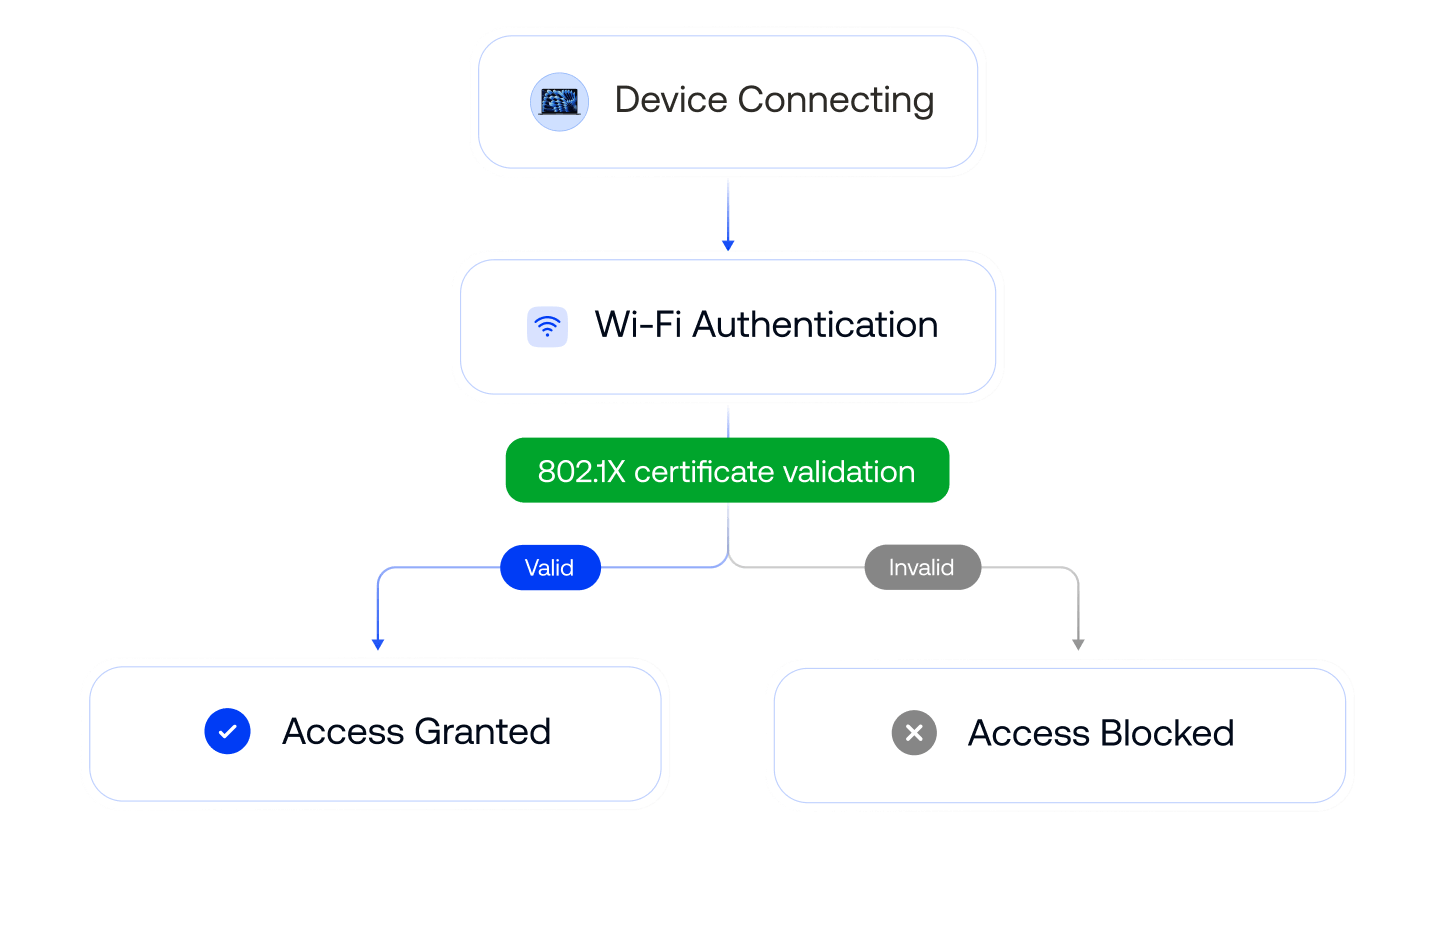
Autenticazione Wi-Fi 802.1X
elimina l’accesso Wi-Fi non autorizzato e la condivisione delle credenziali distribuendo certificati .cer o .crt univoci per convalidare identità dispositivo non condivisibili e legate all’hardware.
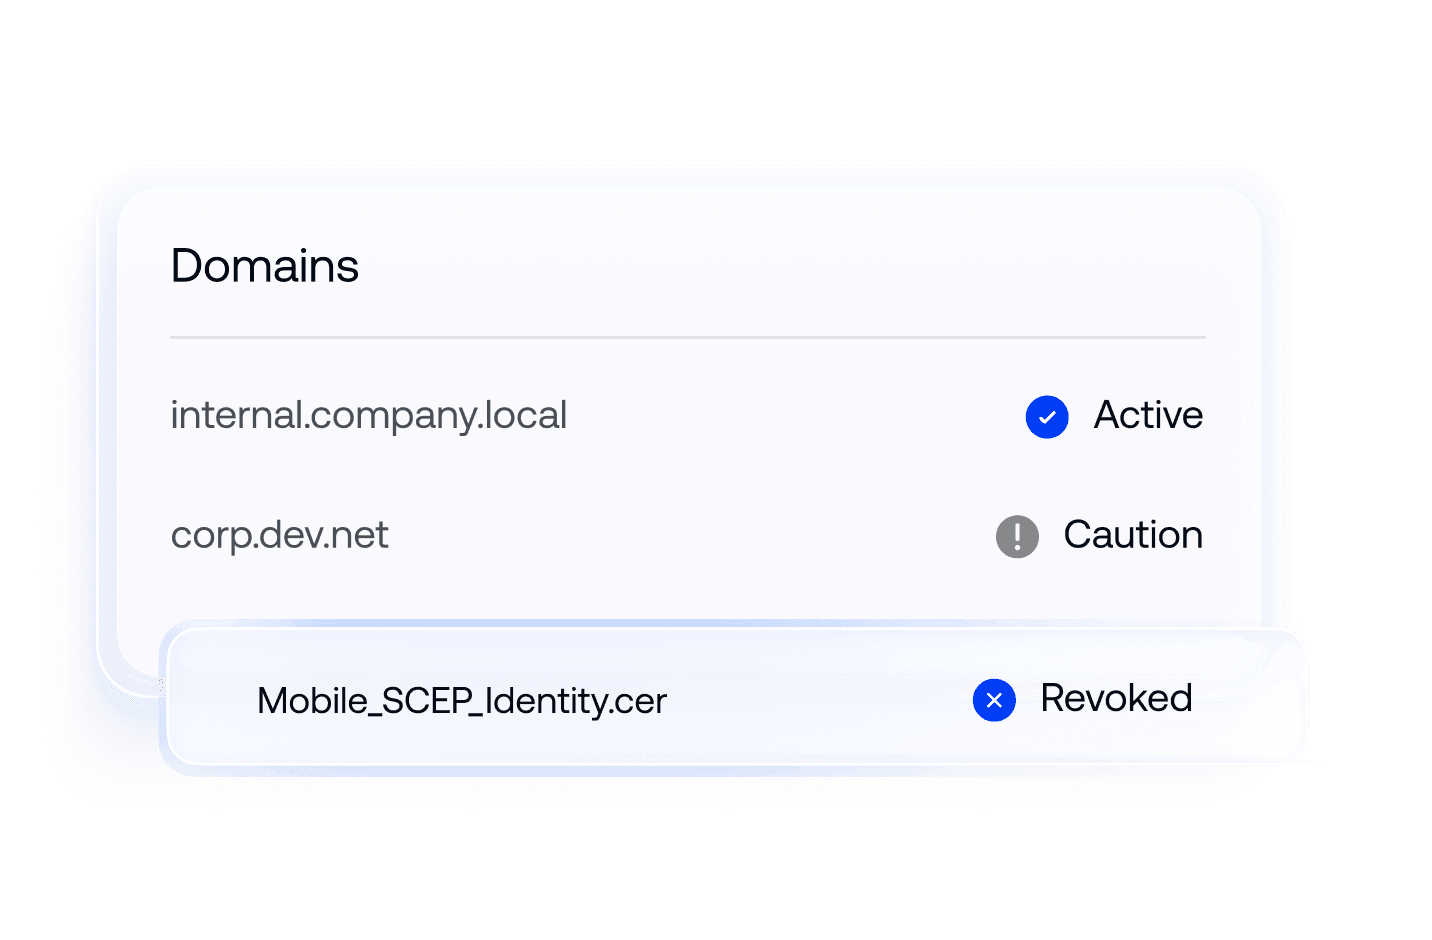
Esclusioni Apple CT Scan
semplifica l’autenticazione basata su certificati per i dispositivi Apple gestendo trasparenza dei certificati, revoca e preferenze di fiducia per dispositivi macOS e iOS con un’unica policy.


Connessioni senza attriti per una rete sicura

ntegrazione CA on-premises (AD CS)
mantieni la continuità della fiducia dei dispositivi collegando l’UEM cloud ai server Microsoft AD CS protetti da firewall tramite un proxy in uscita e NDES/SCEP.

Integrazione con provider CA cloud
emetti e distribuisci credenziali su larga scala dai provider di fiducia cloud preferiti tramite API native per automatizzare l’emissione dei certificati nel momento in cui un endpoint viene registrato.

Integrazione IdP
associa i certificati a identità verificate tramite integrazioni Entra ID, Okta e Google Workspace per popolarli con attributi utente e autorizzare CSRs.
Scopri perché le aziende di tutto il mondo hanno scelto Hexnode

"Grazie a Hexnode, la produttività e il risparmio di tempo sono stati notevoli. Il tempo necessario per distribuire un dispositivo è diminuito: da circa 20 minuti a soli 10."
Technology Solution Specialist
...e alla fine abbiamo trovato Hexnode, che rispondeva a tutte le nostre necessità
Responsabile informatico,




Ottimizzazione della gestione dei dispositivi con Hexnode
Continua la letturaOttimizzazione della gestione dei dispositivi con Hexnode



Prova gratuita di 14 giorni
Nessuna carta di credito