


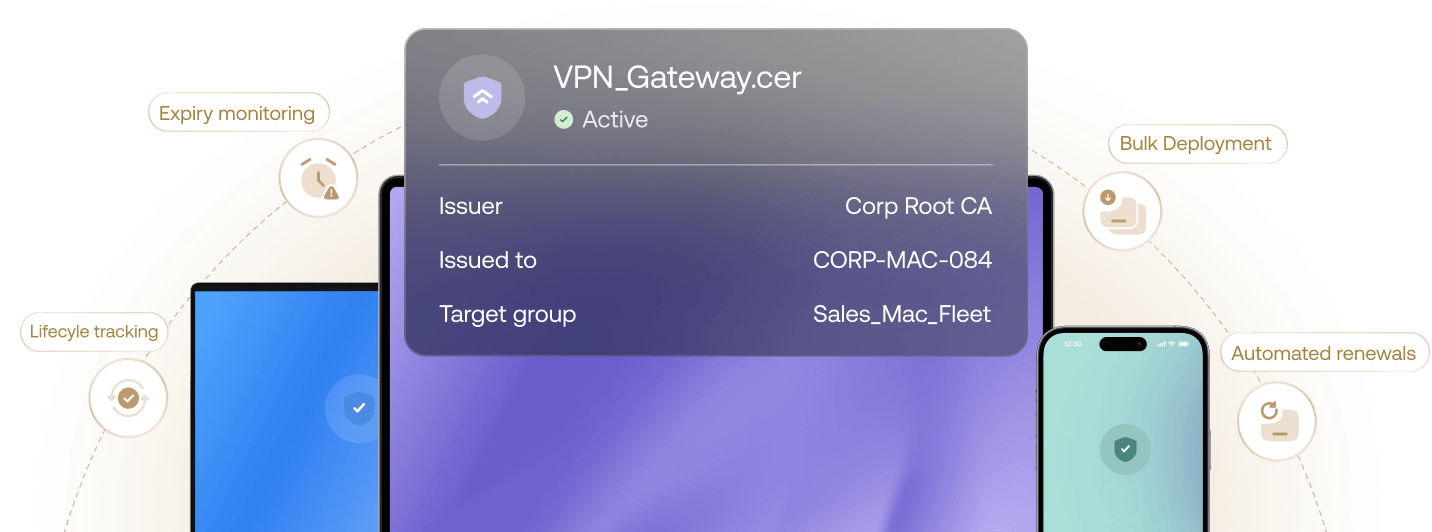
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Von allen geschätzt. Von den Besten anerkannt.

Hexnode wird in den IDC MarketScape UEM Vendors Assessment Reports 2025/26 als führender Anbieter und bedeutender Marktteilnehmer eingestuft.

Hexnode wurde im Gartner® Magic Quadrant™ 2026 für Endpoint-Management-Tools anerkannt.

Forrester zählt Hexnode als bemerkenswerten Anbieter in die Unified Endpoint Management Landschaft, Q3 2025.
Kontinuierliches Vertrauen. Mühelose Kontrolle.
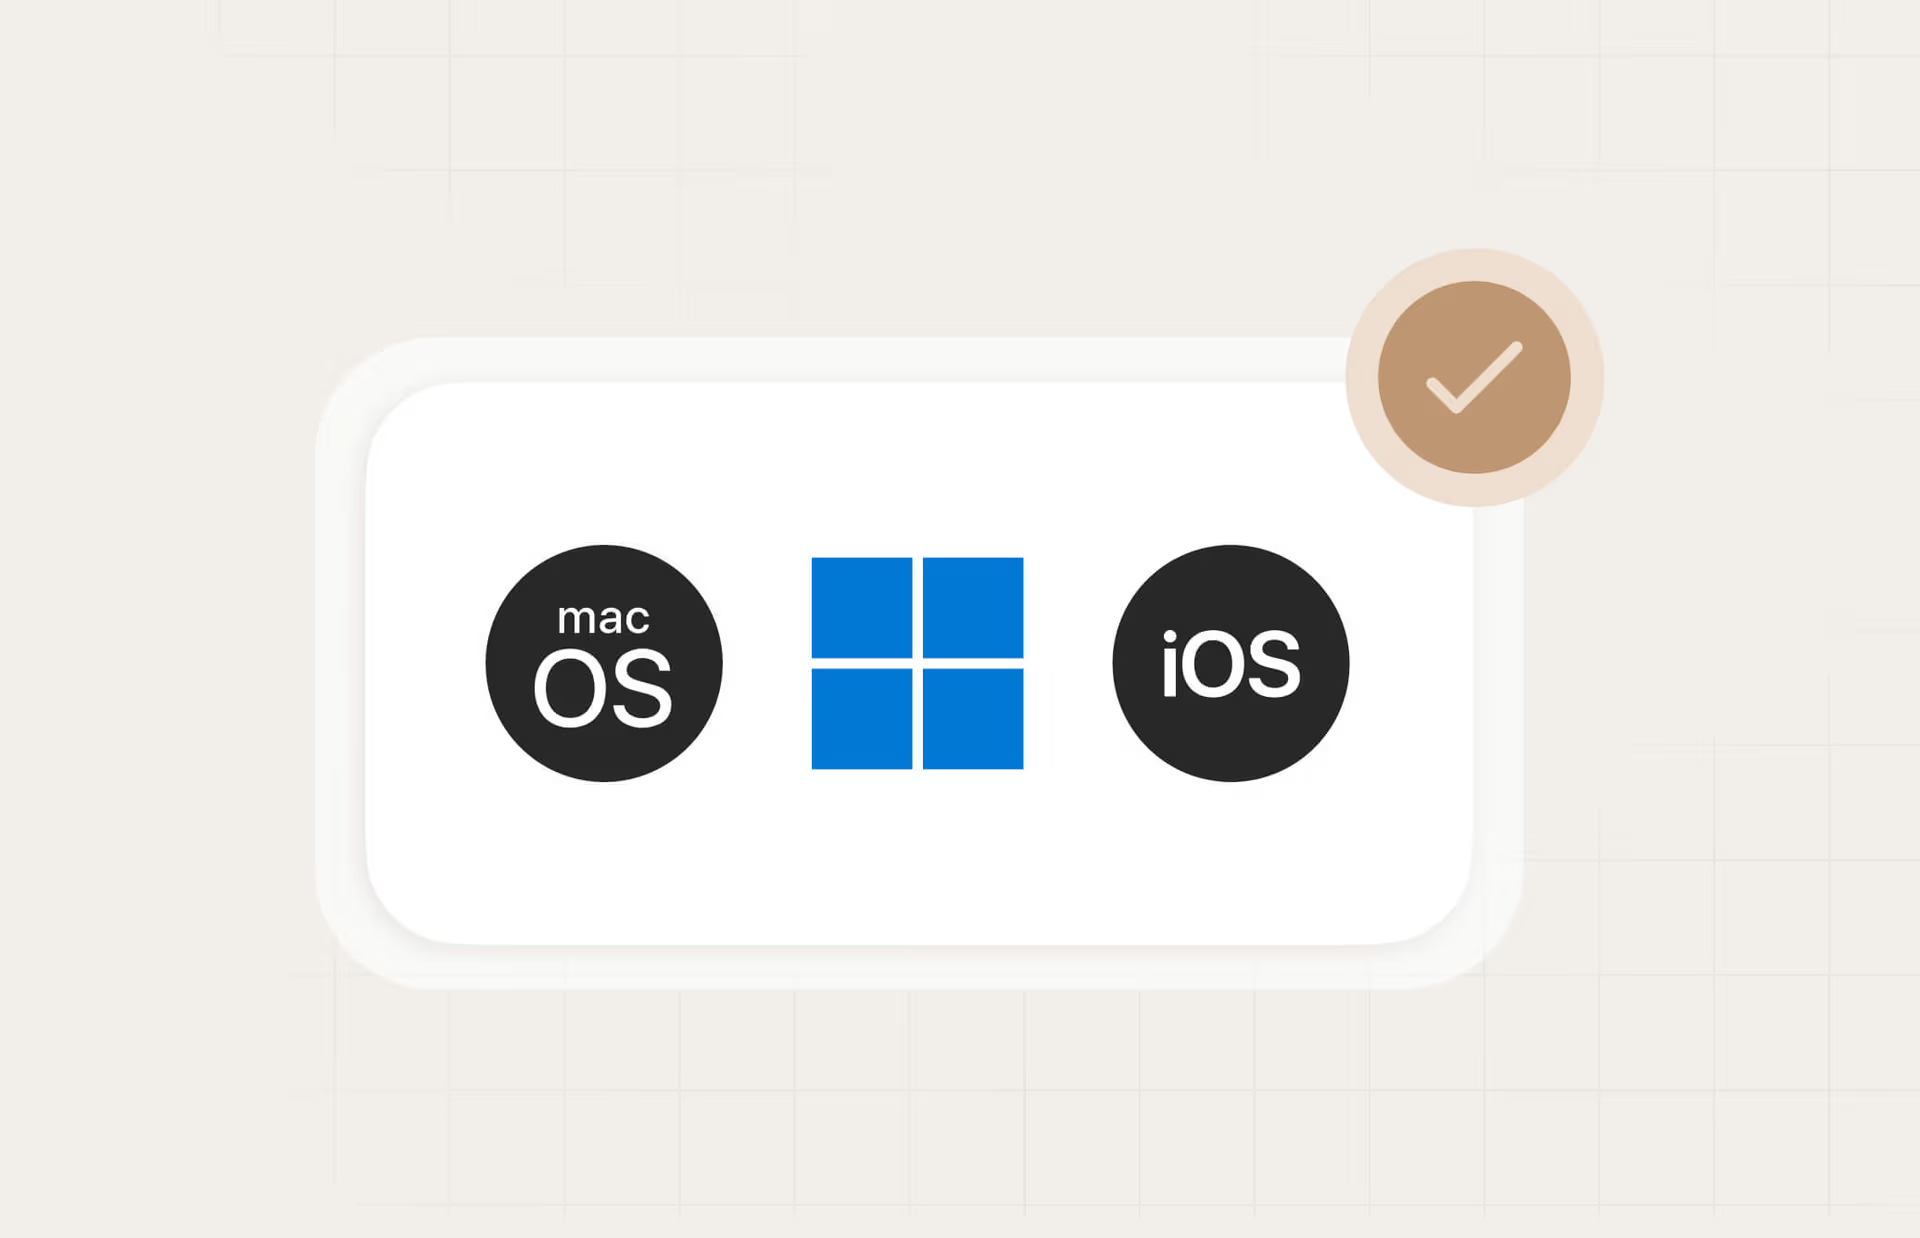
Plattformübergreifende Bereitstellung
Standardisieren Sie die Endpoint-Authentifizierung in Ihrer gesamten Flotte, indem Sie 802.1X-, VPN- und S/MIME-Zertifikate nativ in Windows-Stores und Apple Keychain bereitstellen.
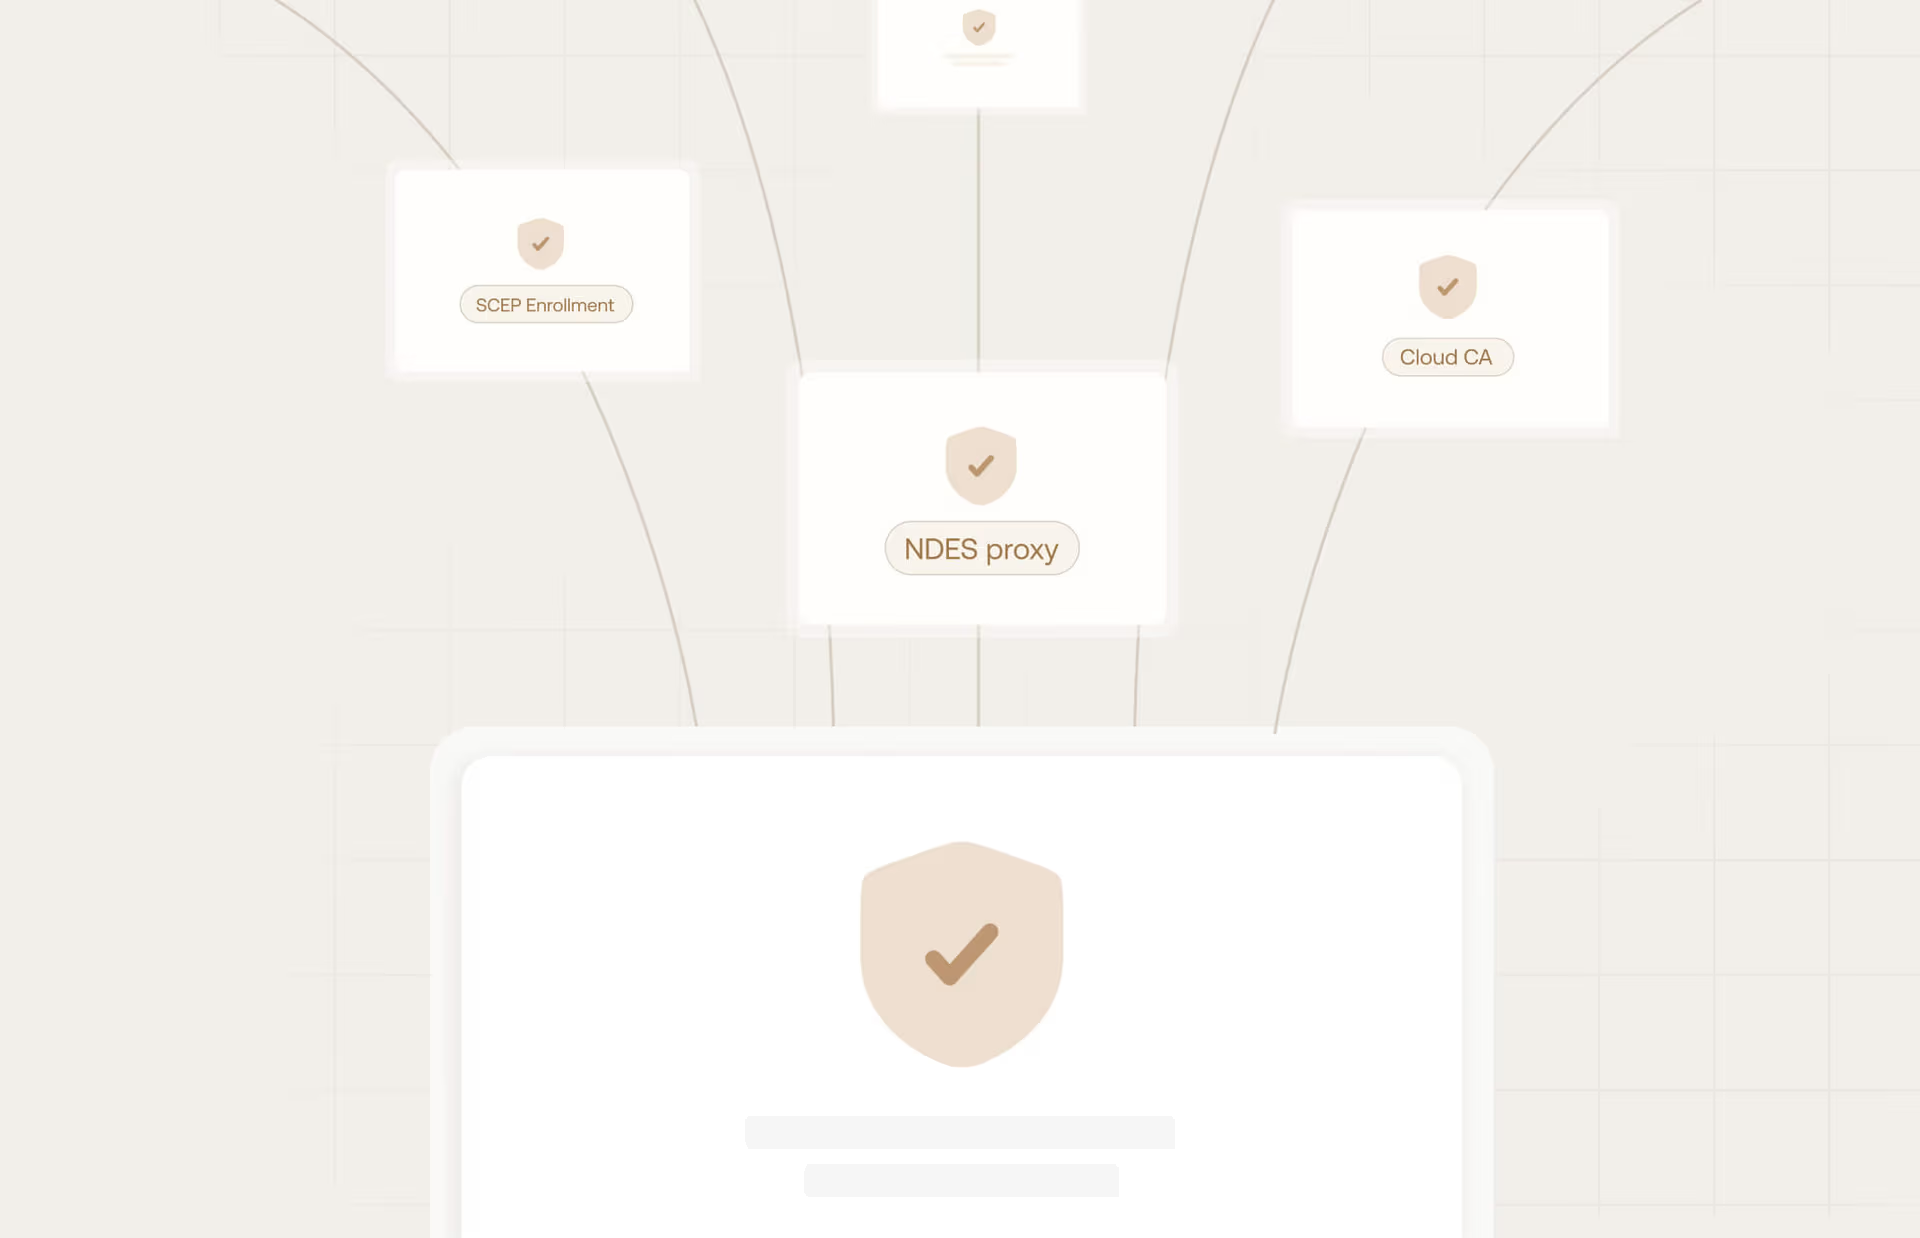
Skalierbare PKI-Infrastruktur
Stellen Sie Zertifikate über einen NDES-Proxy oder direkte Cloud-CA-Integrationen in großem Umfang bereit und stellen Sie sicher, dass jede Registrierungsanforderung durch dynamische SCEP-Validierung abgesichert ist.
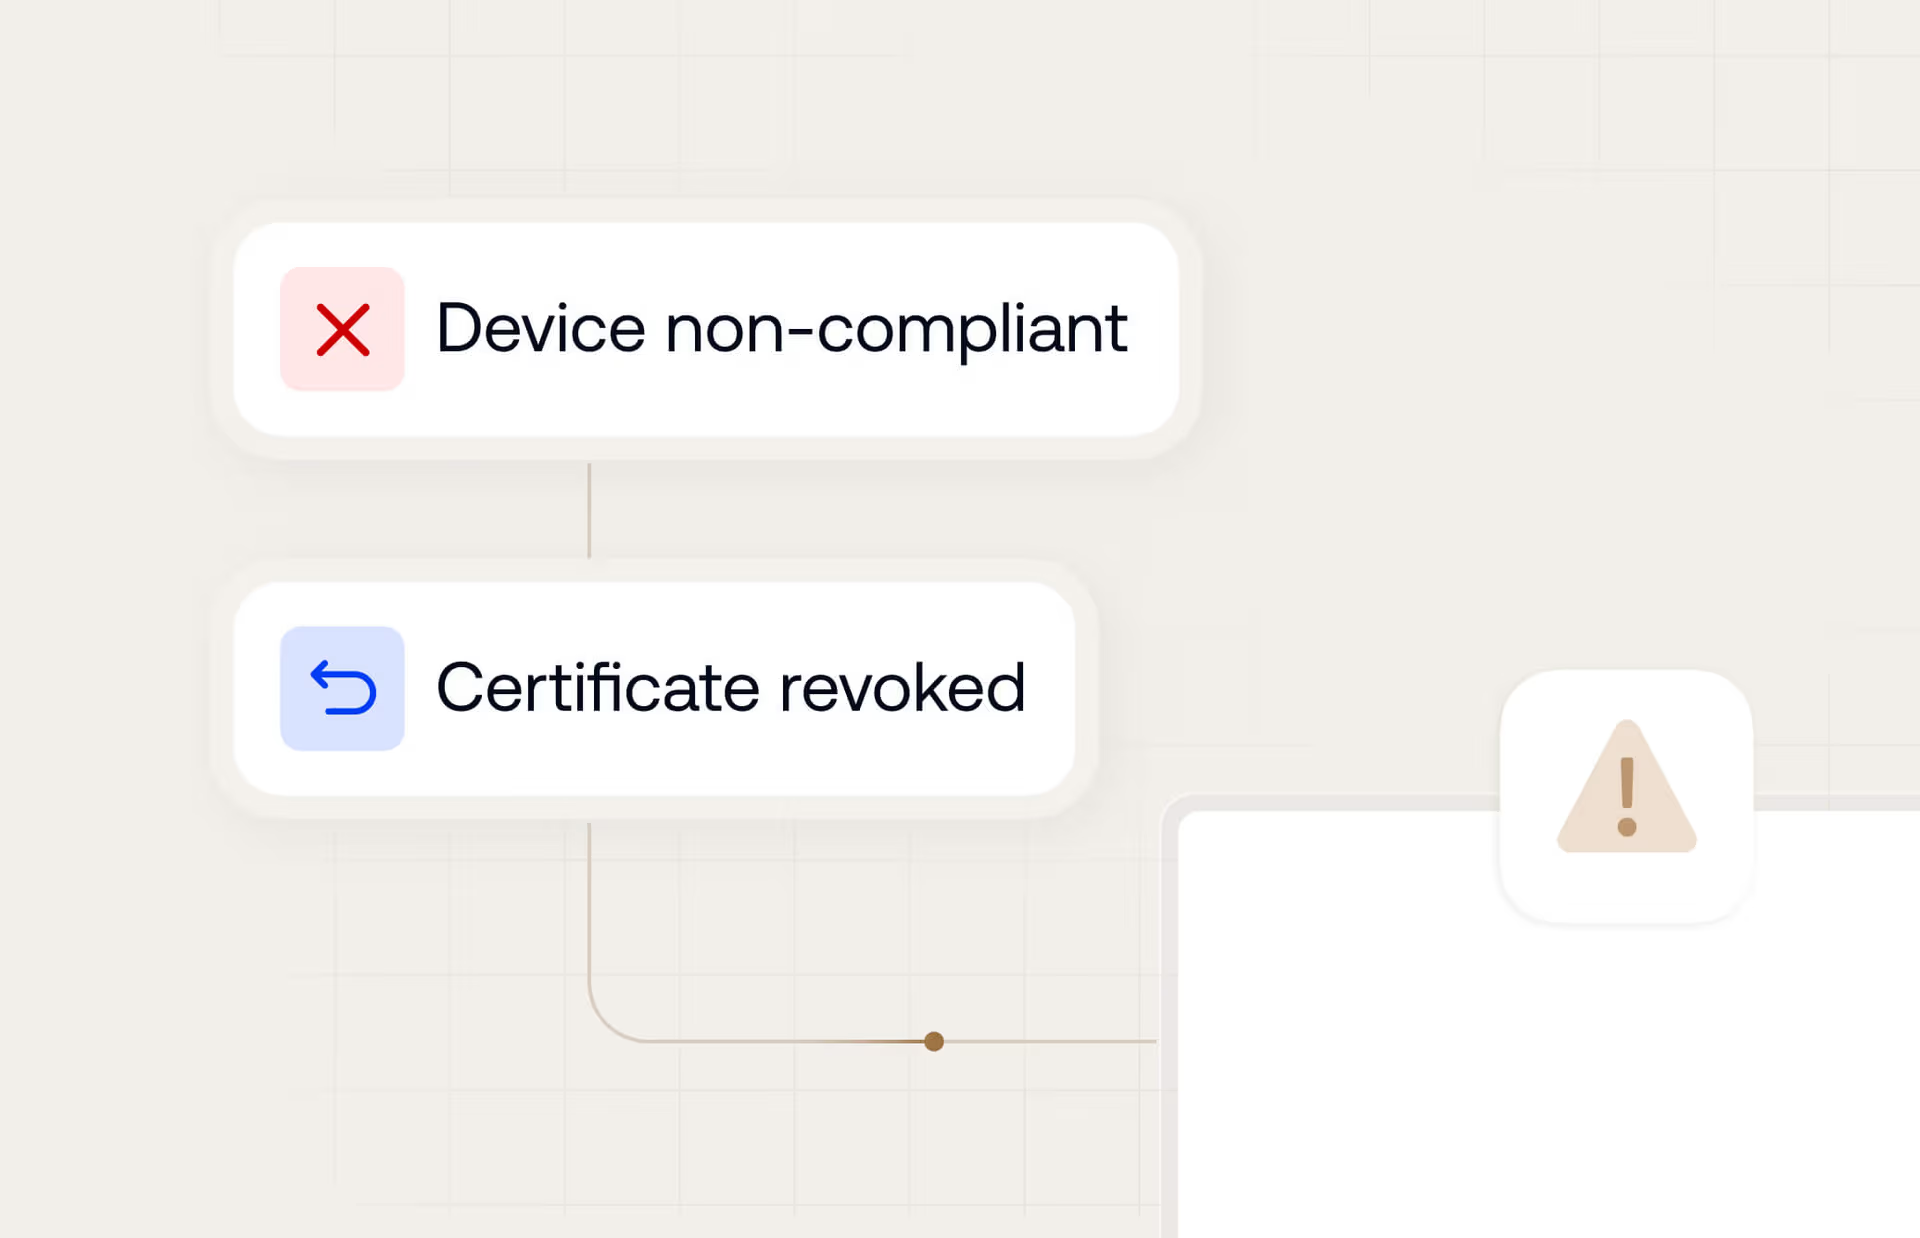
Statusgesteuerte Sperrung
Sichern Sie Ihren Perimeter sofort, indem Zertifikate über CRL/OCSP automatisch gesperrt werden, sobald ein Gerät als verloren oder nicht konform markiert wird.
Umfassende Zertifikatsunterstützung.
Zertifikate für Netzwerkauthentifizierung
- Wi-Fi-Zertifikate (802.1X)
- Always-On-VPN-Zertifikate
Zertifikate für sichere Kommunikation
- S/MIME-E-Mail-Zertifikate
Zertifikate für Identitäts- und Gerätevalidierung
- SCEP- / Client-Identitätszertifikate
Zertifikate für Vertrauensinfrastruktur
- Vertrauenswürdige Stammzertifikate (Root CAs)
- Zwischenzertifikate


Autonomes Gerätevertrauen für ununterbrochene Sicherheit
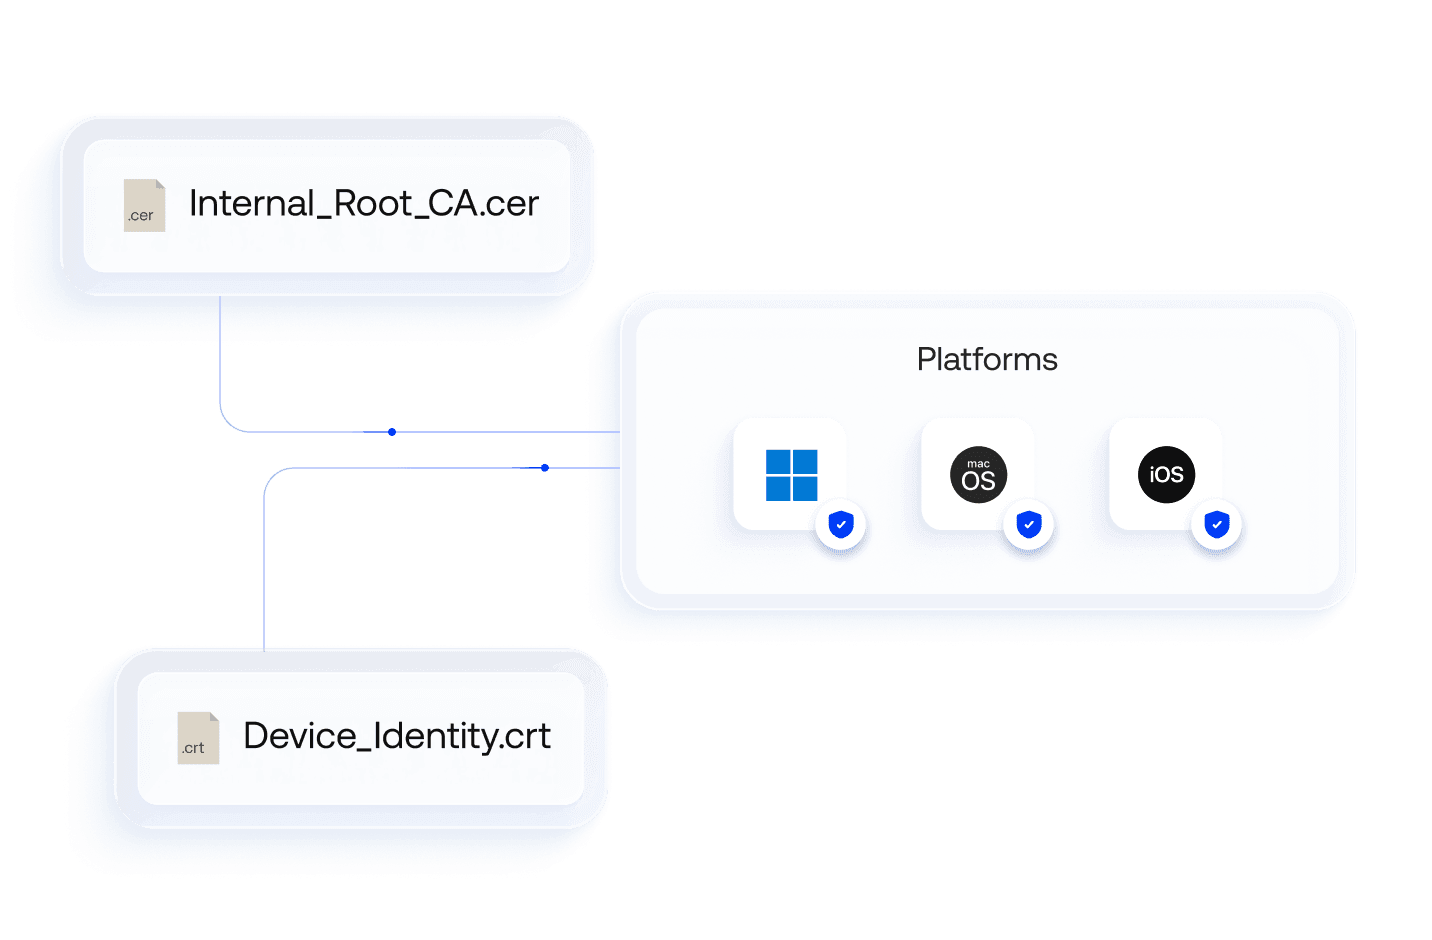
Bereitstellung von Stammzertifikaten
Erzielen Sie nahtlose Zero-Trust-Sicherheit und passwortlose Authentifizierung in Ihrer gesamten Flotte durch die automatisierte Bereitstellung von Stammzertifikaten in allen OS-Stores.
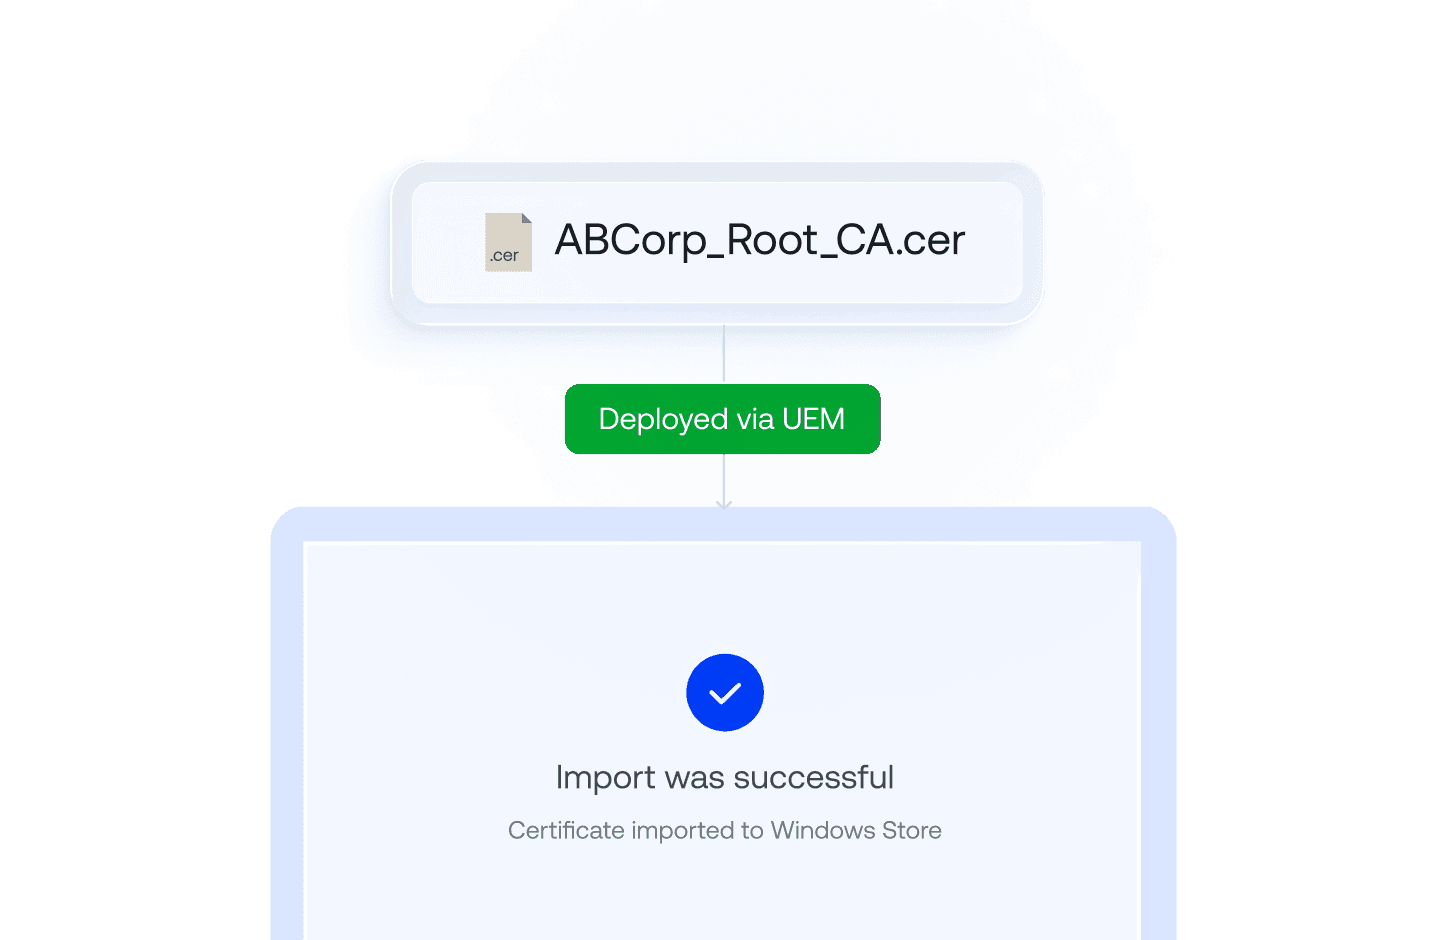
Windows-Store-Zuordnung
Verabschieden Sie sich von umständlichen GPOs und anfälligen PowerShell-Skripten, indem Zertifikate nativ über saubere UEM-Befehle in Windows-Zertifikatsspeicher injiziert werden.
Always-on-VPN-Profile
Schützen Sie Daten während der Übertragung in Remote-Umgebungen, indem Sie Zertifikate bereitstellen, die beim Start eines Geräts ohne Benutzeraufforderung einen verschlüsselten VPN-Tunnel erzwingen.
S/MIME-E-Mail-Sicherheit
Wahren Sie die kryptografische Authentizität und Vertraulichkeit von Unternehmens-E-Mails, indem Sie benutzerspezifische Zertifikate für native clientseitige E-Mail-Signatur und Verschlüsselung bereitstellen.
.cer- und .crt-Dateiunterstützung
Vereinfachen Sie die Verteilung öffentlicher Schlüssel durch sofort einsatzbereite Analyse, Validierung und Bereitstellung allgemein akzeptierter Unternehmenszertifikatserweiterungen wie .cer und .crt.
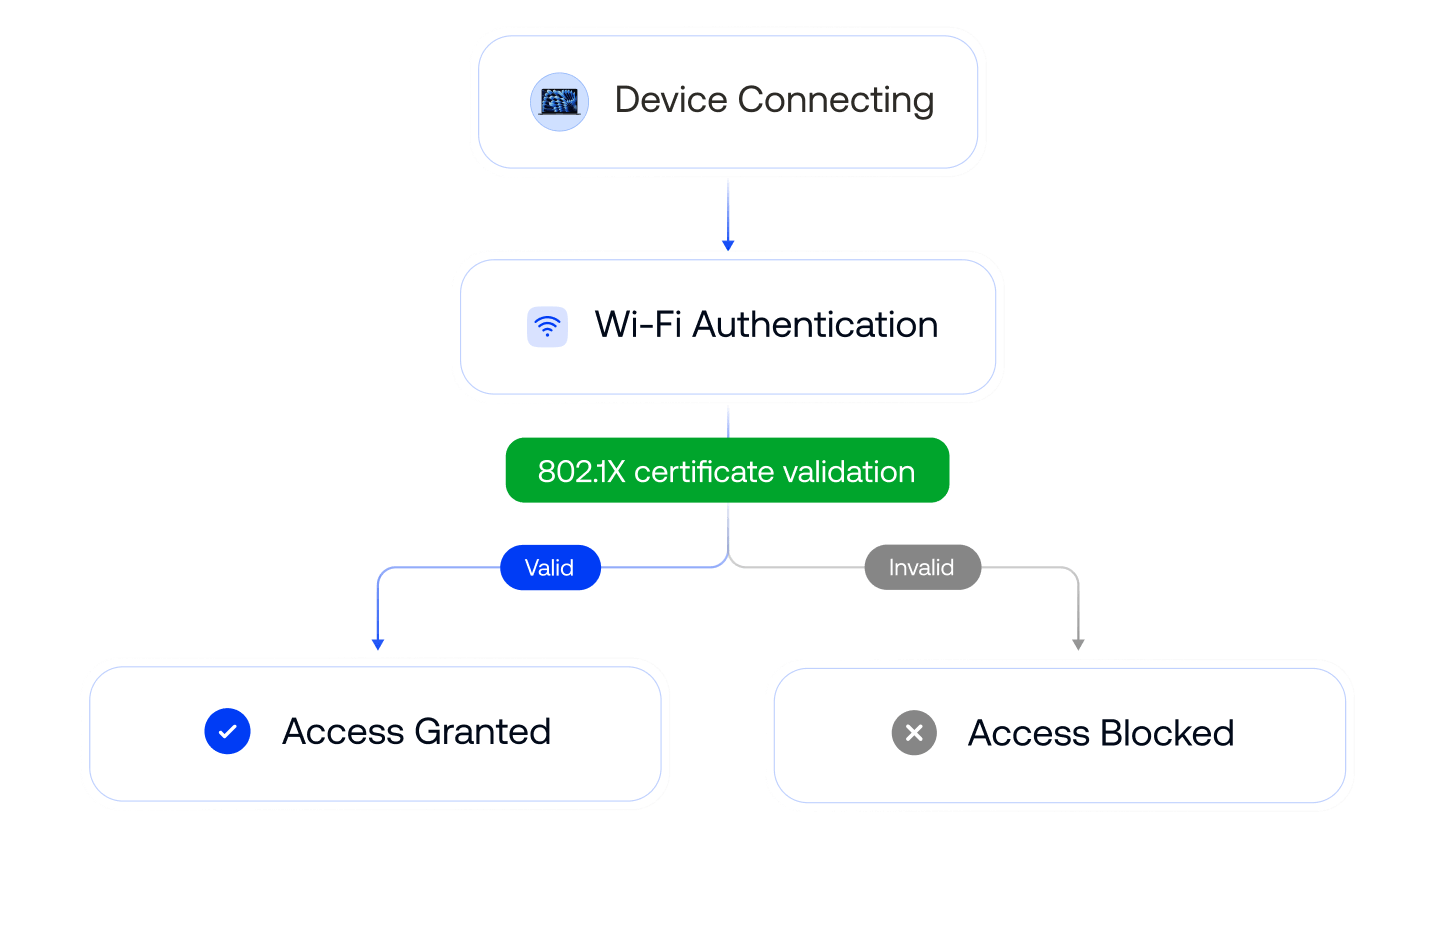
802.1X-Wi-Fi-Authentifizierung
Verhindern Sie unbefugten Wi-Fi-Zugriff und die Weitergabe von Anmeldedaten, indem Sie eindeutige .cer- oder .crt-Zertifikate bereitstellen, um nicht teilbare, hardwaregebundene Geräteidentitäten zu validieren.
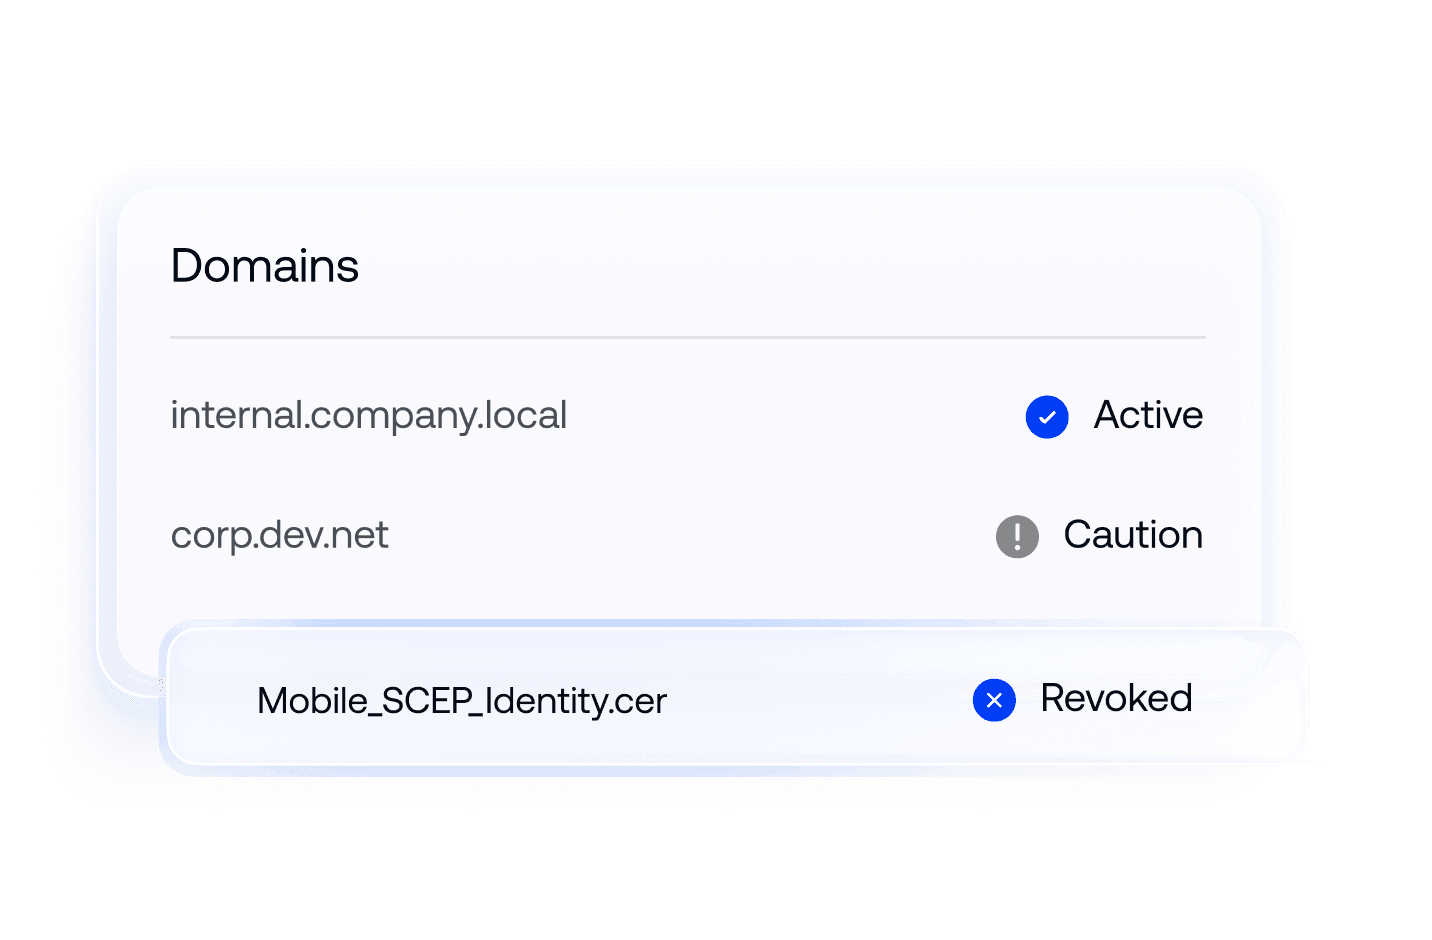
Apple CT Scan-Ausschlüsse
Vereinfachen Sie die zertifikatbasierte Authentifizierung für Apple-Geräte, indem Sie Zertifikatstransparenz, Sperrung und Vertrauenseinstellungen für macOS- und iOS-Geräte mit einer einzigen Richtlinie verwalten.


Reibungslose Verbindungen für ein sicheres Netzwerk

On-Premises-CA-Integration (AD CS)
Wahren Sie die Kontinuität des Gerätevertrauens, indem Sie Cloud-UEM über einen ausgehenden Proxy und NDES/SCEP mit durch Firewalls geschützten Microsoft AD CS-Servern verbinden.

Integration von Cloud-CA-Anbietern
Stellen Sie Anmeldedaten in großem Umfang von bevorzugten Cloud-Vertrauensanbietern über native APIs aus und bereit, um die Zertifikatsausstellung sofort bei der Endpoint-Registrierung zu automatisieren.

IdP-Integration
Verknüpfen Sie Zertifikate über Integrationen mit Entra ID, Okta und Google Workspace mit verifizierten Identitäten, um sie mit Benutzerattributen zu befüllen und CSRs zu autorisieren.
Erfahren Sie, warum Unternehmen weltweit auf Hexnode setzen

"Durch die Nutzung von Hexnode waren die Produktivitäts- und Zeiteinsparungen erheblich. Die Zeit für die Bereitstellung eines Geräts hat sich deutlich verringert. Früher dauerte es etwa 20 Minuten, jetzt nur noch etwa 10."
Technology Solution Specialist
... und dann haben wir Hexnode gefunden, das alle Kriterien erfüllt hat
Information Technology Manager,







14 Tage kostenlos testen
Keine Kreditkarte erforderlich