


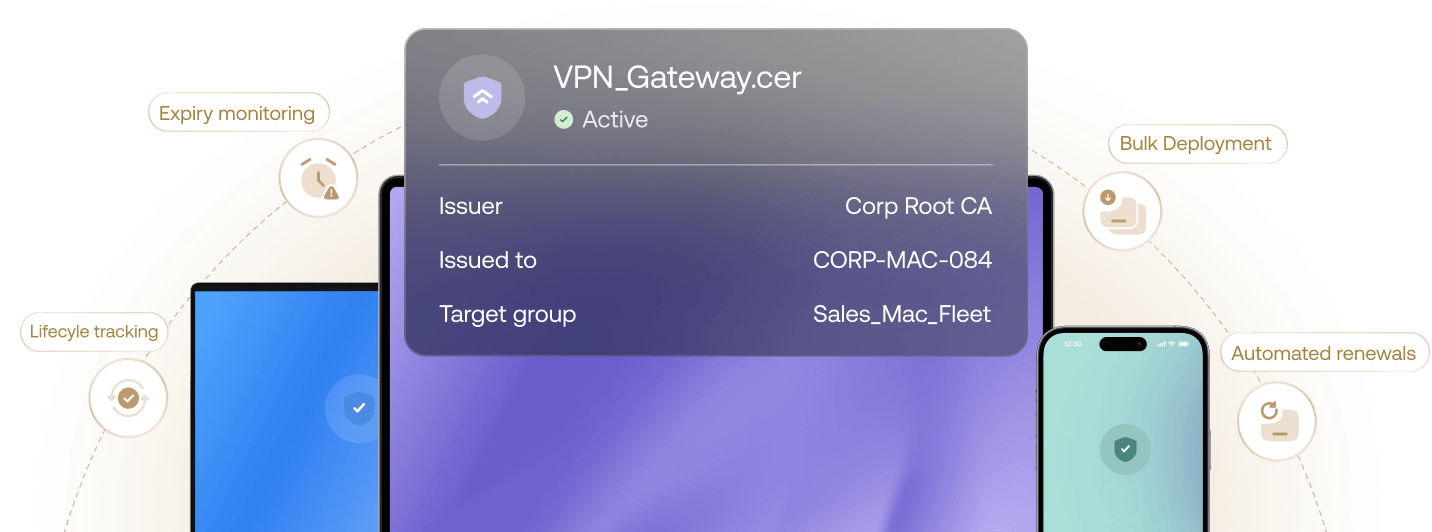
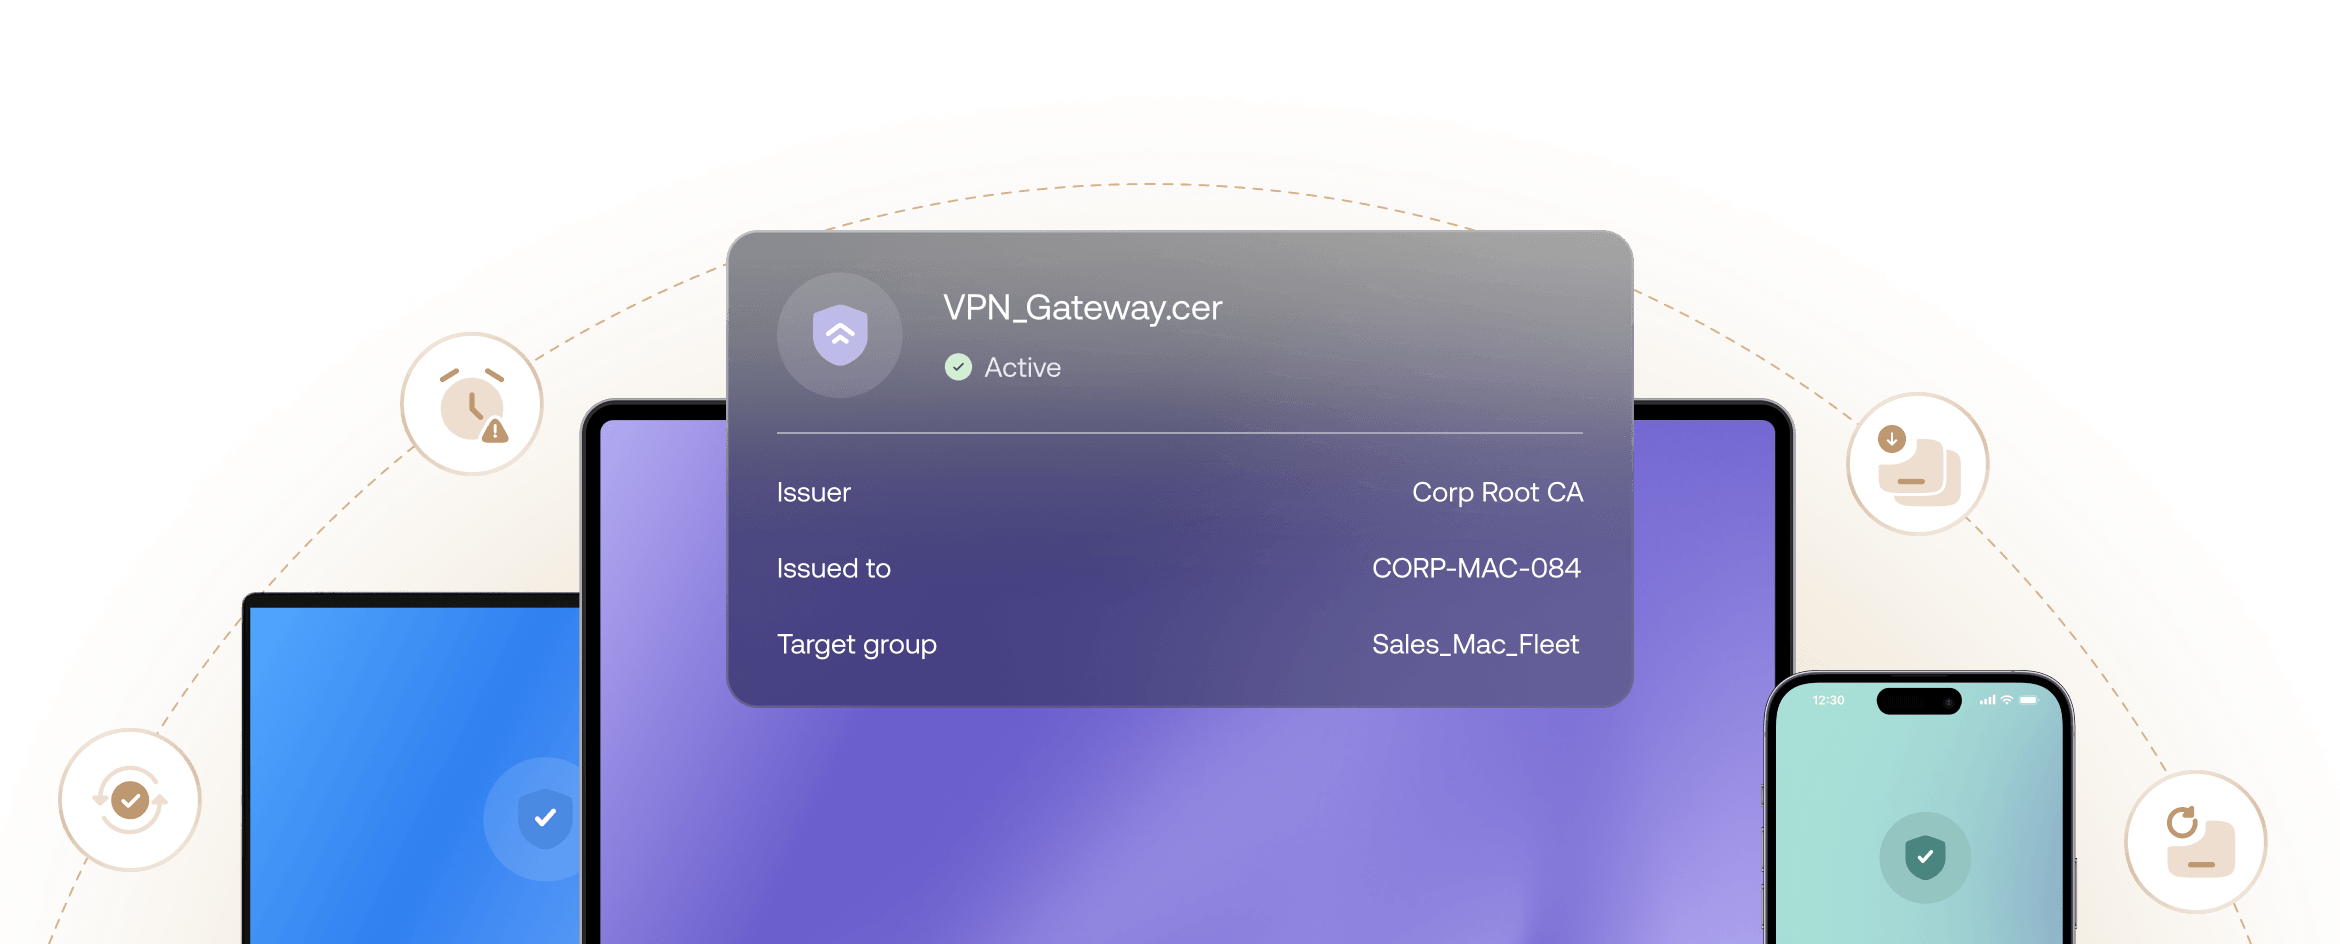
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Herkes tarafından sevildi. En iyiler tarafından tanındı.

Hexnode, IDC MarketScape UEM Vendors Assessment Reports 2025/26’da lider ve önemli bir oyuncu olarak listelenmiştir.

Hexnode, 2026 Gartner® Magic Quadrant™’ta Uç Nokta Yönetim Araçları kategorisinde tanınmıştır.

Forrester, Hexnode'u The Unified Endpoint Management Landscape, Q3 2025'te Önemli bir satıcı olarak dahil ediyor.
Sürekli Güven. Zahmetsiz Kontrol.
Platformlar Arası Provisioning
802.1X, VPN ve S/MIME sertifikalarını Windows depolarına ve Apple Keychain’e yerel olarak provision ederek filonuz genelinde endpoint kimlik doğrulamasını standartlaştırın.
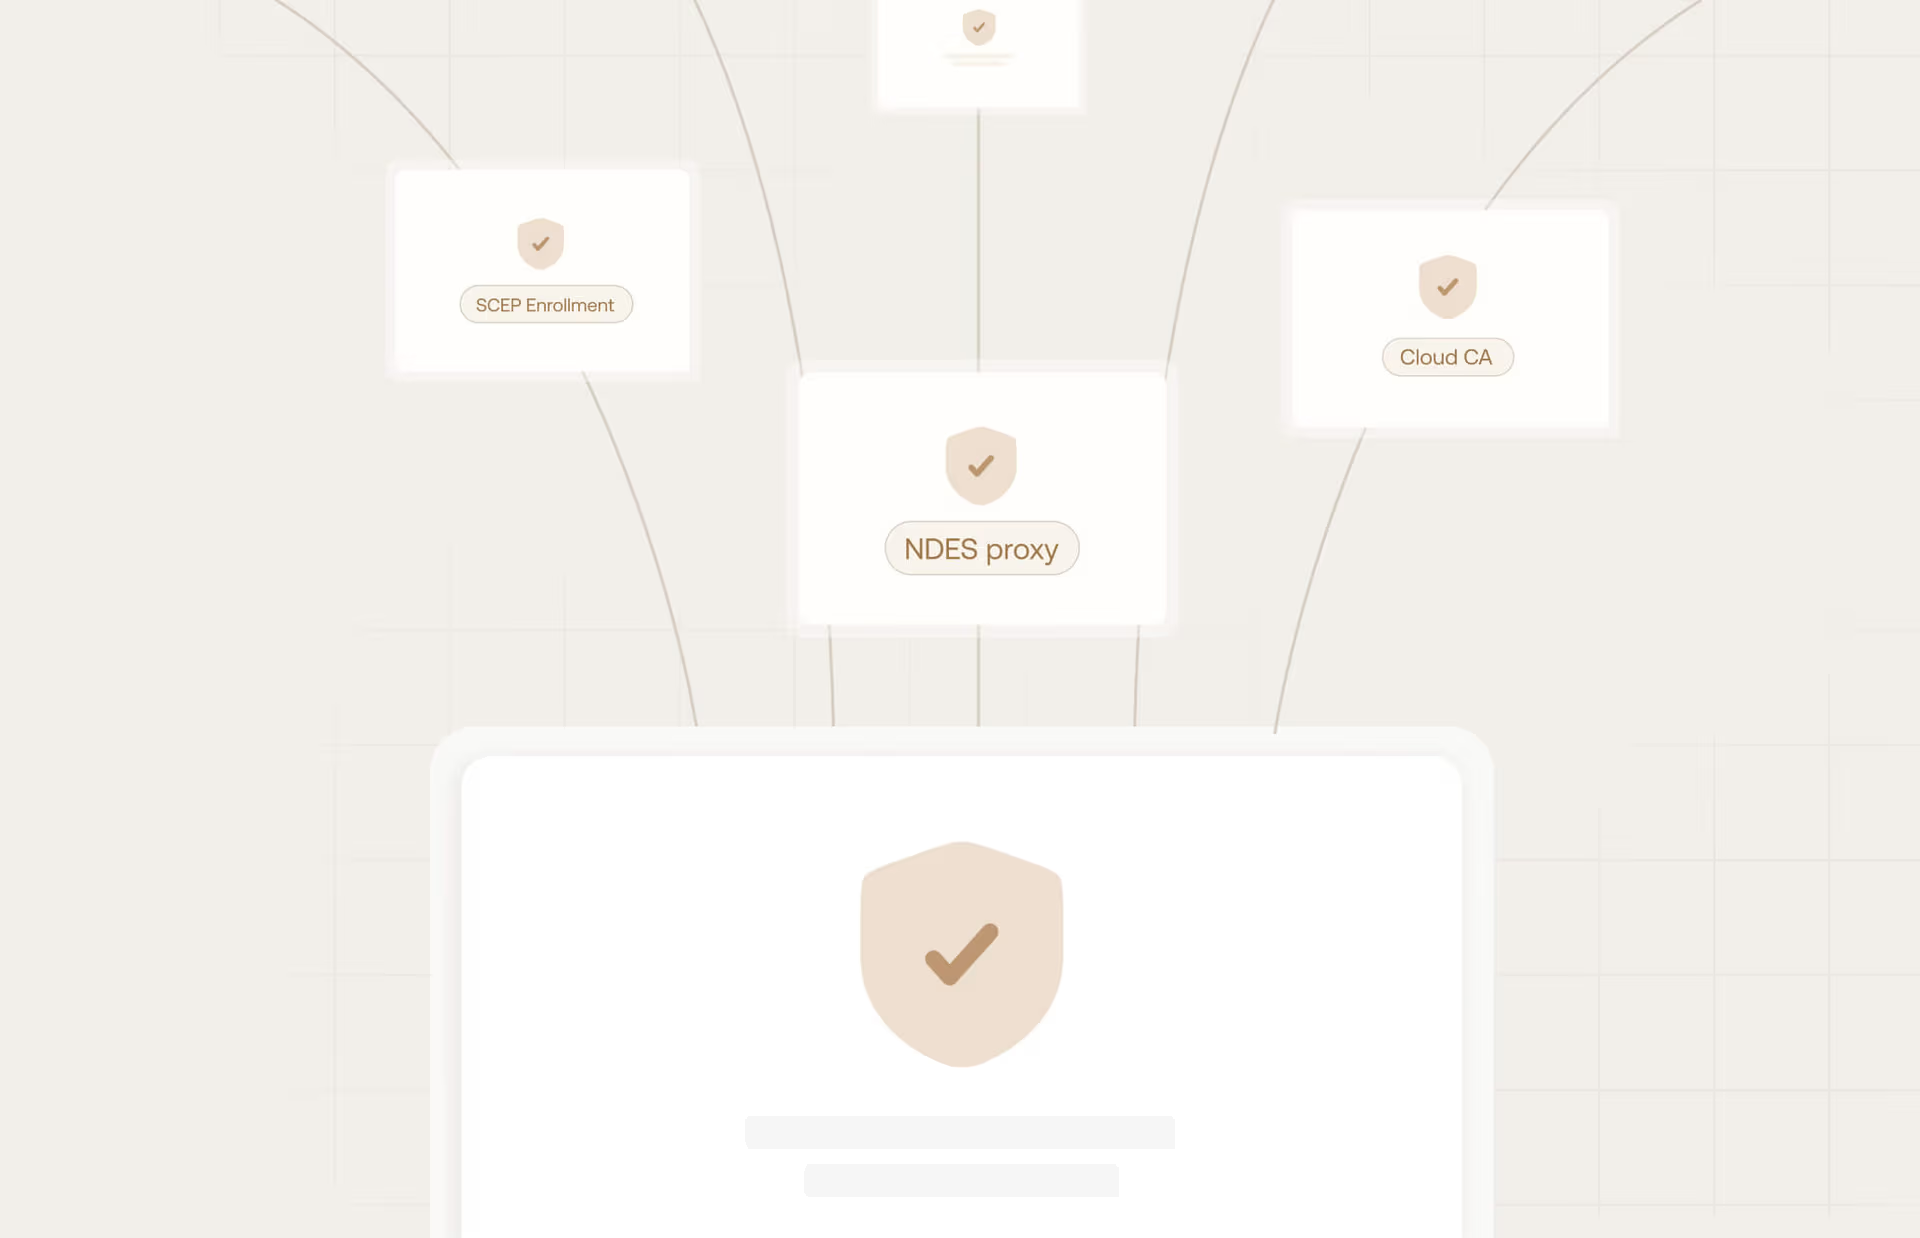
Ölçeklenebilir PKI Altyapısı
NDES proxy veya doğrudan bulut CA entegrasyonları aracılığıyla sertifikaları ölçekli olarak dağıtın ve her kayıt isteğinin dinamik SCEP doğrulamasıyla denetlendiğinden emin olun.
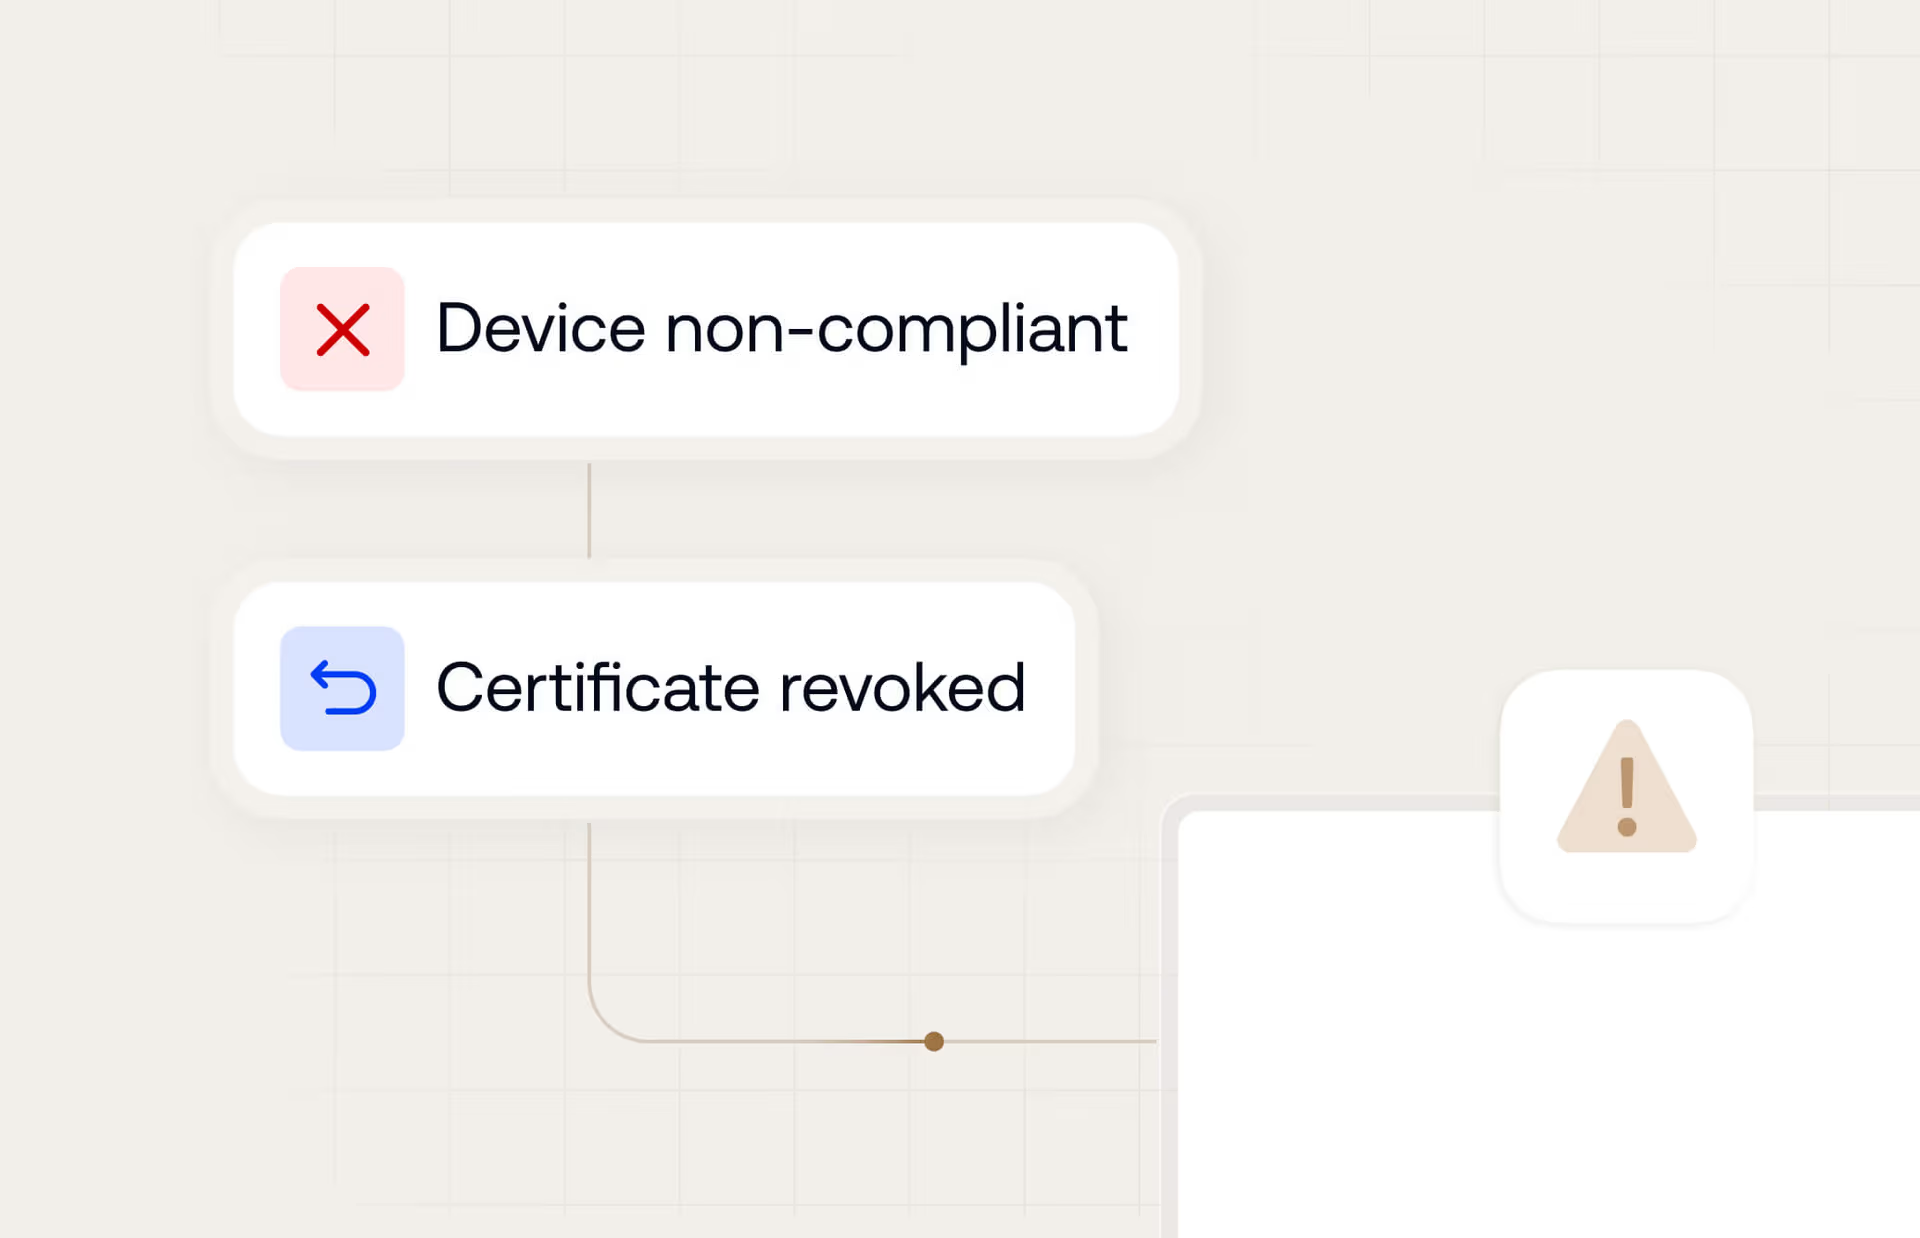
Duruma Dayalı İptal
Bir cihaz kayıp veya uyumsuz olarak işaretlendiği anda CRL/OCSP üzerinden sertifikaları otomatik olarak iptal ederek çevrenizi anında güvenceye alın.
Kapsamlı Sertifika Desteği.
Ağ Kimlik Doğrulama Sertifikaları
- Wi-Fi Sertifikaları (802.1X)
- Always-On VPN Sertifikaları
Güvenli İletişim Sertifikaları
- S/MIME E-posta Sertifikaları
Kimlik ve Cihaz Doğrulama Sertifikaları
- SCEP / İstemci Kimliği Sertifikaları
Güven Altyapısı Sertifikaları
- Güvenilir Kök Sertifikalar (Root CAs)
- Ara Sertifikalar


Kesintisiz güvenlik için otonom cihaz güveni
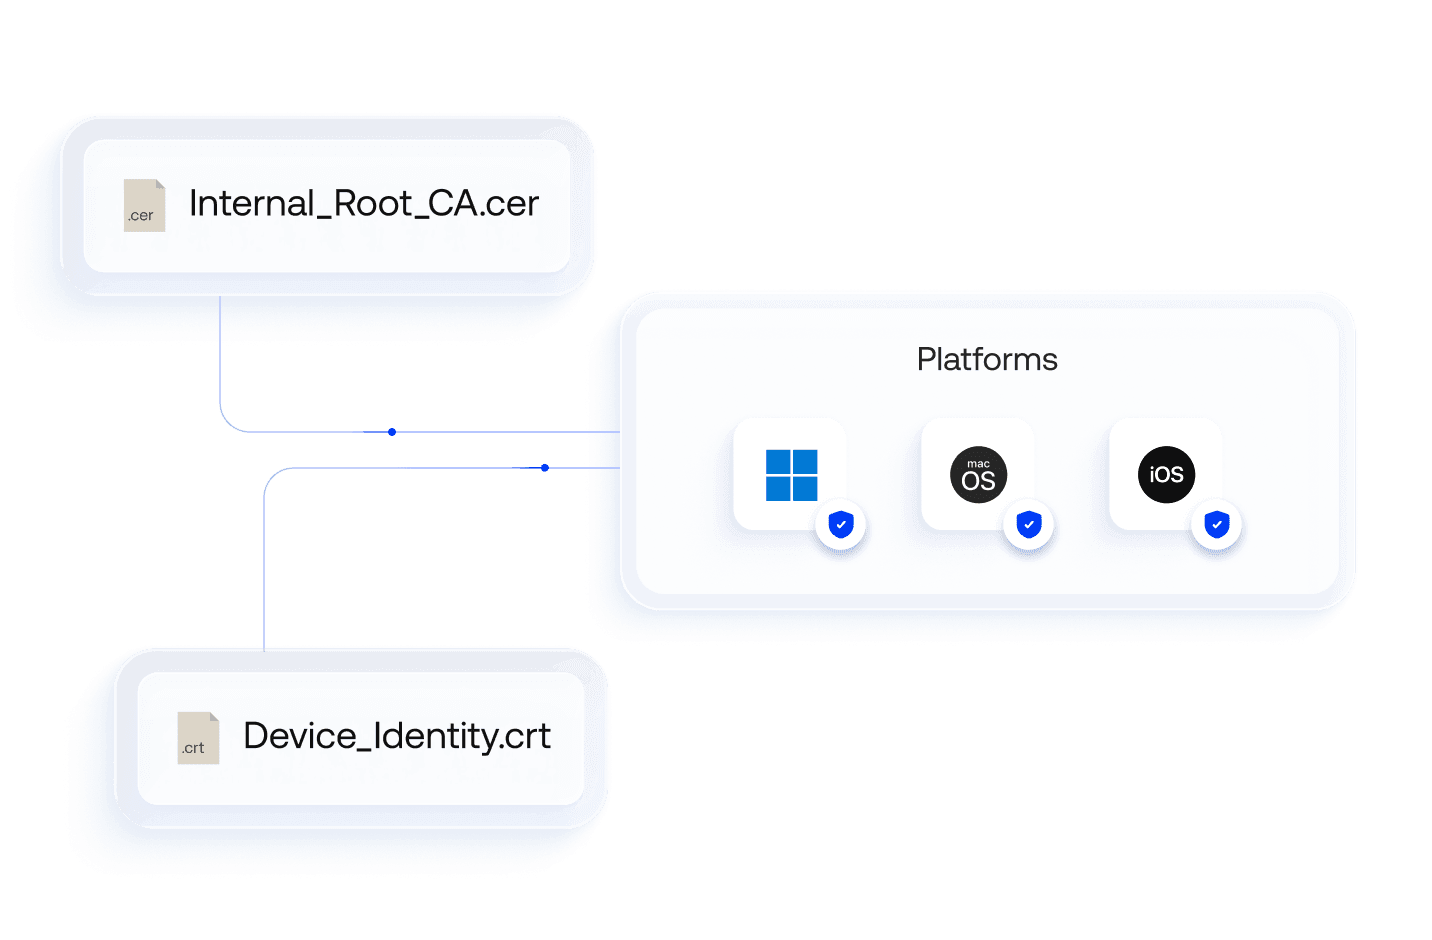
Kök sertifika dağıtımı
Tüm OS depolarına otomatik kök sertifika dağıtımıyla filonuz genelinde kesintisiz Zero Trust güvenliği ve parolasız kimlik doğrulama sağlayın.
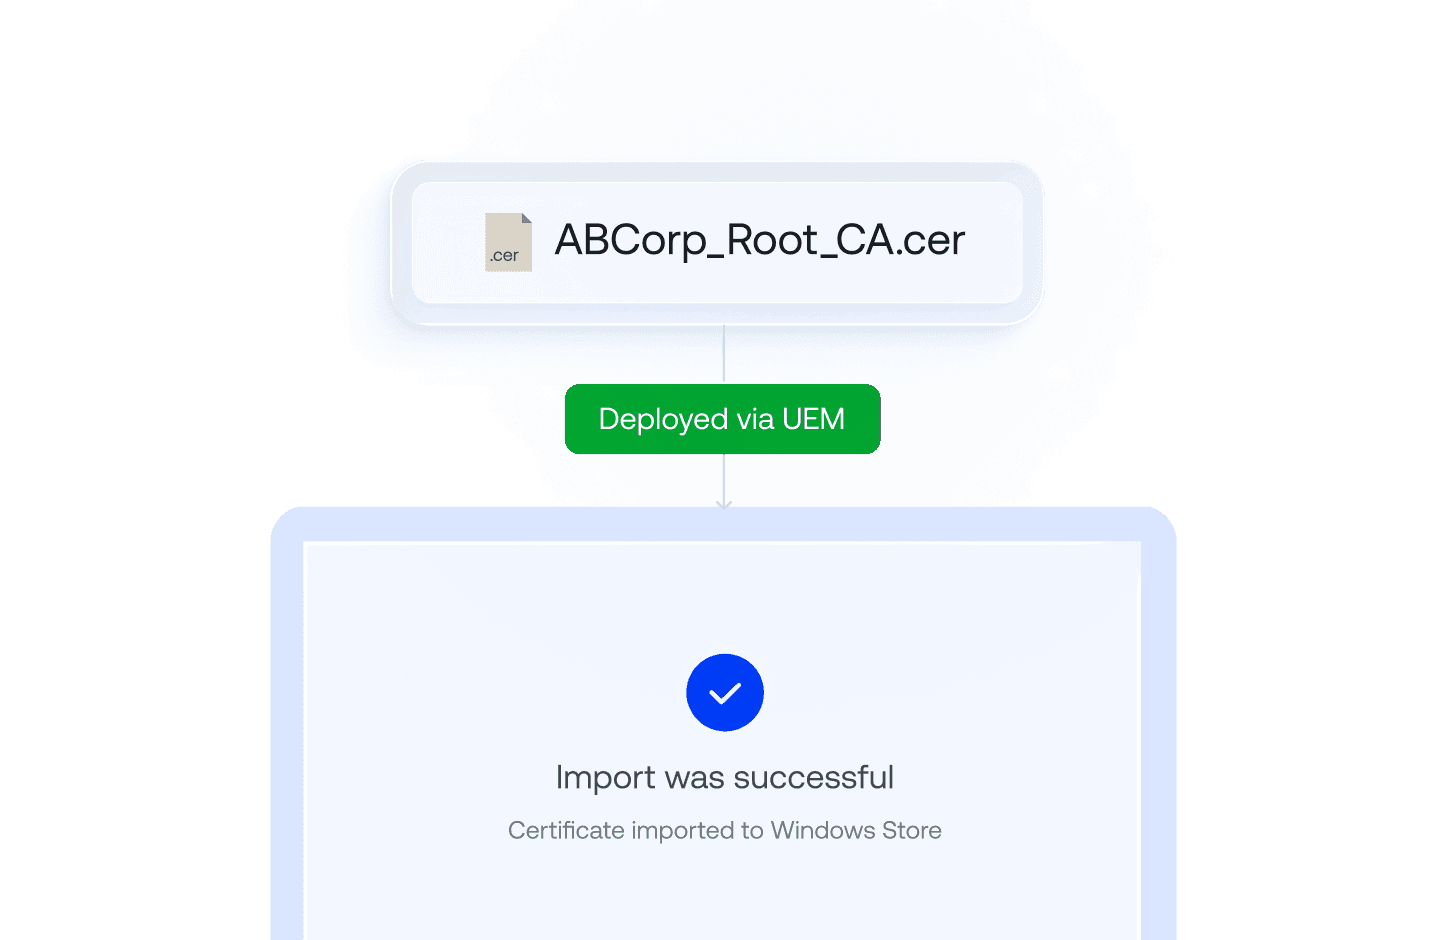
Windows Store Eşleme
Sertifikaları temiz UEM komutlarıyla Windows sertifika depolarına yerel olarak enjekte ederek hantal GPO’lardan ve kırılgan PowerShell betiklerinden kurtulun.
Always-on VPN Profilleri
Cihaz açıldığı anda kullanıcı istemi olmadan şifreli bir VPN tünelini zorunlu kılan sertifikalar dağıtarak uzak operasyonlarda aktarımdaki verileri koruyun.
S/MIME E-posta Güvenliği
Yerel, istemci taraflı e-posta imzalama ve şifreleme için kullanıcıya özel sertifikalar sağlayarak kurumsal e-postaların kriptografik özgünlüğünü ve gizliliğini koruyun.
.cer ve .crt Dosya Desteği
.cer ve .crt gibi evrensel olarak kabul edilen kurumsal sertifika uzantılarının hazır ayrıştırma, doğrulama ve dağıtımıyla açık anahtar dağıtımını basitleştirin.
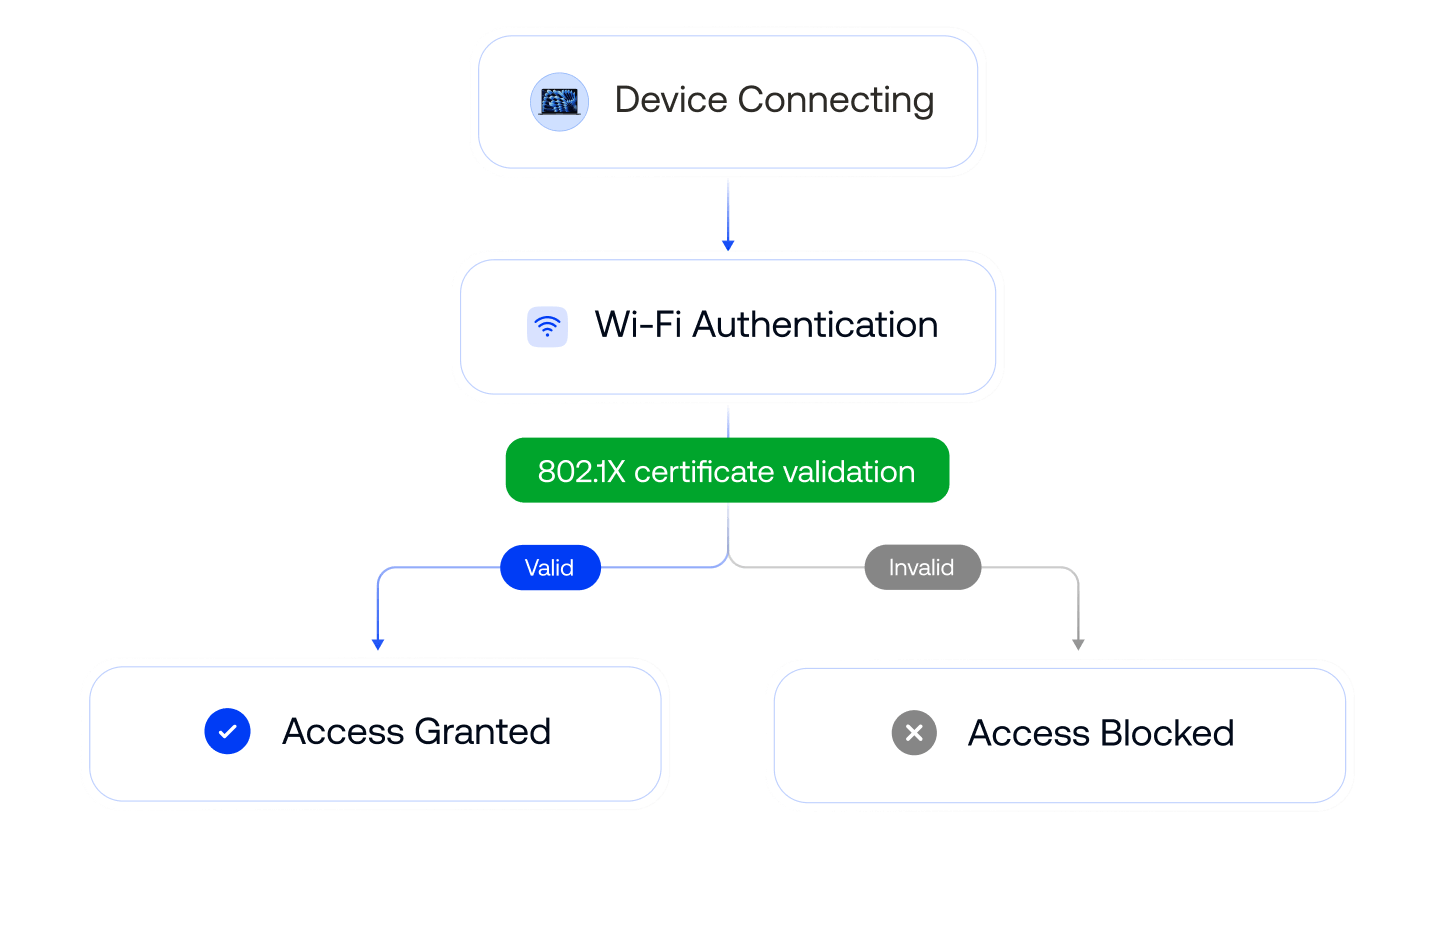
802.1X Wi-Fi Kimlik Doğrulama
Paylaşılamayan, donanıma bağlı cihaz kimliklerini doğrulamak için benzersiz .cer veya .crt sertifikaları dağıtarak yetkisiz Wi-Fi erişimini ve kimlik bilgisi paylaşımını ortadan kaldırın.
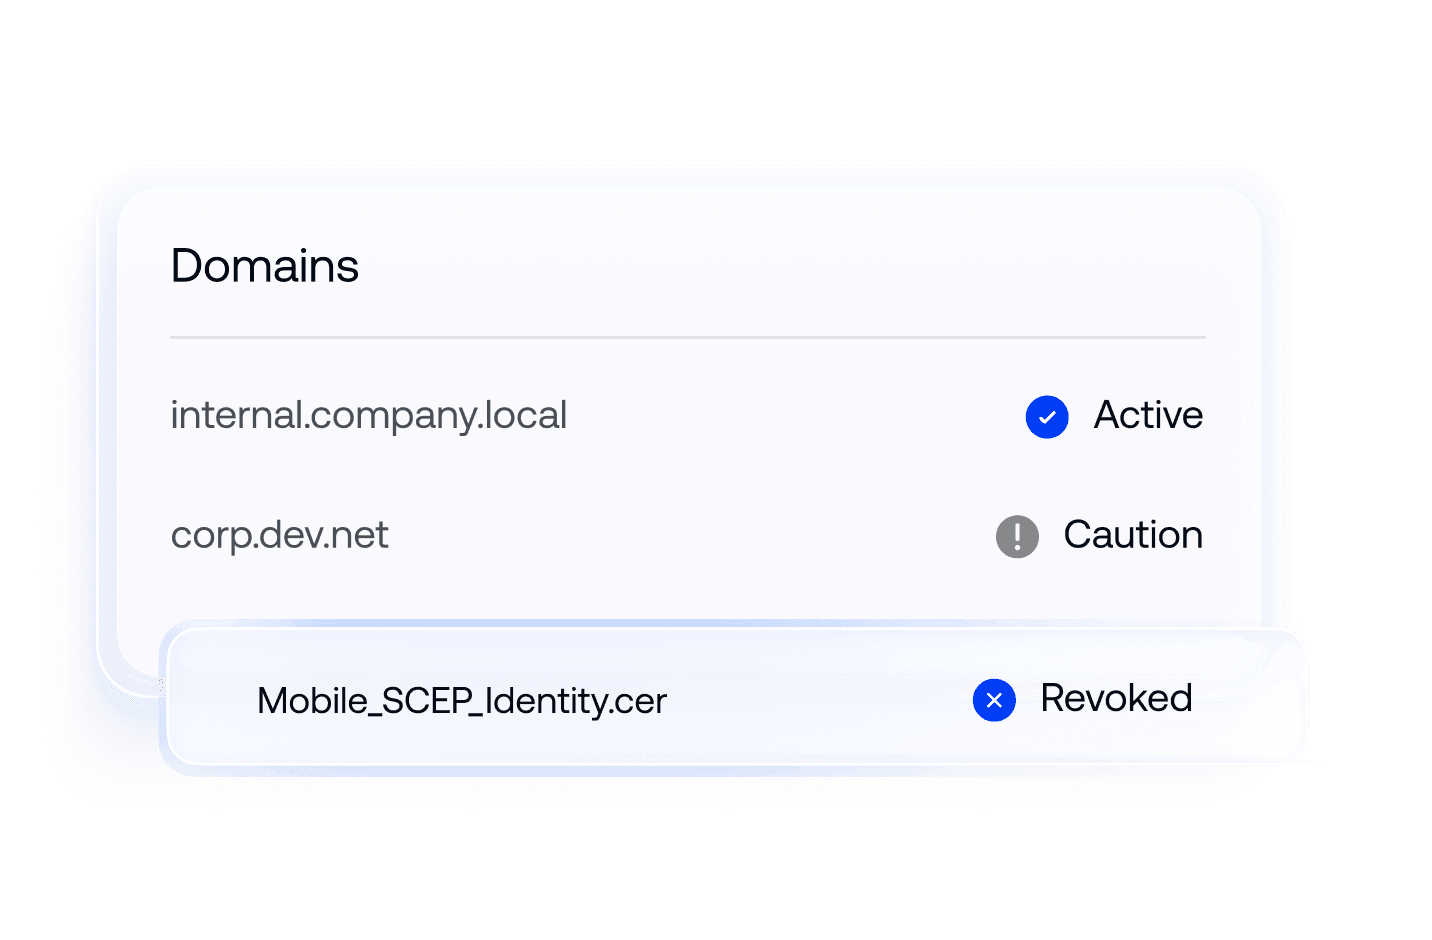
Apple CT Scan İstisnaları
Tek bir politika kullanarak macOS ve iOS cihazları için sertifika şeffaflığı, iptal ve güven tercihlerini yöneterek Apple cihazlarında sertifika tabanlı kimlik doğrulamayı basitleştirin.


Güvenli bir ağ için sürtünmesiz bağlantılar

Yerel CA Entegrasyonu (AD CS)
Bulut UEM’i giden proxy ve NDES/SCEP aracılığıyla güvenlik duvarı arkasındaki Microsoft AD CS sunucularına bağlayarak cihaz güven sürekliliğini koruyun.

Bulut CA sağlayıcı entegrasyonu
Bir endpoint kaydolduğu anda sertifika düzenlemeyi otomatikleştirmek için tercih edilen bulut güven sağlayıcılarından yerel API’ler aracılığıyla kimlik bilgilerini ölçekli olarak düzenleyin ve dağıtın.

IdP entegrasyonu
Sertifikaları Entra ID, Okta ve Google Workspace entegrasyonları üzerinden doğrulanmış kimliklere bağlayarak kullanıcı öznitelikleriyle doldurun ve CSRs’leri yetkilendirin.
Dünyanın dört bir yanındaki firmaların neden Hexnode’u seçtiğini görün

"Hexnode kullanarak verimlilik ve zaman tasarrufu büyük ölçüde arttı. Bir cihazı dağıtmak için harcanan süre azaldı. Eskiden yaklaşık 20 dakika sürerken şimdi sadece 10 dakika sürüyor."
Technology Solution Specialist
...ve sonra Hexnode'u bulduk ve herşeye uygundu
Bilgi Teknolojisi Yöneticisi,







14 gün ücretsiz deneme
Kredi kartı yok