


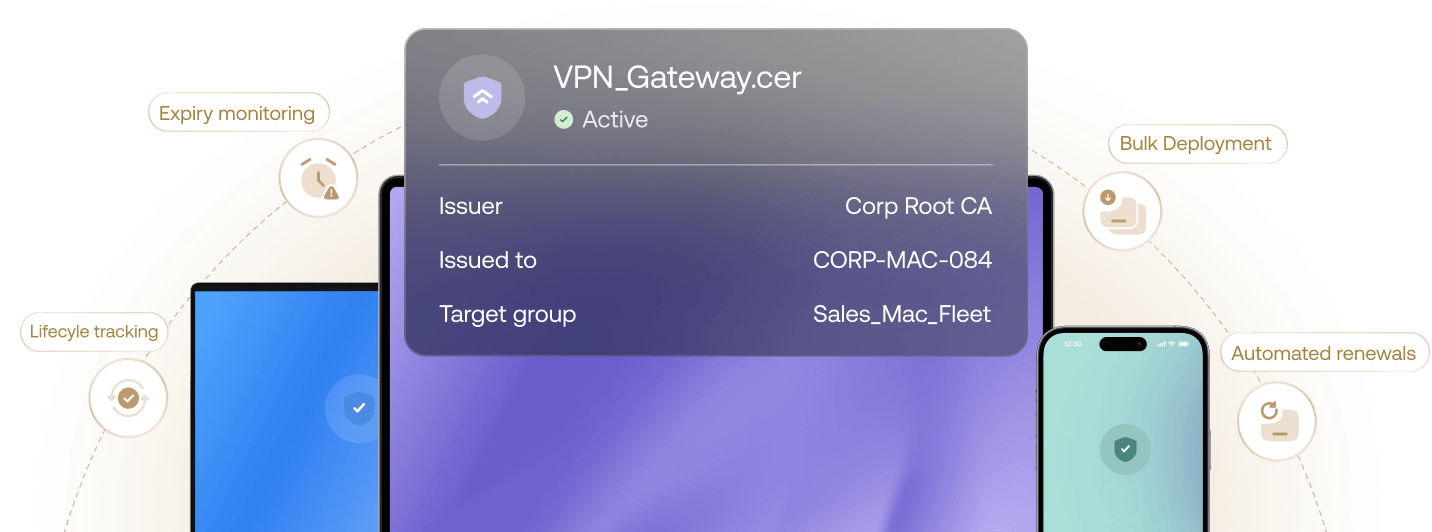
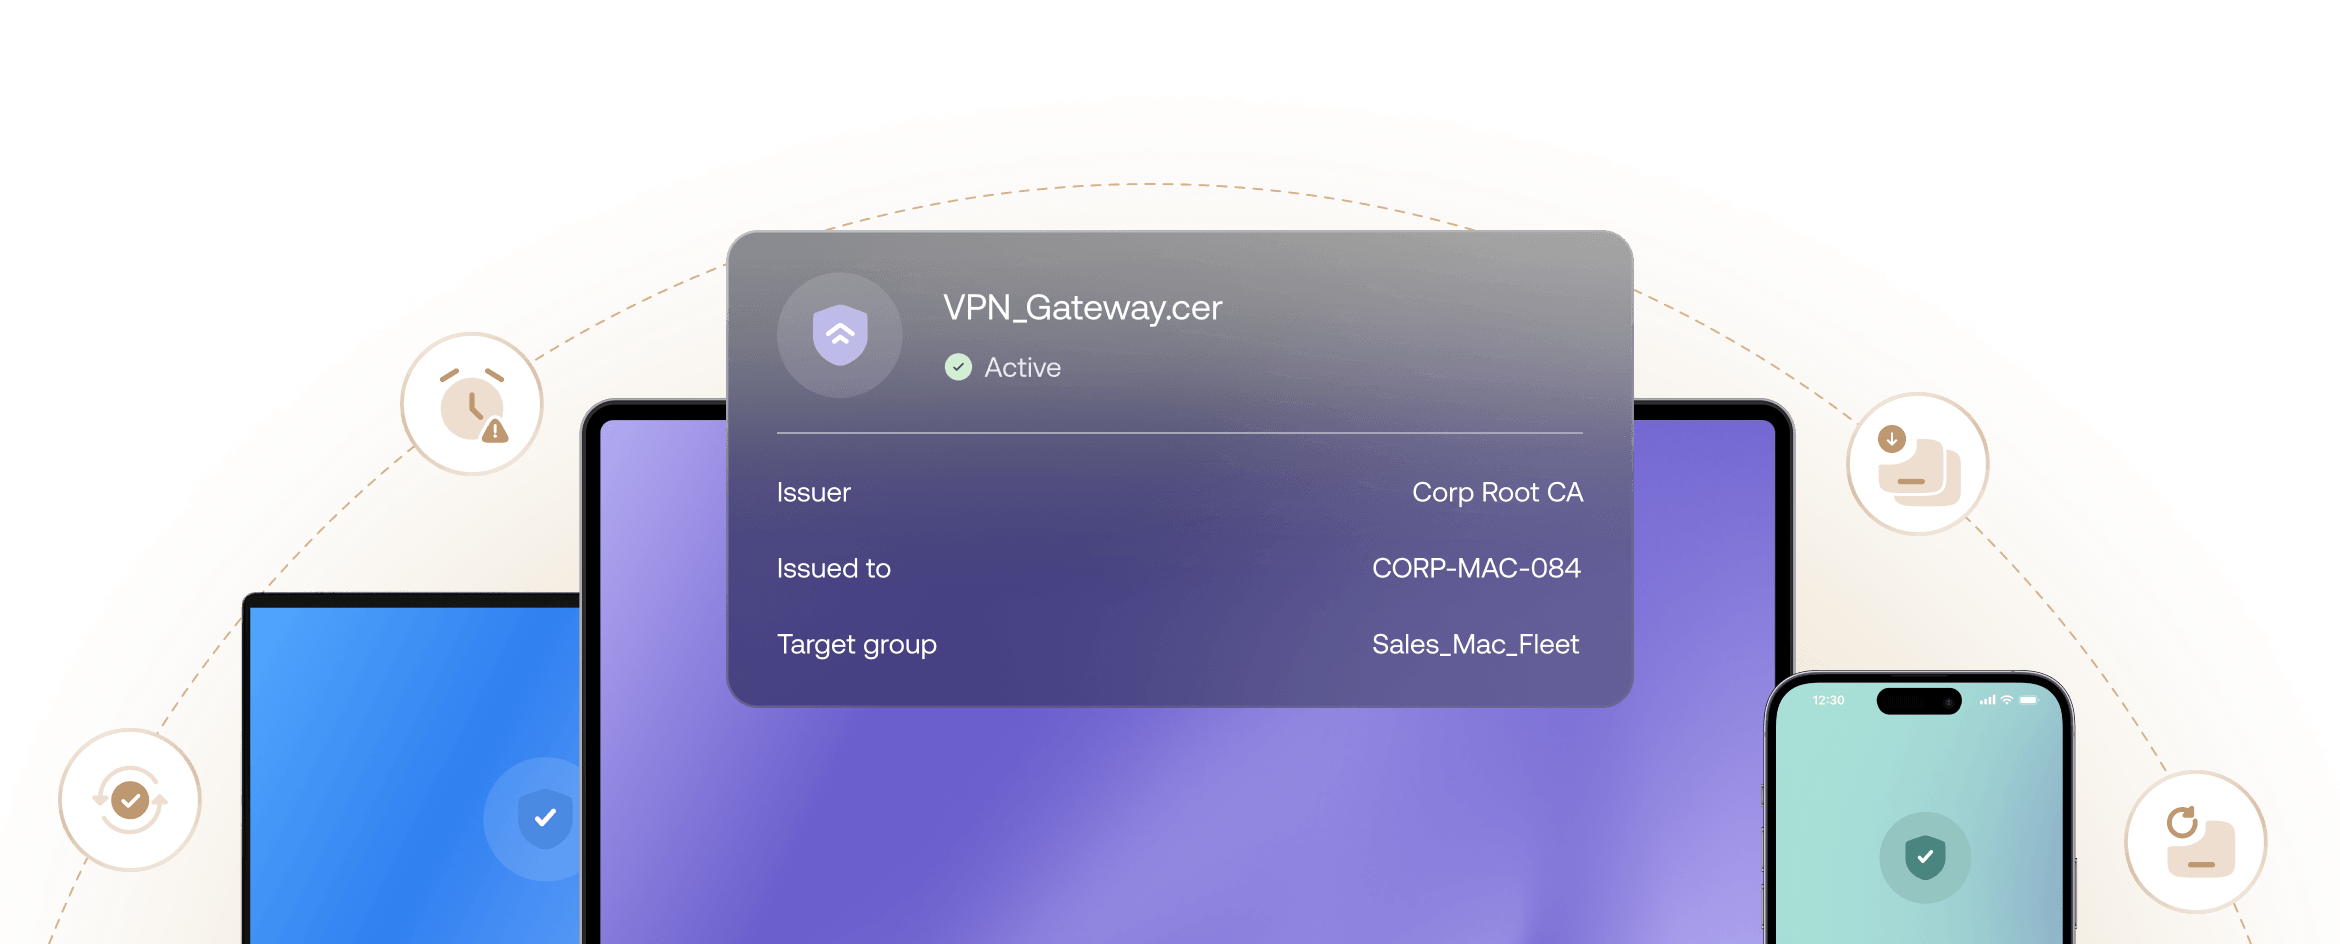
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Älskad av alla. Erkänd av de bästa.

Hexnode listas som ledare och en viktig aktör i IDC MarketScape UEM Vendors Assessment Reports 2025/26.

Hexnode har uppmärksammats i Gartner® Magic Quadrant™ 2026 för verktyg för endpoint-hantering.

Forrester inkluderar Hexnode som en framstående leverantör i The Unified Endpoint Management Landscape, Q3 2025.
Kontinuerligt förtroende. Enkel kontroll.
Plattformsoberoende provisionering
standardisera endpoint-autentisering över hela flottan genom att nativt provisionera 802.1X-, VPN- och S/MIME-certifikat i Windows-lager och Apple Keychain.
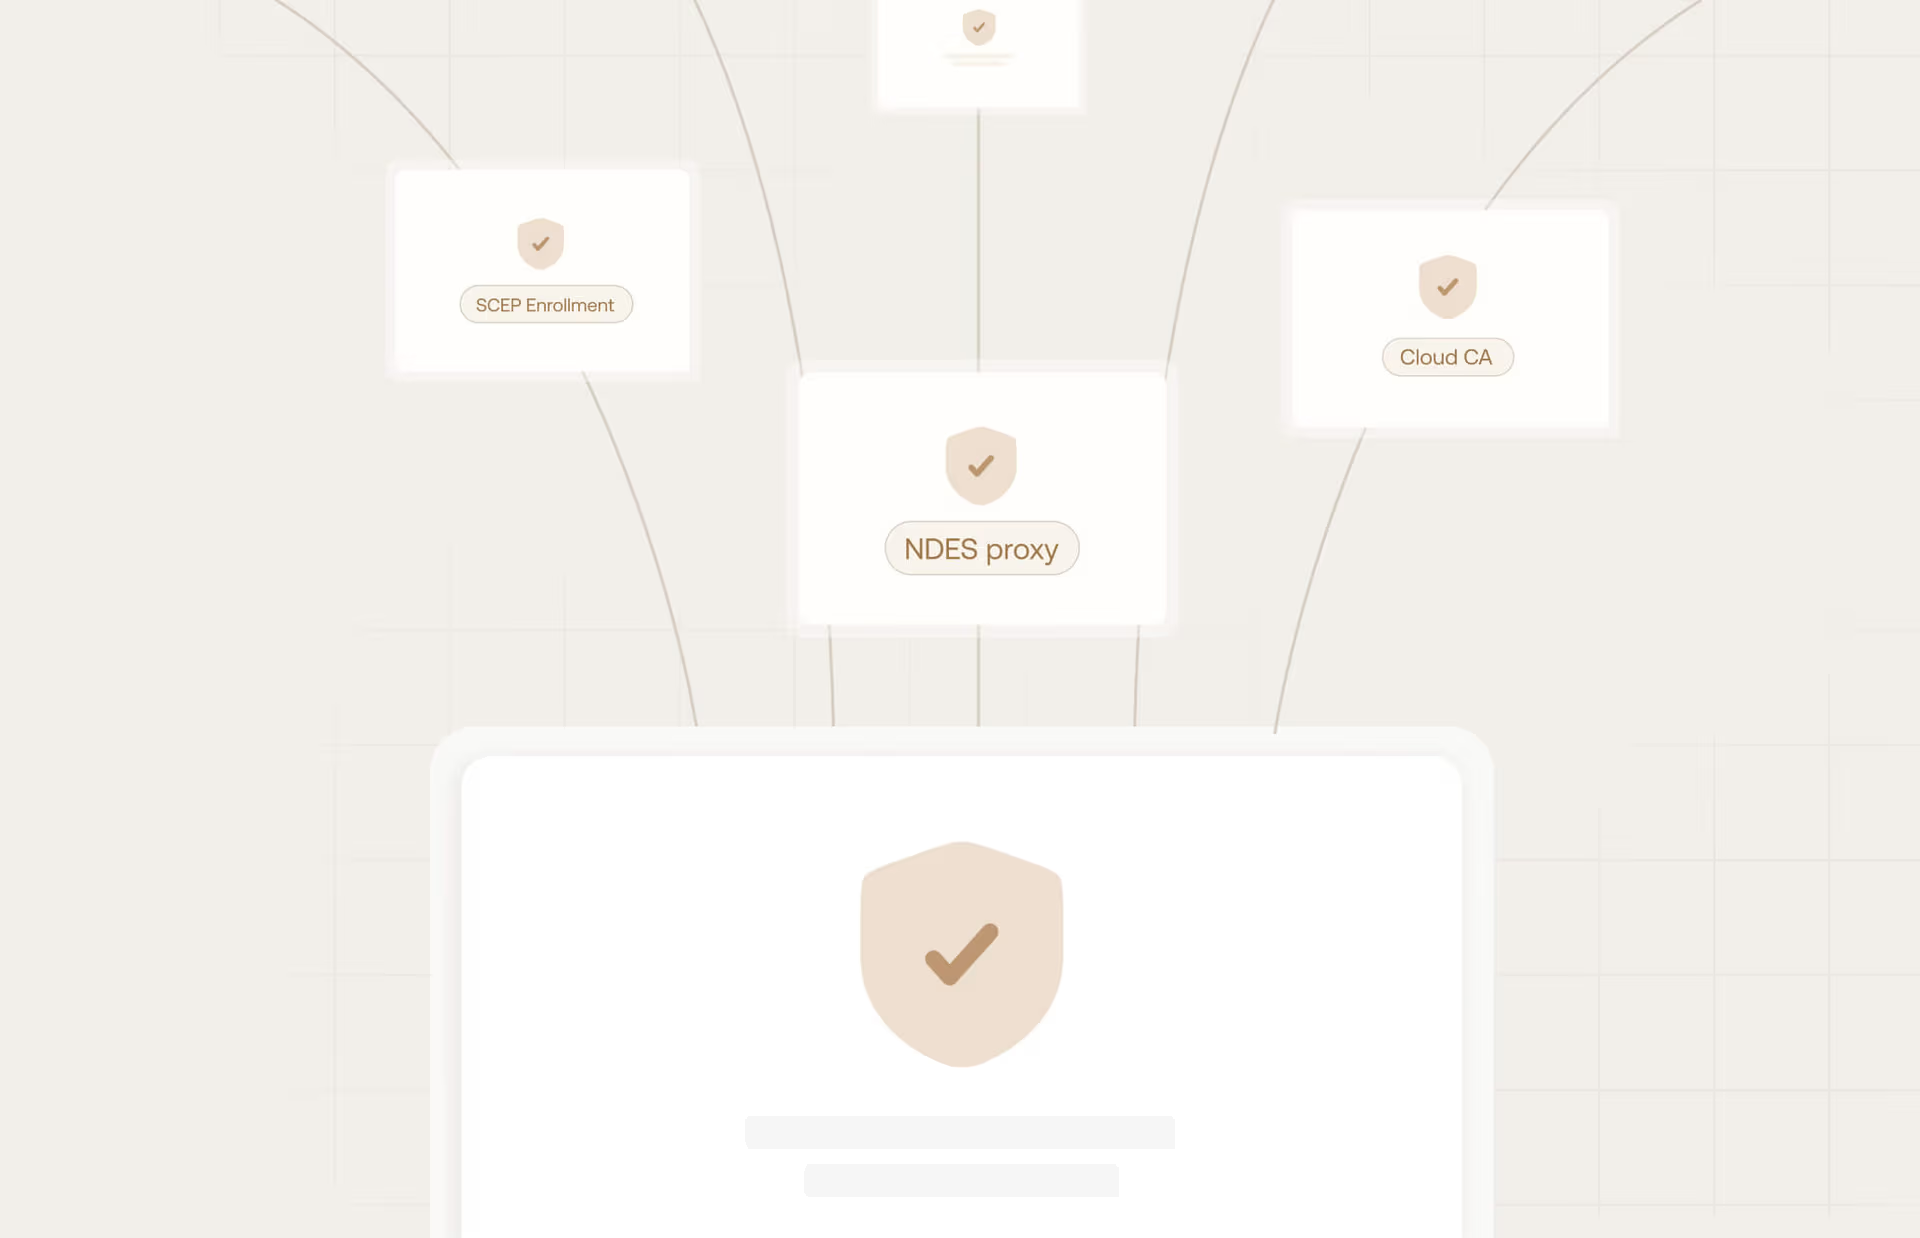
Skalbar PKI-infrastruktur
distribuera certifikat i stor skala via NDES-proxy eller direkta moln-CA-integrationer, och säkerställ att varje registreringsbegäran styrs av dynamisk SCEP-validering.
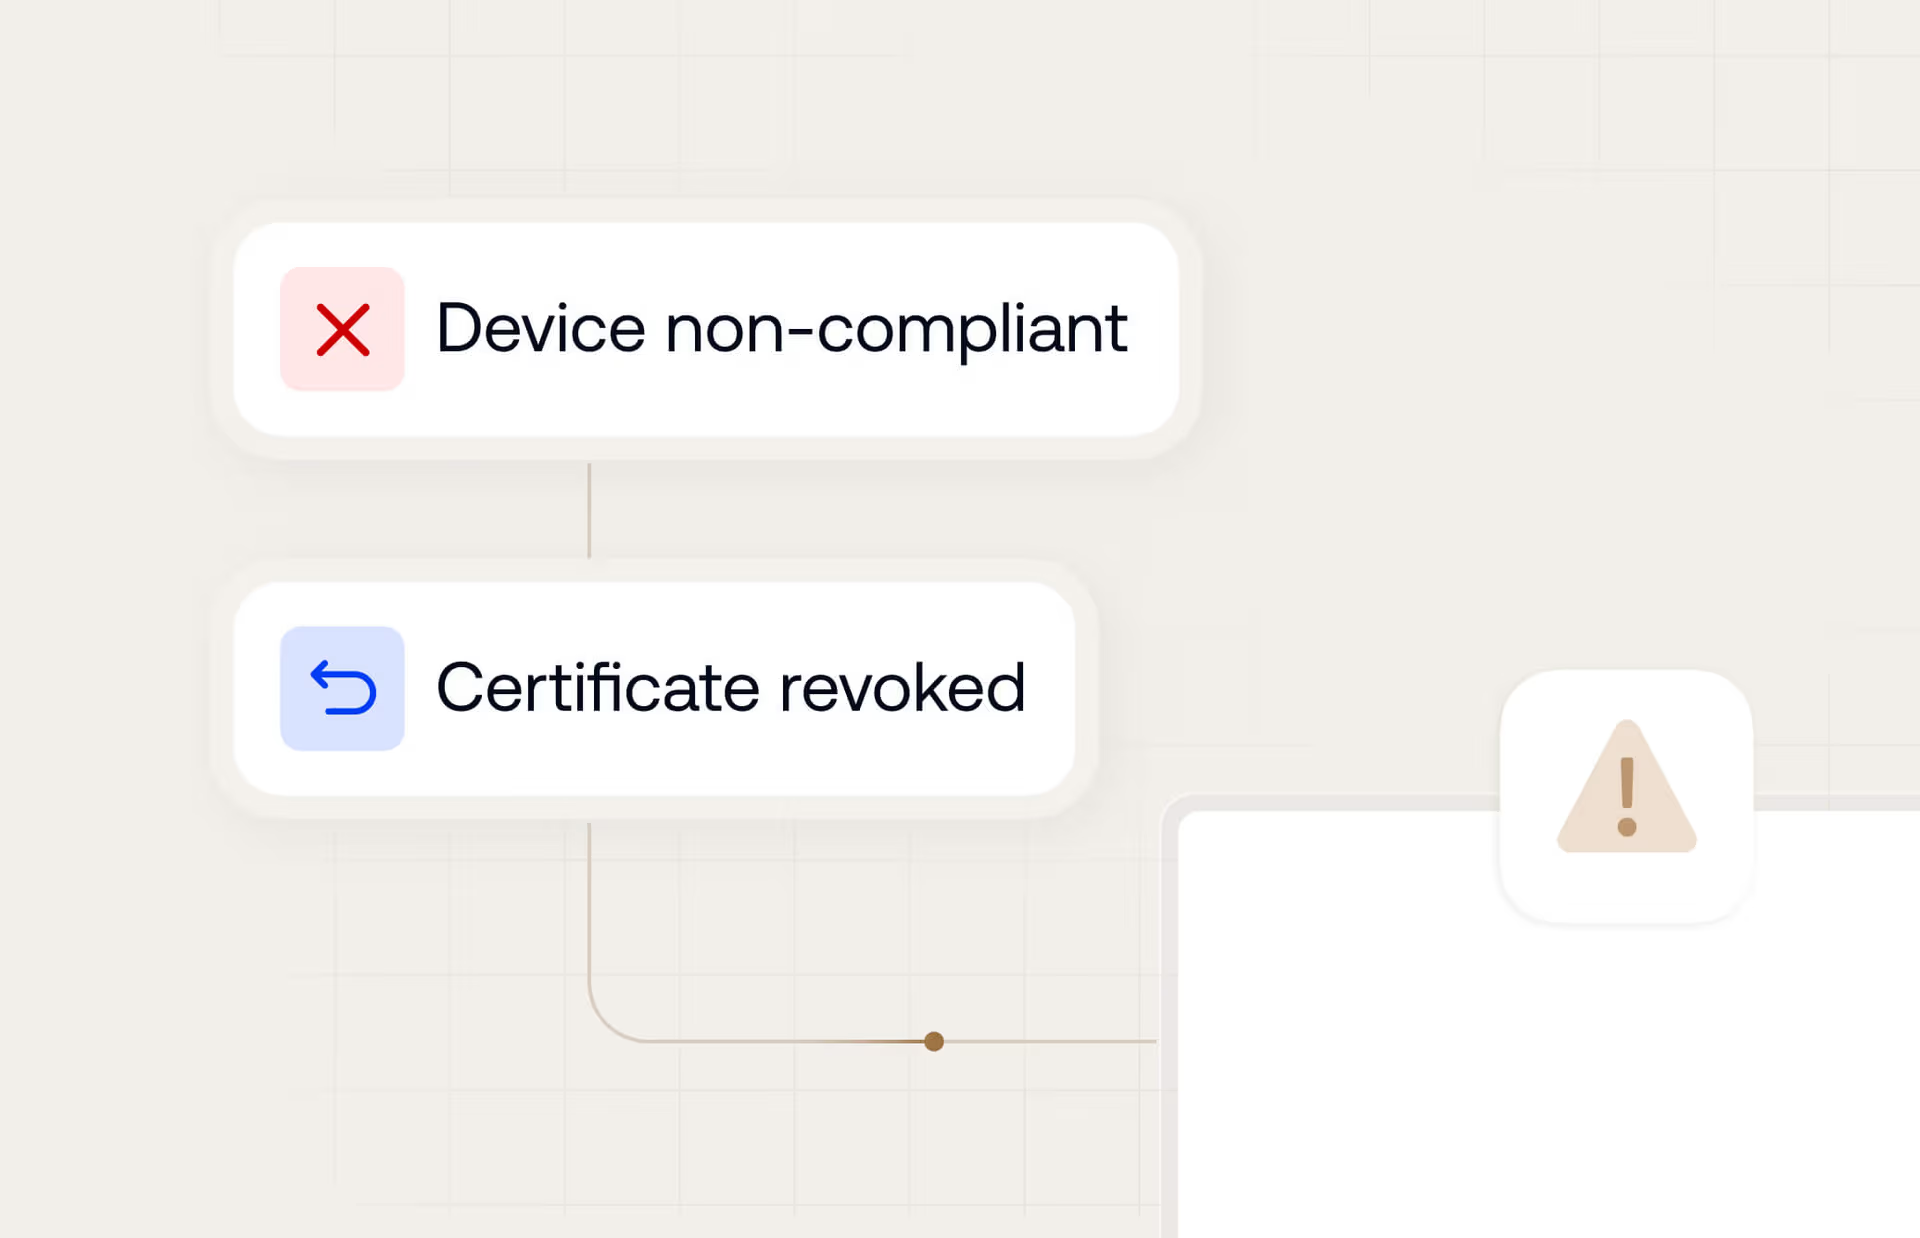
Statusstyrd återkallelse
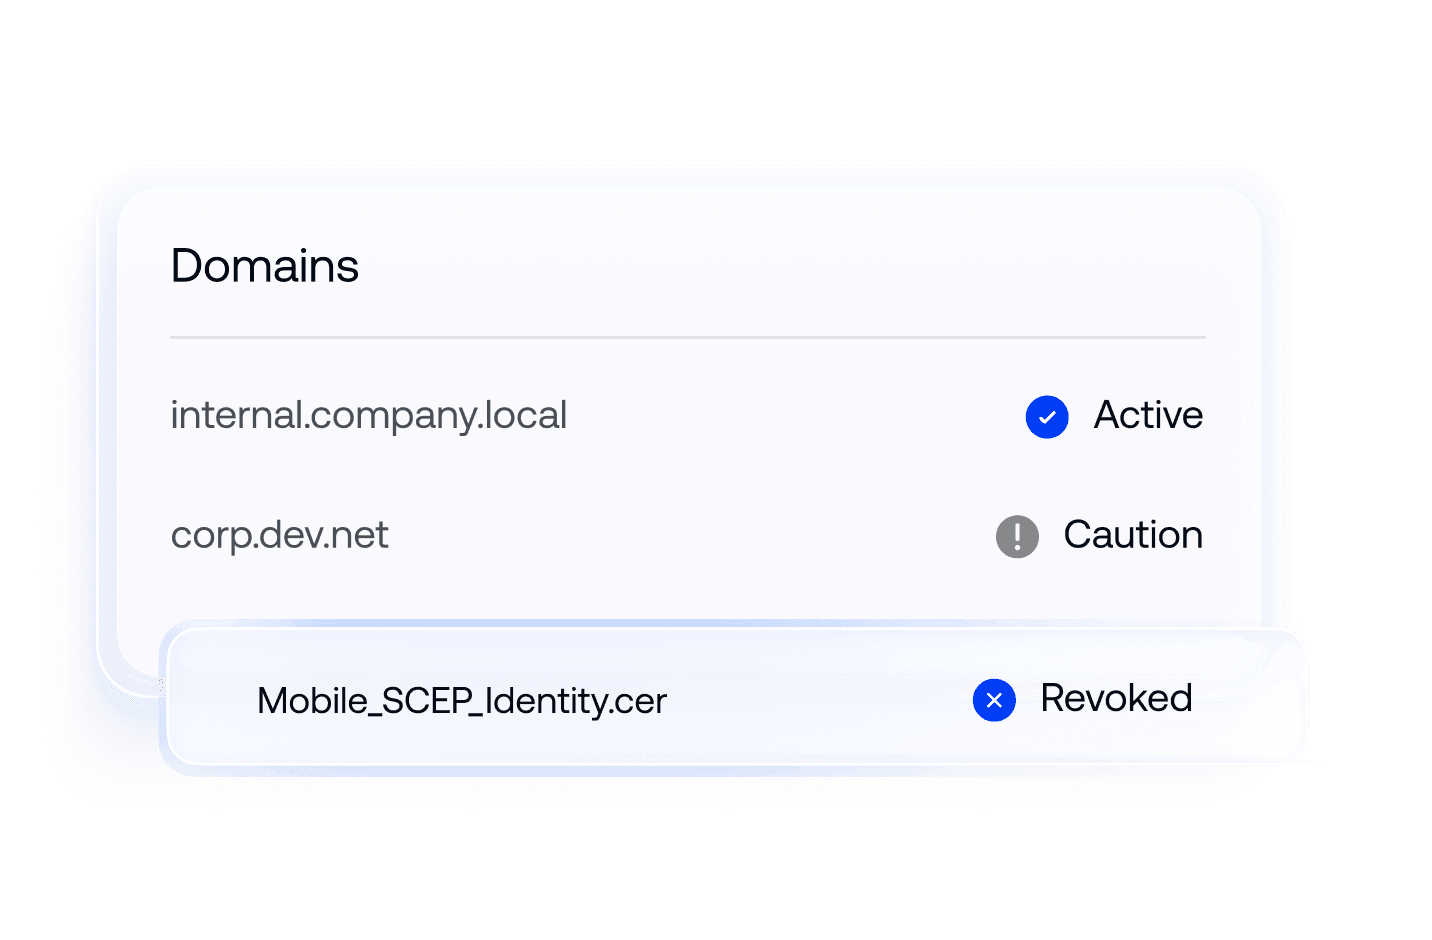
säkra omedelbart din perimeter genom att automatiskt återkalla certifikat via CRL/OCSP när en enhet markeras som borttappad eller icke-kompatibel.
Omfattande certifikatstöd.
Certifikat för nätverksautentisering
- Wi-Fi-certifikat (802.1X)
- Always-On VPN-certifikat
Certifikat för säker kommunikation
- S/MIME-e-postcertifikat
Certifikat för identitets- och enhetsvalidering
- SCEP- / klientidentitetscertifikat
Certifikat för förtroendeinfrastruktur
- Betrodda rotcertifikat (Root CAs)
- Mellancertifikat


Autonom enhetstillit för oavbruten säkerhet
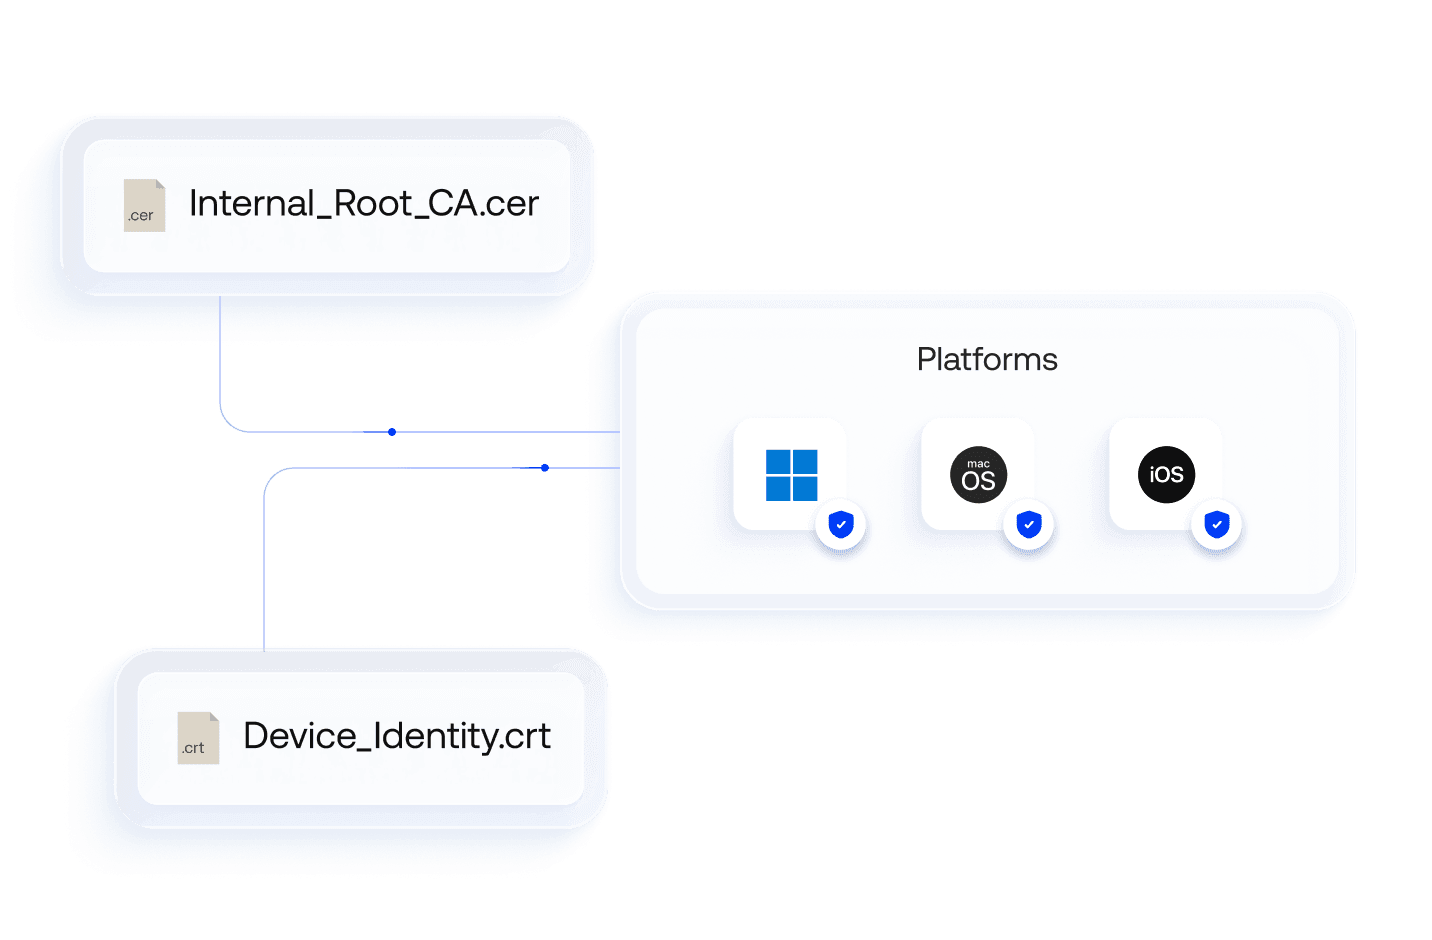
Distribution av rotcertifikat
uppnå sömlös Zero Trust-säkerhet och lösenordsfri autentisering över hela flottan genom automatiserad distribution av rotcertifikat till alla OS-lager.
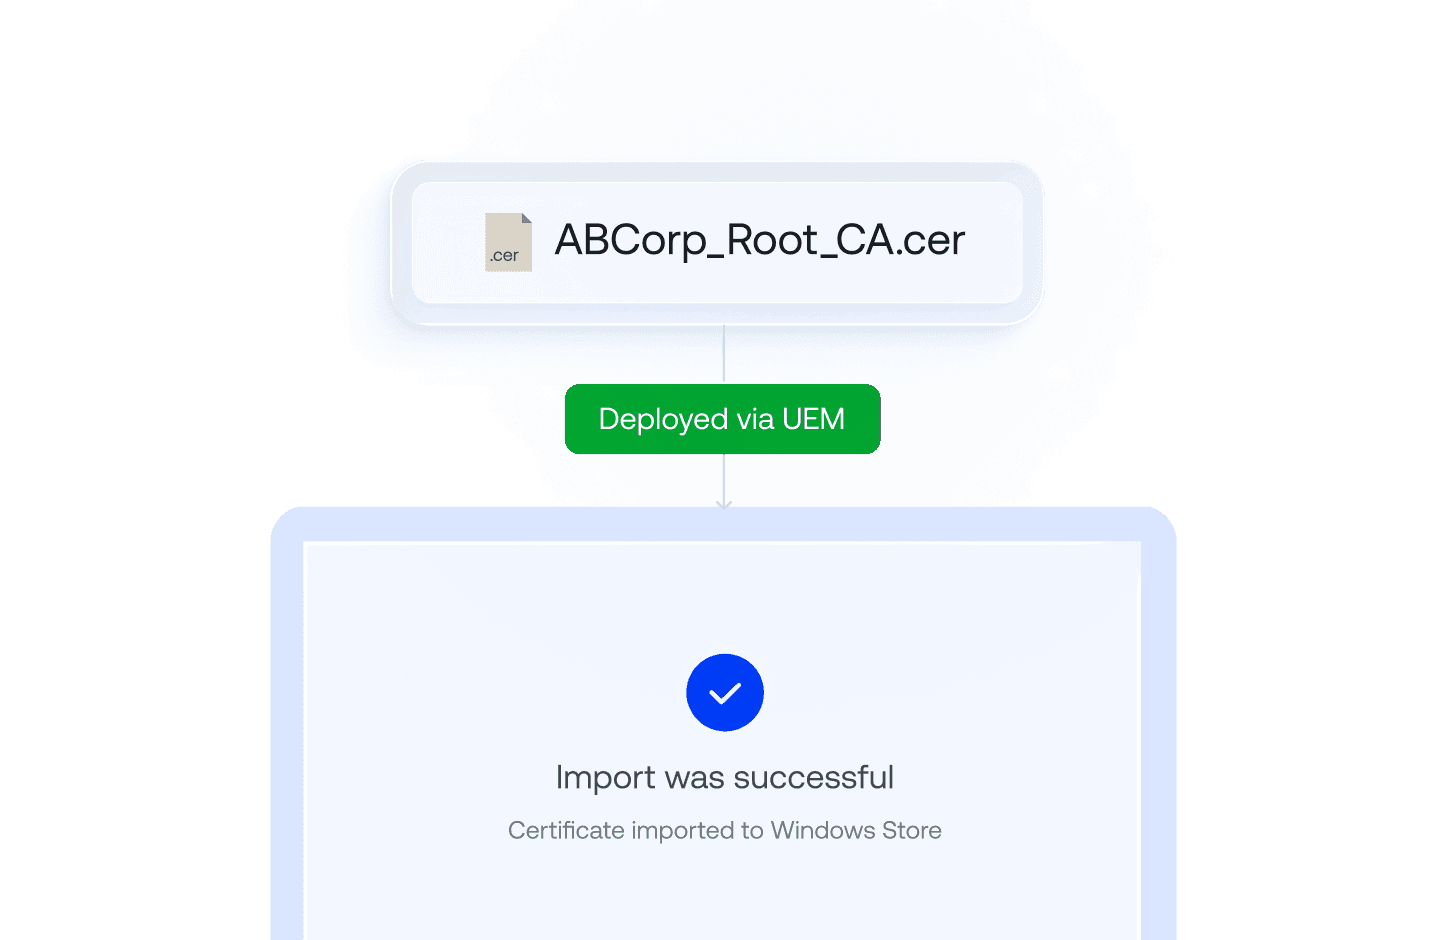
Windows Store-mappning
slipp klumpiga GPO:er och sköra PowerShell-skript genom att nativt injicera certifikat i Windows certifikatarkiv via rena UEM-kommandon.
Always-on VPN-profiler
skydda data under överföring i fjärrmiljöer genom att distribuera certifikat som tvingar fram en krypterad VPN-tunnel när enheten startar, utan användarpromptar.
S/MIME-e-postsäkerhet
upprätthåll kryptografisk äkthet och sekretess för företagsmejl genom att provisionera användarspecifika certifikat för inbyggd klientsidig e-postsignering och kryptering.
Stöd för .cer- och .crt-filer
förenkla distributionen av publika nycklar genom färdig analys, validering och distribution av allmänt accepterade företagscertifikatstillägg som .cer och .crt.
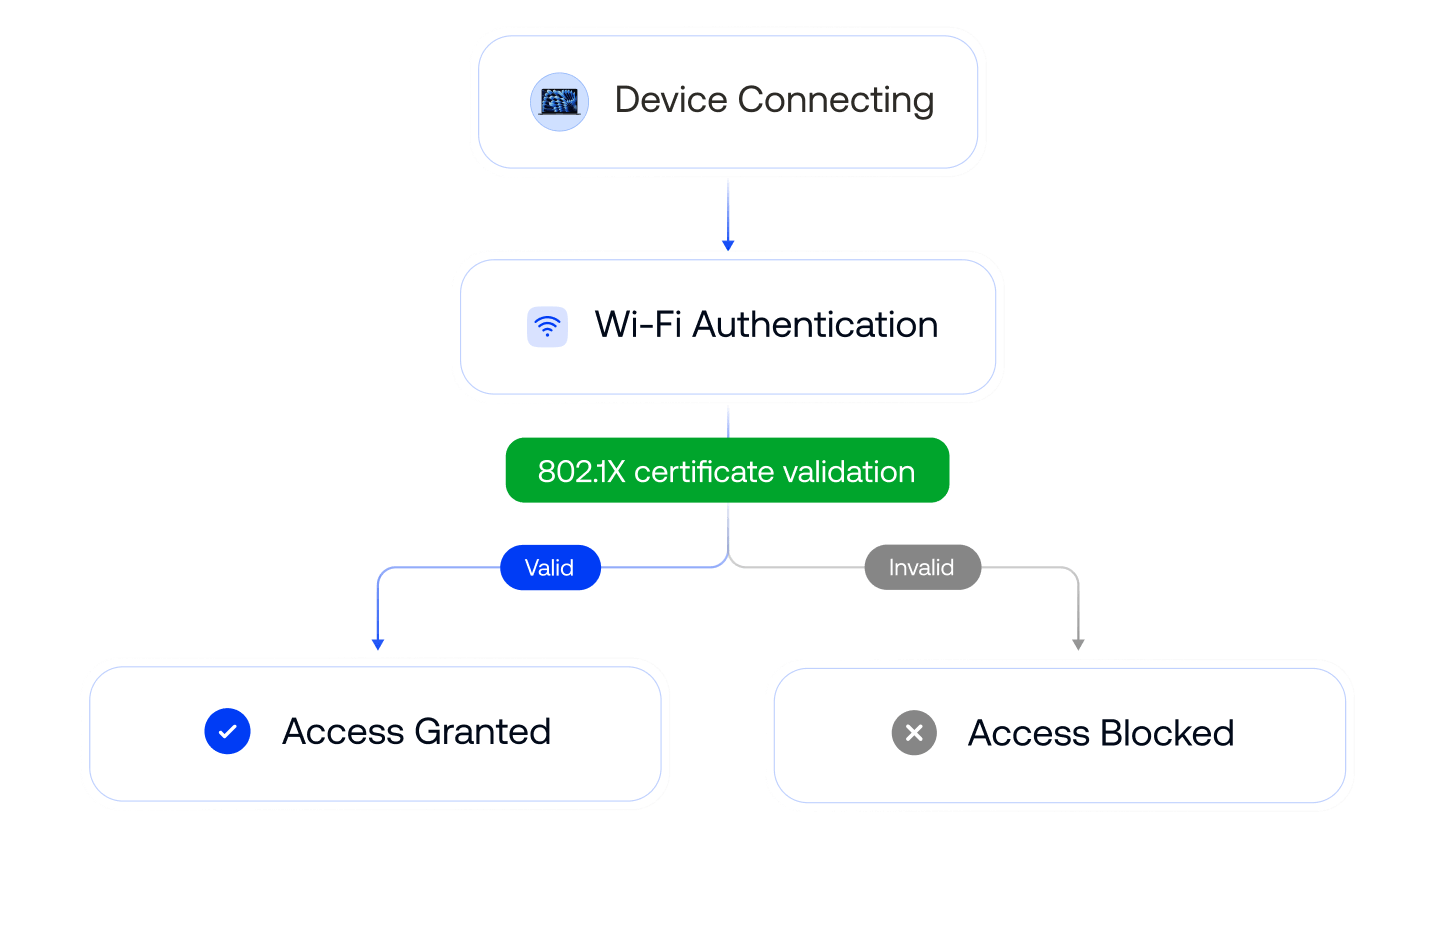
802.1X Wi-Fi-autentisering
eliminera obehörig Wi-Fi-åtkomst och delning av autentiseringsuppgifter genom att distribuera unika .cer- eller .crt-certifikat för att validera odelbara, hårdvarubundna enhetsidentiteter.
Apple CT Scan-undantag
förenkla certifikatbaserad autentisering för Apple-enheter genom att hantera certifikattransparens, återkallelse och förtroendeinställningar för macOS- och iOS-enheter med en enda policy.


Friktionsfria anslutningar för ett säkert nätverk

Lokal CA-integration (AD CS)
upprätthåll kontinuerligt enhetsförtroende genom att ansluta moln-UEM till brandväggsskyddade Microsoft AD CS-servrar via en utgående proxy och NDES/SCEP.

Integration med moln-CA-leverantör
utfärda och distribuera autentiseringsuppgifter i stor skala från föredragna molnbaserade betrodda leverantörer via inbyggda API:er för att automatisera certifikatutfärdande när en endpoint registreras.

IdP-integration
bind certifikat till verifierade identiteter via Entra ID-, Okta- och Google Workspace-integrationer för att fylla dem med användarattribut och auktorisera CSRs.
Se varför företag över hela världen väljer Hexnode

"Genom att använda Hexnode har produktiviteten och tidsbesparingarna varit mycket stora. Tiden som spenderas på att distribuera en enhet har minskat – tidigare tog det cirka 20 minuter, nu bara 10."
Technology Solution Specialist
...och sen upptäckte vi Hexnode och det klaffade helt
It-chef,







14 dagars gratis provperiod
Inget kreditkort