


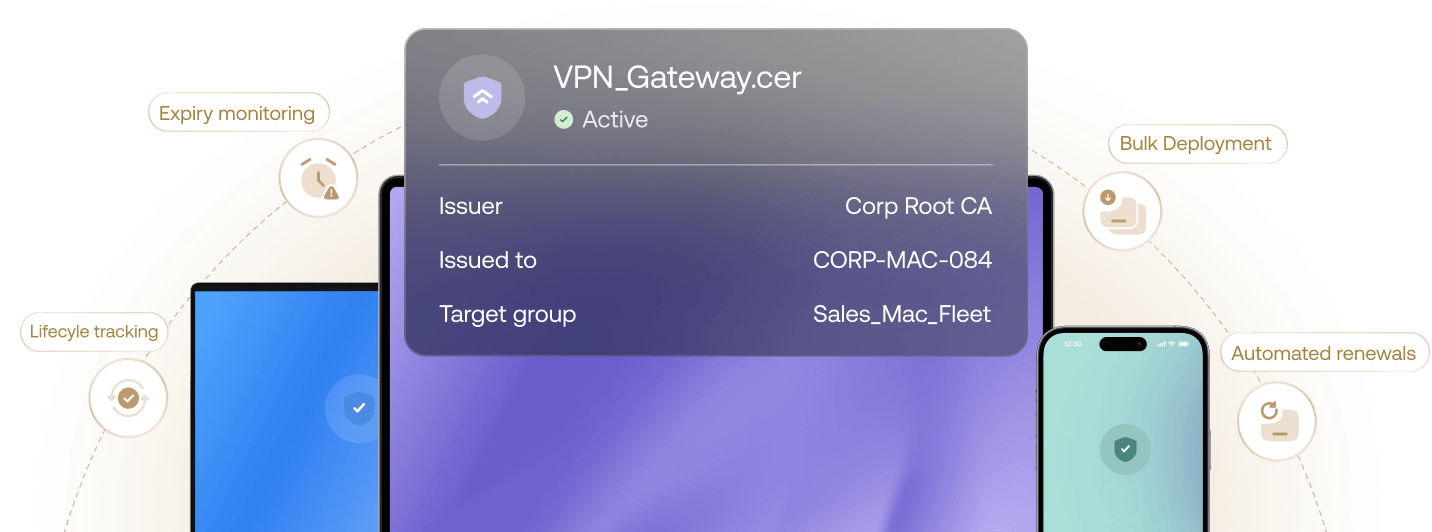
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Adorada por todos. Reconhecido pelos melhores.

A Hexnode é reconhecida como líder e grande destaque nos relatórios IDC MarketScape UEM Vendors Assessment 2025/26.

A Hexnode foi reconhecida no Gartner® Magic Quadrant™ 2026 para ferramentas de gerenciamento de endpoints.

A Forrester inclui a Hexnode como um fornecedor notável no cenário unificado de gerenciamento de endpoints, terceiro trimestre de 2025.
Confiança contínua. Controle sem esforço.
Provisionamento multiplataforma
padronize a autenticação de endpoints em toda a sua frota ao provisionar nativamente certificados 802.1X, VPN e S/MIME nos repositórios do Windows e no Apple Keychain.
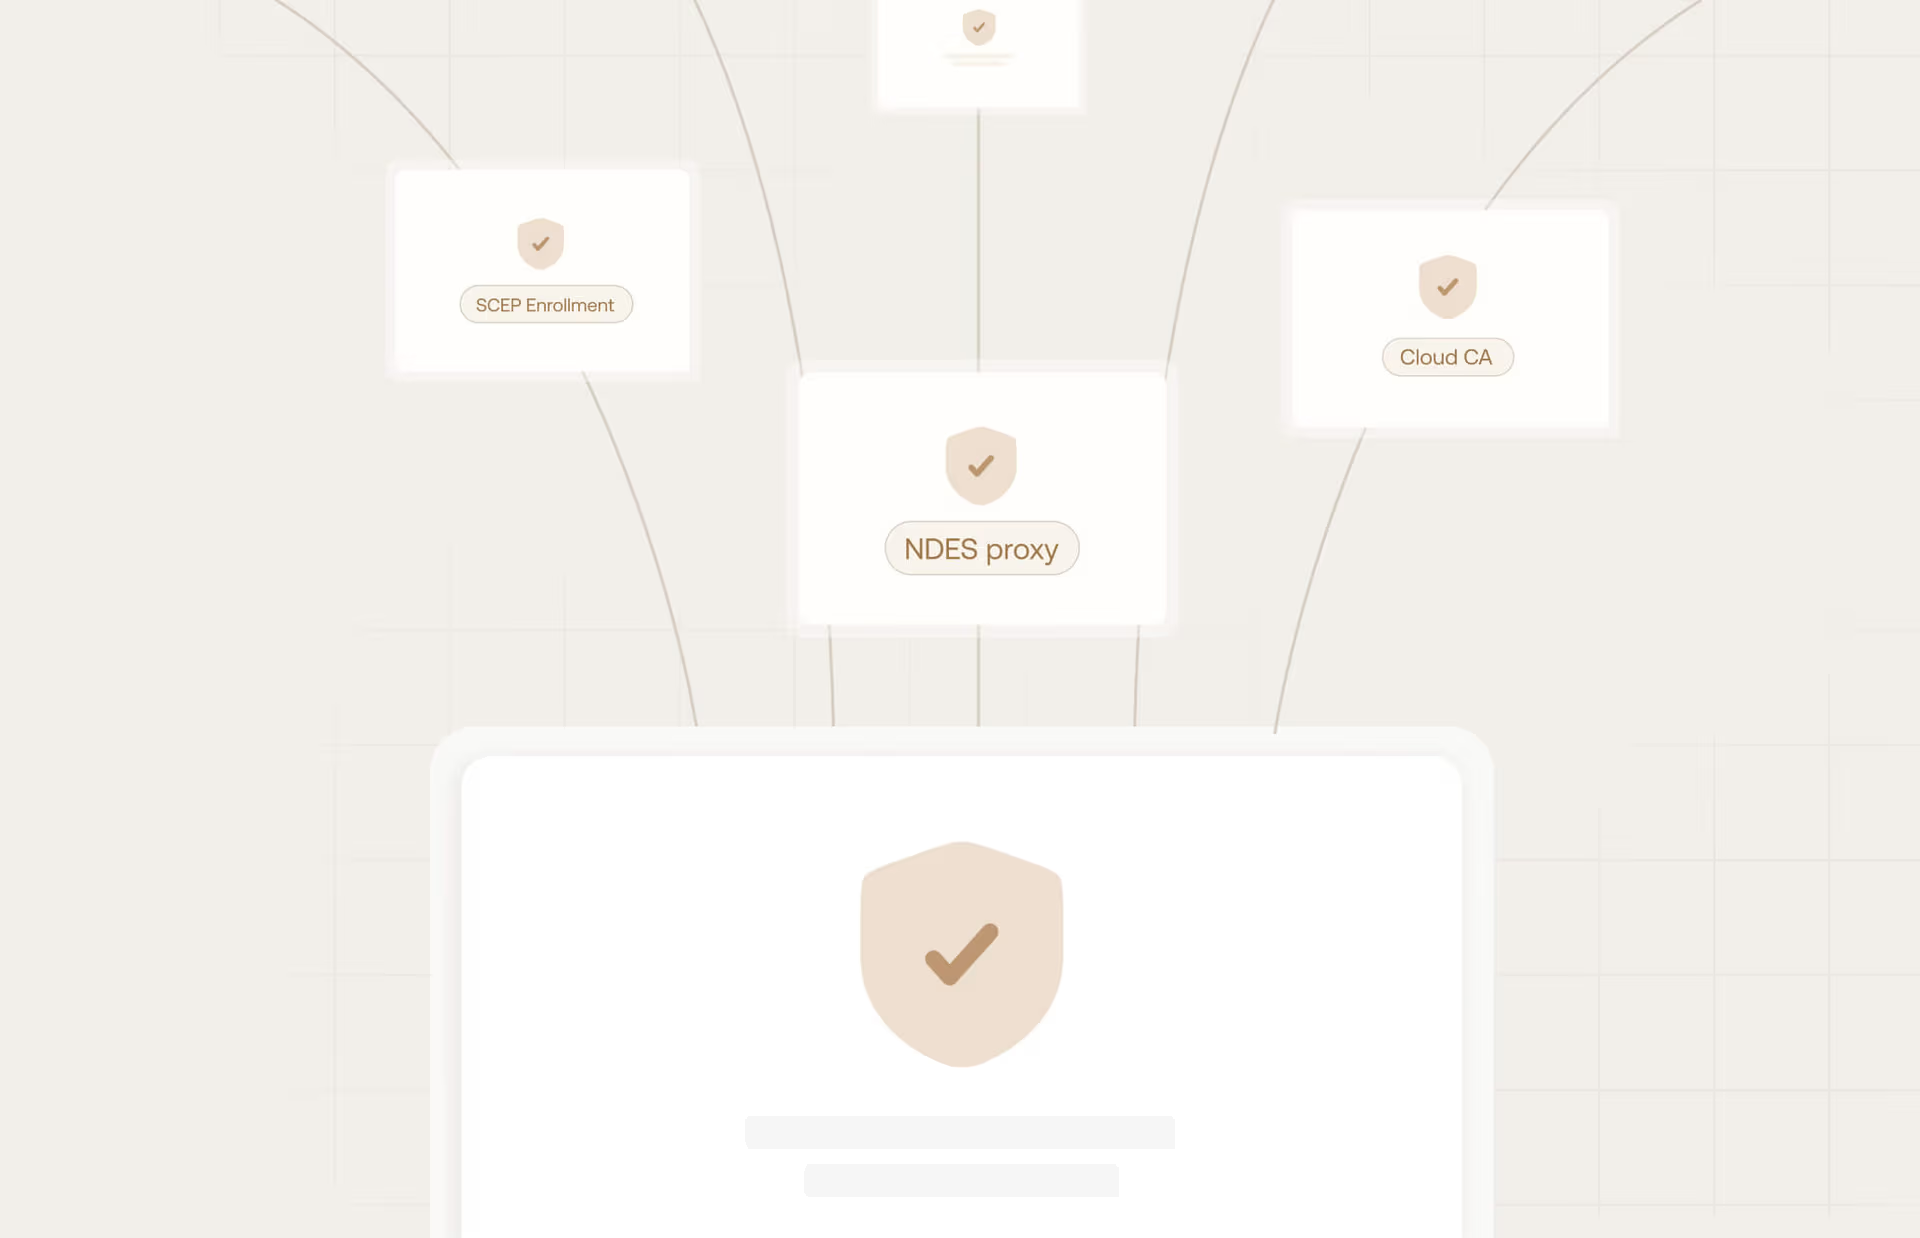
Infraestrutura PKI escalável
implante certificados em escala via proxy NDES ou integrações diretas com CA em nuvem, garantindo que cada solicitação de inscrição seja controlada por validação SCEP dinâmica.
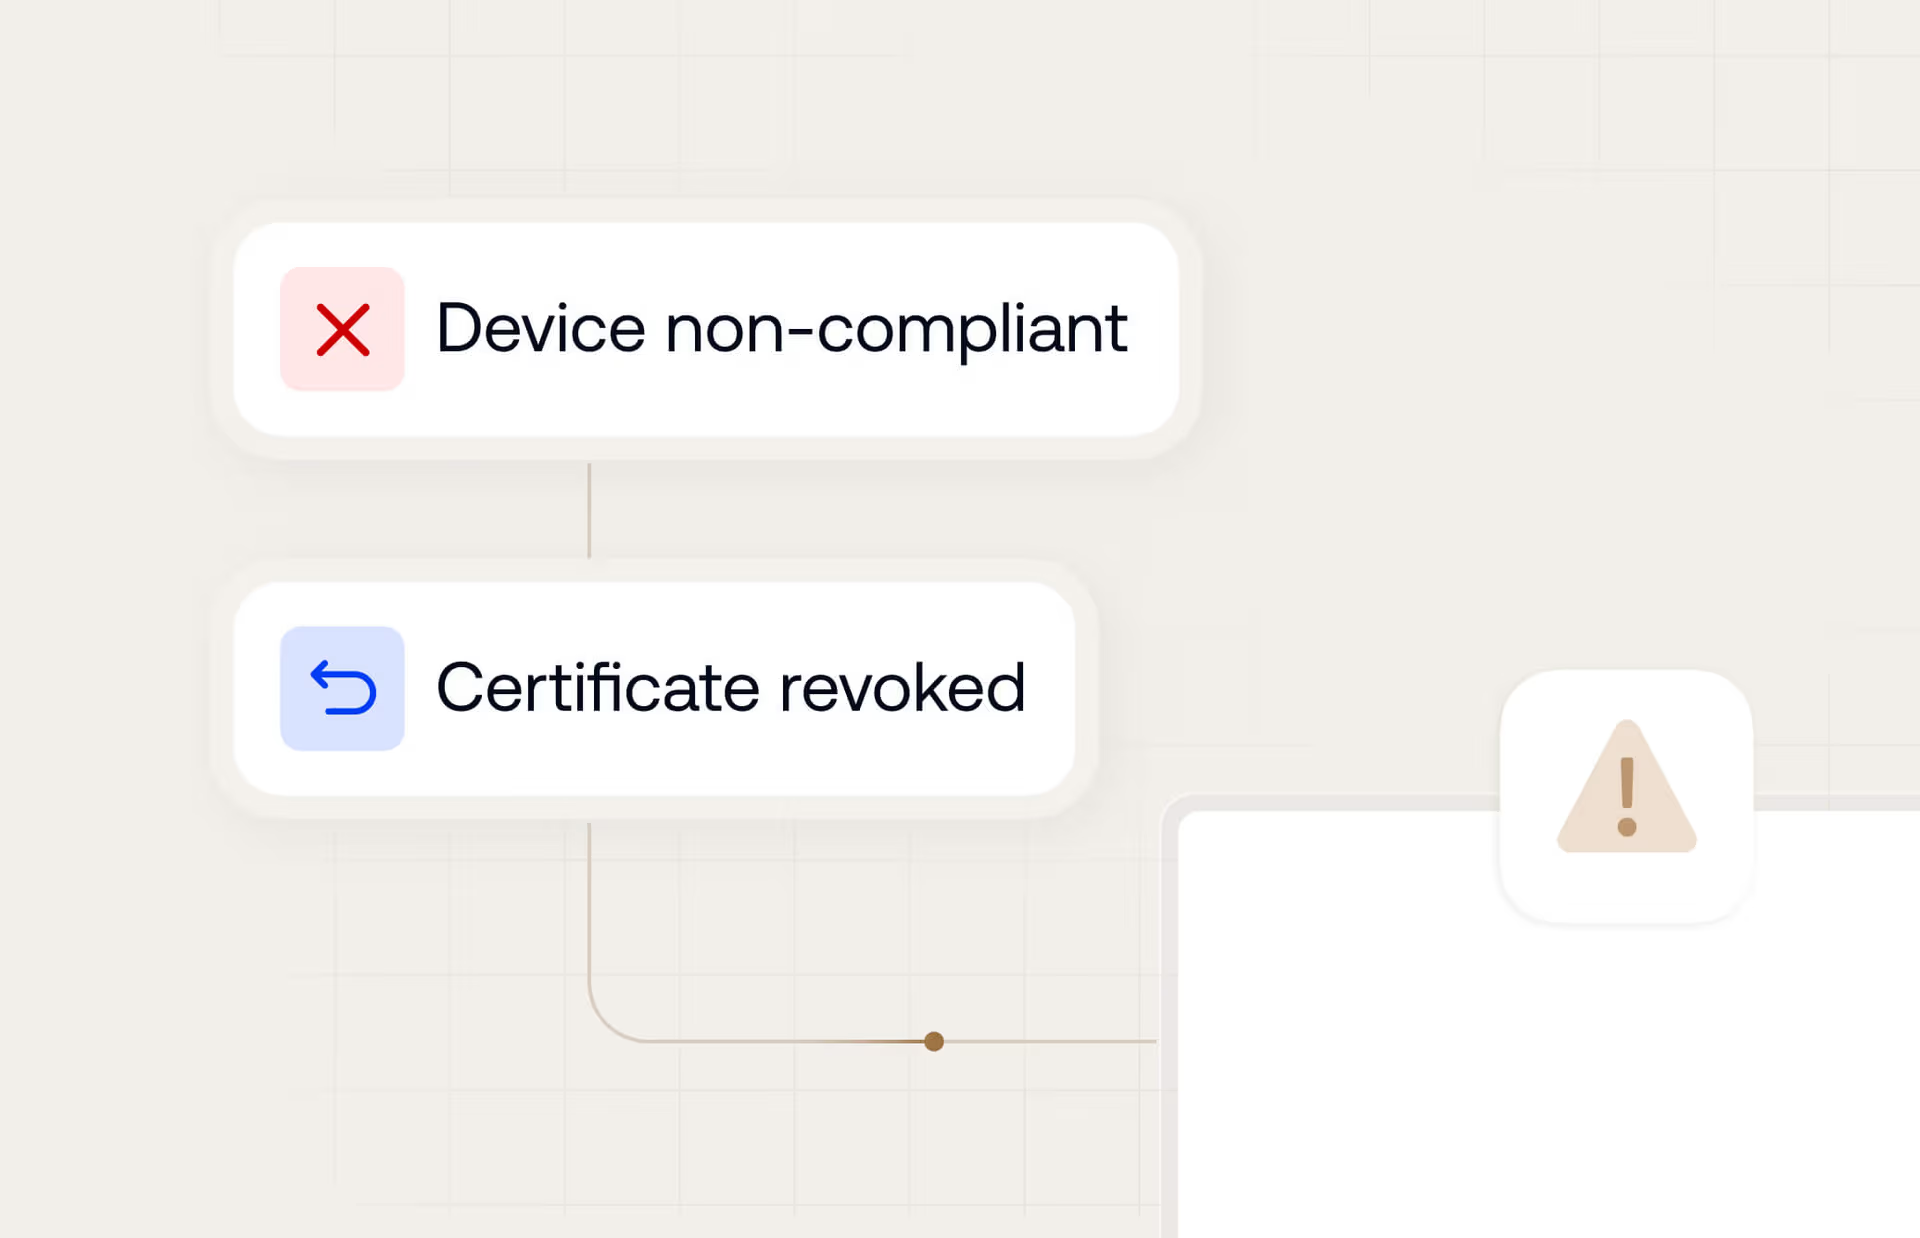
Revogação orientada por status
proteja instantaneamente seu perímetro revogando certificados automaticamente via CRL/OCSP no momento em que um dispositivo for sinalizado como perdido ou não compatível.
Suporte abrangente a certificados.
Certificados de autenticação de rede
- Certificados Wi-Fi (802.1X)
- Certificados VPN Always-On
Certificados de comunicação segura
- Certificados de e-mail S/MIME
Certificados de validação de identidade e dispositivo
- Certificados SCEP / identidade do cliente
Certificados de infraestrutura de confiança
- Certificados raiz confiáveis (Root CAs)
- Certificados intermediários


Confiança autônoma em dispositivos para segurança ininterrupta
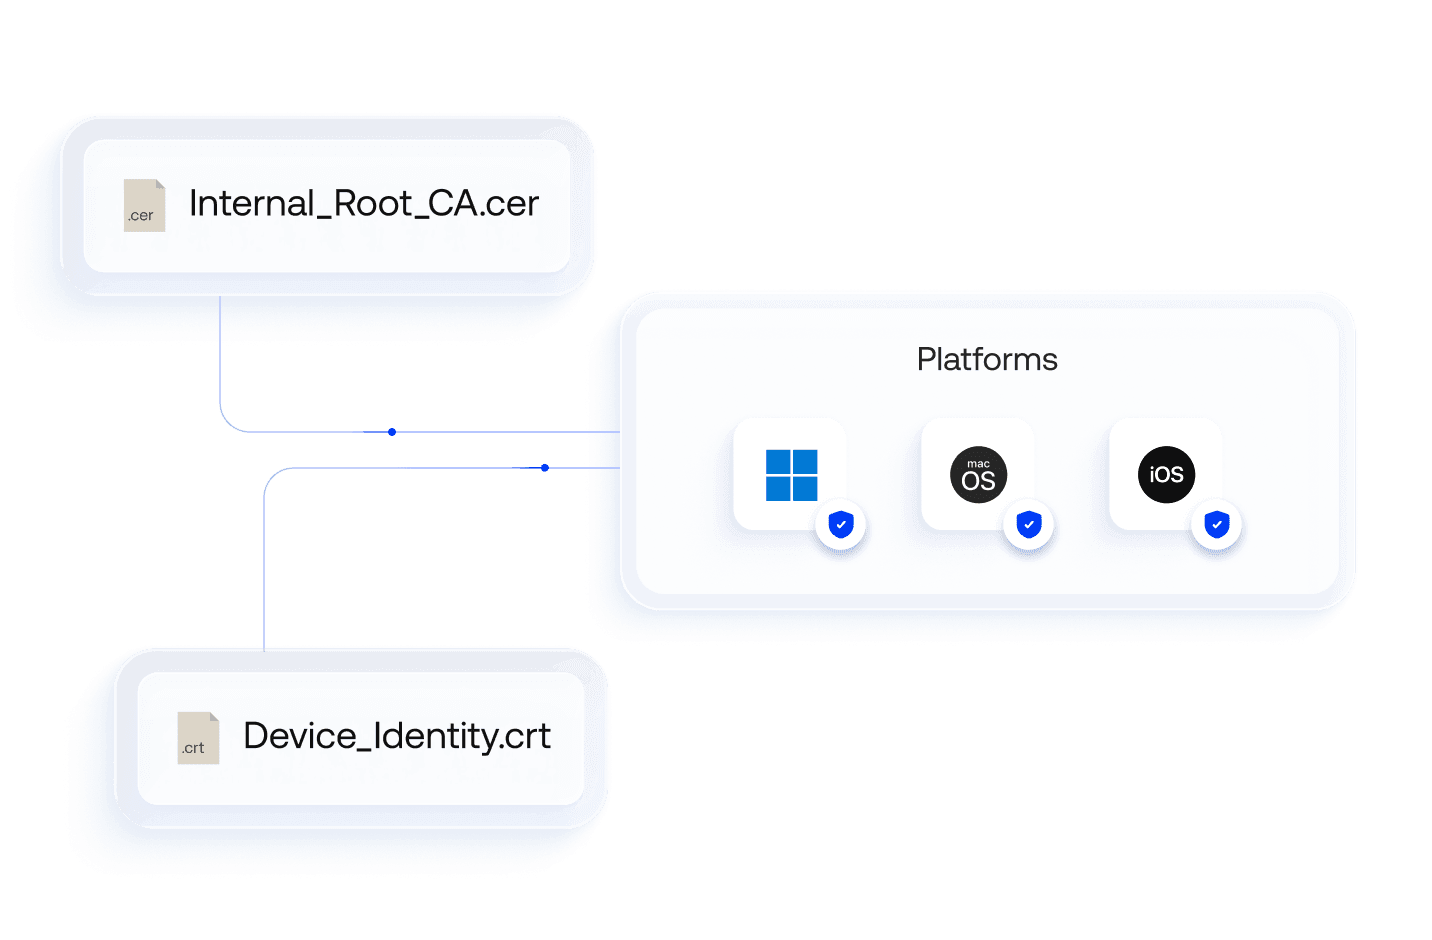
Implantação de certificado raiz
alcance segurança Zero Trust sem atrito e autenticação sem senha em toda a sua frota por meio da implantação automatizada de certificados raiz em todos os repositórios dos sistemas operacionais.
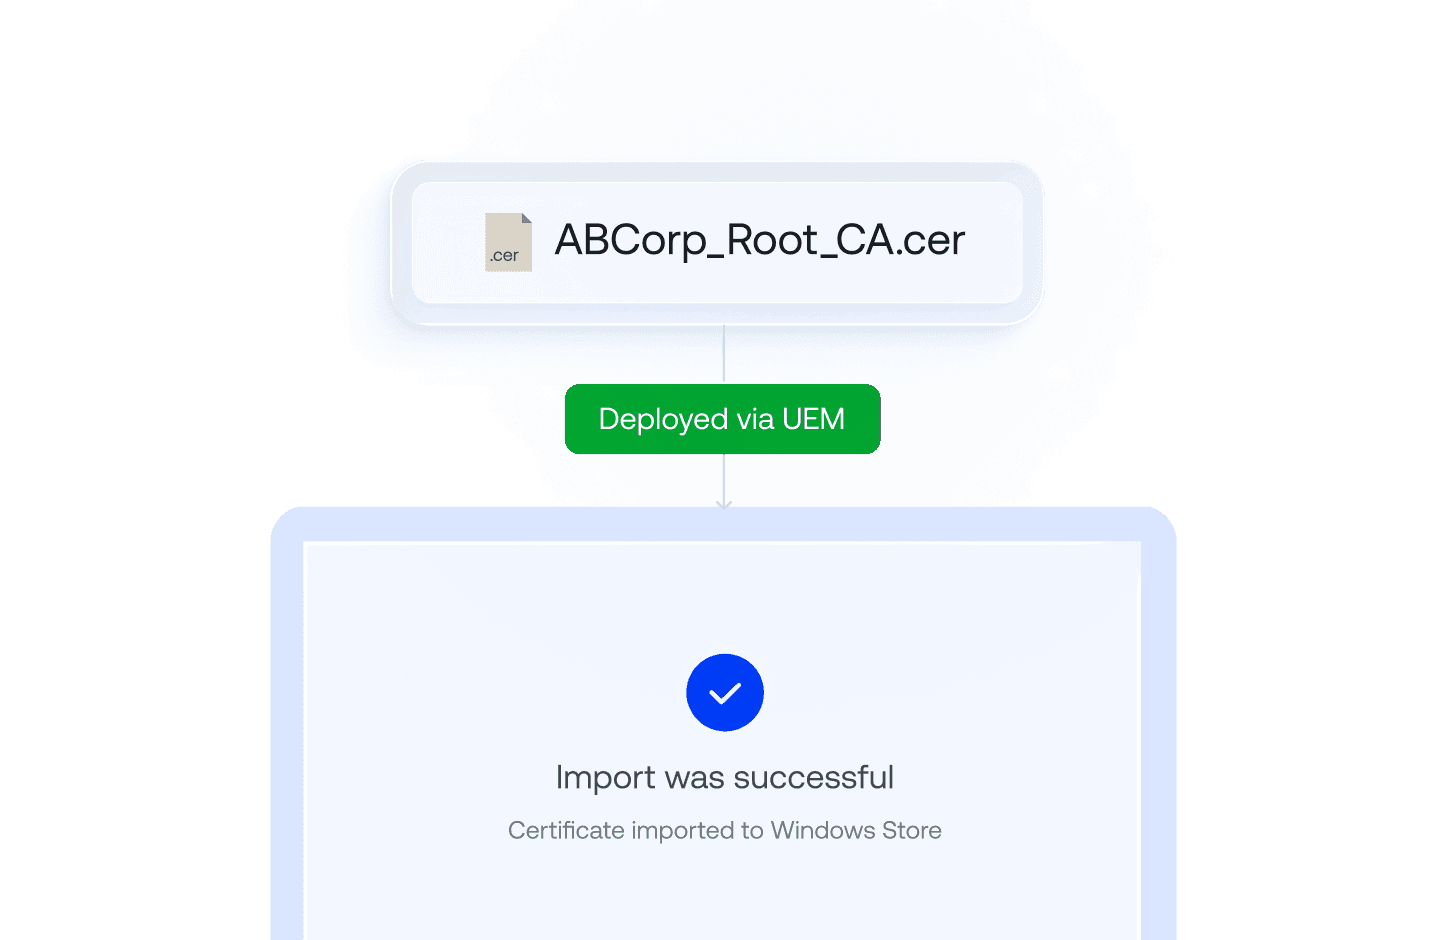
Mapeamento do repositório Windows
deixe para trás GPOs complicadas e scripts PowerShell frágeis injetando certificados nativamente nos repositórios de certificados do Windows por meio de comandos UEM limpos.
Perfis VPN Always-On
proteja dados em trânsito em operações remotas implantando certificados que forçam um túnel VPN criptografado no momento em que o dispositivo inicializa, sem prompts para o usuário.
Segurança de e-mail S/MIME
mantenha a autenticidade criptográfica e a privacidade dos e-mails corporativos provisionando certificados específicos por usuário para assinatura e criptografia de e-mail nativas do lado do cliente.
Suporte a arquivos .cer e .crt
simplifique a distribuição de chaves públicas com análise, validação e implantação prontas para uso de extensões de certificados empresariais universalmente aceitas, como .cer e .crt.
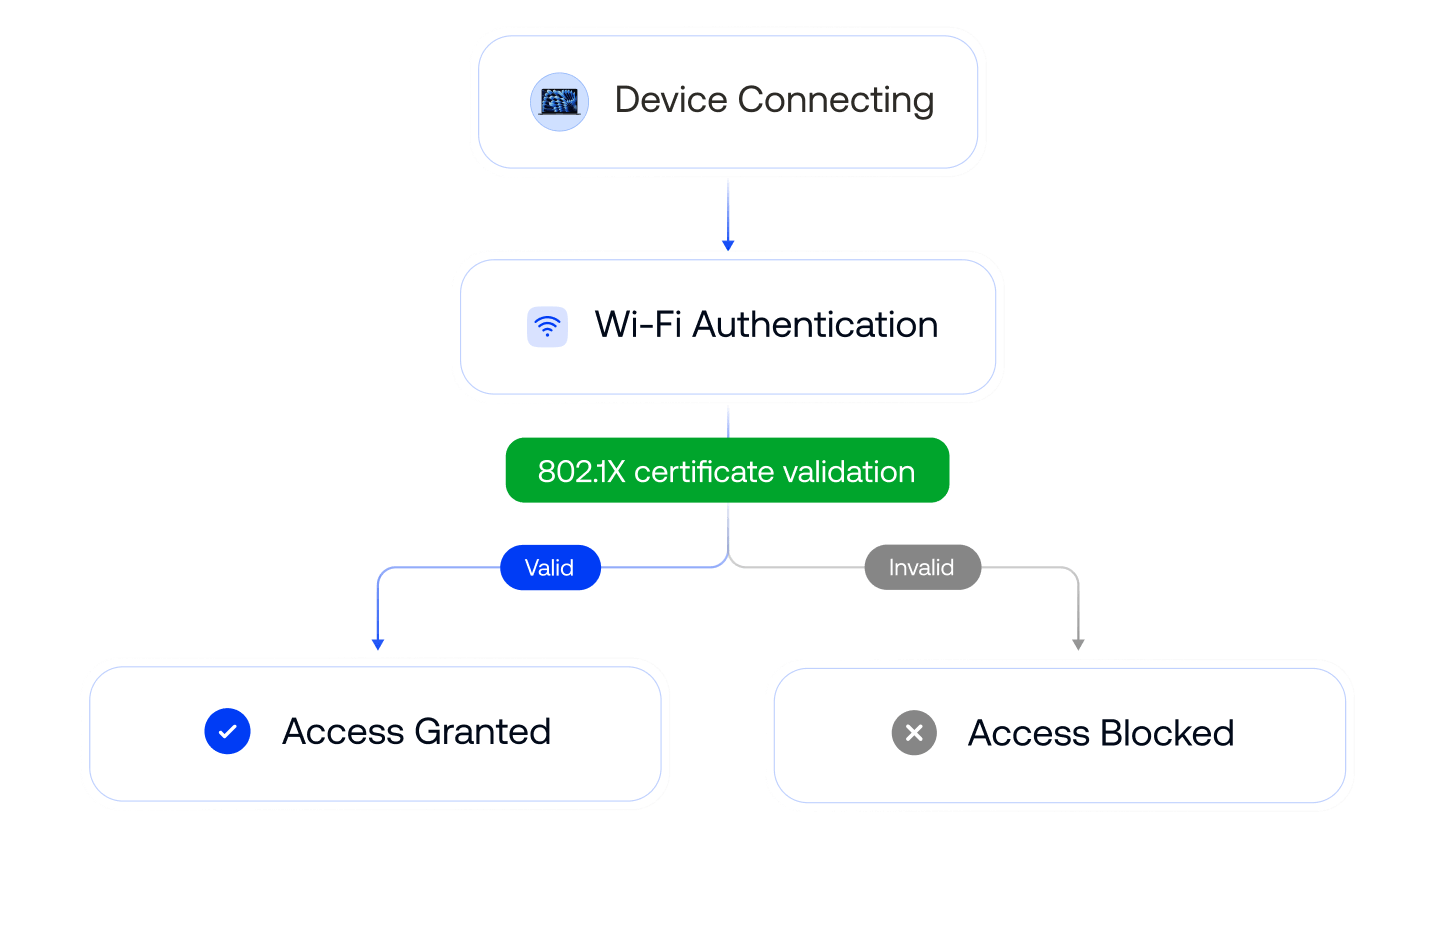
Autenticação Wi-Fi 802.1X
elimine o acesso Wi-Fi não autorizado e o compartilhamento de credenciais implantando certificados .cer ou .crt exclusivos para validar identidades de dispositivos não compartilháveis e vinculadas ao hardware.
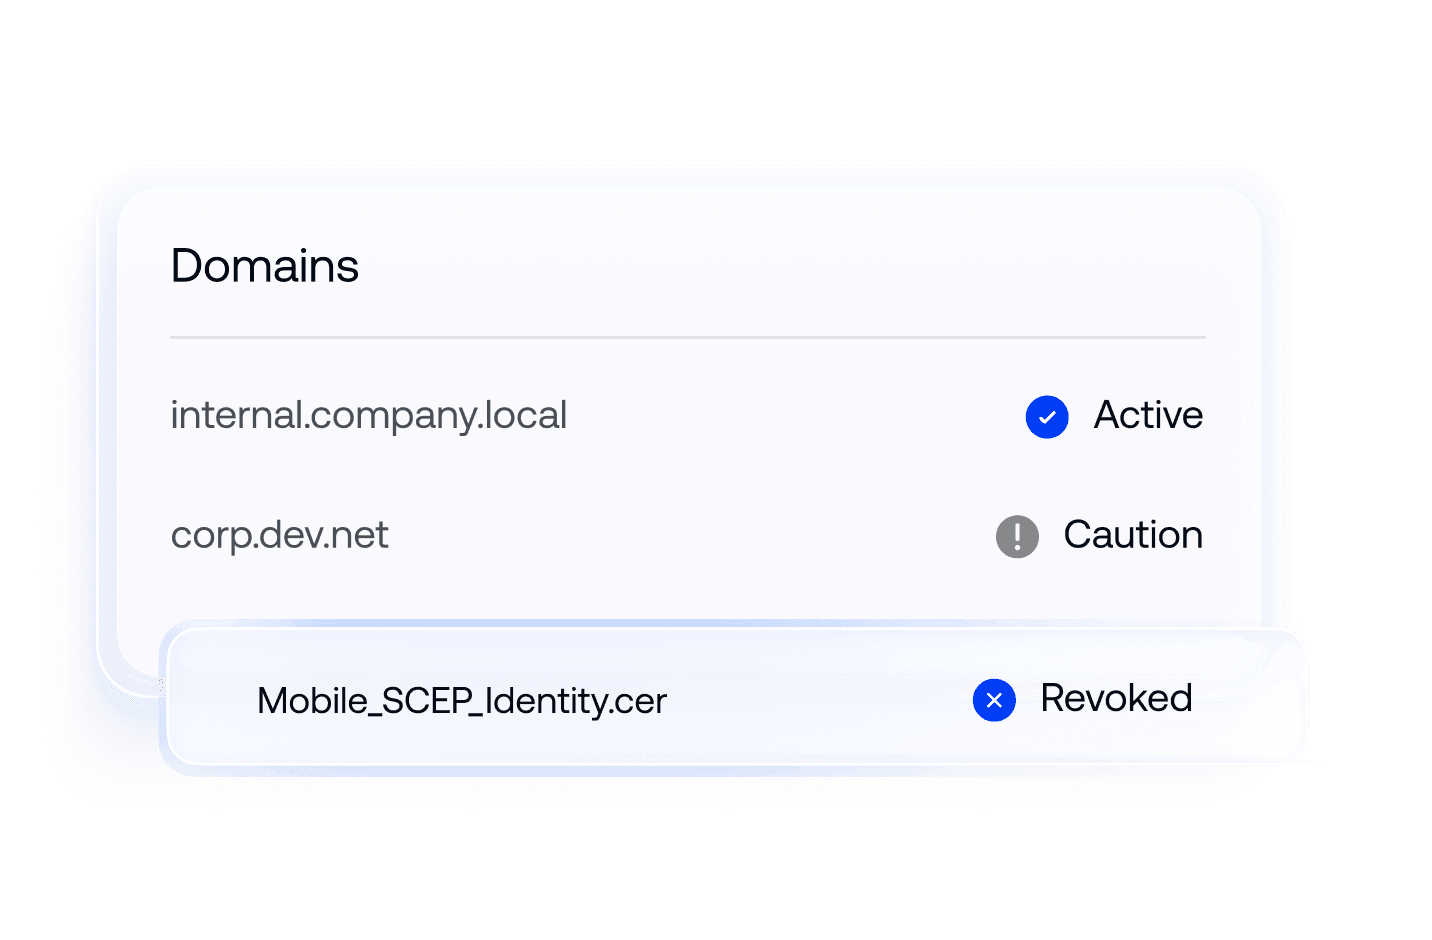
Exclusões Apple CT Scan
simplifique a autenticação baseada em certificados para dispositivos Apple gerenciando transparência de certificados, revogação e preferências de confiança para dispositivos macOS e iOS com uma única política.


Conexões sem atrito para uma rede segura

Integração com CA local (AD CS)
mantenha a continuidade da confiança do dispositivo conectando o UEM em nuvem a servidores Microsoft AD CS protegidos por firewall por meio de um proxy de saída e NDES/SCEP.

Integração com provedor de CA em nuvem
emita e implante credenciais em escala a partir de provedores de confiança em nuvem preferidos via APIs nativas para automatizar a emissão de certificados no momento em que um endpoint é inscrito.

Integração IdP
vincule certificados a identidades verificadas por meio de integrações Entra ID, Okta e Google Workspace para preenchê-los com atributos de usuário e autorizar CSRs.
Veja por que as empresas de todo o mundo escolheram o Hexnode

"Com o uso da Hexnode, o ganho de produtividade e tempo tem sido enorme. O tempo gasto para implantar um dispositivo diminuiu — antes levava cerca de 20 minutos, agora leva apenas cerca de 10."
Technology Solution Specialist
...e então encontramos a Hexnode, e ela preenchia todos os requisitos
Gerente de Tecnologia da Informação,




Otimizando o gerenciamento de dispositivos com a Hexnode
Ler MaisOtimizando o gerenciamento de dispositivos com a Hexnode



14 dias de avaliação gratuita
Sem cartão de crédito