


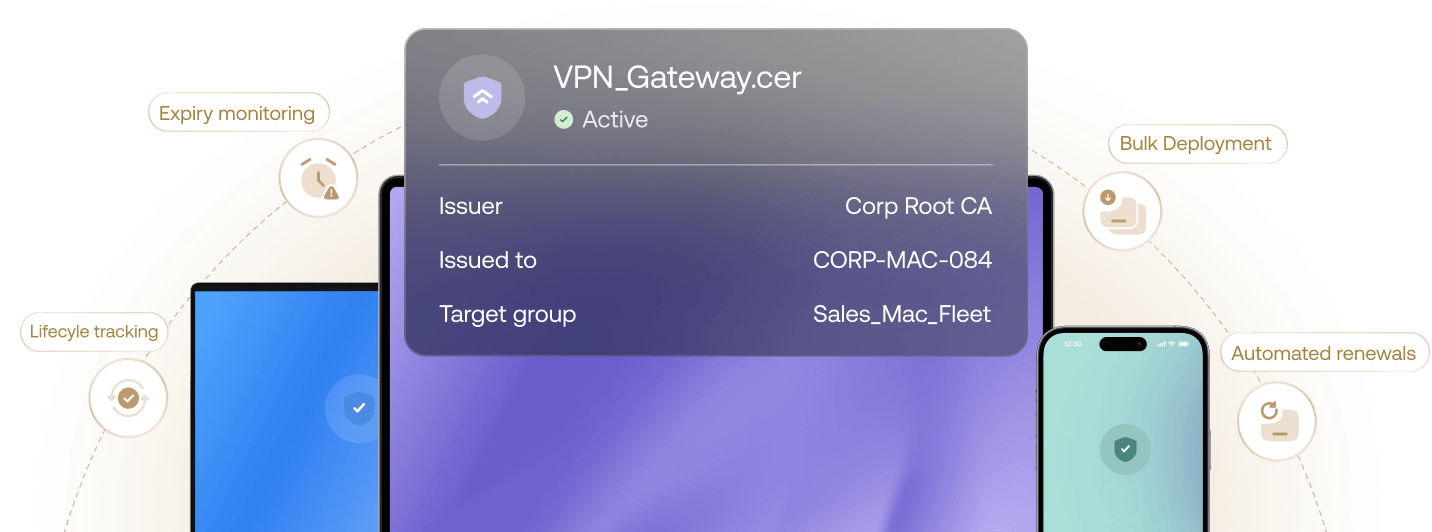
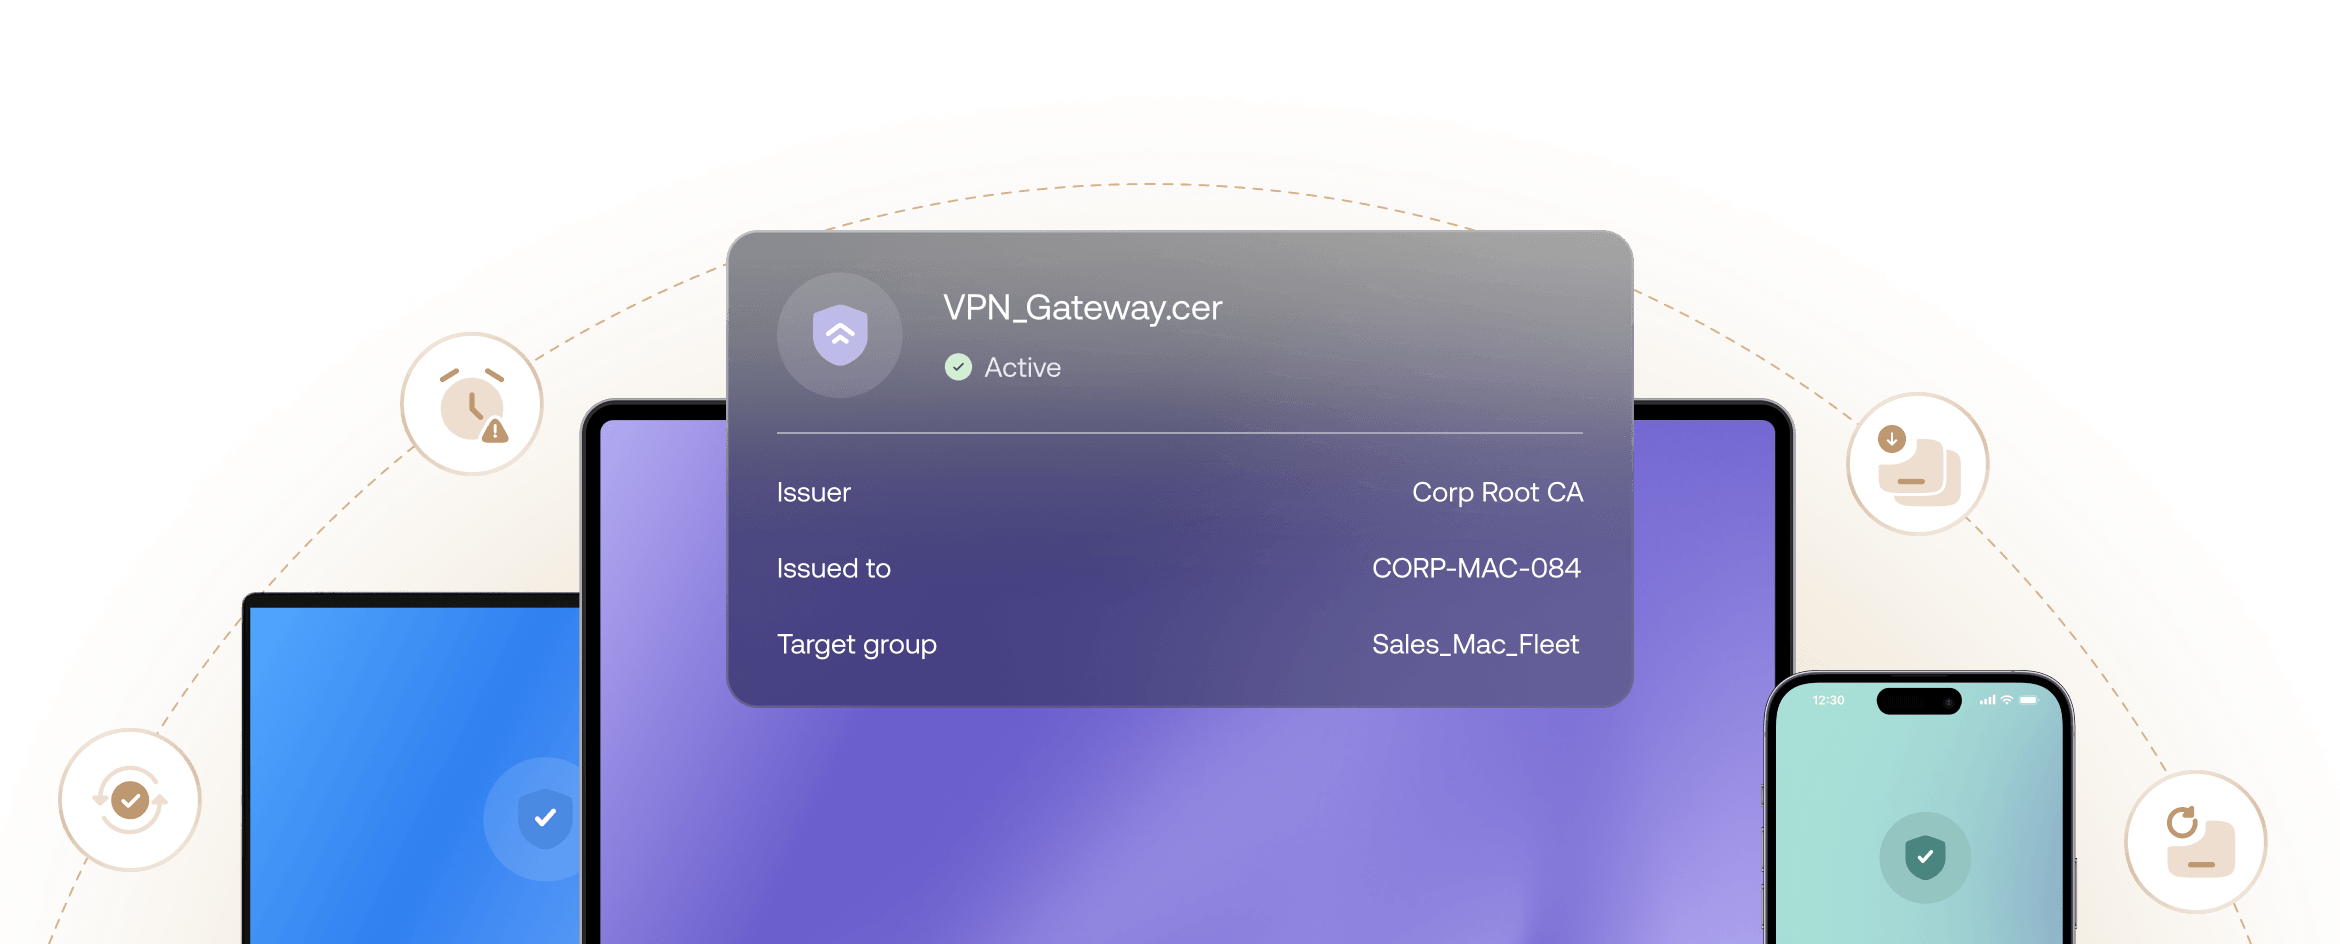
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Любим всеми. Признан лучшими.

Hexnode признан лидером и ключевым игроком в отчетах IDC MarketScape UEM Vendors Assessment 2025/26.

Hexnode отмечен в отчёте Gartner® Magic Quadrant™ 2026 по инструментам управления конечными точками.

Forrester включил Hexnode в список известных поставщиков в унифицированном ландшафте управления конечными точками, третий квартал 2025 года.
Непрерывное доверие. Простое управление.
Кроссплатформенное развертывание
стандартизируйте аутентификацию endpoints по всему парку, нативно развертывая сертификаты 802.1X, VPN и S/MIME в хранилищах Windows и Apple Keychain.
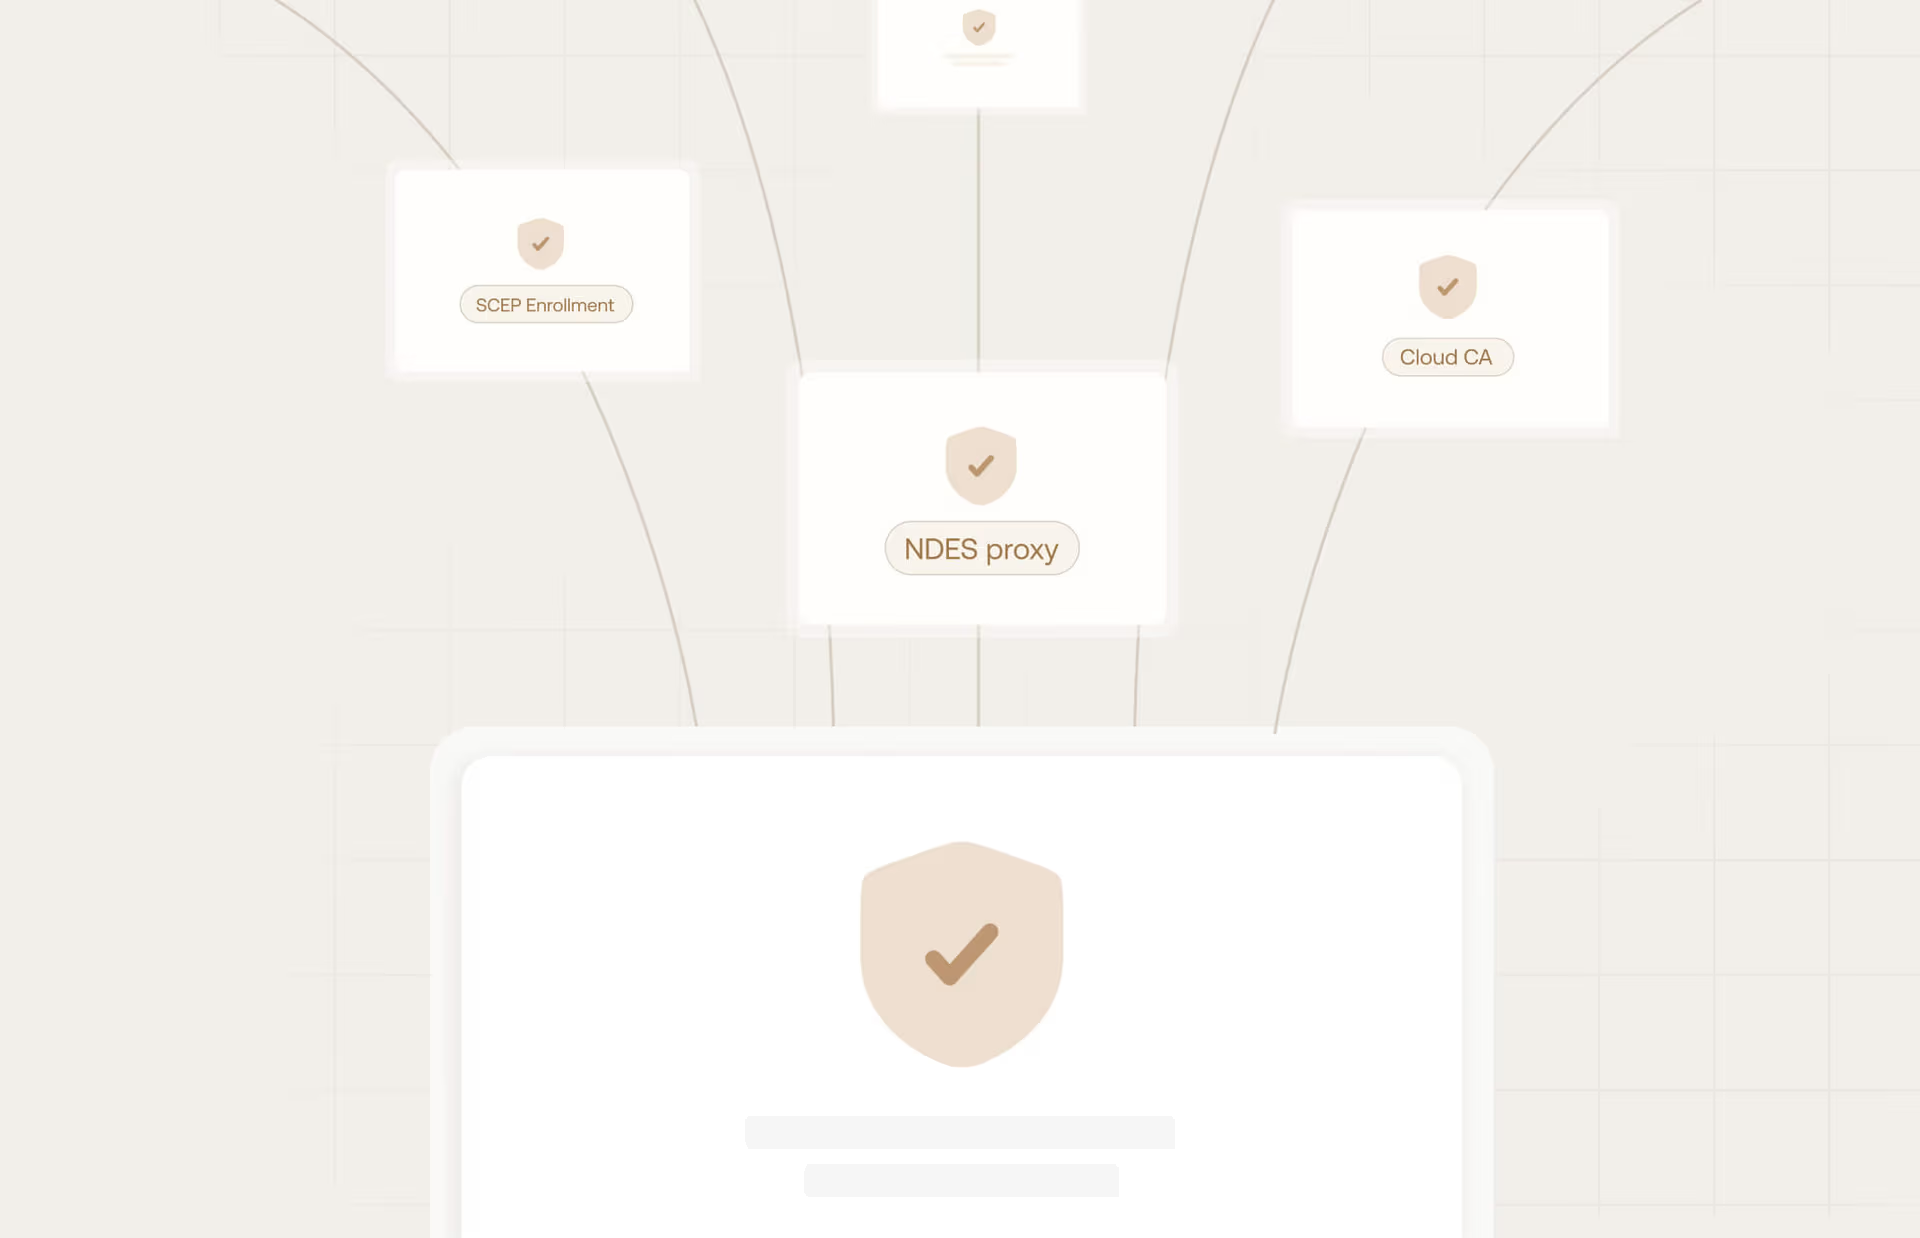
Масштабируемая инфраструктура PKI
развертывайте сертификаты в масштабе через прокси NDES или прямые интеграции с облачными CA, гарантируя, что каждый запрос на регистрацию проходит динамическую проверку SCEP.
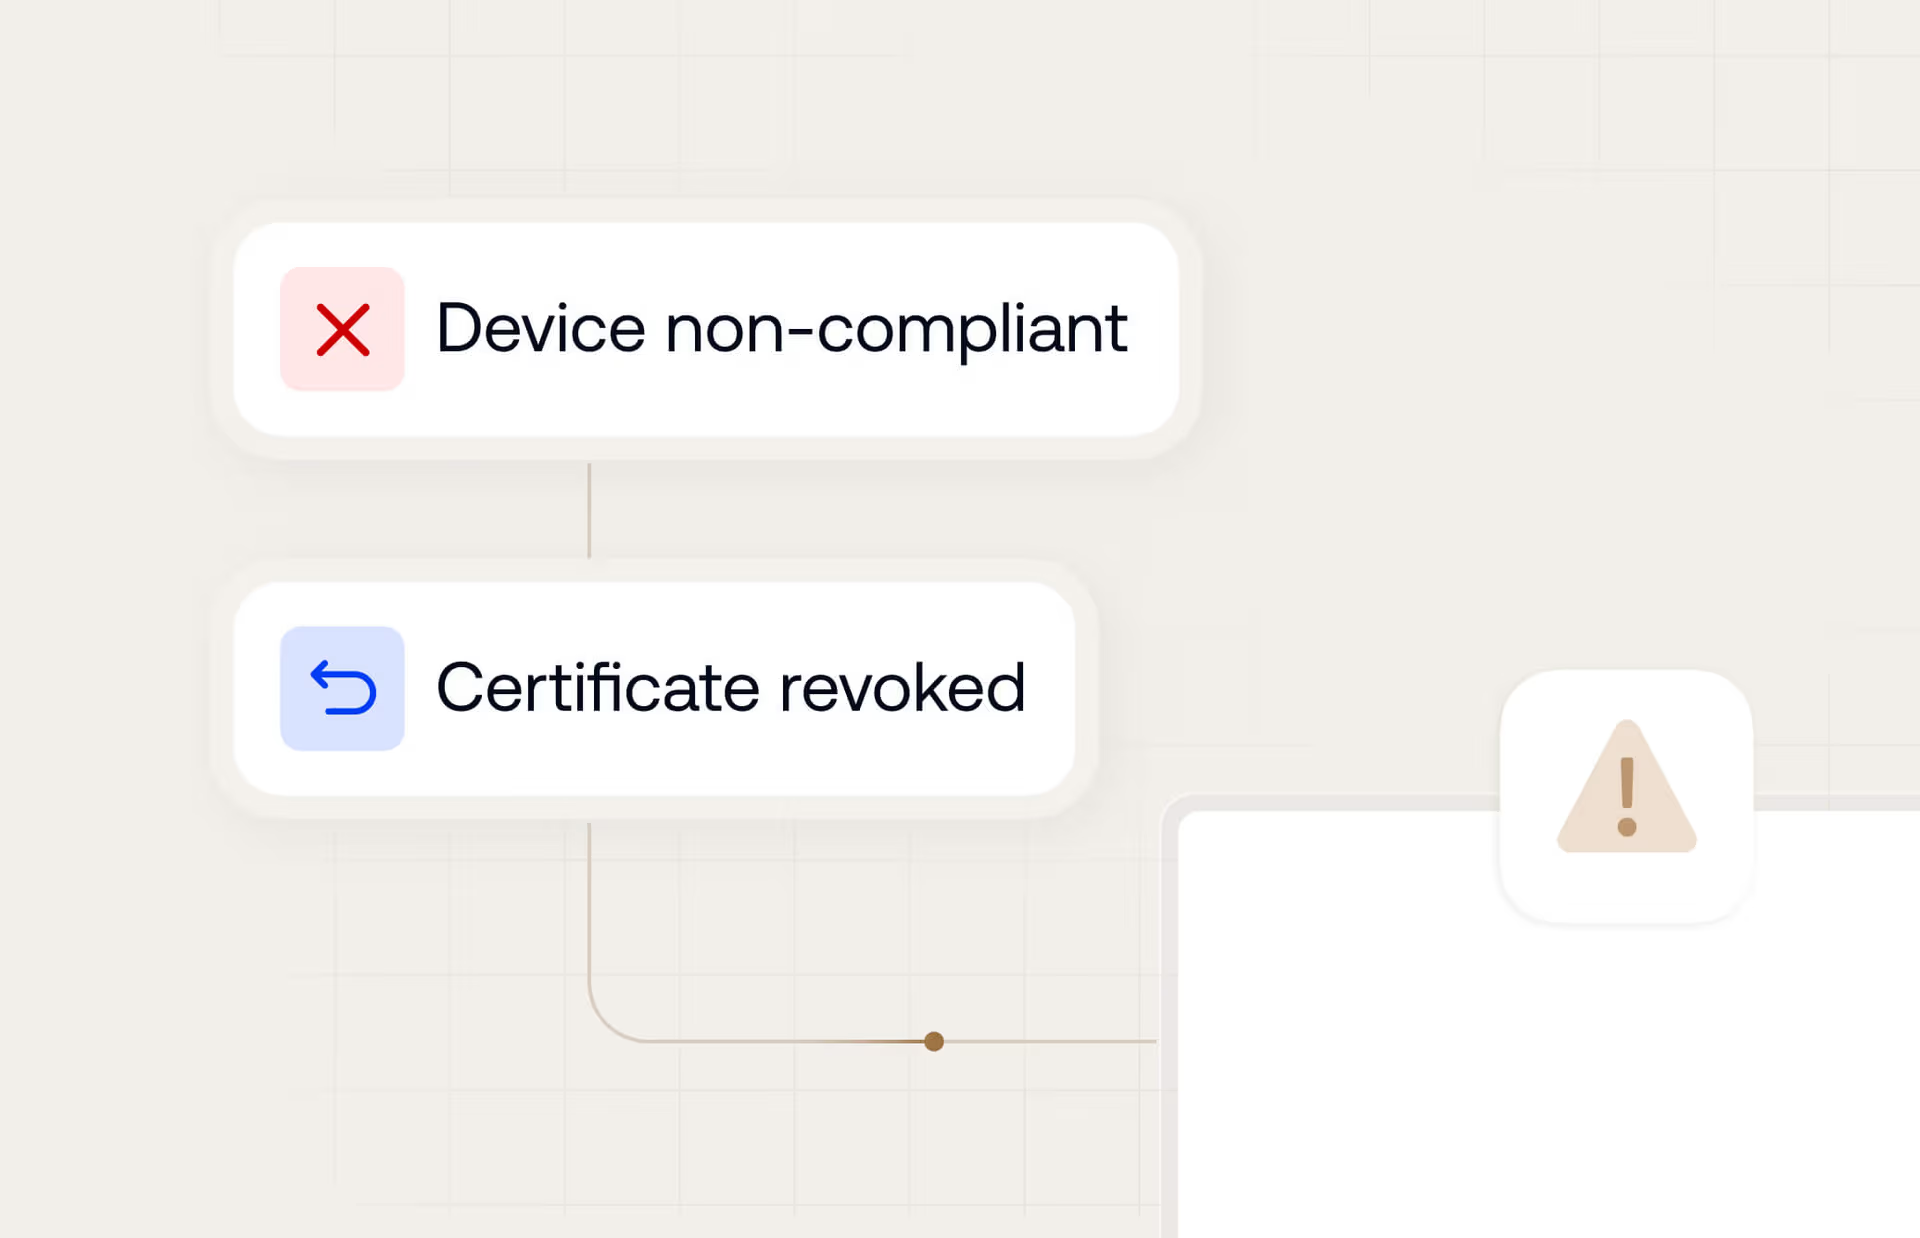
Отзыв на основе статуса
мгновенно защищайте периметр, автоматически отзывая сертификаты через CRL/OCSP в момент, когда устройство отмечено как потерянное или несоответствующее требованиям.
Комплексная поддержка сертификатов.
Сертификаты сетевой аутентификации
- Сертификаты Wi-Fi (802.1X)
- Сертификаты VPN Always-On
Сертификаты защищенной связи
- Сертификаты электронной почты S/MIME
Сертификаты проверки личности и устройства
- Сертификаты SCEP / идентификации клиента
Сертификаты инфраструктуры доверия
- Доверенные корневые сертификаты (Root CAs)
- Промежуточные сертификаты


Автономное доверие к устройствам для непрерывной безопасности
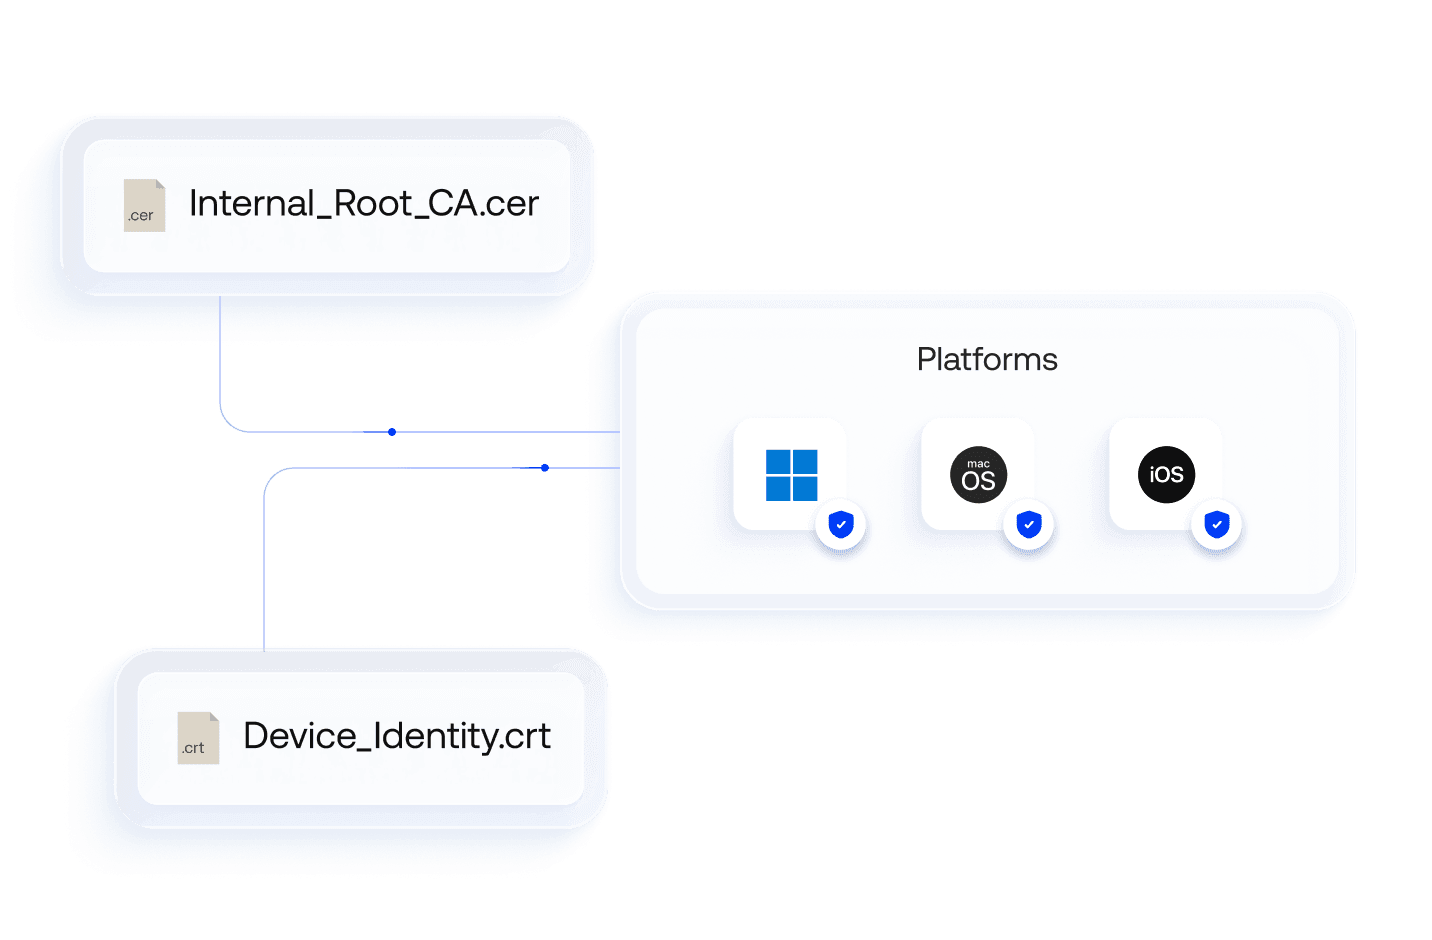
Развертывание корневых сертификатов
обеспечьте бесшовную безопасность Zero Trust и беспарольную аутентификацию по всему парку благодаря автоматизированному развертыванию корневых сертификатов во все хранилища ОС.
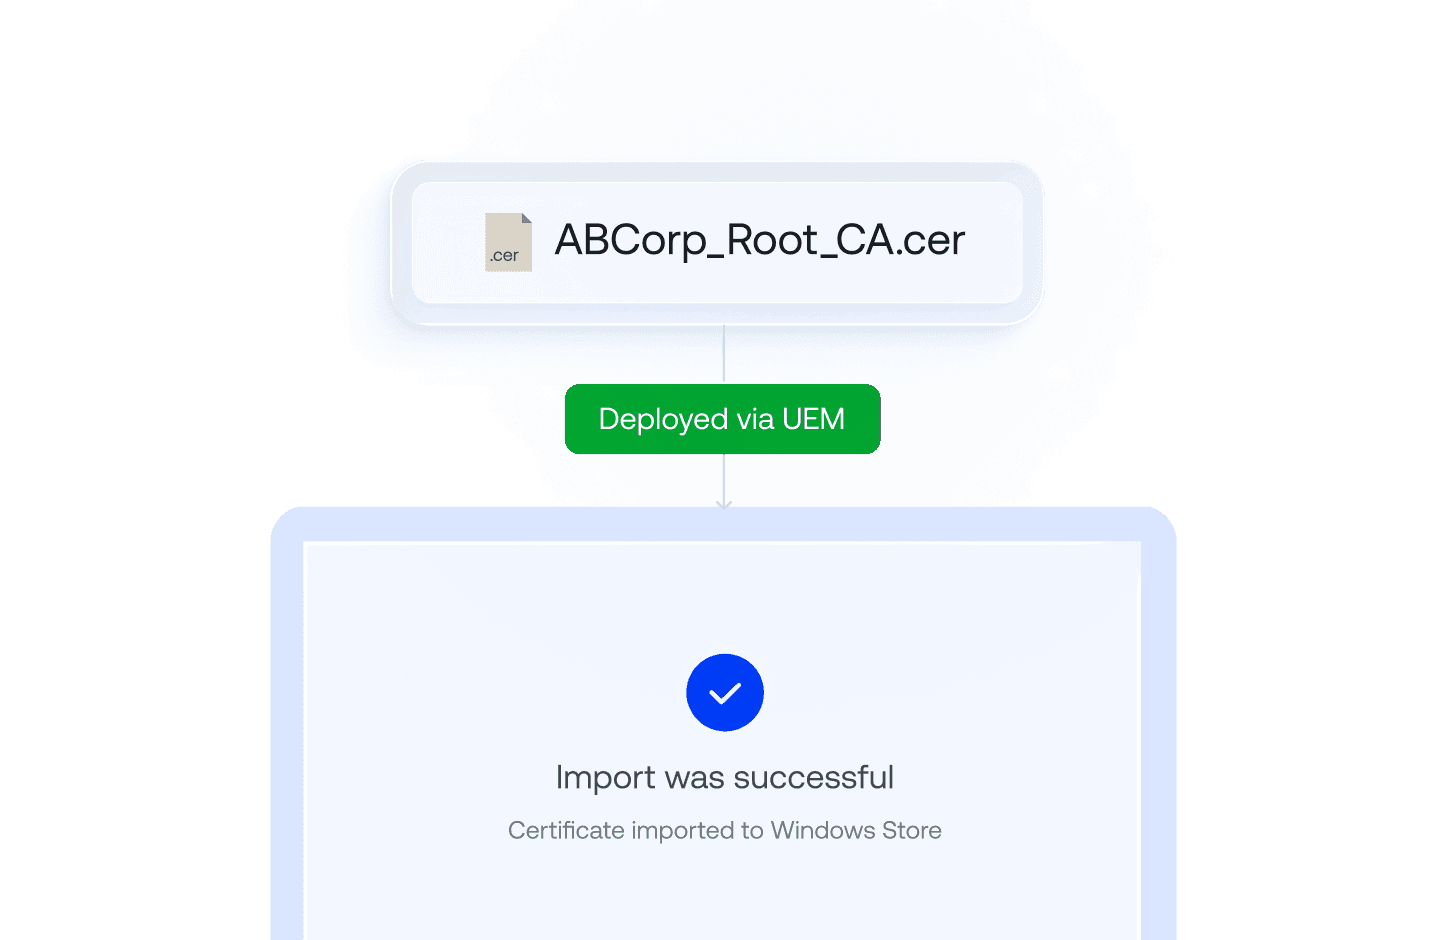
Сопоставление хранилищ Windows
откажитесь от громоздких GPO и хрупких скриптов PowerShell, нативно внедряя сертификаты в хранилища сертификатов Windows с помощью чистых команд UEM.
Профили VPN Always-On
защищайте данные при передаче в удаленных операциях, развертывая сертификаты, которые принудительно создают зашифрованный VPN-туннель сразу при запуске устройства без запросов к пользователю.
Безопасность электронной почты S/MIME
поддерживайте криптографическую подлинность и конфиденциальность корпоративной почты, предоставляя пользовательские сертификаты для нативной клиентской подписи и шифрования электронной почты.
Поддержка файлов .cer и .crt
упростите распространение открытых ключей благодаря готовому анализу, проверке и развертыванию универсально принятых корпоративных расширений сертификатов, таких как .cer и .crt.
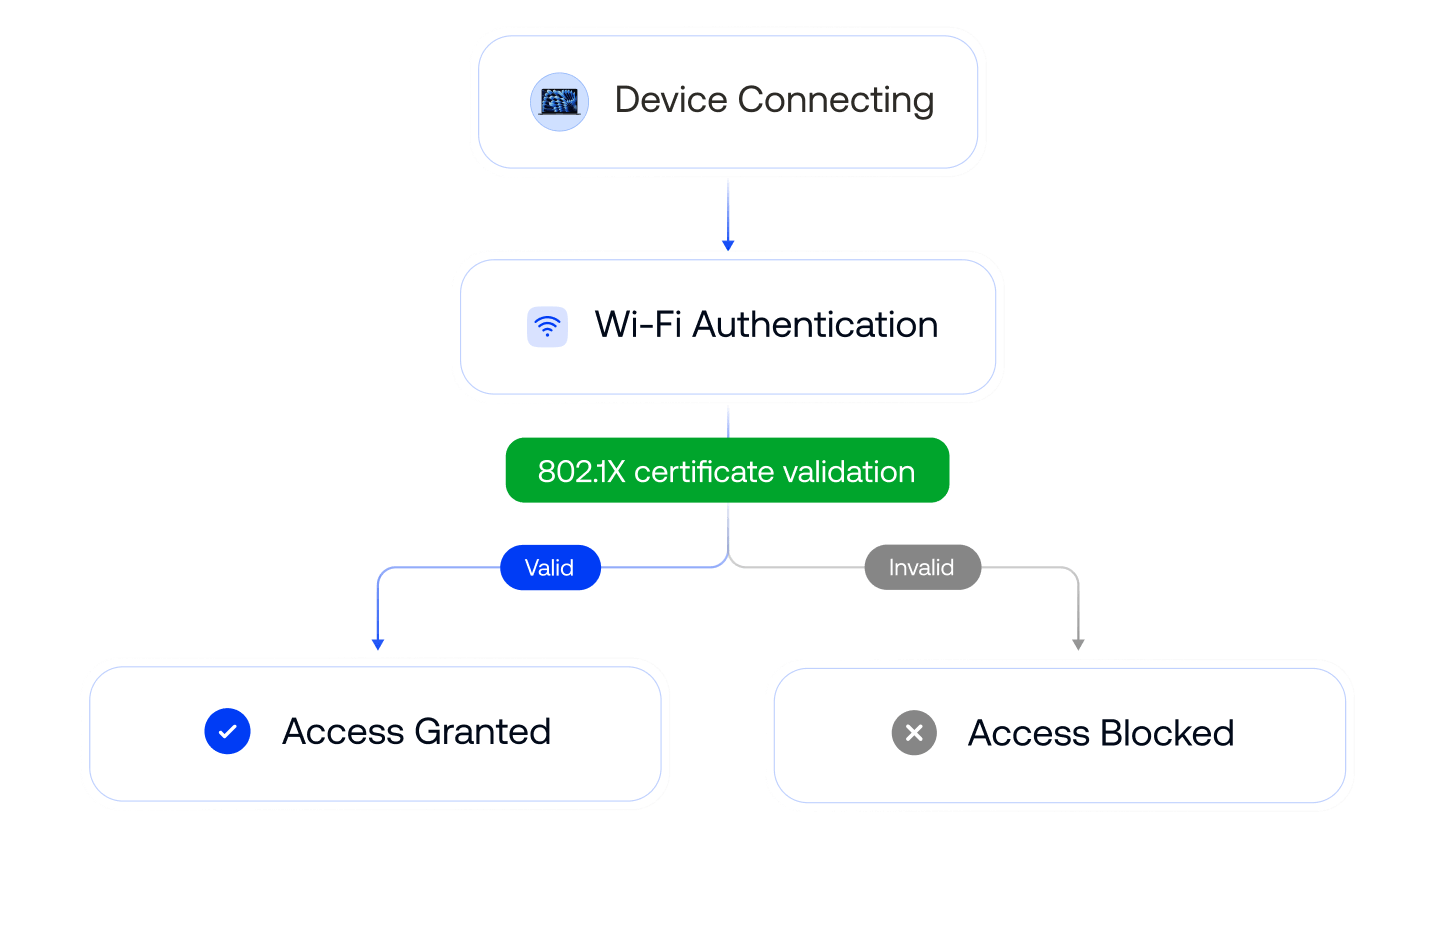
Аутентификация Wi-Fi 802.1X
устраните несанкционированный доступ к Wi-Fi и совместное использование учетных данных, развертывая уникальные сертификаты .cer или .crt для проверки непередаваемых, аппаратно привязанных идентификаторов устройств.
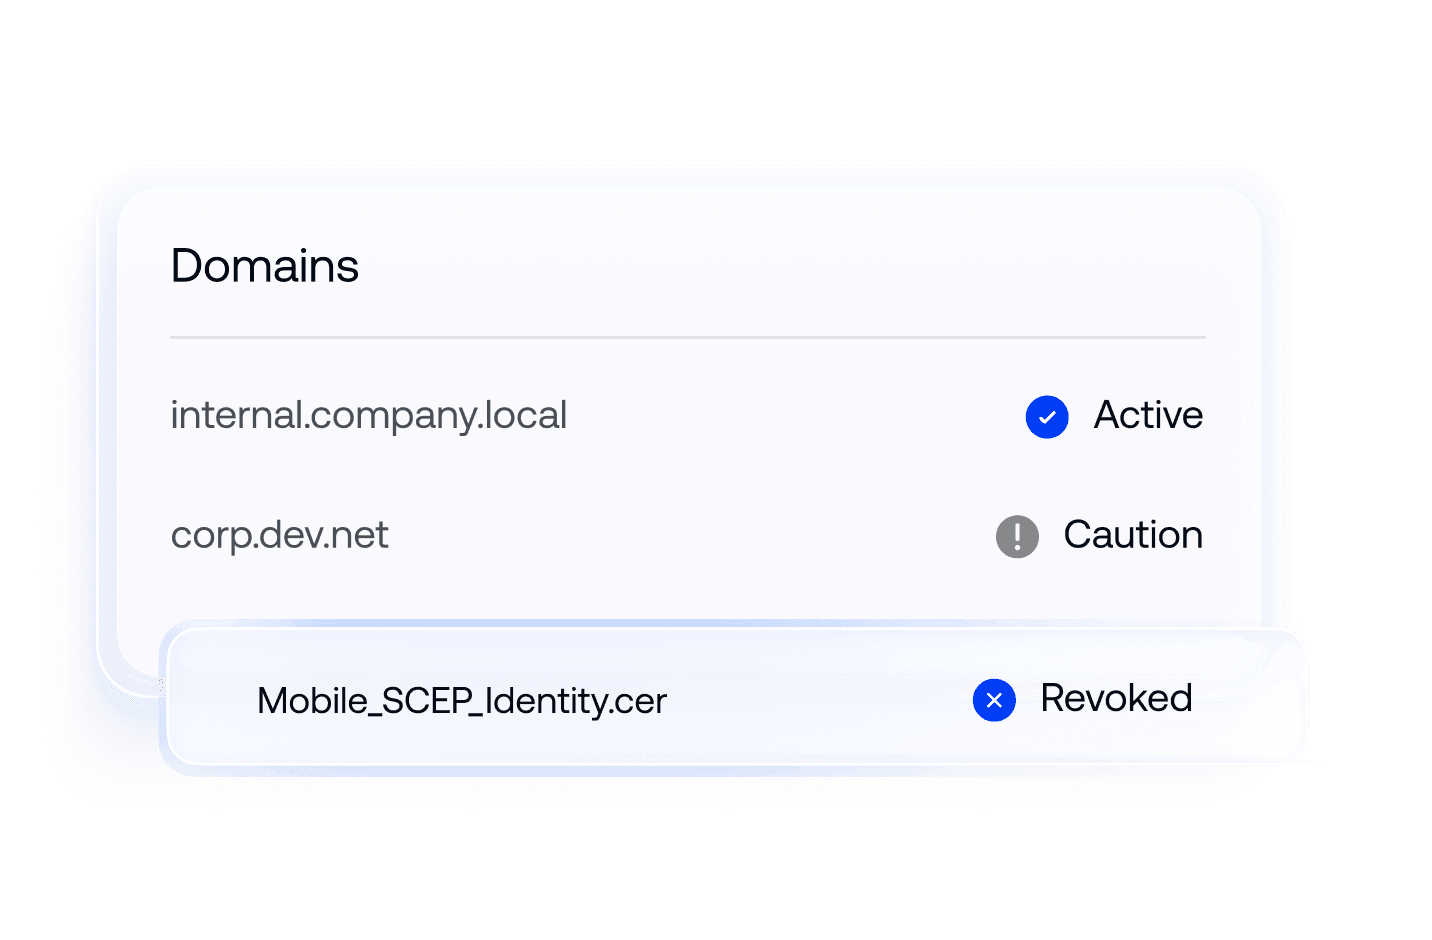
Исключения Apple CT Scan
упростите сертификатную аутентификацию для устройств Apple, управляя прозрачностью сертификатов, отзывом и настройками доверия для устройств macOS и iOS с помощью единой политики.


Беспрепятственные подключения для защищенной сети

Интеграция локальной CA (AD CS)
поддерживайте непрерывность доверия к устройствам, подключая облачное UEM к защищенным межсетевым экраном серверам Microsoft AD CS через исходящий прокси и NDES/SCEP.

Интеграция с облачным поставщиком CA
выпускайте и развертывайте учетные данные в масштабе от предпочитаемых облачных поставщиков доверия через нативные API, чтобы автоматизировать выпуск сертификатов в момент регистрации endpoint.

Интеграция IdP
привязывайте сертификаты к проверенным удостоверениям через интеграции Entra ID, Okta и Google Workspace, чтобы заполнять
Узнайте, почему компании по всему миру выбирают Hexnode

"Благодаря использованию Hexnode производительность значительно возросла, а время развертывания устройств сократилось: раньше это занимало около 20 минут, теперь всего около 10."
Technology Solution Specialist
...а потом мы нашли решение Hexnode, и оно подошло во всех отношениях
Менеджер по информационным технологиям,




Оптимизация управления устройствами с помощью Hexnode
ПодробнееОптимизация управления устройствами с помощью Hexnode



14-дневная бесплатная пробная версия
Без кредитной карты