


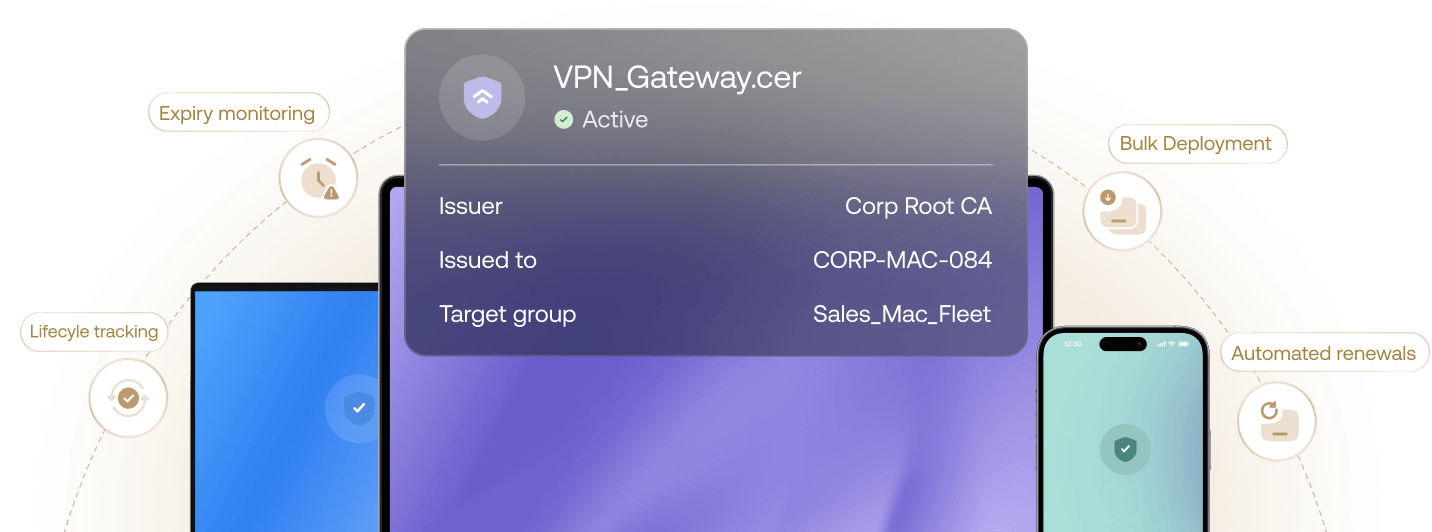
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Uwielbiane przez wszystkich. Doceniane przez najlepszych.

Hexnode została uznana za lidera i kluczowego gracza w raportach IDC MarketScape UEM Vendors Assessment 2025/26.

Hexnode została wyróżniona w raporcie Gartner® Magic Quadrant™ 2026 dla narzędzi do zarządzania punktami końcowymi.

Forrester uwzględnia Hexnode jako godnego uwagi dostawcę w Krajobrazie ujednoliconego zarządzania punktami końcowymi, Q3 2025.
Ciągłe zaufanie. Bezproblemowa kontrola.
Wdrażanie międzyplatformowe
ustandaryzuj uwierzytelnianie endpointów w całej flocie, natywnie provisionując certyfikaty 802.1X, VPN i S/MIME do magazynów Windows oraz Apple Keychain.
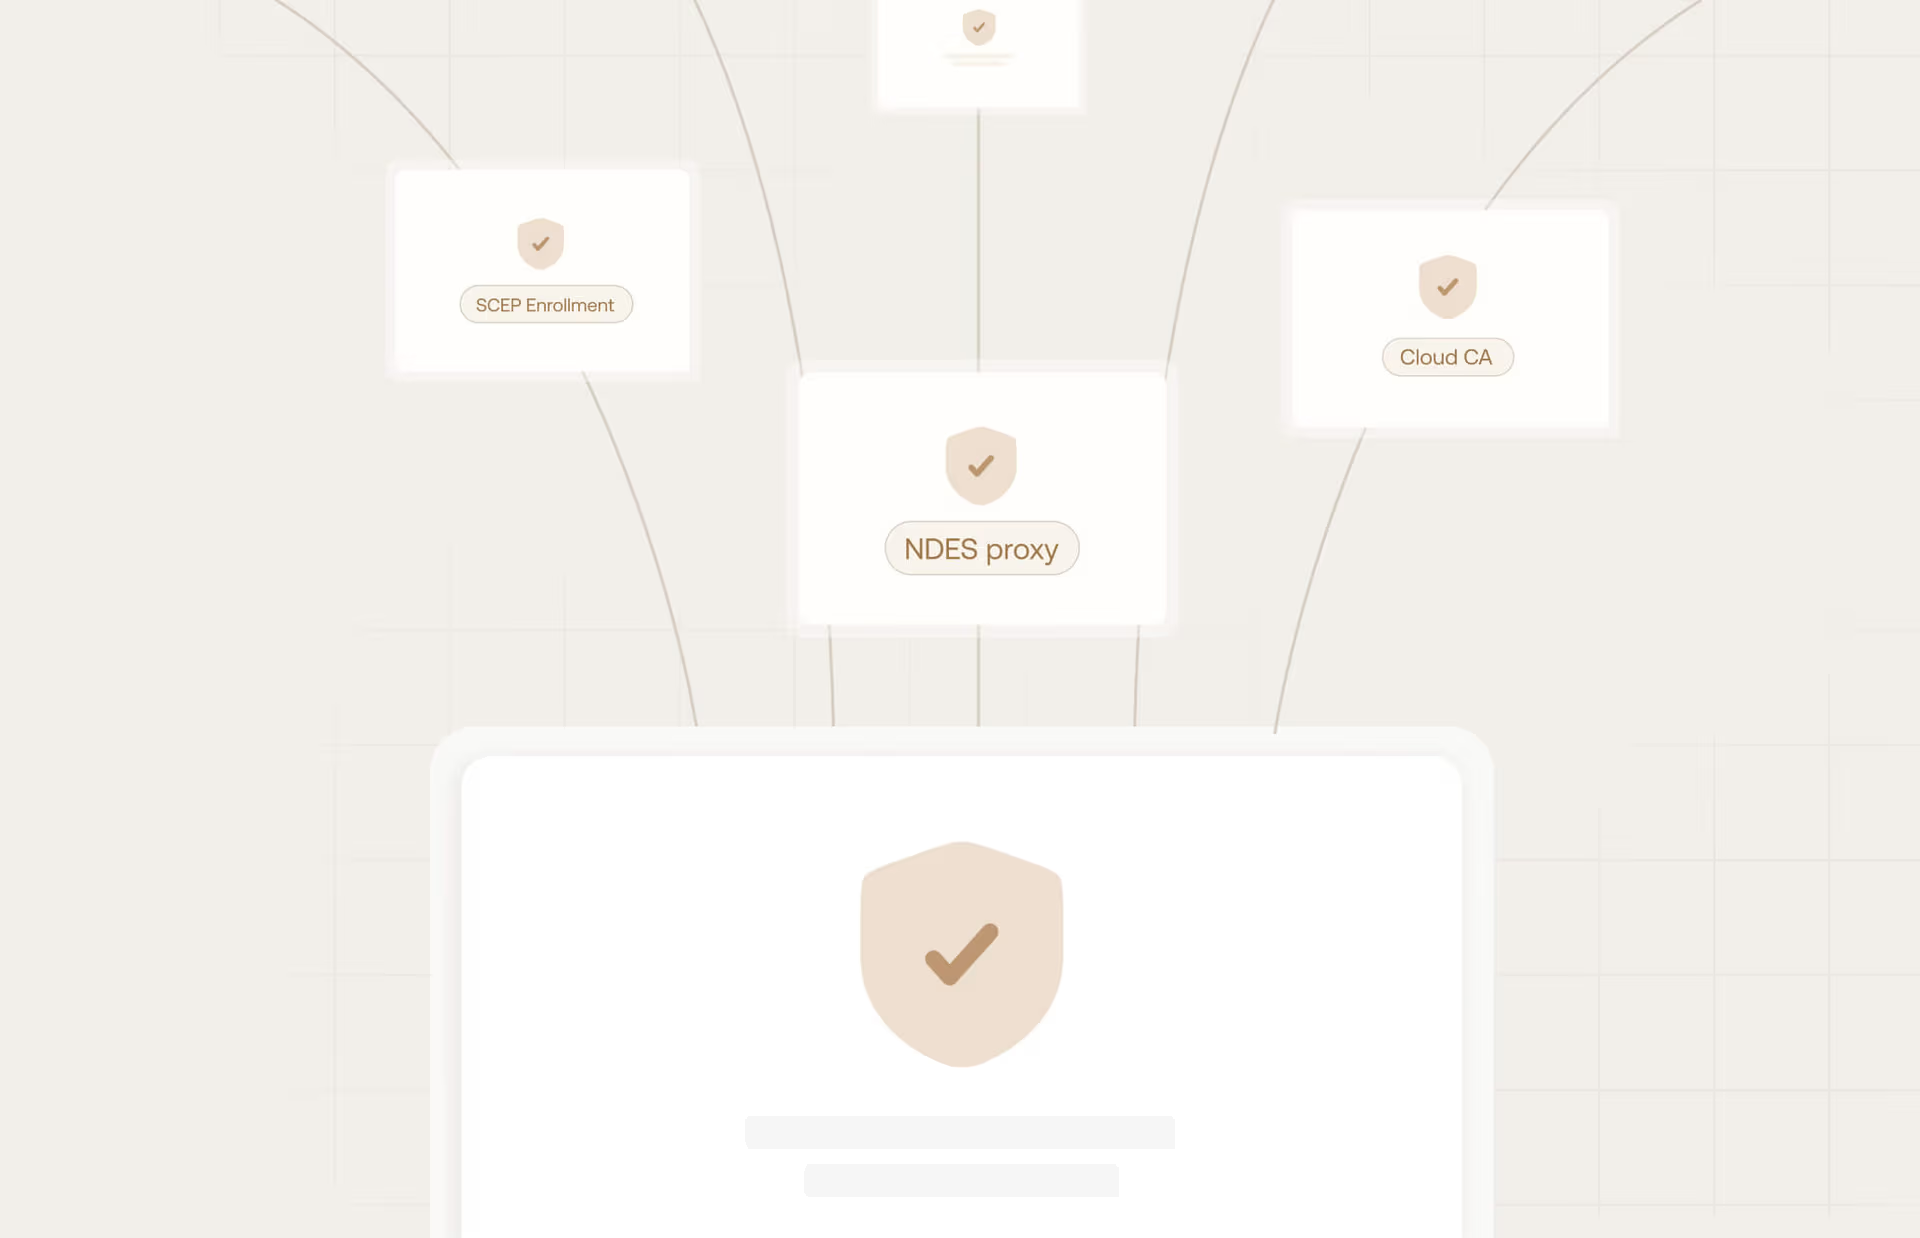
Skalowalna infrastruktura PKI
wdrażaj certyfikaty na dużą skalę przez proxy NDES lub bezpośrednie integracje z chmurowymi CA, zapewniając, że każde żądanie rejestracji jest zabezpieczone dynamiczną walidacją SCEP.
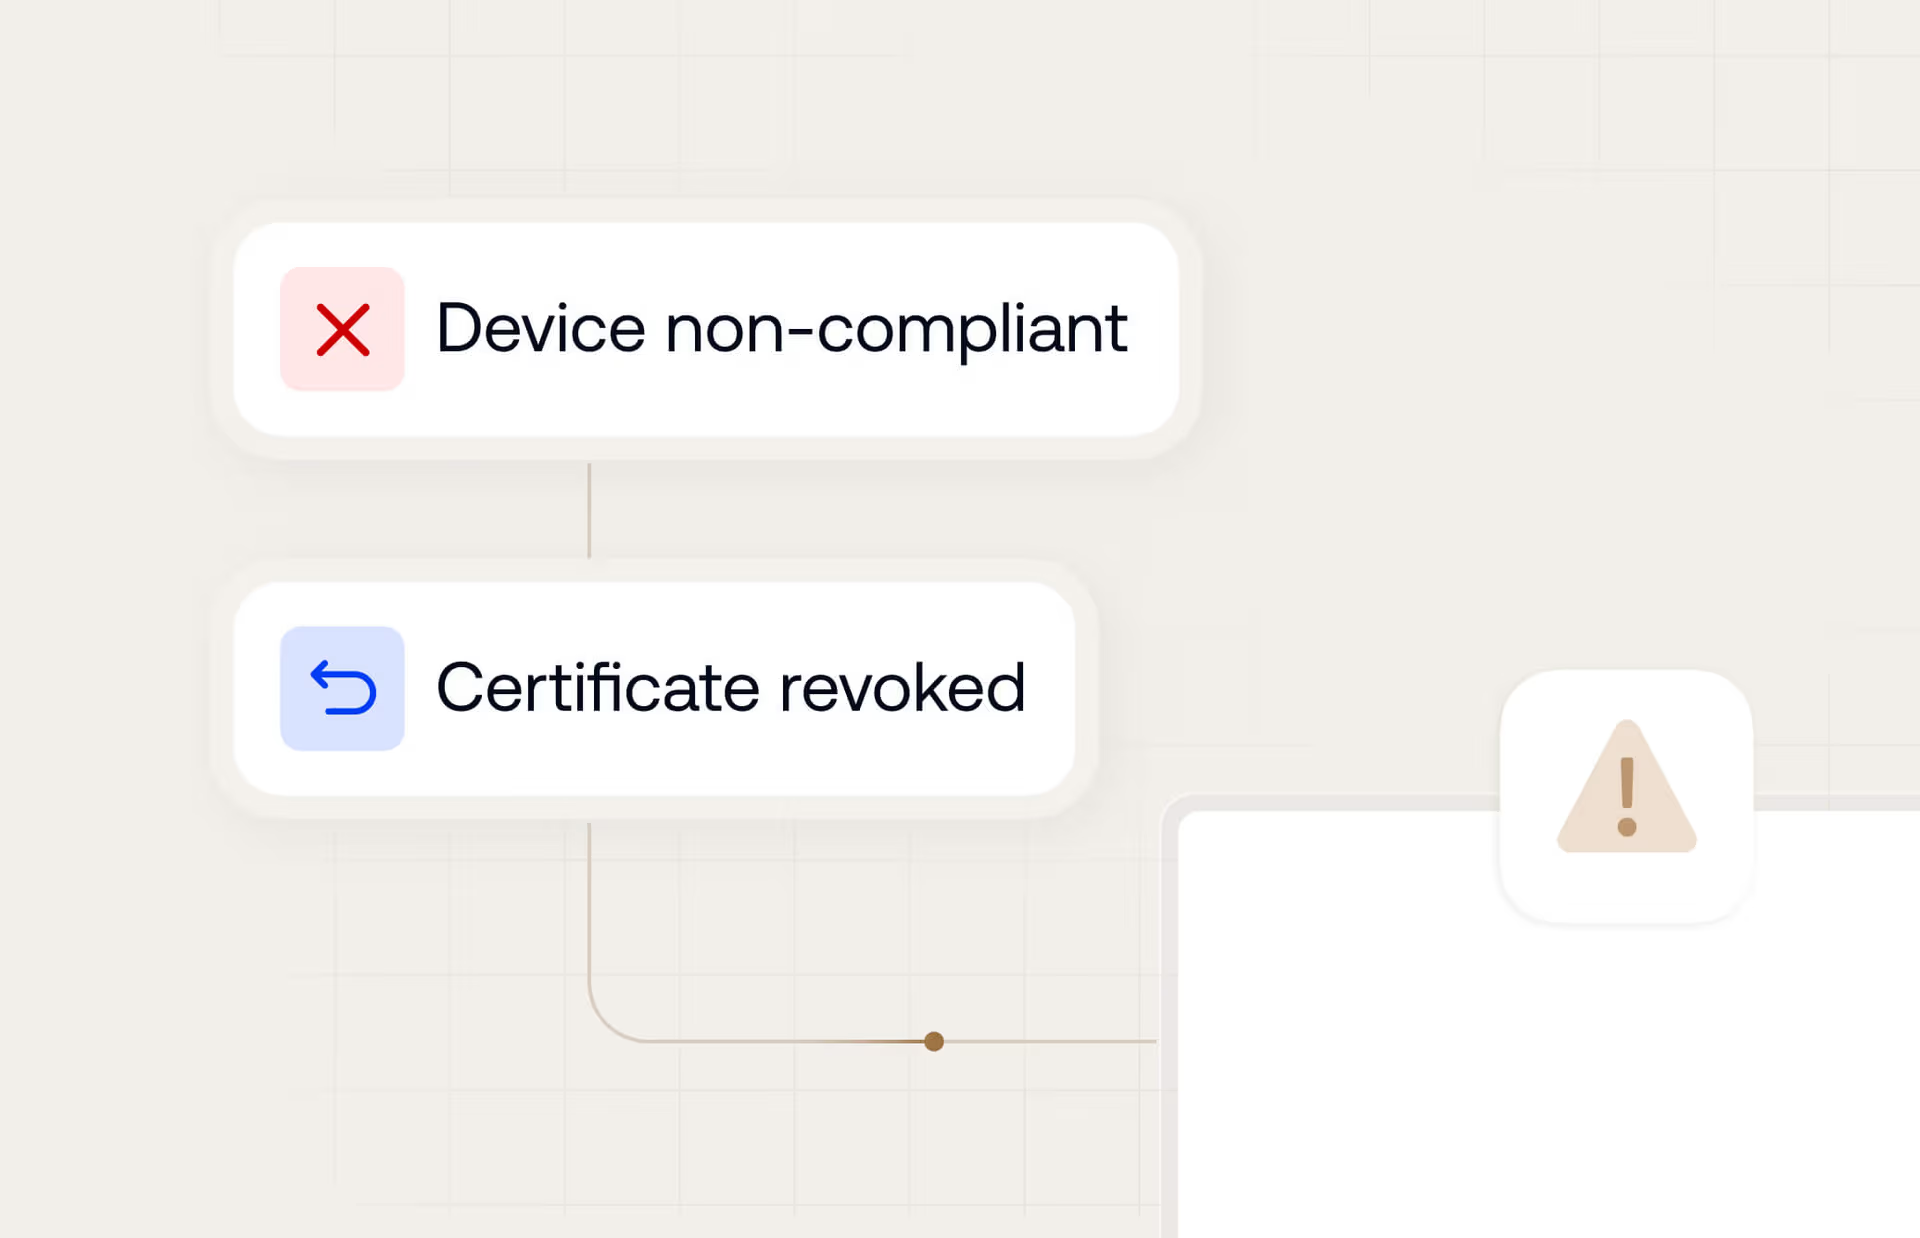
Unieważnianie sterowane statusem
natychmiast zabezpiecz swój perymetr, automatycznie unieważniając certyfikaty przez CRL/OCSP, gdy urządzenie zostanie oznaczone jako zgubione lub niezgodne.
Kompleksowa obsługa certyfikatów.
Certyfikaty uwierzytelniania sieciowego
- Certyfikaty Wi-Fi (802.1X)
- Certyfikaty VPN Always-On
Certyfikaty bezpiecznej komunikacji
- Certyfikaty poczty e-mail S/MIME
Certyfikaty walidacji tożsamości i urządzeń
- Certyfikaty SCEP / tożsamości klienta
Certyfikaty infrastruktury zaufania
- Zaufane certyfikaty główne (Root CAs)
- Certyfikaty pośrednie


Autonomiczne zaufanie do urządzeń dla nieprzerwanego bezpieczeństwa
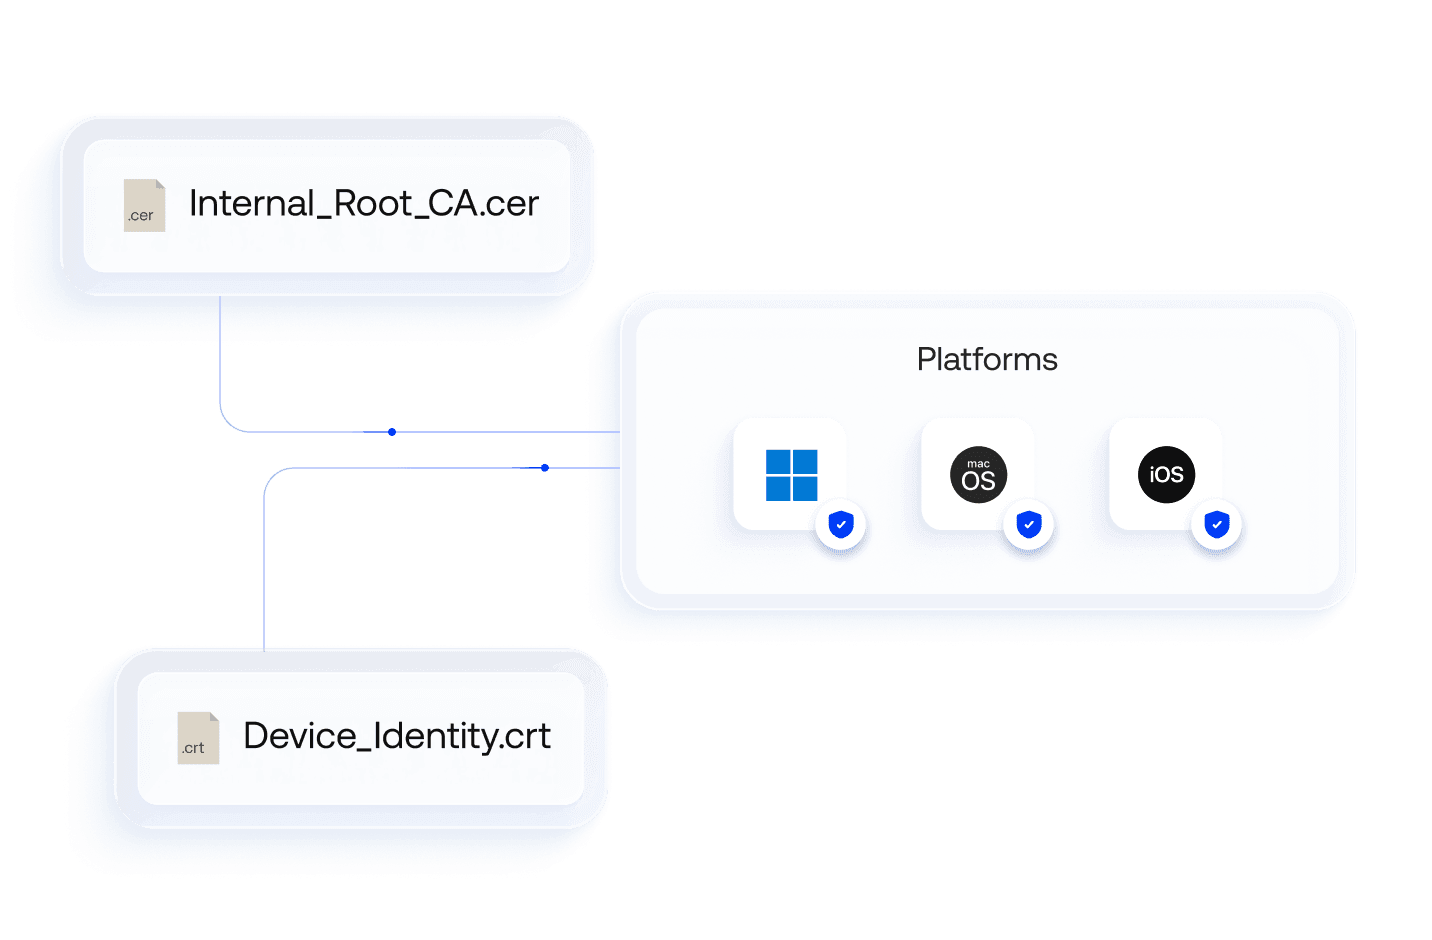
Wdrażanie certyfikatów głównych
osiągnij płynne bezpieczeństwo Zero Trust i uwierzytelnianie bez hasła w całej flocie dzięki automatycznemu wdrażaniu certyfikatów głównych do wszystkich magazynów systemów operacyjnych.
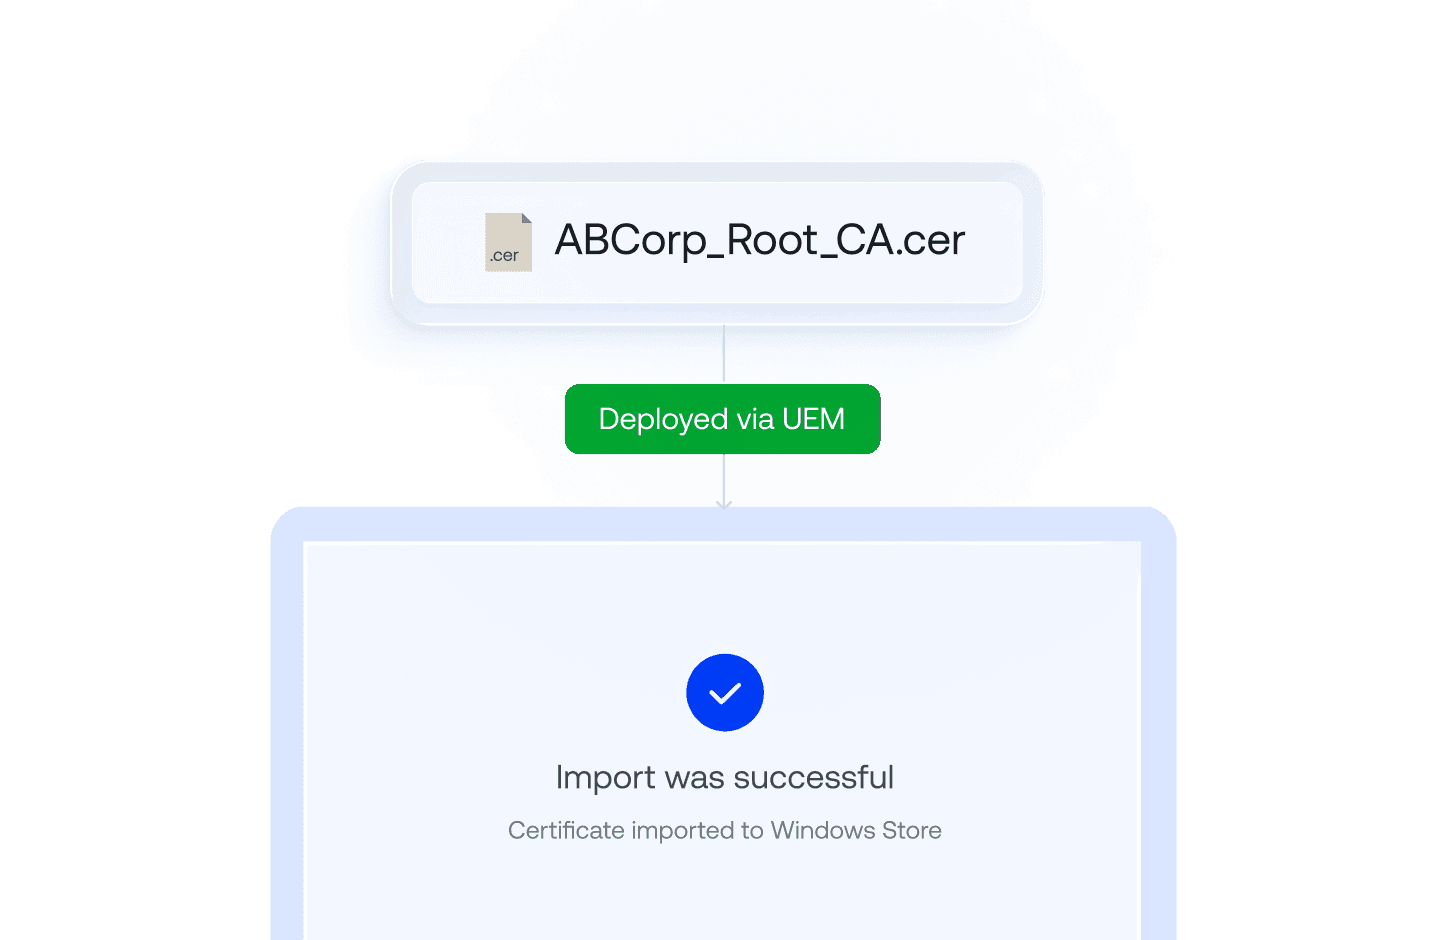
Mapowanie magazynu Windows
porzuć nieporęczne GPO i kruche skrypty PowerShell, natywnie wstrzykując certyfikaty do magazynów certyfikatów Windows za pomocą czystych poleceń UEM.
Profile VPN Always-On
chroń dane w tranzycie podczas pracy zdalnej, wdrażając certyfikaty wymuszające szyfrowany tunel VPN w chwili uruchomienia urządzenia, bez monitów użytkownika.
Bezpieczeństwo poczty S/MIME
utrzymuj kryptograficzną autentyczność i prywatność firmowych wiadomości e-mail, provisionując certyfikaty specyficzne dla użytkownika do natywnego, klienckiego podpisywania i szyfrowania poczty.
Obsługa plików .cer i .crt
uprość dystrybucję kluczy publicznych dzięki gotowemu analizowaniu, walidacji i wdrażaniu powszechnie akceptowanych rozszerzeń certyfikatów korporacyjnych, takich jak .cer i .crt.
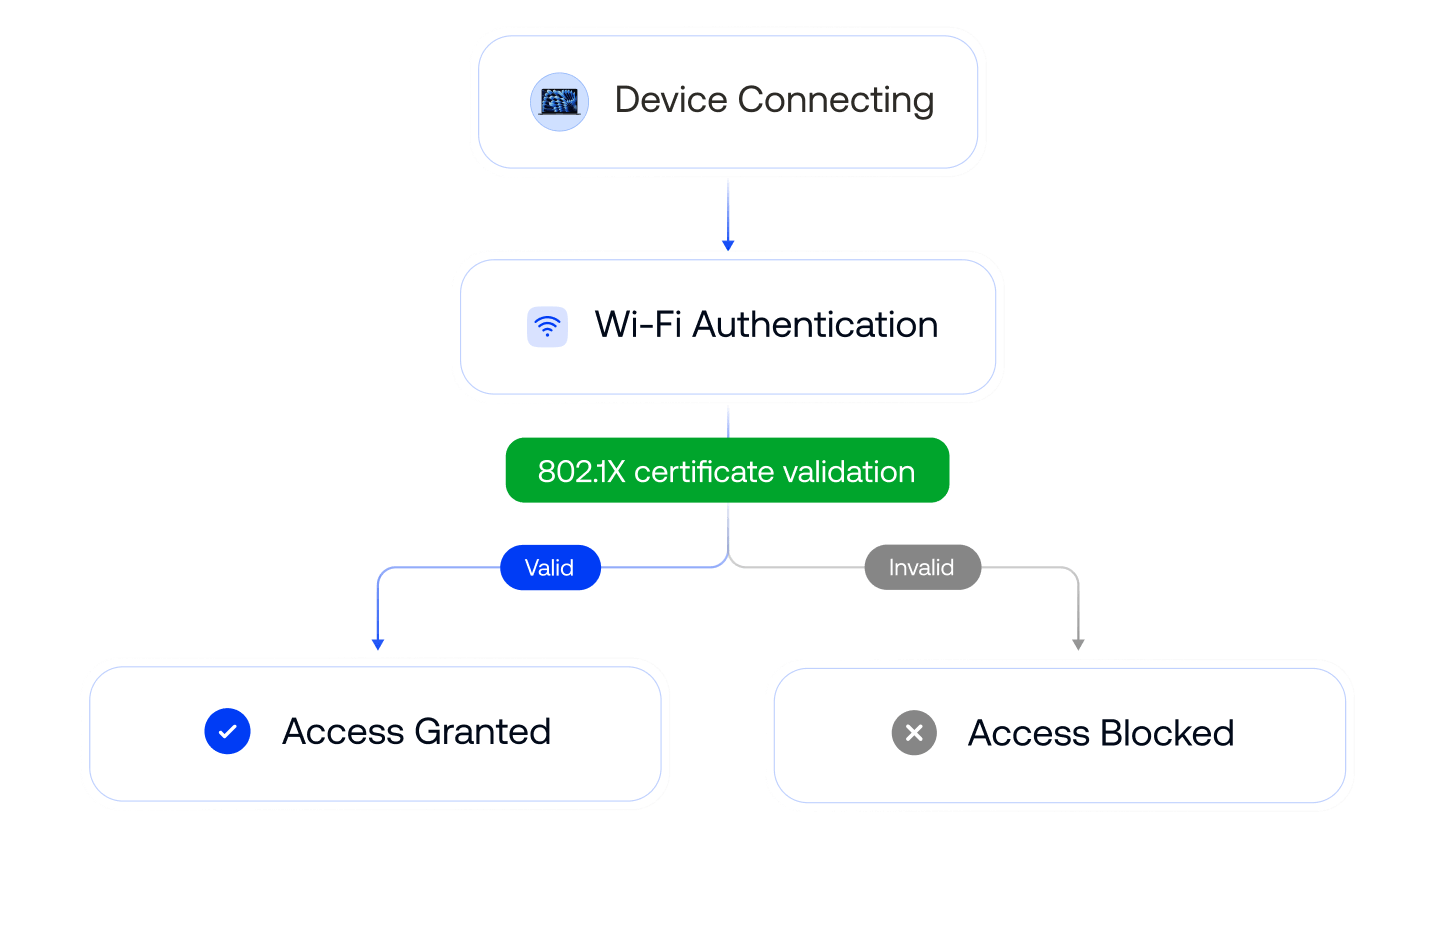
Uwierzytelnianie Wi-Fi 802.1X
wyeliminuj nieautoryzowany dostęp do Wi-Fi i udostępnianie poświadczeń, wdrażając unikalne certyfikaty .cer lub .crt do walidacji nieudostępnialnych, sprzętowo powiązanych tożsamości urządzeń.
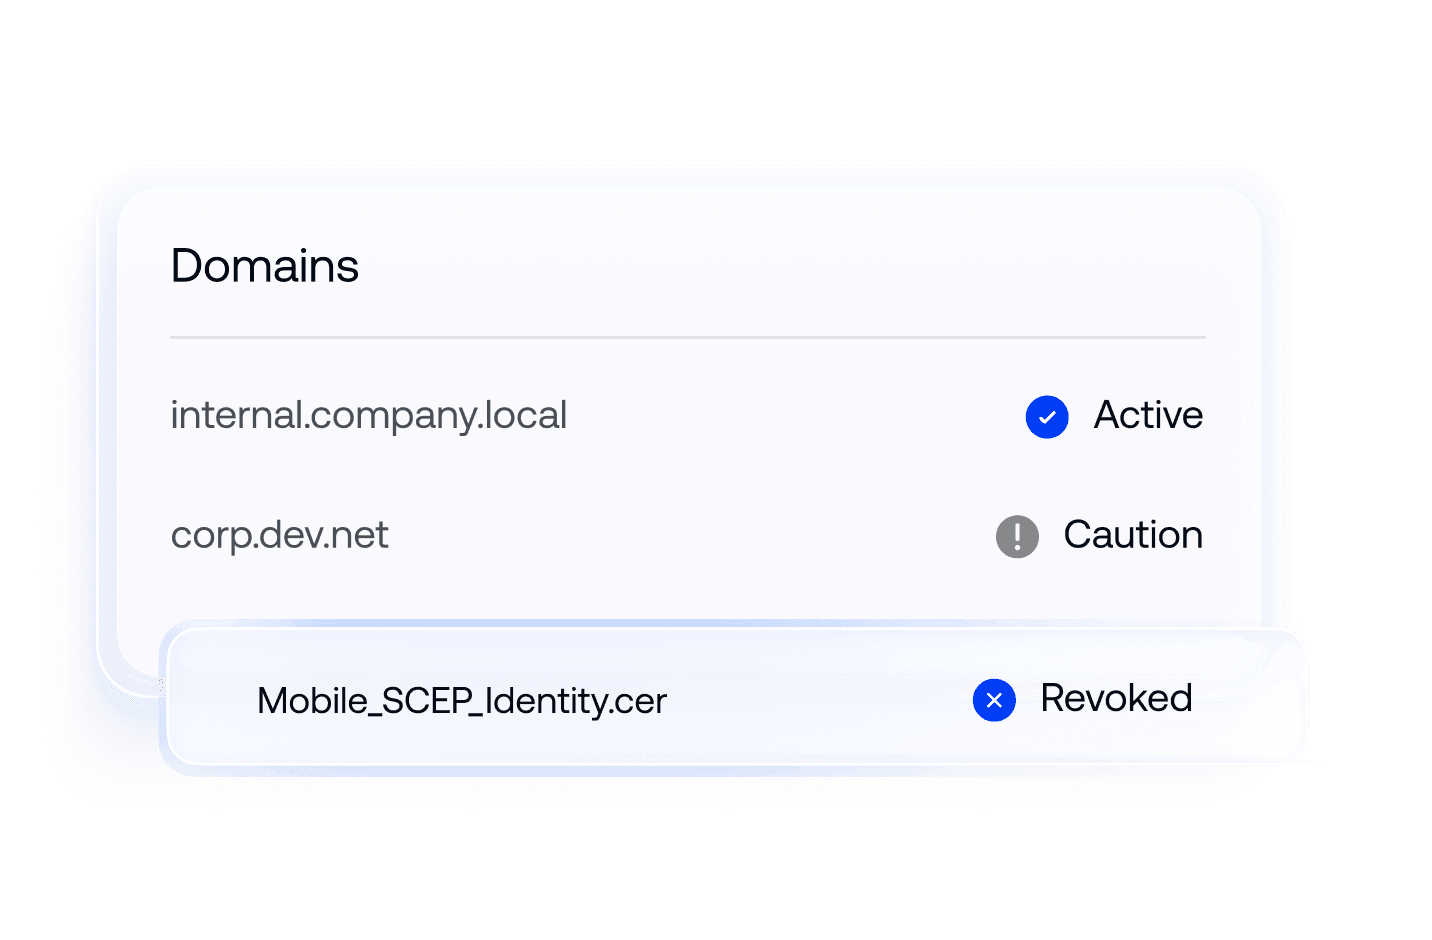
Wyłączenia Apple CT Scan
uprość uwierzytelnianie oparte na certyfikatach dla urządzeń Apple, zarządzając transparentnością certyfikatów, unieważnianiem i preferencjami zaufania dla urządzeń macOS i iOS za pomocą jednej polityki.


Bezproblemowe połączenia dla bezpiecznej sieci

Integracja lokalnej CA (AD CS)
utrzymuj ciągłość zaufania urządzeń, łącząc chmurowe UEM z zabezpieczonymi zaporą serwerami Microsoft AD CS przez proxy wychodzące i NDES/SCEP.

Integracja z dostawcą CA w chmurze
wystawiaj i wdrażaj poświadczenia na dużą skalę od preferowanych chmurowych dostawców zaufania przez natywne API, aby automatyzować wystawianie certyfikatów w momencie rejestracji endpointu.

Integracja IdP
powiąż certyfikaty ze zweryfikowanymi tożsamościami przez integracje Entra ID, Okta i Google Workspace, aby wypełniać je atrybutami użytkowników i autoryzować CSRs.
Sprawdź, dlaczego firmy na całym świecie wybierają Hexnode

"Dzięki użyciu Hexnode produktywność i oszczędność czasu znacznie wzrosły. Czas potrzebny na wdrożenie urządzenia skrócił się — wcześniej zajmowało to około 20 minut, a teraz tylko około 10."
Technology Solution Specialist
...a potem znaleźliśmy Hexnode, które spełniło wszystkie wymagania
Kierownik ds. IT,




Lepsze zarządzanie urządzeniami dzięki Hexnode
Czytaj więcejLepsze zarządzanie urządzeniami dzięki Hexnode



14-dniowy darmowy okres próbny
Bez karty kredytowej