


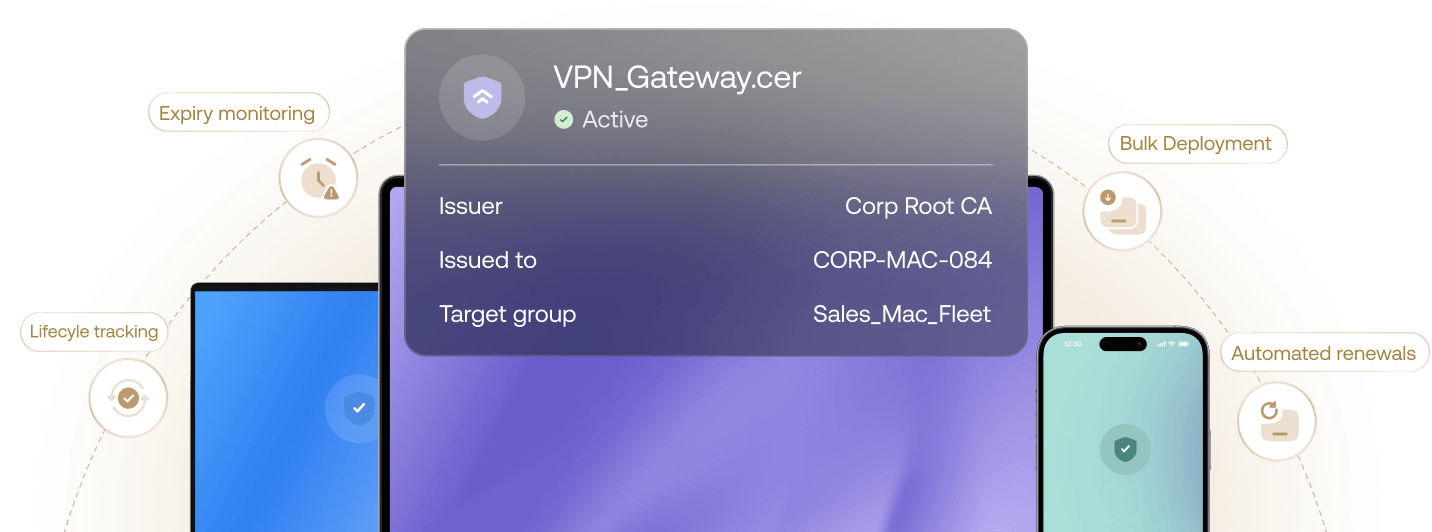
 Lifecyle trackingExpiry monitoringBulk DeploymentAutomated renewals
Geliefd bij iedereen. Erkend door de besten.

Hexnode wordt genoemd als leider en belangrijke speler in de IDC MarketScape UEM Vendors Assessment Reports 2025/26.

Hexnode is erkend in de Gartner® Magic Quadrant™ 2026 voor endpointbeheer-tools.

Forrester neemt Hexnode op als opmerkelijke leverancier in The Unified Endpoint Management Landscape, Q3 2025.
Continu vertrouwen. Moeiteloze controle.
Cross-platform provisioning
standaardiseer endpoint-authenticatie binnen je hele vloot door 802.1X-, VPN- en S/MIME-certificaten native te provisionen in Windows-stores en Apple Keychain.
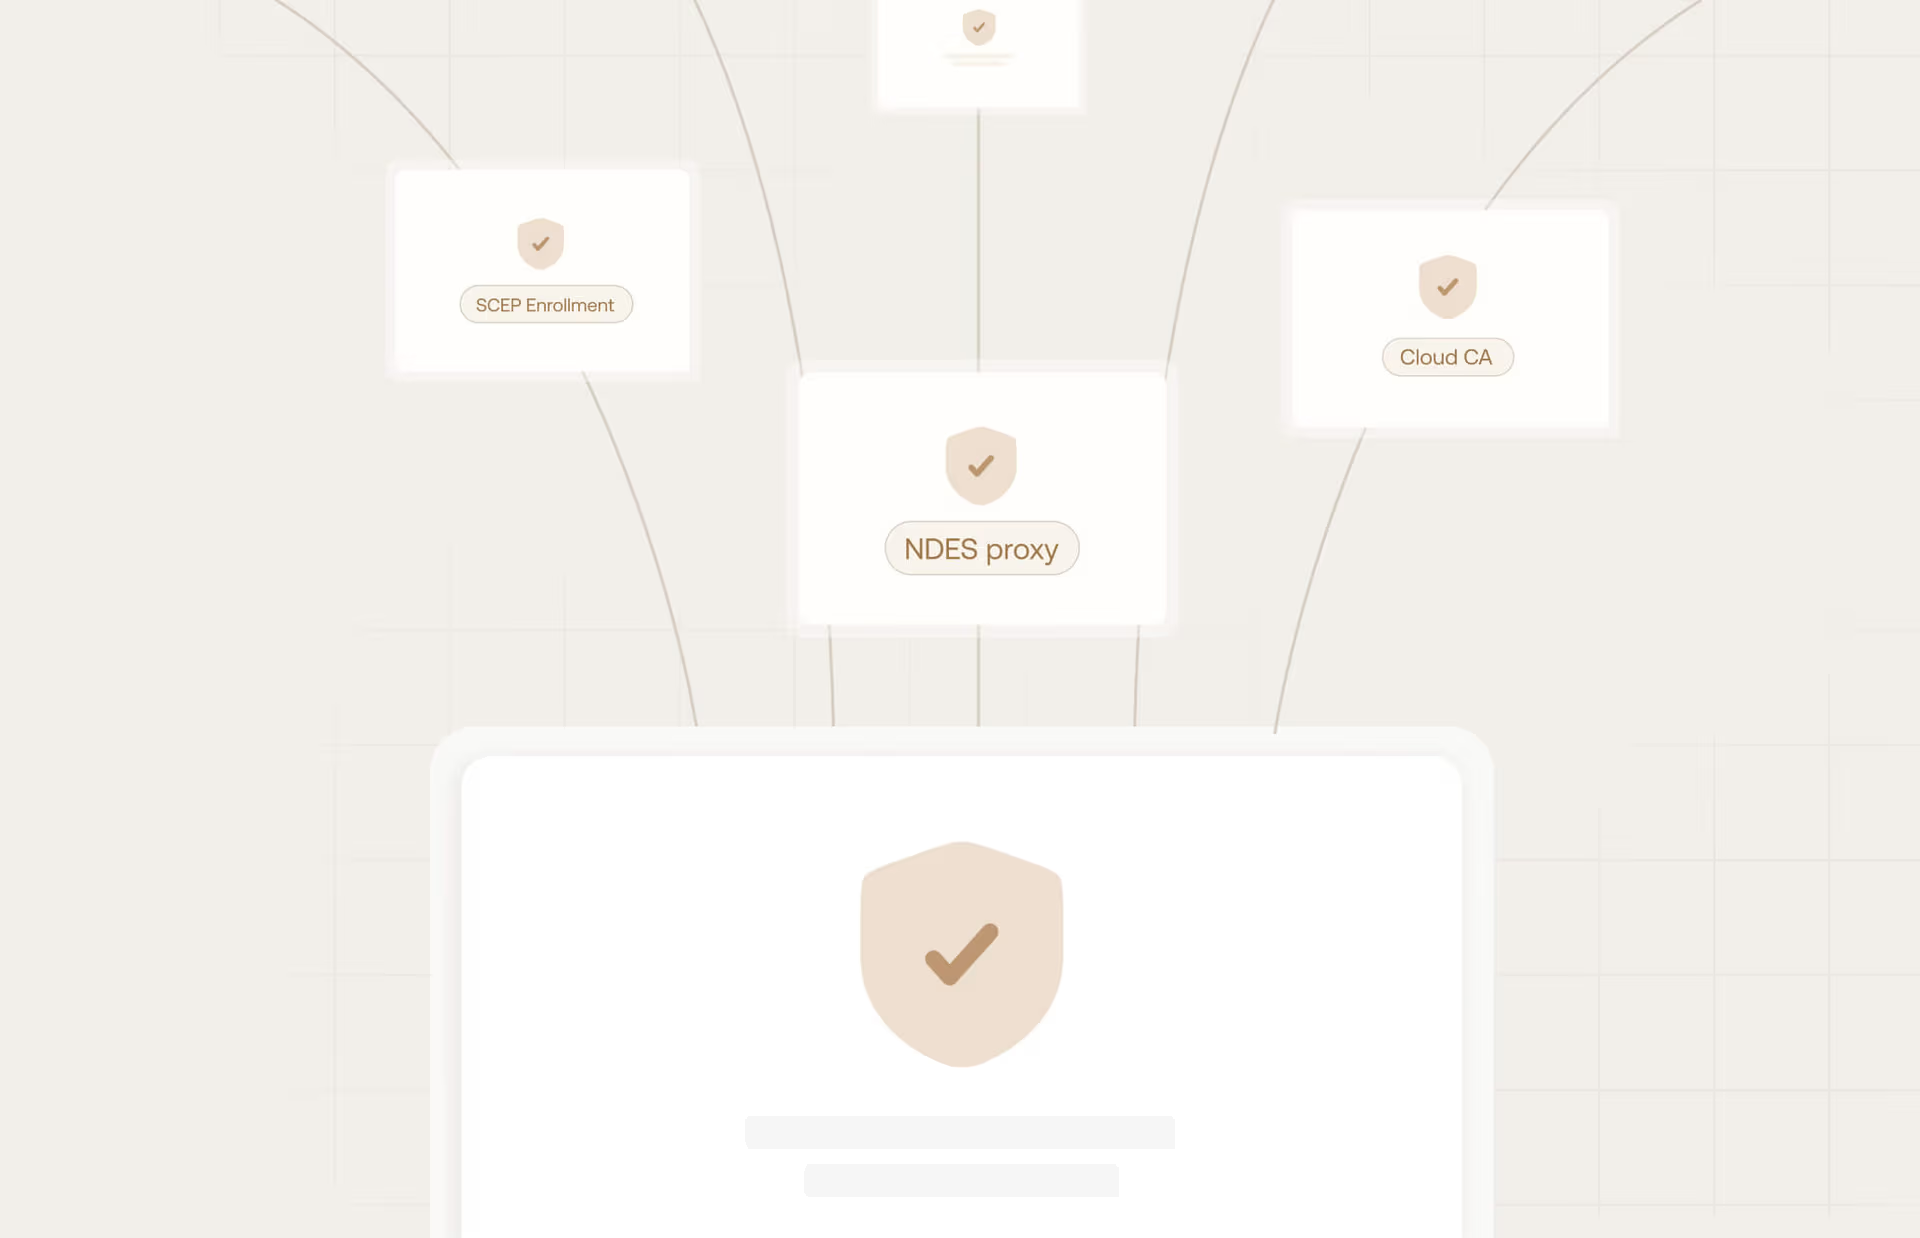
Schaalbare PKI-infrastructuur
implementeer certificaten op schaal via een NDES-proxy of directe cloud-CA-integraties, waarbij elke inschrijvingsaanvraag wordt afgedwongen via dynamische SCEP-validatie.
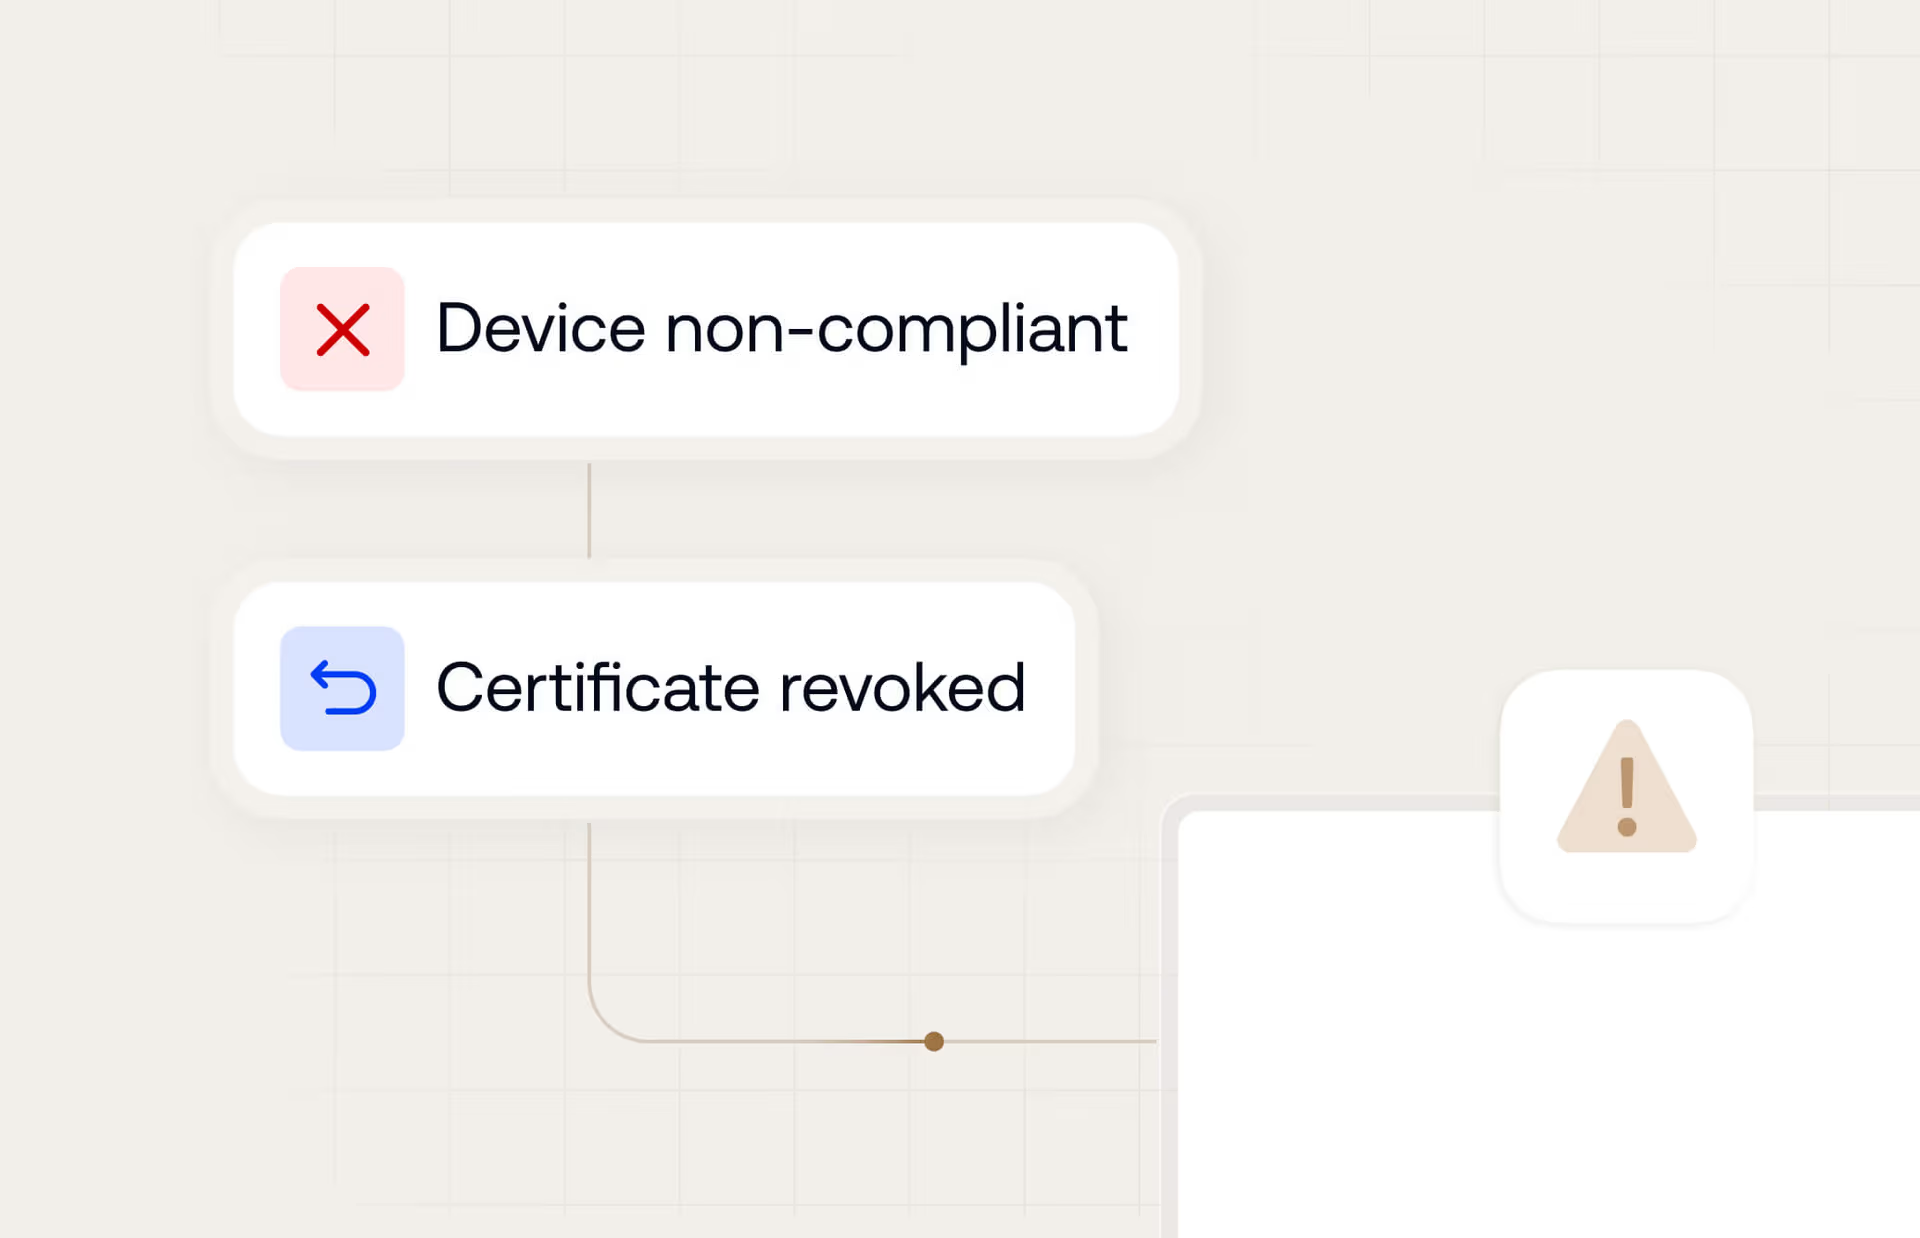
Statusgestuurde intrekking
beveilig je perimeter direct door certificaten automatisch via CRL/OCSP in te trekken zodra een apparaat als verloren of niet-conform wordt gemarkeerd.
Uitgebreide certificaatondersteuning.
Certificaten voor netwerkauthenticatie
- Wi-Fi-certificaten (802.1X)
- Always-On VPN-certificaten
Certificaten voor veilige communicatie
- S/MIME-e-mailcertificaten
Certificaten voor identiteits- en apparaatvalidatie
- SCEP- / clientidentiteitscertificaten
Certificaten voor vertrouwensinfrastructuur
- Vertrouwde rootcertificaten (Root CAs)
- Tussencertificaten


Autonoom apparaatvertrouwen voor ononderbroken beveiliging
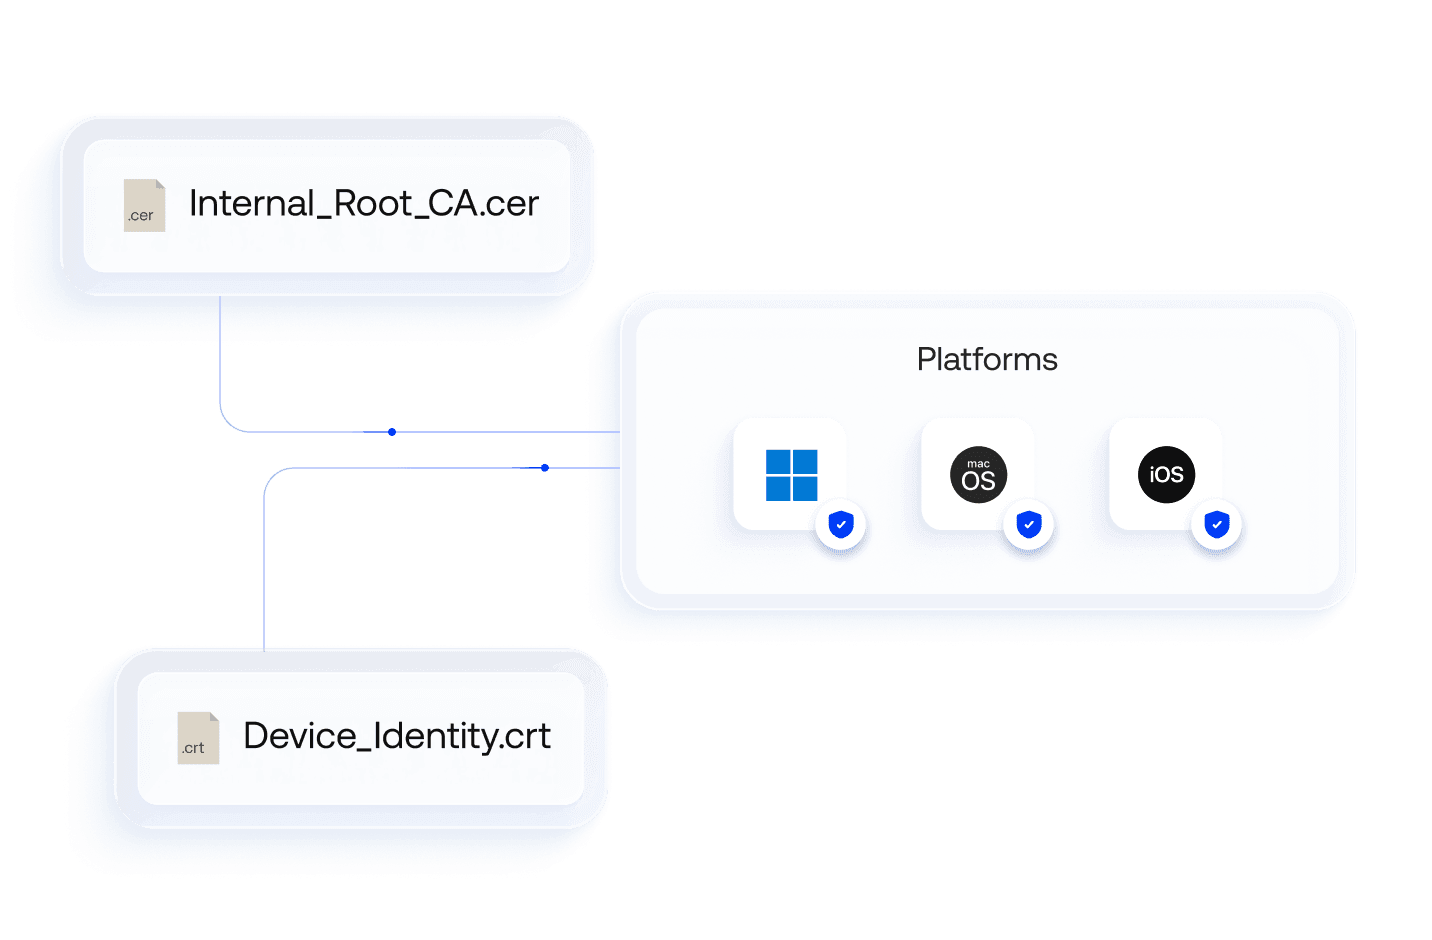
Implementatie van rootcertificaten
bereik naadloze Zero Trust-beveiliging en wachtwoordloze authenticatie in je hele vloot via geautomatiseerde implementatie van rootcertificaten in alle OS-stores.
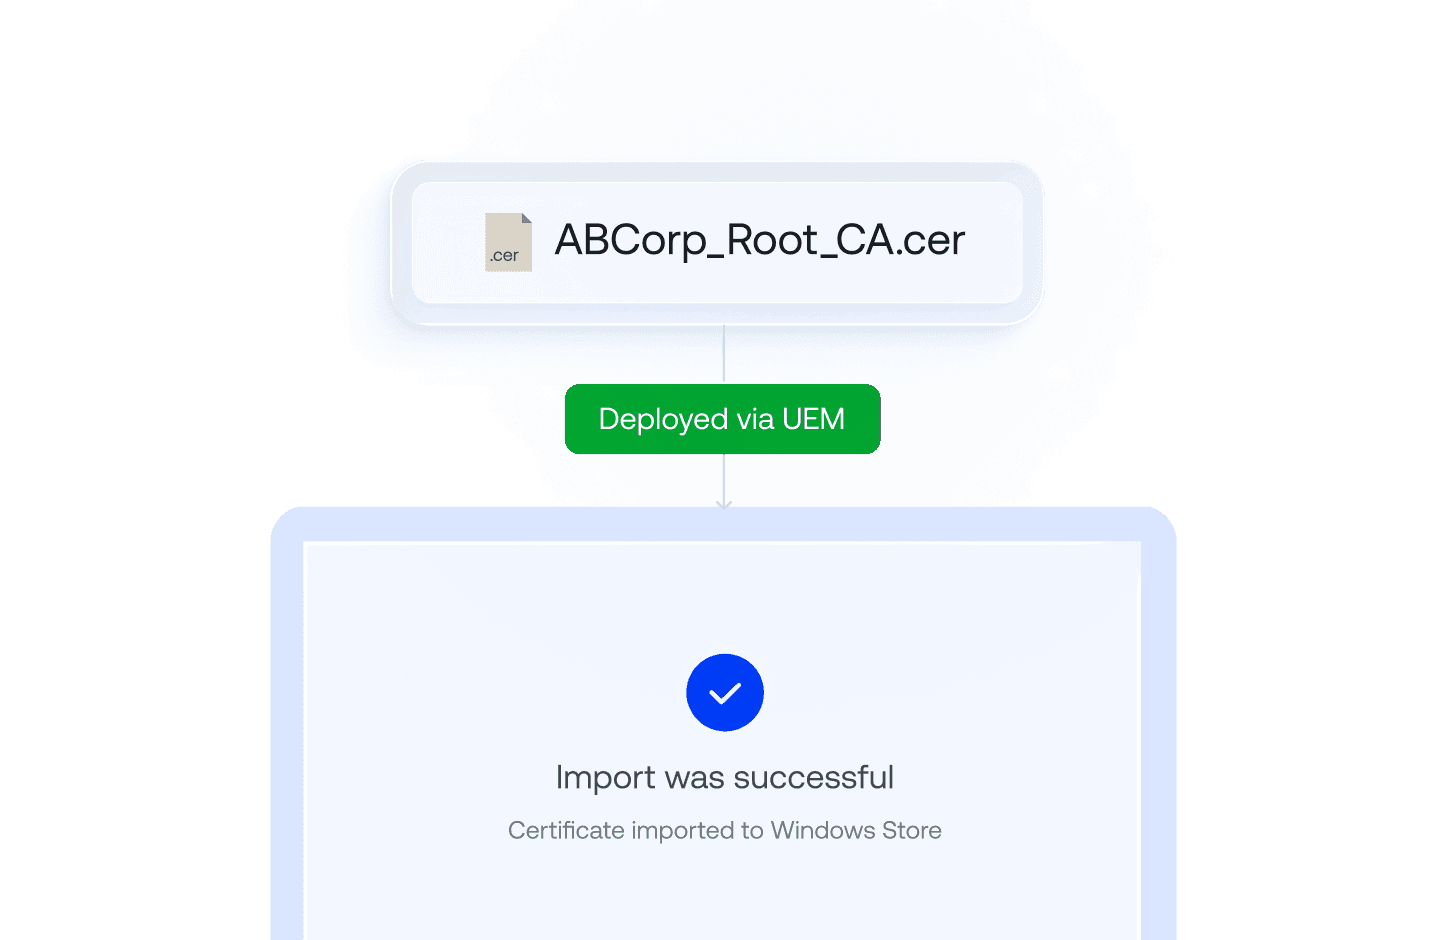
Windows Store-mapping
laat omslachtige GPO’s en kwetsbare PowerShell-scripts achterwege door certificaten native in Windows-certificaatstores te injecteren via schone UEM-opdrachten.
Always-on VPN-profielen
bescherm gegevens in transit tijdens externe activiteiten door certificaten te implementeren die een versleutelde VPN-tunnel afdwingen zodra een apparaat opstart, zonder gebruikersprompts.
S/MIME-e-mailbeveiliging
behoud de cryptografische authenticiteit en privacy van zakelijke e-mails door gebruikersspecifieke certificaten te provisionen voor native, client-side e-mailondertekening en versleuteling.
Ondersteuning voor .cer- en .crt-bestanden
vereenvoudig de distributie van publieke sleutels met kant-en-klare parsing, validatie en implementatie van algemeen geaccepteerde enterprise-certificaatextensies zoals .cer en .crt.
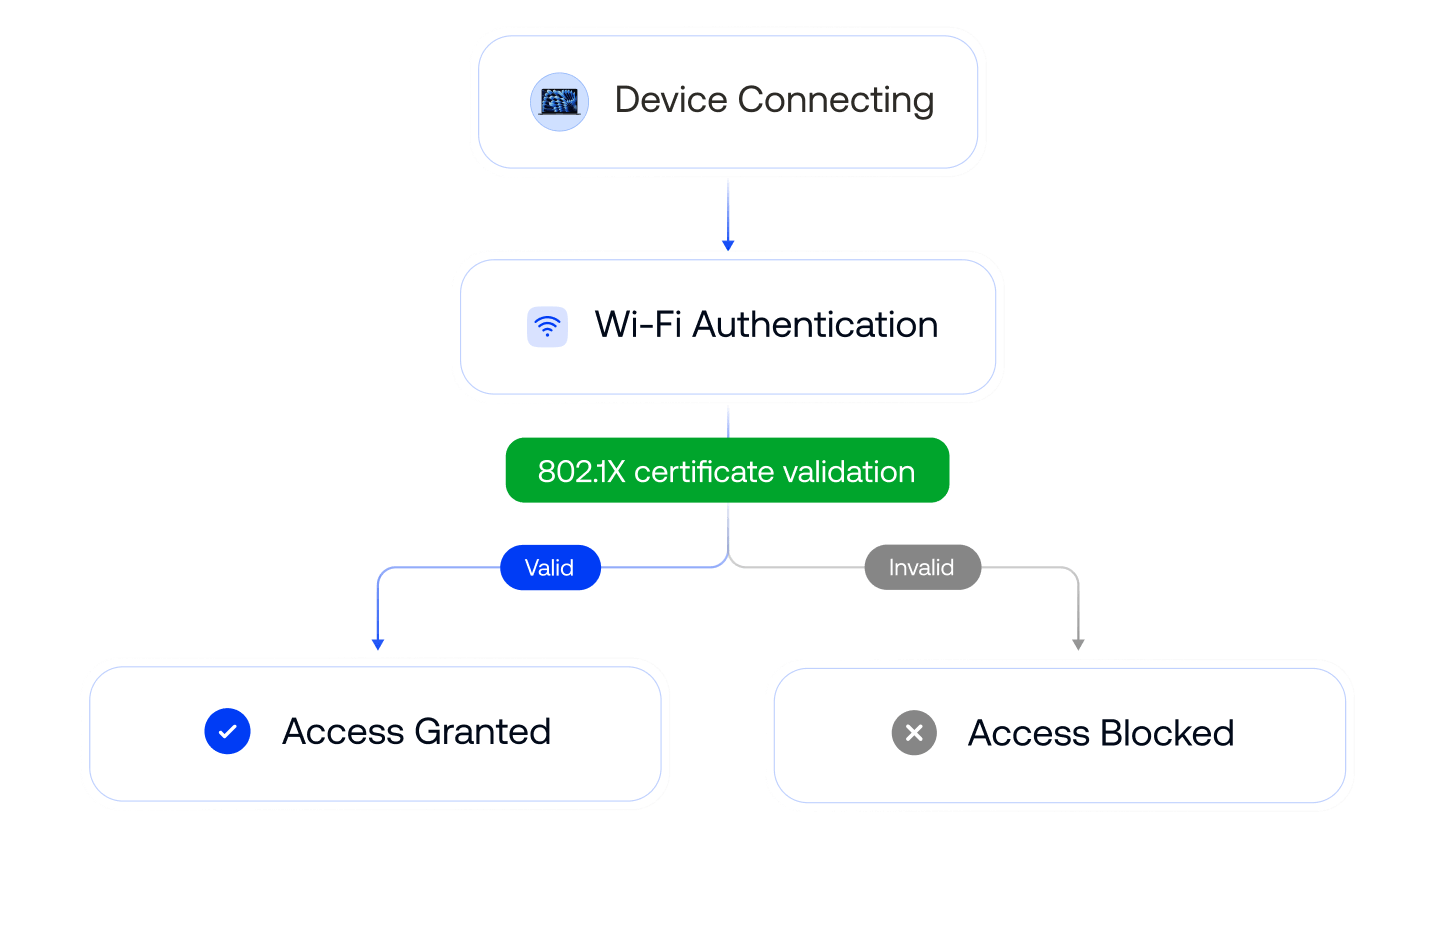
802.1X Wi-Fi-authenticatie
elimineer ongeautoriseerde Wi-Fi-toegang en het delen van inloggegevens door unieke .cer- of .crt-certificaten te implementeren om niet-deelbare, hardwaregebonden apparaatidentiteiten te valideren.
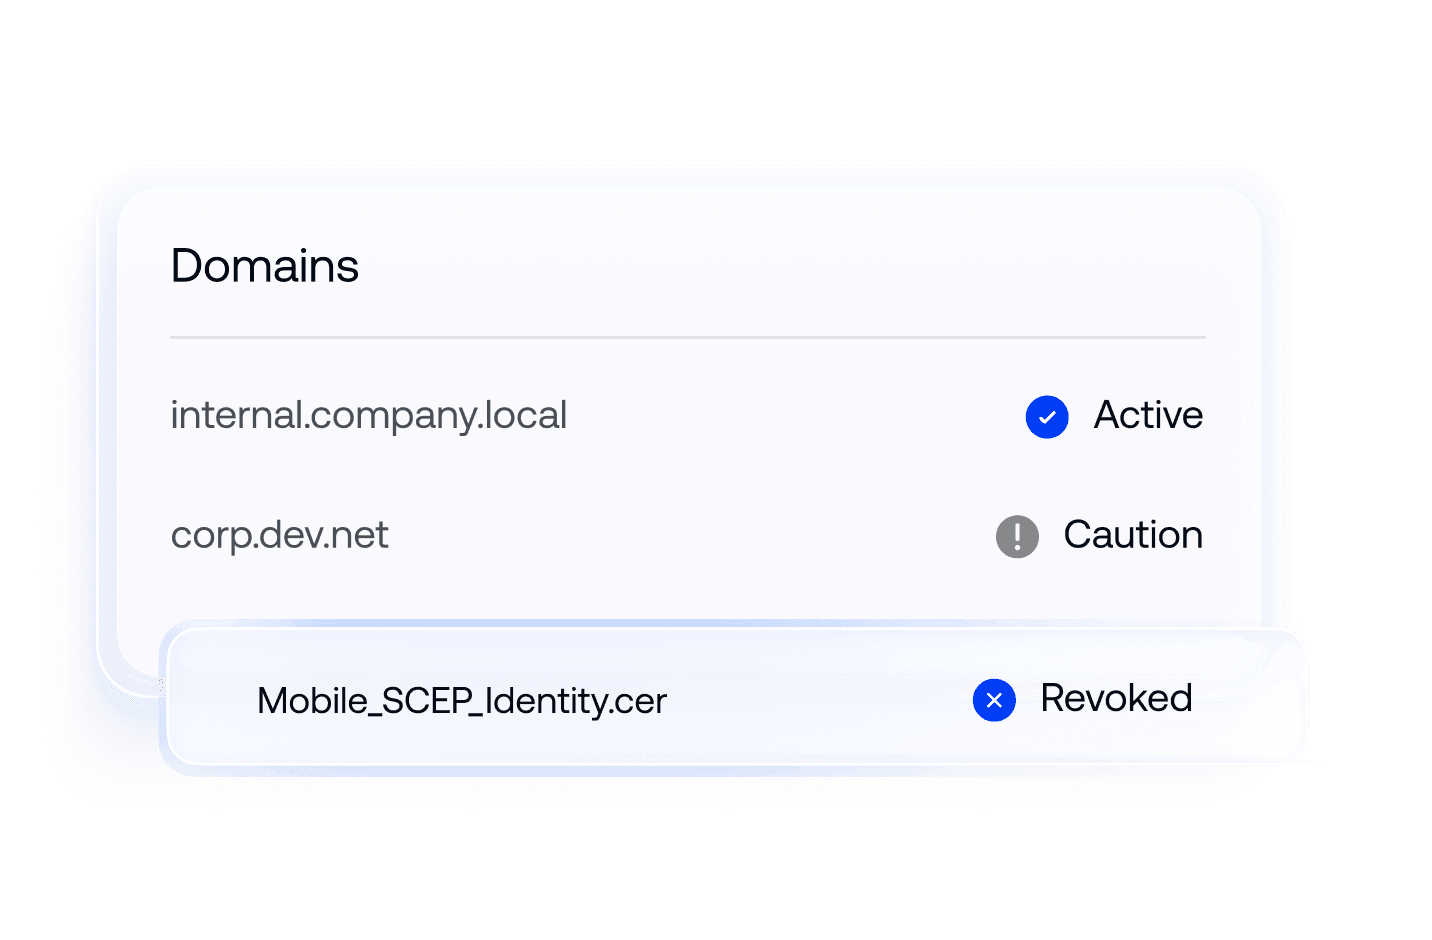
Apple CT Scan-uitsluitingen
vereenvoudig certificaatgebaseerde authenticatie voor Apple-apparaten door certificaattransparantie, intrekking en vertrouwensvoorkeuren voor macOS- en iOS-apparaten te beheren met één beleid.


Wrijvingsloze verbindingen voor een veilig netwerk

On-premises CA-integratie (AD CS)
Behoud de continuïteit van apparaatvertrouwen door cloud-UEM via een uitgaande proxy en NDES/SCEP te verbinden met door firewalls beschermde Microsoft AD CS-servers.

Integratie met cloud-CA-provider
Geef referenties op schaal uit en implementeer ze vanuit voorkeursproviders voor cloudvertrouwen via native API’s om certificaatuitgifte te automatiseren zodra een endpoint wordt ingeschreven.

IdP-integratie
koppel certificaten aan geverifieerde identiteiten via Entra ID-, Okta- en Google Workspace-integraties om ze te vullen met gebruikersattributen en CSRs te autoriseren.
Ontdek waarom bedrijven wereldwijd voor Hexnode kozen

"Door Hexnode te gebruiken, zijn de productiviteit en tijdbesparingen enorm geweest. De tijd die nodig is om een apparaat te implementeren, is verminderd: eerder duurde het ongeveer 20 minuten, nu slechts ongeveer 10."
Technology Solution Specialist
...en toen kwamen we Hexnode tegen en dat voldeed aan alle eisen
Manager informatietechnologie,







Gratis proefperiode van 14 dagen
Geen creditcard nodig